Afacerea dvs. utilizează coduri QR fără să știe care dintre ele au fost modificate? Phishing-ul cu coduri QR – denumit în mod obișnuit “quishing” – transformă o comoditate zilnică într-o capcană de furt de credențiale, iar filtrele de securitate tradiționale adesea îl ratează complet. Acest ghid acoperă modul în care funcționează aceste atacuri, ce costuri implică pentru afaceri și controalele specifice pe care le puteți implementa pentru a le opri.
Cum funcționează phishing-ul cu coduri QR
Phishing-ul cu coduri QR exploatează o slăbiciune fundamentală: codurile QR nu sunt lizibile de către oameni. Cu o adresă URL tradițională, un ochi antrenat poate adesea detecta un domeniu falsificat sau un șir suspect. Un cod QR ascunde toate acestea. După cum explică Alex Mosher, vicepreședinte global la MobileIron:
“Codurile QR își ascund în mod inerent destinația. Prin urmare, capacitatea de a modifica un cod QR pentru a indica o resursă alternativă fără a fi detectat este simplă și extrem de eficientă.”
Atacatorii încorporează URL-uri malițioase în coduri QR care redirecționează victimele către pagini de conectare false, concepute pentru a colecta credențiale, sau către site-uri care declanșează descărcări de malware. Agravând problema, multe sisteme de securitate a e-mailului nu pot decoda imaginile codurilor QR – ele văd o imagine, nu un link – astfel încât sarcina utilă trece prin filtrele care ar prinde o adresă URL de phishing simplă.
În 2023, phishing-ul cu coduri QR a reprezentat 22% din toate atacurile de phishing. O campanie de quishing la scară largă a crescut cu 2.400% în câteva luni, iar analiza unei operațiuni vizând corporații a constatat că aproximativ 29% dintre e-mailurile malițioase conțineau coduri QR.
Unde plasează atacatorii coduri QR malițioase
Atacuri prin e-mail și documente sunt cea mai comună metodă de livrare. Atacatorii încorporează coduri QR în atașamente PDF sau Word pentru a ocoli filtrele de securitate ale e-mailului. În 2023, 82% dintre atacurile de quishing au impersonat mărci de încredere – Microsoft a fost vizat în 51% din cazurile observate, urmat de DocuSign cu 31% și Adobe cu 15%. Între jumătatea anului 2024 și sfârșitul anului 2024, cercetătorii au descoperit peste 500.000 de e-mailuri de phishing care conțineau coduri QR încorporate în PDF-uri.
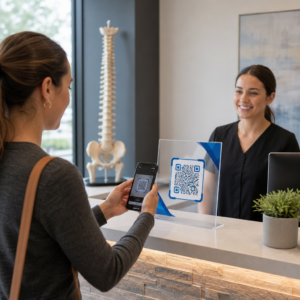
Manipularea fizică este la fel de periculoasă. Atacatorii plasează autocolante cu coduri QR frauduloase peste coduri legitime în locații cu trafic intens – restaurante, parcometre, aeroporturi și spații comerciale. În San Francisco, infractorii au plasat coduri QR contrafăcute pe amenzile de parcare care direcționau utilizatorii către o pagină falsă de tranzit, concepută pentru a fura detaliile cardurilor de credit. Administrația Securității Sociale avertizează în mod specific că codurile QR legitime de pe semnalizarea oficială nu sunt, de obicei, autocolante; un cod aplicat ca autocolant ar trebui tratat ca suspect.
Momeli de inginerie socială completează imaginea. Victimele sunt îndemnate să scaneze un cod QR pentru a revendica o reducere, a se conecta la Wi-Fi gratuit sau a completa un sondaj. Într-un caz documentat în Singapore, o femeie a scanat un cod la un magazin de bubble tea, așteptând o recompensă de loialitate. În schimb, o aplicație malițioasă a fost descărcată pe telefonul ei, iar atacatorii i-au golit $2,000 din contul bancar.
Ce costuri implică aceste atacuri pentru afaceri
Furtul de credențiale și date
Aproape 90% dintre atacurile de quishing sunt concepute special pentru a fura credențiale de conectare și date sensibile. Atacatorii redirecționează victimele către replici convingătoare ale portalurilor Microsoft 365, SharePoint sau bancare. Directorii sunt vizați în mod disproporționat, deoarece credențialele lor deblochează sisteme critice și date privilegiate.
Dispozitivele personale înrăutățesc situația. Atunci când angajații scanează coduri QR pe telefoane care nu sunt înrolate în managementul întreprinderii, echipele IT nu au vizibilitate asupra a ceea ce s-a întâmplat sau a ceea ce a fost accesat.
Pierderi Financiare
Costul mediu al unei breșe de date a ajuns la $4,45 milioane în 2023, cu escrocheriile de tip Business Email Compromise înregistrând o medie de $4,89 milioane – înainte de a lua în considerare amenzile de reglementare și cheltuielile legale. Pierderile directe cauzate de phishing au crescut cu 76% de la an la an. Incidente individuale ilustrează amploarea: o înșelătorie la o gară din Marea Britanie a lăsat o victimă cu o datorie de 13.000 de lire sterline; o familie din Calgary a pierdut $10.000 din cauza unei înșelătorii cu coduri QR pe Facebook Marketplace.
Întreprinderile mici absorb o parte disproporționată din daune. În Marea Britanie, întreprinderile mici se confruntă cu aproximativ 65.000 de atacuri cibernetice zilnic, costul mediu de rezolvare a unui atac reușit fiind de aproximativ $33.700.
Perturbări Operaționale și Daune de Reputație
Credențialele furate servesc frecvent ca punct de intrare pentru implementarea ransomware-ului. În 2023, organizațiile au cheltuit în medie $1,82 milioane pentru recuperarea în urma incidentelor ransomware. Firmele de construcții și inginerie se confruntă cu un risc de atac cu coduri QR de 19,2 ori mai mare decât media; firmele de servicii profesionale se confruntă cu un risc de 18,5 ori mai mare.
Dincolo de timpul de nefuncționare operațională, afacerile se confruntă cu pierderea clienților, prime de asigurare de securitate cibernetică mai mari și control reglementar atunci când datele clienților sunt expuse. Reconstruirea încrederii după o breșă durează mult mai mult decât rezolvarea incidentului tehnic în sine.
Cum să Previi Phishing-ul cu Coduri QR: O Abordare Stratificată
Nicio singură măsură de control nu elimină quishing-ul. Recomandarea consecventă din partea cercetătorilor în securitate, agențiilor federale și echipelor de securitate ale întreprinderilor este o apărare stratificată care combină filtrarea e-mailurilor, controalele de identitate, protecția endpoint-urilor, instruirea angajaților și fluxurile de lucru de raportare.

Controale de Securitate E-mail
Configurați sistemele de securitate e-mail cu capabilități care depășesc scanarea standard a link-urilor. Controalele eficiente includ:
- Filtrare capabilă de OCR care decodează imaginile codurilor QR din e-mailuri și analizează URL-ul încorporat în raport cu informațiile despre amenințări
- Politici anti-phishing ajustate pentru a semnala sarcini utile bazate pe imagini, în special codurile QR încorporate în atașamente PDF sau documente Office
- Reguli stricte pentru gateway-ul de spam care tratează codurile QR nesolicitate din e-mail ca fiind de risc ridicat în mod implicit
Pentru mediile Microsoft 365 în mod specific, Microsoft Defender pentru Office 365 include decodificarea imaginilor codurilor QR pentru a scoate la iveală URL-urile încorporate pentru verificarea reputației și evaluarea Legăturilor Sigure.
Controale de Identitate și Acces
Credențialele furate sunt utile doar dacă pot fi folosite. Controalele de identitate stratificate reduc semnificativ acest risc:
- Autentificare multi-factor (MFA) pentru toate conturile, cu cerințe de autentificare mai stricte pentru utilizatorii cu privilegii înalte și directori
- Metode MFA rezistente la phishing cum ar fi cheile de securitate hardware sau passkey-urile, care sunt legate de domeniul legitim și nu pot fi interceptate de un site fraudulos
- Blocarea protocoalelor de autentificare moștenite care nu acceptă MFA, eliminând o rută comună de ocolire
- Politici de acces condiționat care semnalează sau blochează încercările de conectare de pe dispozitive negestionate
Pentru un context mai aprofundat despre modul în care codurile QR se intersectează cu fluxurile de lucru de autentificare, consultați modul în care codurile QR simplifică autentificarea multi-factor.
Protecția Punctelor Finale și a Dispozitivelor
Dispozitivele gestionate cu securitate actualizată a punctelor finale oferă o plasă de siguranță critică:
- Implementați detectarea și răspunsul la punctele finale (EDR) pe toate dispozitivele gestionate
- Activați verificările reputației browserului (cum ar fi Microsoft SmartScreen) care avertizează utilizatorii înainte de a ajunge la un domeniu de phishing cunoscut
- Aplicați politici de gestionare a dispozitivelor mobile (MDM) care impun linii de bază de securitate pe telefoanele utilizate pentru a scana coduri QR pentru muncă
- Restricționați descărcările de pe dispozitive negestionate în rețelele corporative
FTC recomandă menținerea sistemelor de operare ale dispozitivelor actualizate și utilizarea de parole puternice, unice pentru toate conturile, ca igienă fundamentală care reduce impactul oricărei tentative reușite de phishing.
Instruire și Conștientizare Angajați
Angajații dumneavoastră reprezintă cea mai directă linie de apărare împotriva quishing-ului, iar instruirea trebuie să fie explicită – conștientizarea generală a phishing-ului nu se transferă automat la amenințările cu coduri QR.
Programele de instruire eficiente acoperă:
- De ce sunt periculoase codurile QR: destinația este ascunsă până după scanare
- Semne de avertizare în e-mailurile care conțin coduri QR: urgență, saluturi generice, mesaje nesolicitate de la branduri cunoscute și solicitări de credențiale de conectare
- Semne de manipulare fizică: coduri aplicate ca autocolante peste materiale tipărite, coduri pe semnalizare neoficială
- Obiceiuri de verificare: dacă un cod QR sosește într-un e-mail neașteptat, contactați expeditorul printr-un număr de telefon cunoscut sau un site web oficial, în loc să scanați codul
- Inspecția URL-ului: după scanare, verificați URL-ul din bara browserului înainte de a introduce orice credențiale – căutați greșeli de scriere, litere inversate sau domenii necunoscute
Departamentul de Sănătate și Servicii Umane al S.U.A. recomandă instruirea utilizatorilor finali pentru a menține un grad sănătos de scepticism și a recunoaște indicatori precum adresele de expeditor suspecte, linkurile falsificate și gramatica incorectă – toate acestea apar în campaniile de phishing bazate pe QR, la fel ca și în cele bazate pe text.
Rulați exerciții simulate de quishing alături de simulările standard de phishing. Vizați grupuri cu risc ridicat – directori, echipe financiare și oricine cu privilegii administrative – cu scenarii mai frecvente și mai realiste.
Pentru o perspectivă mai amplă asupra celor mai bune practici de securitate a codurilor QR în apărarea cibernetică, inclusiv criptarea și asocierea autentificării, acel ghid acoperă controalele tehnice mai în detaliu.
Raportare și Răspuns la Incidente
Angajații au nevoie de o modalitate clară, cu frecare redusă, de a raporta codurile QR suspecte – atât în e-mail, cât și în spațiile fizice. Un buton de raportare a phishing-ului în clienții de e-mail elimină frecarea pentru rapoartele digitale. Pentru codurile fizice, oferiți îndrumări despre cum să semnalați și să fotografiați autocolantele suspecte sau materialele manipulate.
Planul dumneavoastră de răspuns la incidente ar trebui să abordeze în mod specific scenariile de quishing cu pași definiți:
- Izolați orice cont care ar fi putut trimite credențiale printr-un cod QR malițios
- Revocați sesiunile active și resetați parolele imediat
- Verificați accesul neautorizat sau mișcarea datelor în intervalul dintre scanare și răspuns
- Notificați persoanele afectate conform politicii dumneavoastră de notificare a încălcării securității datelor
- Efectuați o revizuire post-incident pentru a identifica modul în care codul QR a ocolit controalele existente
Efectuați teste de penetrare care includ scenarii de quishing pentru a găsi lacune înainte ca atacatorii să o facă.
Coduri QR implementate de afacerea dumneavoastră: Securizarea propriilor coduri
Prevenirea quishing-ului înseamnă, de asemenea, asigurarea că codurile QR publicate de afacerea dumneavoastră nu pot fi folosite ca armă împotriva clienților sau angajaților dumneavoastră.
Folosiți coduri QR dinamice în loc de cele statice. Codurile statice codifică permanent o adresă URL de destinație. Dacă acea destinație este vreodată compromisă, codul devine o vulnerabilitate pe care nu o puteți remedia fără a o retipări. Coduri QR dinamice indică o adresă URL scurtă de redirecționare pe care o controlați – puteți actualiza destinația, redirecționa către o pagină nouă sau dezactiva complet codul dintr-un tablou de bord de management fără a atinge materialul tipărit.
Păstrați-vă codurile QR publicate sub control Dacă suspectați că unul dintre codurile dumneavoastră implementate a fost modificat sau indică o locație nesigură, îl puteți actualiza sau dezactiva instantaneu. Utilizați Generator cod QR dinamic pentru a gestiona toate codurile dumneavoastră dintr-un tablou de bord centralizat cu analize de scanare în timp real.
Aplicați o identitate vizuală consistentă codurilor dumneavoastră. Șaptezeci și unu la sută dintre oameni nu pot distinge în mod fiabil un cod QR fals de unul legitim. Codurile QR de marcă – cu logo-ul dumneavoastră, culorile companiei și un domeniu personalizat în adresa URL de destinație – oferă utilizatorilor un semnal vizual că codul este autentic. Codurile QR generice alb-negru cu adrese URL scurte opace nu oferă o astfel de asigurare.
Monitorizați analizele de scanare pentru anomalii. Codurile QR dinamice colectează date de scanare, inclusiv marcaje temporale, tipuri de dispozitive și locații geografice. O creștere bruscă a scanărilor din regiuni neașteptate sau activitatea de scanare în afara orelor normale de lucru poate indica faptul că unul dintre codurile dumneavoastră a fost copiat și redistribuit în mod malițios. Tabloul de bord analitic Pageloot evidențiază aceste tipare, astfel încât să puteți investiga și răspunde rapid.
Pentru o privire detaliată asupra datelor de scanare colectate de codurile dumneavoastră și cum să le interpretați în mod responsabil, consultați înțelegerea datelor urmărite de codurile dumneavoastră QR dinamice.
Efectuați audituri fizice regulate. Pentru orice coduri QR afișate în spații publice sau semi-publice – mese de restaurant, semnalizare de evenimente, afișaje de vehicule sau vitrine de magazine – inspectați fizic codurile conform unui program regulat. Căutați autocolante plasate peste codul original și testați destinația fiecărui cod înainte ca clienții să o întâlnească.

Utilizați exclusiv destinații HTTPS. Fiecare URL la care se leagă codurile dumneavoastră QR ar trebui să utilizeze HTTPS. Trimiterea utilizatorilor către o destinație HTTP necriptată subminează încrederea și expune datele în tranzit.
Pentru îndrumări suplimentare privind riscuri de confidențialitate ale codurilor QR și cum să le eviți, inclusiv cum să echilibrați analizele cu confidențialitatea utilizatorilor, acea resursă acoperă aspectele legate de date pe care companiile le neglijează adesea.
Evaluarea instrumentelor de detectare
Instuirea angajaților și controalele platformei abordează o parte semnificativă a riscului, dar instrumentele dedicate de detectare adaugă un alt nivel – în special pentru organizațiile cu un volum mare de e-mailuri sau implementări complexe de coduri QR. Dacă evaluați opțiuni, instrumente concepute pentru a detecta phishing-ul prin coduri QR variază de la platforme de analiză comportamentală pentru întreprinderi la add-on-uri pentru gateway-uri de e-mail și aplicații mobile de scanare cu verificări de reputație încorporate.
Combinația potrivită depinde de stiva dumneavoastră de securitate existentă, de volumul de coduri QR pe care le primiți versus le implementați și dacă manipularea fizică este o preocupare semnificativă pentru locațiile dumneavoastră. Quishing-ul nu este o amenințare ipotetică. Reprezintă o parte semnificativă a activității de phishing din lumea reală, ocolește controalele pe care majoritatea organizațiilor le au deja în vigoare și vizează în mod disproporționat afacerile și utilizatorii cel mai puțin echipați să o recunoască. Reducerea decalajului necesită acțiuni deliberate în ceea ce privește securitatea e-mailului, controalele de identitate, instruirea angajaților și codurile QR pe care le publicați dumneavoastră.
Începeți cu controalele pe care le puteți implementa imediat – MFA, conștientizarea angajaților și trecerea codurilor publicate la gestionarea dinamică – apoi construiți spre apărarea stratificată care face ca atacurile de quishing să fie în mod constant nereușite împotriva organizației dumneavoastră.
Întrebări frecvente
Phishingul obișnuit utilizează de obicei URL-uri vizibile în textul e-mailului sau în hyperlinkuri pe care un utilizator antrenat le poate inspecta înainte de a da clic. Phishingul prin coduri QR ascunde complet destinația – URL-ul malițios este codificat în interiorul imaginii, invizibil până după scanare. Acest lucru face, de asemenea, mai dificilă detectarea de către filtrele de securitate ale e-mailurilor, deoarece acestea văd o imagine și nu un link. Rezultatul este că phishingul prin coduri QR ocolește multe controale care prind eficient phishingul bazat pe text.
Concentrați-vă mai întâi pe controalele cu cel mai mare impact: activați autentificarea multi-factor pe toate conturile, instruiți angajații să trateze codurile QR neașteptate ca fiind suspecte și să le verifice prin canale independente, și schimbați orice coduri QR publicate de la statice la dinamice, astfel încât să le puteți actualiza sau dezactiva dacă este detectată o problemă. Acești pași implică costuri reduse și elimină cele mai comune căi de atac. Utilizați un scaner de coduri QR cu capacitate de previzualizare a URL-ului înainte de a scana coduri necunoscute și stabiliți un proces clar pentru ca angajații să raporteze codurile suspecte departamentului IT.
Codurile QR statice codifică permanent o adresă URL de destinație. Dacă acea adresă URL este compromisă – sau dacă un atacator copiază codul dvs. și îl redistribuie indicând către un site malițios – nu aveți nicio modalitate de a corecta codul tipărit original fără a retipări totul. Codurile QR dinamice rutează printr-o adresă URL scurtă de redirecționare pe care o controlați centralizat. Puteți schimba destinația, adăuga protecție prin parolă, seta date de expirare și monitoriza activitatea de scanare în timp real. Dacă ceva pare în neregulă, puteți dezactiva codul imediat. Această combinație de flexibilitate și vizibilitate face codurile dinamice semnificativ mai sigure pentru orice cod QR utilizat în contexte de afaceri publice sau continue.