Cât timp ar trebui să păstrați datele de scanare a codurilor QR înainte ca acestea să devină o răspundere în loc de un activ? Păstrarea datelor prea mult timp vă expune la riscuri de conformitate; ștergerea lor prea devreme lasă lacune în raportarea campaniei. Acest ghid detaliază factorii cheie care determină perioada corectă de păstrare pentru datele dvs. analitice.
Ce date analitice ale codurilor QR sunt de fapt colectate
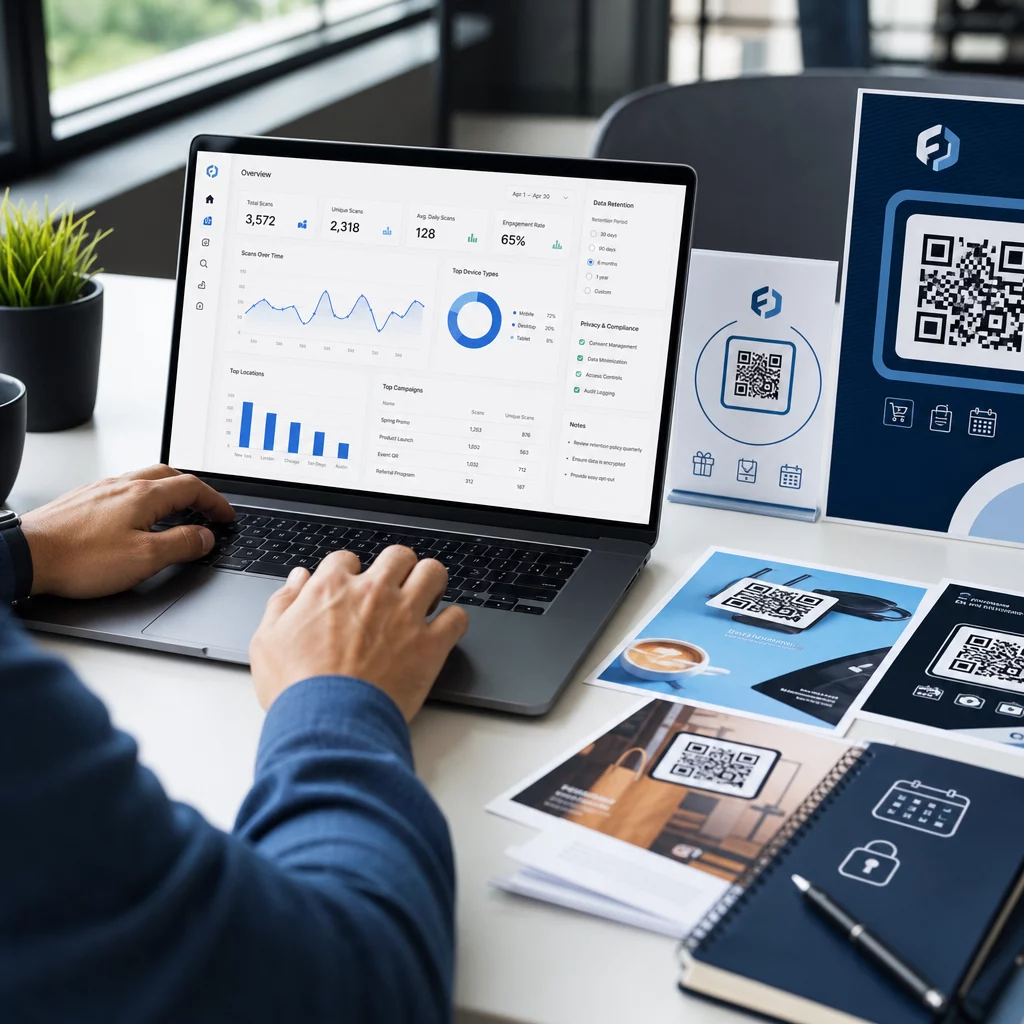
Înainte de a putea stabili o perioadă de păstrare, trebuie să știți ce păstrați. Când cineva scanează un cod QR dinamic, scanarea este direcționată printr-un server de urmărire înainte de a trimite utilizatorul la destinația finală. Acest proces captează o serie de puncte de date, care pot include:
- Marcaje temporale de scanare (data și ora fiecărei scanări)
- Locație geografică (țară, regiune, oraș – derivată din adresa IP sau GPS cu consimțământ)
- Tipul dispozitivului și sistemul de operare
- Număr total de scanări și număr de scanări unice
- Sursă de referință sau identificator de campanie
Codurile QR statice, prin contrast, încorporează date direct în modelul codului și nu colectează nimic – nu există o redirecționare a serverului, deci nu se generează deloc date analitice. Dacă urmărirea contează pentru campania dvs., codurile QR dinamice sunt punctul de plecare practic.
Sensibilitatea datelor pe care le colectați influențează direct cât timp ar trebui să le păstrați. Datele de locație legate de o scanare individuală, de exemplu, sunt mai sensibile decât un număr agregat de scanări săptămânale, iar cele două ar trebui să fie guvernate de reguli de păstrare diferite.
Principiul de bază: Păstrați datele doar atât timp cât este necesar
Nicio reglementare unică nu stabilește un număr universal de zile sau ani pentru păstrarea datelor analitice. În schimb, ghidurile de confidențialitate din S.U.A. – de la FTC, CCPA/CPRA și regulile specifice sectorului – converg către un standard comun: păstrați datele personale doar atât timp cât este rezonabil necesar pentru scopul pentru care au fost colectate, apoi ștergeți-le sau distrugeți-le în siguranță.
FTC a consolidat acest lucru în acțiunile de aplicare, cerând companiilor să implementeze politici de păstrare care “limitează păstrarea datelor personale la cel mai scurt timp necesar pentru a îndeplini scopurile pentru care au fost colectate.” În mod similar, CPRA impune companiilor să-și divulge perioadele de păstrare la sau înainte de momentul colectării datelor și interzice păstrarea informațiilor personale mai mult decât este rezonabil necesar pentru scopul divulgat.
În practică, aceasta înseamnă că perioada dvs. de păstrare nu este un număr arbitrar – trebuie justificată de un scop de afaceri documentat.
Urmăriți-vă campaniile de coduri QR în timp real Creați coduri QR dinamice cu analize încorporate și gestionați setările de retenție dintr-un singur tablou de bord. Începeți cu Generator cod QR dinamic.
Factori care determină perioada de retenție
Ciclul dvs. de raportare și campanie
Cel mai practic punct de referință pentru o perioadă de retenție este cadența dvs. reală de raportare. Întrebați-vă: cât de departe în trecut trebuie să extrageți în mod regulat date de scanare pentru a lua o decizie?
Pentru majoritatea campaniilor de marketing, o fereastră de 30 până la 90 de zile acoperă faza activă a unei campanii. Dacă efectuați revizuiri trimestriale, aveți nevoie de cel puțin 90 de zile de date. Ciclurile anuale de raportare sau analiza comparativă sezonieră pot justifica reținerea datelor la nivel de scanare pentru 12 până la 14 luni.
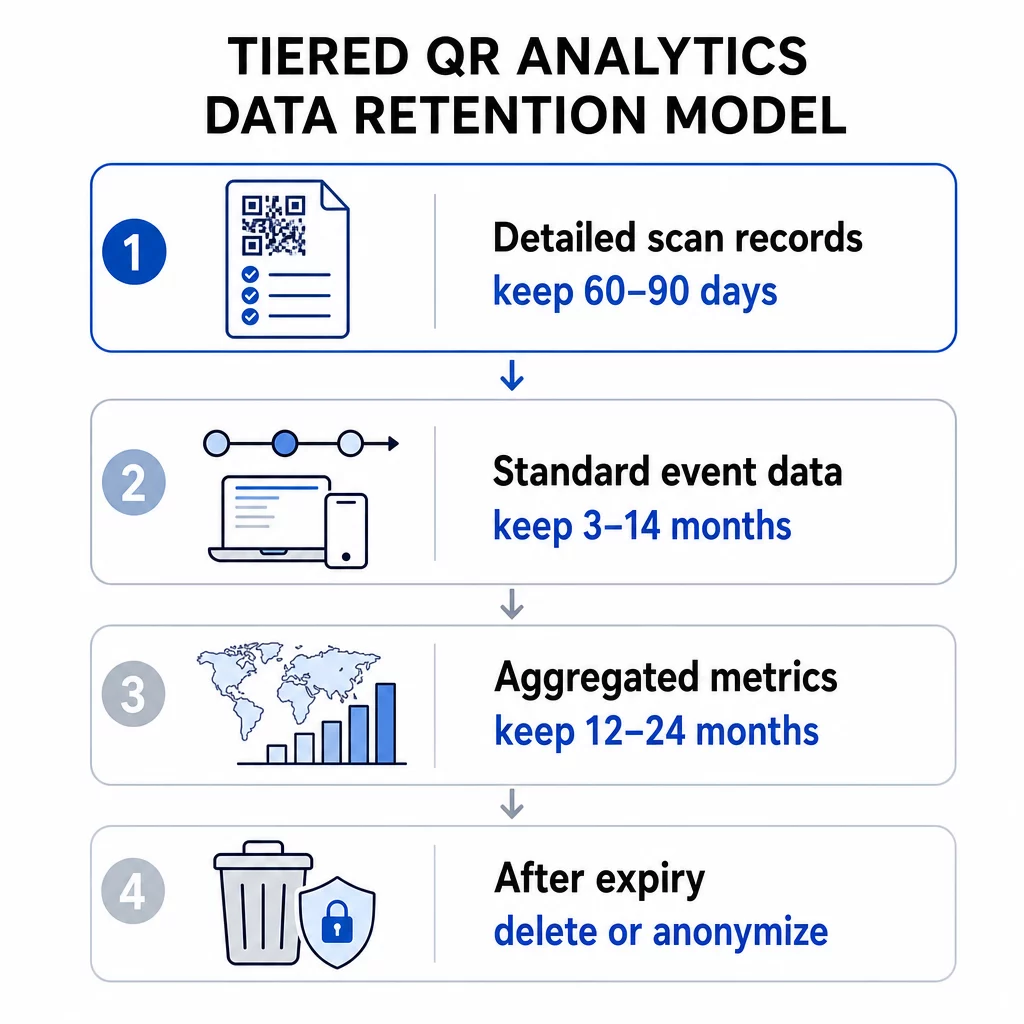
Datele agregate – scanări totale pe săptămână, număr de scanări pe regiune – pot fi adesea reținute mai mult timp decât datele evenimentelor la nivel individual, deoarece prezintă un risc mai mic de confidențialitate. O abordare pe niveluri funcționează bine aici: păstrați înregistrările detaliate ale scanărilor pentru o perioadă mai scurtă (de exemplu, 60-90 de zile) și rețineți metricile agregate pentru o perioadă mai lungă (de exemplu, 12-24 de luni).
Limitele încorporate ale platformei dvs. de coduri QR
Platforma dvs. de analiză poate impune propriul plafon de retenție, indiferent de ceea ce spune politica dvs. Limitele la nivel de platformă sunt o realitate practică de care trebuie să țineți cont în planificare.
Pentru referință, instrumente precum Google Analytics 4 oferă setări de retenție a datelor la nivel de utilizator și la nivel de eveniment de 2 luni sau 14 luni pentru proprietățile standard, cu opțiuni mai lungi disponibile pe nivelurile enterprise. Odată ce acea fereastră expiră, datele detaliate ale utilizatorilor sunt șterse de pe serverele GA4 – rapoartele agregate standard rămân, dar analiza la nivel de explorare a datelor mai vechi nu mai este posibilă.
Când evaluați planurilor de abonament pentru coduri QR, verificați fereastra de istoric a scanărilor pe care o oferă fiecare nivel. Planurile de bază pot oferi 60 de zile de istoric al scanărilor, în timp ce nivelurile superioare extind acea fereastră. Fereastra de date a planului dvs. devine limita superioară practică pentru cât de departe în trecut puteți analiza comportamentul de scanare.
Cerințe legale și de reglementare
Diferite industrii au obligații suplimentare de retenție care prevalează asupra celor mai bune practici generale:
- Sănătate: Organizațiile supuse HIPAA trebuie să implementeze criptare, controale de acces și piste de audit. Codurile QR utilizate pentru serviciile destinate pacienților moștenesc aceste cerințe.
- Servicii financiare: Reglementări precum Legea Gramm-Leach-Bliley și PCI DSS impun o evidență detaliată a interacțiunilor utilizatorilor, inclusiv a celor inițiate prin coduri QR utilizate în tranzacții sau acces la cont.
- Educație: Instituțiile care utilizează coduri QR pentru servicii studențești trebuie să respecte cerințele FERPA, în special în ceea ce privește înregistrările legate de studenți identificabili.
- Retail și comerț electronic: Codurile QR legate de plăți intră sub incidența obligațiilor de conformitate PCI, iar legile privind protecția consumatorilor pot impune păstrarea anumitor înregistrări legate de tranzacții în scopuri de audit.
Pentru Ghid de conformitate GDPR specific campaniilor cu coduri QR, obligațiile cheie sunt obținerea consimțământului explicit înainte de colectarea datelor personale, publicarea unei notificări de confidențialitate într-un limbaj simplu care să precizeze perioada de păstrare și respectarea cererilor de ștergere în termenele stabilite.
Sensibilitatea și Granularitatea Datelor
Nu toate datele analitice ale codurilor QR prezintă același risc. Un număr de scanări la nivel de țară este mult mai puțin sensibil decât o coordonată GPS precisă legată de o marcă temporală și un ID de dispozitiv. Politica dumneavoastră de păstrare ar trebui să reflecte această distincție.
Un cadru ierarhizat funcțional arată astfel:
- Metrice agregate (scanări totale, număr de scanări pe regiune): se păstrează timp de 12–36 de luni pentru a susține analiza tendințelor și a sezonalității
- Date standard de eveniment (mărci temporale, tip de dispozitiv, sistem de operare): se păstrează timp de 3–14 luni, în funcție de nevoile de raportare și limitele platformei
- Date de locație cu granularitate la nivel individual (la nivel de oraș sau bazate pe GPS): se păstrează pentru cea mai scurtă perioadă justificabilă, de obicei 30–90 de zile, și numai cu consimțământul documentat al utilizatorului
- Jurnale de securitate și audit: de obicei reținute pentru până la 180 de zile în scopuri de răspuns la incidente
Analize de geolocalizare pentru coduri QR necesită o atenție specială, deoarece urmărirea bazată pe IP și cea bazată pe GPS implică obligații de consimțământ diferite și profiluri de risc diferite la momentul reținerii datelor.
Costuri de stocare și eficiență operațională
Reținerea datelor pe termen nelimitat nu este gratuită. Stocarea și procesarea unor volume mari de date istorice de scanare creează un cost suplimentar care crește odată cu amploarea campaniei dumneavoastră. Pe lângă costuri, seturile de date mari, neadministrate, sunt mai greu de securizat și auditat. Arhivarea datelor agregate mai vechi – în loc să păstrați totul într-un strat de interogare activ – este o soluție practică între ștergerea prematură a datelor și acumularea de costuri inutile de stocare.
Cum să implementați o politică de retenție defensibilă
Documentați-vă programul de retenție pe tip de date
O singură perioadă de retenție generală este mai greu de apărat și mai greu de aplicat. În schimb, creați un program scris care să enumere fiecare categorie de date pe care le colectați, scopul comercial al colectării acestora, perioada de retenție și metoda de ștergere. Această documentație este esențială pentru a răspunde auditurilor de reglementare sau solicitărilor de date ale utilizatorilor.
Notificarea dumneavoastră de confidențialitate – afișată înainte sau în momentul scanării – trebuie să reflecte aceste perioade de retenție. Utilizatorii trebuie să fie informați cât timp vor fi păstrate datele lor înainte de a interacționa cu codul dumneavoastră QR.
Automatizați ștergerea
Procesele manuale de ștergere creează lacune. Configurați-vă platforma de analiză pentru a șterge sau anonimiza automat datele odată ce fereastra de retenție se închide. Majoritatea instrumentelor de analiză pentru întreprinderi acceptă controale automate de retenție. Pentru campaniile dumneavoastră cu coduri QR în mod specific, utilizați codurile QR dinamice care vă permit să actualizați setările de urmărire, regulile de redirecționare și parametrii campaniei fără a retipări materiale fizice – dacă nevoile dumneavoastră de retenție se modifică, vă puteți adapta fără a crea un cod nou.
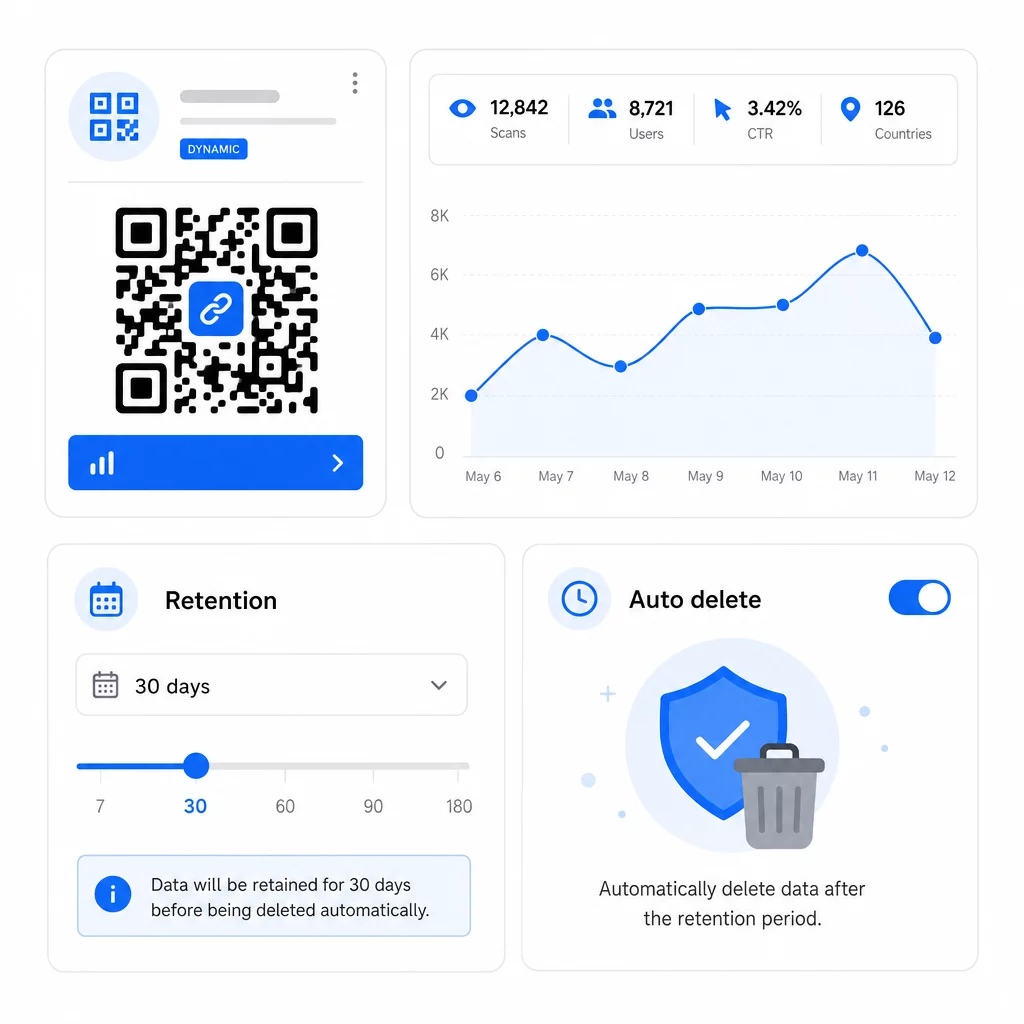
Puteți seta, de asemenea, date de expirare pentru codurile QR pentru a opri colectarea automată de noi date odată ce o campanie se încheie, ceea ce simplifică gestionarea ulterioară a retenției.
Onorați Prompt Drepturile Utilizatorilor
Atât conform GDPR, cât și CCPA, utilizatorii pot solicita accesul la datele lor, pot solicita ștergerea și, în unele cazuri, pot solicita portabilitatea. Sistemul dumneavoastră de retenție trebuie să poată îndeplini aceste solicitări în termenele necesare. Aceasta înseamnă că datele dumneavoastră trebuie să fie organizate suficient de bine pentru a localiza înregistrările asociate cu un anumit utilizator sau eveniment de scanare – un alt motiv pentru a evita acumularea nedefinită și nestructurată de date.
Auditați-vă Politica în Mod Regulat
Cerințele de retenție se modifică pe măsură ce reglementările evoluează și pe măsură ce campaniile dumneavoastră se schimbă. Programați o revizuire a politicii cel puțin anual pentru a confirma că:
- Programele de ștergere rulează conform configurației
- Nicio categorie de date nu este reținută peste perioada declarată
- Notificările dumneavoastră de confidențialitate reflectă în continuare cu exactitate practicile curente
- Orice noi tipuri de date introduse de noi formate de campanie sunt acoperite de politică
Pentru mai multe despre construirea unui sistem complet de urmărire a analizelor, ghidul pentru tablourile de bord de analiză a codurilor QR acoperă modul de configurare a parametrilor de urmărire și de integrare a datelor de scanare cu fluxul dumneavoastră de lucru de raportare mai amplu.
Gestionați Datele Codurilor QR dintr-un Singur Loc Platforma Pageloot vă permite să creați, editați și urmăriți coduri QR dinamice cu analize în timp real – astfel încât să aveți datele de care aveți nevoie fără a acumula mai mult decât ar trebui. Explorați Generator de coduri QR pentru a începe.
Intervale Practice de Retenție în Funcție de Cazurile de Utilizare
| Utilizare caz | Tip de Date Recomandat | Fereastră de Retenție Sugerată |
|---|---|---|
| Campanie promoțională pe termen scurt | Date de scanare la nivel de eveniment | 60–90 de zile după încheierea campaniei |
| Marketing sezonier (comparație anuală) | Metrice de scanare agregate | 12–24 de luni |
| Coduri QR continue pe ambalajul produselor | Metrice agregate; la nivel de eveniment pentru analiză activă | 14 luni în derulare |
| Coduri QR pentru sănătate sau finanțe | Variază; respectați cerințele HIPAA/PCI DSS | Conform reglementărilor sectoriale |
| Jurnale de securitate și audit | Înregistrări de acces și ștergere | Până la 180 de zile |
Aceste intervale sunt puncte de plecare, nu sfaturi juridice. Obligațiile dumneavoastră specifice depind de natura datelor colectate, de jurisdicțiile în care se află utilizatorii dumneavoastră și de orice reguli specifice sectorului care se aplică afacerii dumneavoastră.
Concluzia: perioadele mai scurte de păstrare reduc expunerea la conformitate, scad costurile de stocare și construiesc încrederea utilizatorilor. Păstrați datele detaliate de scanare atâta timp cât acestea informează activ deciziile, treceți la păstrarea agregată pentru analiza tendințelor și ștergeți tot restul conform unui program documentat pe care îl puteți susține.
Întrebări frecvente
Da. Codurile QR statice nu colectează și nu stochează date analitice – nu există o redirecționare de server, deci nu sunt capturate informații despre scanări. Codurile QR dinamice rutează scanările printr-un server de urmărire, care înregistrează puncte de date precum marcaje temporale, tipul dispozitivului, locația și numărul de scanări. Doar codurile QR dinamice generează date analitice supuse politicilor de retenție.
Ferestrele de retenție la nivel de platformă variază în funcție de nivelul planului. Abonamentele de nivel de bază pot oferi acces doar la ultimele 60 de zile de istoric de scanare, în timp ce planurile de nivel superior extind acea fereastră. Dacă nevoile dvs. de raportare sau conformitate necesită un acces istoric mai lung, verificați fereastra de istoric de scanare înainte de a vă angaja la un plan. Plafonul de retenție al platformei dvs. este o constrângere practică indiferent de politica dvs. internă.
Conform principiilor CCPA/CPRA și GDPR, notificarea dumneavoastră de confidențialitate trebuie să dezvăluie cât timp va fi reținută fiecare categorie de date cu caracter personal, sau să explice criteriile utilizate pentru a determina acea perioadă. Aceasta ar trebui afișată la sau înainte de momentul colectării datelor – de obicei înainte ca un utilizator să interacționeze cu codul dumneavoastră QR. Scrieți-o într-un limbaj simplu și actualizați-o ori de câte ori se modifică perioadele dumneavoastră de reținere.