هل مؤسستك محمية ضد هجمات رموز الاستجابة السريعة (QR) الخبيثة؟ يمكن لعملية مسح احتيالية واحدة توجيه المستخدمين إلى بوابات سرقة بيانات الاعتماد، أو تثبيت برامج ضارة، أو اختراق شبكات الشركات. يغطي هذا الدليل النواقل الأساسية وراء تهديدات QR الحديثة ويحدد استراتيجيات قابلة للتنفيذ للدفاع عن أنظمتك وحملاتك.
فهم مشهد تهديدات رموز QR
تعمل رموز QR كاختصارات مريحة بين المساحات المادية والوجهات الرقمية، ولكن تصميمها التقني يقدم نقطة ضعف متأصلة. نظرًا لأن المصفوفة المشفرة غير قابلة للقراءة البشرية، لا يمكن للمستخدم تحديد الوجهة التي يؤدي إليها النمط بمجرد النظر إليه. يستغل مجرمو الإنترنت هذا الغموض لتنفيذ “quishing” أو تصيد رموز QR.
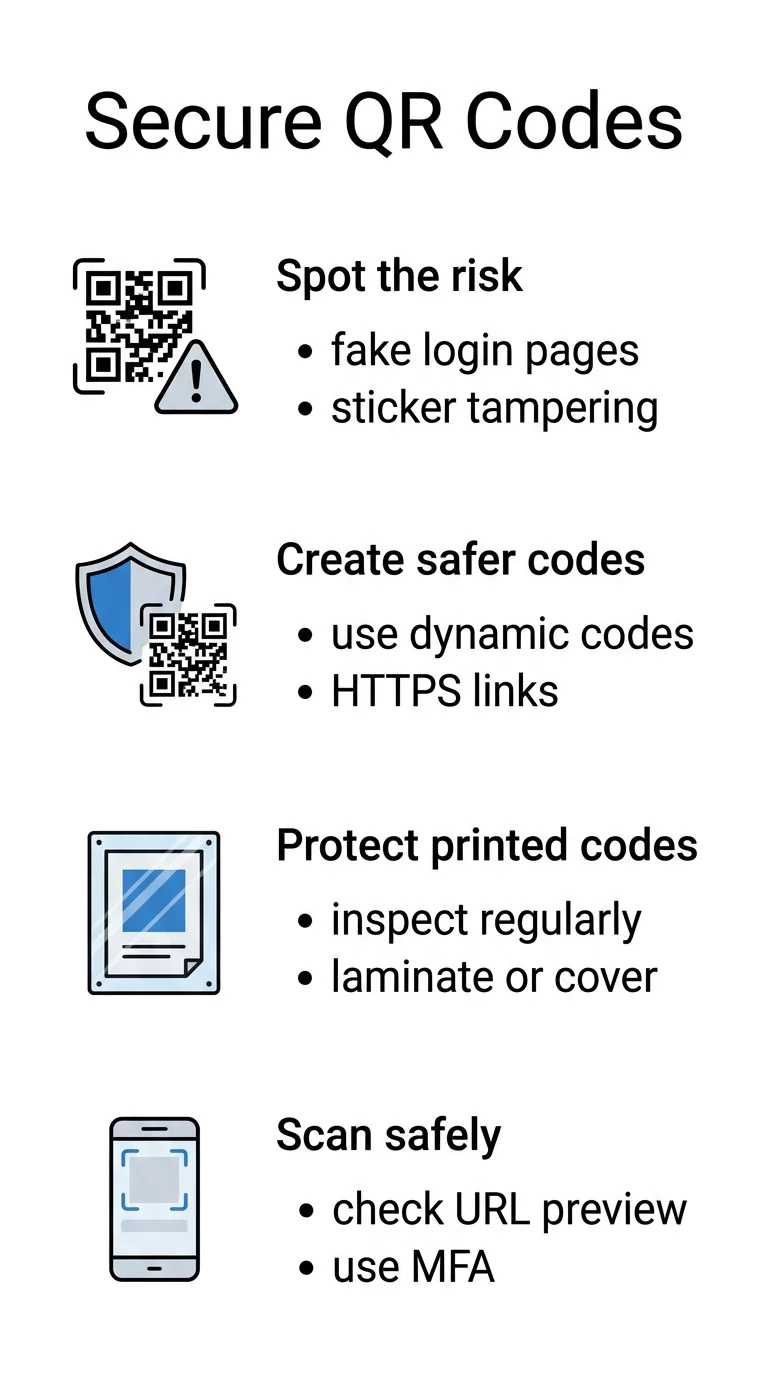
يستغل المهاجمون عادات المسح عبر الأجهزة المحمولة لتجاوز الدفاعات التقليدية للمحيط. فبينما تنشر متصفحات سطح المكتب عادةً إضافات قوية لتصفية الويب وحماية نقاط النهاية، غالبًا ما تفتقر الأجهزة المحمولة إلى ضمانات مماثلة. علاوة على ذلك، يقوم الفاعلون الخبيثون بشكل متكرر بتضمين الرموز في ملفات PDF أو مستندات Word المرسلة عبر البريد الإلكتروني. وغالبًا ما تقوم فلاتر الأمان بمسح المحتوى النصي بدلاً من الصور المضمنة، مما يسمح للروابط الخادعة بالوصول مباشرة إلى صناديق البريد الوارد للموظفين. فهم هذه مخاطر وأصلاحات تصيد رموز QR في الأعمال هو الخطوة الأولى نحو التخفيف من التعطيل التشغيلي.
نواقل الهجوم الشائعة وعلامات التحذير
يتطلب الدفاع عن بيئتك إدراك كيفية قيام المهاجمين بتسليم الحمولة الخبيثة. بالإضافة إلى الثغرات الفنية، راجع الأوسع مخاطر خصوصية رمز الاستجابة السريعة وكيفية تجنبها عند جمع بيانات تتبع المسح. تشمل مخططات النشر الشائعة:
- التصيد عبر تسجيلات الدخول الخادعة: تحاكي البوابات الاحتيالية منصات الشركات مثل Microsoft 365 أو بوابات البنوك لجمع بيانات اعتماد الموظفين.
- تراكبات الملصقات المادية: يضع المهاجمون ملصقات لاصقة مطبوعة مباشرة فوق الرموز الأصلية على عدادات مواقف السيارات وعلامات النقل وعدادات البيع بالتجزئة.
- عمليات إعادة التوجيه الخبيثة والمشوشة: يستخدم المهاجمون أدوات اختصار عناوين URL أو نصوص إعادة التوجيه الثانوية لإرسال المستخدمين إلى مواقع تستضيف برامج ضارة أو عمليات تنزيل تلقائية.
- أنظمة الدفع المزيفة: تقوم رموز الدفع التي تم التلاعب بها بتوجيه معاملات العملاء إلى حساب المهاجم بدلاً من معالج الدفع الخاص بالتاجر.
- تصيد المستندات المضمنة (quishing): يوزع المحتالون فواتير أو مذكرات شركات عاجلة تحتوي على رموز مضمنة للتحايل على بوابات البريد الإلكتروني للمؤسسات.
قبل التفاعل مع اللافتات المادية، يجب على المستخدمين معرفة كيفية اكتشاف رموز QR المزيفة من خلال التحقق من الحواف غير المتطابقة أو الأنسجة غير العادية أو العلامات التجارية غير المتطابقة.
استراتيجيات تقنية لتوليد رموز QR آمنة
يجب على المؤسسات التي تنشر رموز QR دمج ضوابط دفاعية أثناء عملية الإنشاء. إن تطبيق أفضل ممارسات إنشاء رمز الاستجابة السريعة الآمن يمنع التلاعب غير المصرح به ويحافظ على ثقة العلامة التجارية.
إعطاء الأولوية لرموز QR الديناميكية
تتضمن الرموز الثابتة عنوان URL للوجهة مباشرة في ترتيب البكسل. بمجرد الطباعة، لا يمكن تغيير الوجهة؛ إذا تم اختراق نقطة النهاية أو تكوينها بشكل خاطئ، يجب التخلص من الأصل المادي. توجه رموز QR الديناميكية عبر رابط قصير وسيط، مما يمنح المسؤولين التحكم الكامل لتحديث عناوين URL أو إلغاء الوصول على الفور. تسجل المنصات الديناميكية أيضًا قياسات المسح – مثل الطوابع الزمنية والمواقع العامة وأنواع الأجهزة – مما يسمح لفرق الأمان باكتشاف الارتفاعات غير الطبيعية في حركة المرور.
فرض معايير صارمة لبروتوكول HTTPS والتشفير
قم دائمًا بتكوين وجهات QR للحل عبر اتصالات HTTPS آمنة تم التحقق منها بواسطة شهادة SSL/TLS موثوقة. تحمي البروتوكولات الآمنة سلامة البيانات أثناء النقل بين متصفح الجوال وخوادمك. بالنسبة للحملات التي تحتوي على ملفات خاصة أو سير عمل مقيدة، طبق حواجز وصول ثانوية مثل التحقق من كلمة المرور أو رموز الوصول أو مصادقة الدخول الموحد (SSO).
تطبيق العلامات التجارية المخصصة وإعدادات التصميم المسبقة
يسهل على المحتالين تقليد الأنماط العامة بالأبيض والأسود وإخفاءها بملصقات مادية. يؤدي إنشاء رموز مخصصة تتميز بلوحة الألوان الرسمية لديك وشعار الشركة المضمن وإطار منظم إلى بناء ثقة بصرية. سيبدو الملصق المقلد العام الموضوع فوق أصل مميز ذي علامة تجارية واضحًا للمستخدمين اليقظين.
تحكم في نقاط الاتصال الخاصة بك وحمايتها حافظ على التحكم الكامل في حملاتك المباشرة عن طريق تحديث الوجهات على الفور وتعطيل الروابط المخترقة من لوحة تحكم مركزية. أنشئ روابط آمنة قابلة للتتبع باستخدام مولد QR code ديناميكي اليوم.
حماية عمليات نشر رموز QR المادية
يُعد أمن الأصول المادية لا يقل أهمية عن الحماية الرقمية. عند نشر اللافتات أو تغليف المنتجات أو الإعلانات الخارجية، قم بإنشاء ضوابط تشغيلية لمنع التلاعب:
- افحص الأصول المطبوعة بانتظام: ضع جداول فحص للمناطق ذات الازدحام الشديد لتحديد الملصقات المقشرة أو الإطارات التالفة أو الشارات المركبة.
- غلف الرموز في أغطية واقية: ركب الشاشات العامة خلف الزجاج أو إطارات الأكريليك أو الرقائق المقاومة للعبث لمنع التعديلات المادية غير المصرح بها.
- قدم تعليمات سياقية واضحة: اطبع نصًا واضحًا يحث على اتخاذ إجراء وحدد نطاق الوجهة الدقيق حتى يعرف المستخدمون عنوان الويب المتوقع.
- إلغاء تنشيط المواد القديمة: قم بإنهاء الحملات التي انتهت صلاحيتها عن طريق أرشفة روابط إعادة التوجيه الخاصة بها وإزالة المواد المادية منتهية الصلاحية.
نظافة المسح والدفاع التنظيمي
يؤدي تدريب الموظفين على التفاعل الآمن مع رموز QR إلى سد الفجوة بين الضمانات التقنية والسلوك البشري.
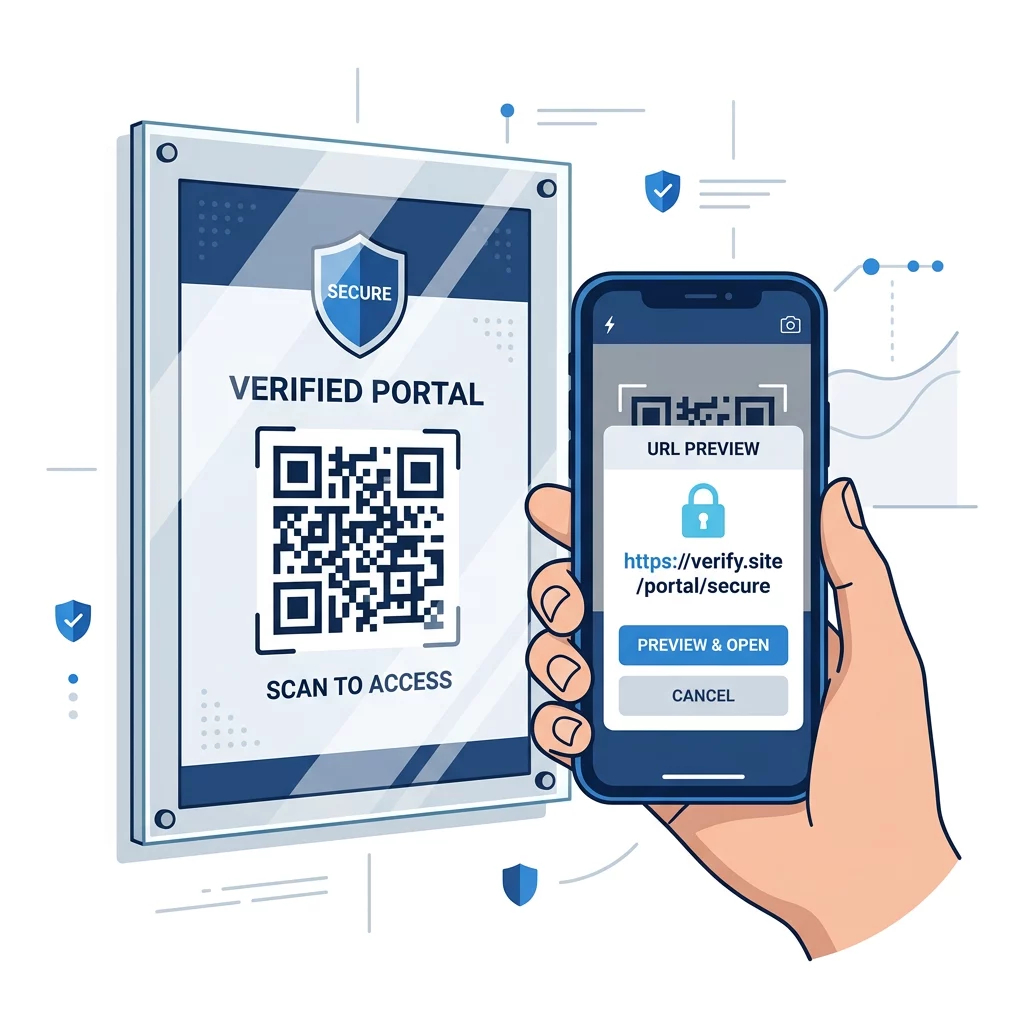
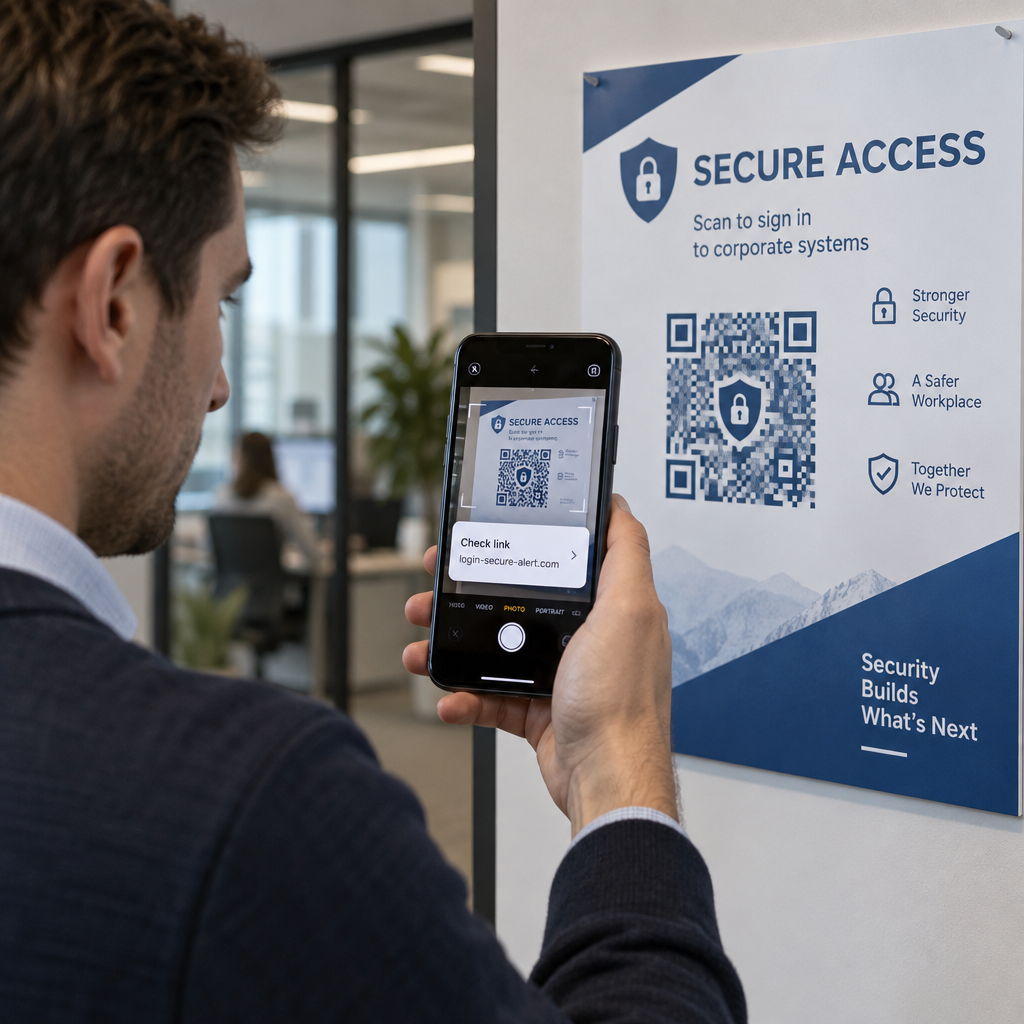
تعرض الهواتف الذكية معاينة للرابط قبل فتح الوجهة في المتصفح. يجب على المستخدمين فحص هذه المعاينة بحثًا عن الأساليب الخادعة، مثل أسماء النطاقات المكتوبة بشكل خاطئ أو الحروف المقلوبة أو النطاقات الفرعية غير الشرعية المصممة لتقليد العلامات التجارية المشروعة. عند مسح رموز غير مألوفة، يساعد استخدام أداة قائمة على الويب ماسح الباركود QR أو أداة بها مطالبات تحقق أصلية في تحليل الرابط قبل تحميل الصفحة.
يجب على المنظمات أيضًا تقييم المتخصصة لاكتشاف التصيد الاحتيالي عبر رموز QR لفحص مرفقات البريد الإلكتروني الواردة ومراقبة نشاط المسح الضوئي الشاذ. يضمن الجمع بين برامج المسح الدفاعي والمصادقة متعددة العوامل (MFA) أنه حتى إذا أدخل موظف بيانات اعتماده على صفحة هبوط خادعة، يظل الوصول غير المصرح به محظورًا.
لحماية علامتك التجارية وجمهورك، قم بتقييم كل نقطة اتصال من الإنشاء إلى الفحص النهائي. قم بتطبيق روابط ديناميكية تمنحك تحكمًا فوريًا في وجهاتك، وراقب أنماط حركة المرور بحثًا عن الشذوذ، وعزز عادات المسح الآمنة عبر القوى العاملة لديك.
الأسئلة الشائعة
لا. رموز QR هي ناقلات بيانات محايدة تقوم بتشفير النصوص أو عناوين URL. ينبع التهديد السيبراني بالكامل من رابط الوجهة المضمن داخل الرمز، والذي يمكن أن يشير إلى صفحات التصيد الاحتيالي، أو الملفات الضارة، أو أنظمة الدفع غير المصرح بها.
تسمح الرموز الديناميكية للمسؤولين بتغيير عنوان URL الوجهة أو إلغاء تنشيط الرابط في أي وقت دون إعادة طباعة الرمز المادي. يوفر هذا مفتاح إيقاف سريعًا إذا تم اختراق وجهة أو تم وضع علامة عليها لنشاط ضار.
أغلق المتصفح فورًا دون إدخال تفاصيل شخصية أو تنزيل ملفات. إذا قمت بإرسال كلمات مرور أو بيانات حساسة، فقم بتغيير بيانات الاعتماد الخاصة بك عبر جميع الحسابات ذات الصلة فورًا وأبلغ فريق أمن تكنولوجيا المعلومات لديك.