Jak długo należy przechowywać dane ze skanów kodów QR, zanim staną się one obciążeniem zamiast atutem? Zbyt długie przechowywanie danych naraża Cię na ryzyko niezgodności; zbyt wczesne ich usunięcie pozostawia luki w raportowaniu kampanii. Ten przewodnik przedstawia kluczowe czynniki, które określają właściwy okres przechowywania danych analitycznych.
Jakie dane analityczne z kodów QR są faktycznie zbierane
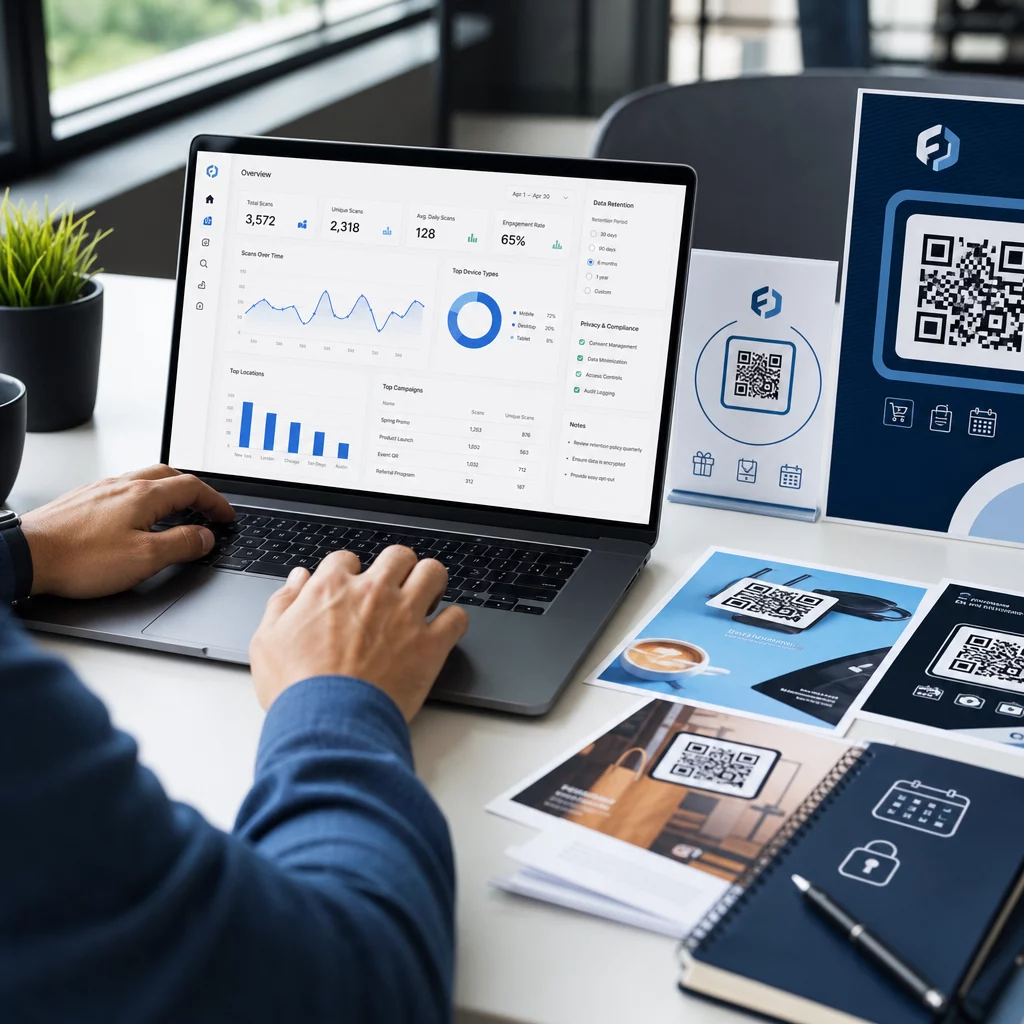
Zanim ustalisz okres przechowywania, musisz wiedzieć, co przechowujesz. Kiedy ktoś skanuje dynamiczny kod QR, skan jest kierowany przez serwer śledzący, zanim użytkownik zostanie przekierowany do miejsca docelowego. Ten proces rejestruje szereg punktów danych, które mogą obejmować:
- Sygnatury czasowe skanów (data i godzina każdego skanu)
- Lokalizacja geograficzna (kraj, region, miasto – pochodząca z adresu IP lub GPS za zgodą)
- Typ urządzenia i system operacyjny
- Całkowita liczba skanów i liczba unikalnych skanów
- Źródło polecenia lub identyfikator kampanii
Statyczne kody QR, w przeciwieństwie do nich, osadzają dane bezpośrednio w wzorcu kodu i niczego nie zbierają – nie ma przekierowania serwera, więc w ogóle nie są generowane żadne dane analityczne. Jeśli śledzenie ma znaczenie dla Twojej kampanii, dynamiczne kody QR są praktycznym punktem wyjścia.
Wrażliwość zbieranych danych bezpośrednio wpływa na to, jak długo powinieneś je przechowywać. Dane o lokalizacji powiązane z pojedynczym skanem, na przykład, są bardziej wrażliwe niż zagregowana tygodniowa liczba skanów, a te dwie kategorie powinny być regulowane różnymi zasadami przechowywania.
Podstawowa zasada: Przechowuj dane tylko tak długo, jak to konieczne
Żadne pojedyncze rozporządzenie nie określa uniwersalnej liczby dni ani lat dla przechowywania danych analitycznych. Zamiast tego, amerykańskie wytyczne dotyczące prywatności – od FTC, CCPA/CPRA oraz zasad sektorowych – zbiegają się w jednym wspólnym standardzie: przechowuj dane osobowe tylko tak długo, jak jest to racjonalnie konieczne do celu, dla którego zostały zebrane, a następnie usuń je lub bezpiecznie zniszcz.
FTC wzmocniła to w działaniach egzekucyjnych, wymagając od firm wdrożenia polityk przechowywania danych, które “ograniczają przechowywanie danych osobowych do najkrótszego czasu niezbędnego do realizacji celów, dla których zostały zebrane”. Podobnie, CPRA wymaga od firm ujawniania okresów przechowywania danych w momencie lub przed momentem ich zbierania i zabrania przechowywania danych osobowych dłużej niż jest to racjonalnie konieczne dla ujawnionego celu.
W praktyce oznacza to, że Twój okres przechowywania danych nie jest arbitralną liczbą – musi być uzasadniony udokumentowanym celem biznesowym.
Śledź swoje kampanie z kodami QR w czasie rzeczywistym Twórz dynamiczne kody QR z wbudowaną analityką i zarządzaj ustawieniami retencji z jednego pulpitu nawigacyjnego. Zacznij od Generator dynamicznych kodów QR.
Czynniki określające okres retencji
Twój cykl raportowania i kampanii
Najbardziej praktycznym punktem odniesienia dla okresu retencji jest rzeczywista częstotliwość raportowania. Zadaj sobie pytanie: jak daleko wstecz regularnie potrzebujesz pobierać dane skanowania, aby podjąć decyzję?
W przypadku większości kampanii marketingowych, okno 30- do 90-dniowe obejmuje aktywną fazę kampanii. Jeśli prowadzisz kwartalne przeglądy, potrzebujesz co najmniej 90 dni danych. Roczne cykle raportowania lub analiza porównawcza sezonowa mogą uzasadniać przechowywanie danych na poziomie skanowania przez 12 do 14 miesięcy.
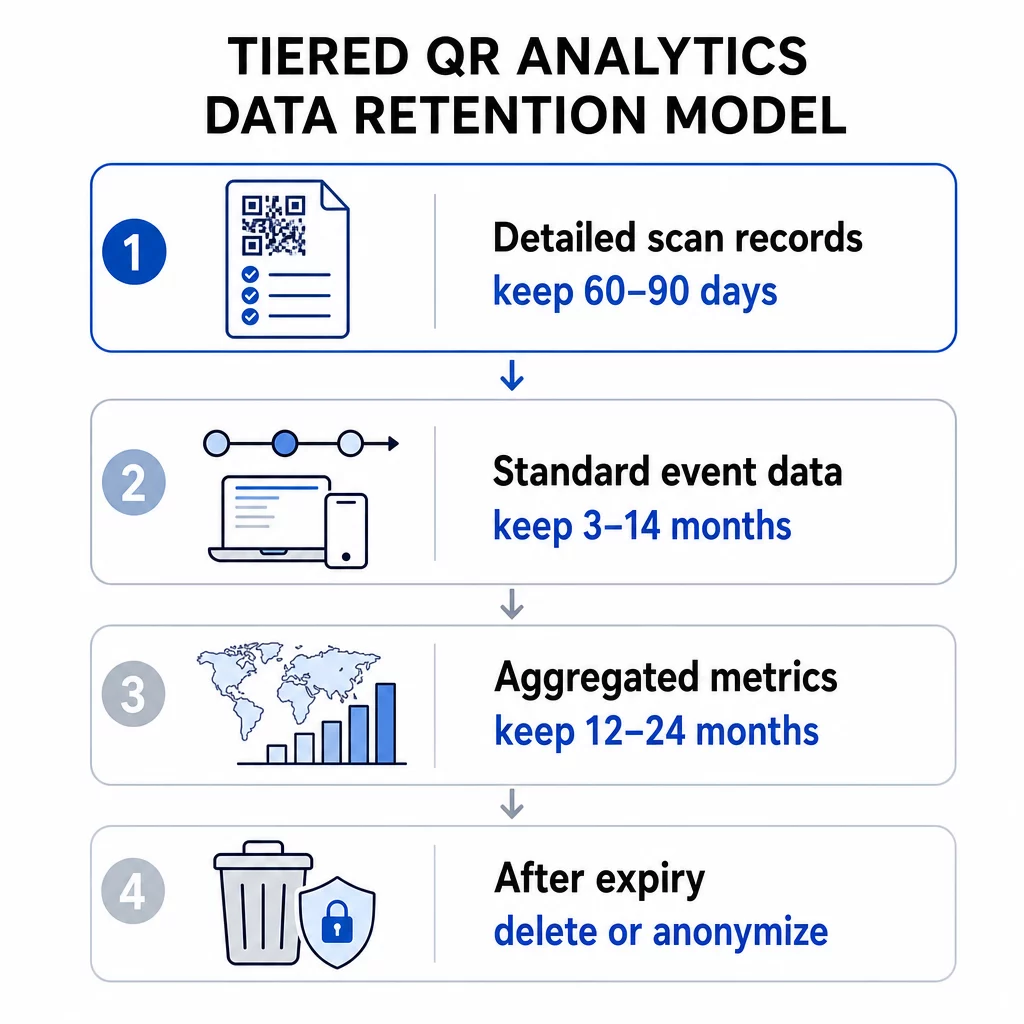
Zagregowane dane – całkowita liczba skanów tygodniowo, liczba skanów według regionu – często mogą być przechowywane dłużej niż dane zdarzeń na poziomie indywidualnym, ponieważ niosą ze sobą niższe ryzyko prywatności. Podejście warstwowe sprawdza się tutaj dobrze: przechowuj szczegółowe zapisy skanowania przez krótszy okres (np. 60–90 dni) i zachowuj zagregowane metryki przez dłuższy okres (np. 12–24 miesiące).
Wbudowane limity Twojej platformy kodów QR
Twoja platforma analityczna może narzucać własny limit retencji, niezależnie od tego, co mówi Twoja polityka. Limity na poziomie platformy to praktyczna rzeczywistość, którą należy uwzględnić w planowaniu.
Dla porównania, narzędzia takie jak Google Analytics 4 oferują ustawienia retencji danych na poziomie użytkownika i zdarzenia na 2 miesiące lub 14 miesięcy w przypadku standardowych usług, z dłuższymi opcjami dostępnymi na poziomach korporacyjnych. Po upływie tego okresu szczegółowe dane użytkownika są usuwane z serwerów GA4 – standardowe raporty zagregowane pozostają, ale analiza danych na poziomie eksploracji starszych danych nie jest już możliwa.
Podczas oceny planów subskrypcji kodów QR, sprawdź okno historii skanowania, które oferuje każda warstwa. Plany podstawowe mogą oferować 60 dni historii skanowania, podczas gdy wyższe warstwy wydłużają to okno. Okno danych Twojego planu staje się praktycznym górnym limitem, jak daleko wstecz możesz analizować zachowanie skanowania.
Wymogi prawne i regulacyjne
Różne branże wiążą się z dodatkowymi obowiązkami retencji, które przewyższają ogólne najlepsze praktyki:
- Opieka zdrowotna: Organizacje podlegające HIPAA muszą wdrożyć szyfrowanie, kontrolę dostępu i ścieżki audytu. Kody QR używane do usług skierowanych do pacjentów dziedziczą te wymagania.
- Usługi finansowe: Przepisy takie jak Gramm-Leach-Bliley Act i PCI DSS wymagają szczegółowego prowadzenia rejestrów interakcji użytkowników, w tym tych inicjowanych za pomocą kodów QR używanych w transakcjach lub dostępie do konta.
- Edukacja: Instytucje używające kodów QR do usług studenckich muszą przestrzegać wymagań FERPA, szczególnie w zakresie rejestrów powiązanych z możliwymi do zidentyfikowania studentami.
- Handel detaliczny i e-commerce: Kody QR związane z płatnościami podlegają obowiązkom zgodności z PCI, a przepisy dotyczące ochrony konsumentów mogą wymagać przechowywania niektórych rejestrów związanych z transakcjami do celów audytu.
Dla Wytyczne dotyczące zgodności z RODO specyficzne dla kampanii z kodami QR, kluczowe obowiązki to uzyskanie wyraźnej zgody przed zbieraniem danych osobowych, opublikowanie jasnej i zrozumiałej polityki prywatności, która określa okres przechowywania danych, oraz honorowanie żądań usunięcia danych w wymaganych ramach czasowych.
Wrażliwość i granularność danych
Nie wszystkie dane analityczne z kodów QR niosą ze sobą takie samo ryzyko. Liczba skanów na poziomie kraju jest znacznie mniej wrażliwa niż precyzyjne współrzędne GPS powiązane ze znacznikiem czasu i identyfikatorem urządzenia. Twoja polityka przechowywania danych powinna odzwierciedlać to rozróżnienie.
Wykonalna struktura warstwowa wygląda następująco:
- Zagregowane metryki (całkowita liczba skanów, liczba skanów według regionu): przechowywać przez 12–36 miesięcy w celu wspierania analizy trendów i sezonowości
- Standardowe dane zdarzeń (znaczniki czasu, typ urządzenia, system operacyjny): przechowywać przez 3–14 miesięcy w zależności od potrzeb raportowania i ograniczeń platformy
- Dane lokalizacyjne o granularności na poziomie indywidualnym (na poziomie miasta lub oparte na GPS): przechowywać przez najkrótszy możliwy do obrony okres, zazwyczaj 30–90 dni, i tylko za udokumentowaną zgodą użytkownika
- Logi bezpieczeństwa i audytu: zazwyczaj przechowywane do 180 dni w celach reagowania na incydenty
Analiza geolokalizacyjna dla kodów QR wymaga szczególnej uwagi, ponieważ śledzenie oparte na adresach IP i GPS wiąże się z różnymi obowiązkami w zakresie zgody i różnymi profilami ryzyka w momencie przechowywania.
Koszty przechowywania i efektywność operacyjna
Przechowywanie danych w nieskończoność nie jest darmowe. Przechowywanie i przetwarzanie dużych ilości historycznych danych skanowania generuje narzut, który rośnie wraz ze skalą kampanii. Poza kosztami, duże, niezarządzane zbiory danych są trudniejsze do zabezpieczenia i audytu. Archiwizowanie starszych, zagregowanych danych – zamiast przechowywania wszystkiego w aktywnej warstwie zapytań – to praktyczne rozwiązanie pośrednie między przedwczesnym usuwaniem danych a gromadzeniem niepotrzebnych kosztów przechowywania.
Jak wdrożyć politykę retencji, którą można obronić
Udokumentuj swój harmonogram retencji według typu danych
Pojedynczy, ogólny okres retencji jest trudniejszy do obrony i trudniejszy do egzekwowania. Zamiast tego, stwórz pisemny harmonogram, który wymienia każdą kategorię zbieranych danych, cel biznesowy ich zbierania, okres retencji i metodę usunięcia. Ta dokumentacja jest niezbędna do reagowania na audyty regulacyjne lub żądania danych użytkowników.
Twoja polityka prywatności – wyświetlana przed lub w momencie skanowania – musi odzwierciedlać te okresy retencji. Użytkownicy muszą być poinformowani o tym, jak długo ich dane będą przechowywane, zanim wejdą w interakcję z Twoim kodem QR.
Automatyzacja usuwania
Ręczne procesy usuwania tworzą luki. Skonfiguruj swoją platformę analityczną tak, aby automatycznie usuwała lub anonimizowała dane po upływie okna retencji. Większość korporacyjnych narzędzi analitycznych obsługuje zautomatyzowane kontrole retencji. W przypadku kampanii z kodami QR, użyj dynamiczne kody QR które pozwalają aktualizować ustawienia śledzenia, zasady przekierowań i parametry kampanii bez ponownego drukowania materiałów fizycznych – jeśli Twoje potrzeby w zakresie retencji się zmienią, możesz się dostosować bez tworzenia nowego kodu.
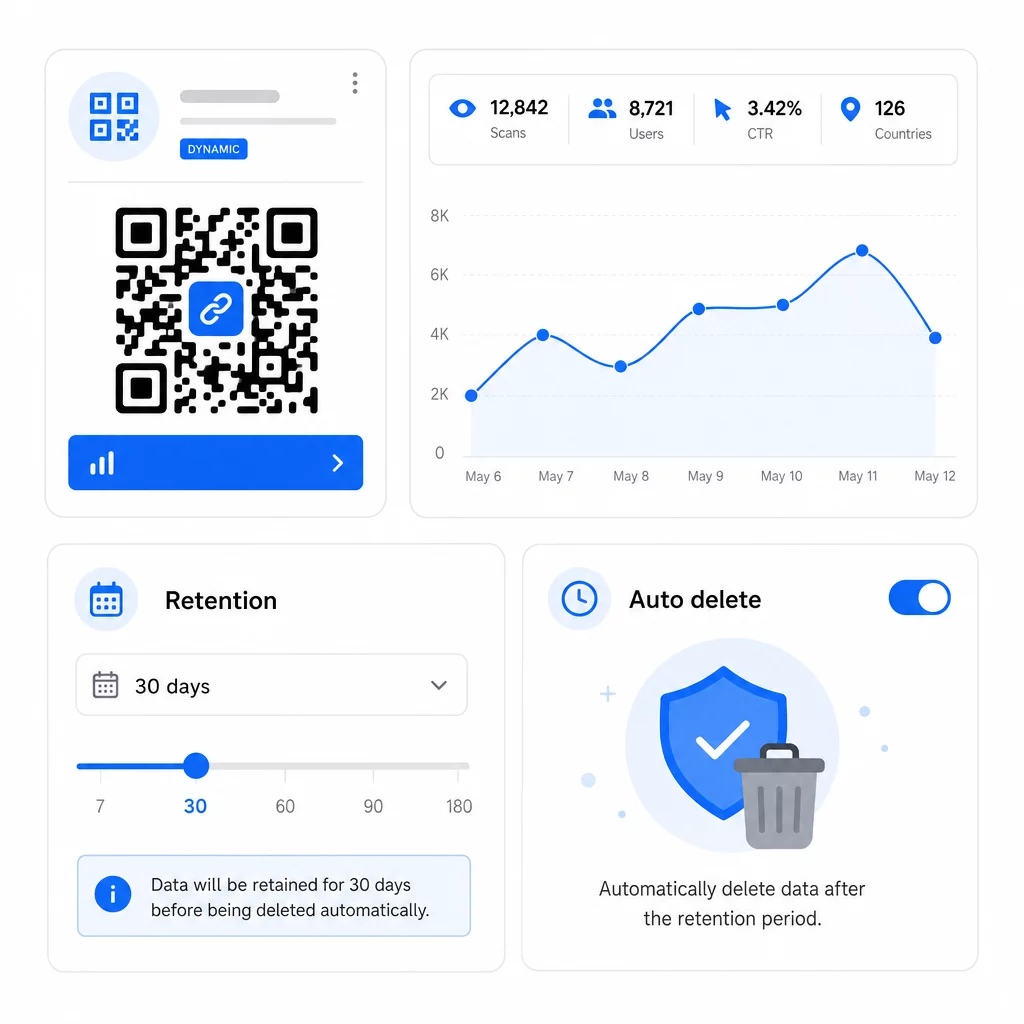
Możesz również ustawić daty wygaśnięcia kodów QR aby automatycznie przestać zbierać nowe dane po zakończeniu kampanii, co upraszcza zarządzanie retencją w dalszych etapach.
Szanuj Prawa Użytkowników Niezwłocznie
Zgodnie z RODO i CCPA, użytkownicy mogą żądać dostępu do swoich danych, żądać ich usunięcia, a w niektórych przypadkach żądać przeniesienia. Twój system retencji musi być w stanie spełnić te żądania w wymaganych ramach czasowych. Oznacza to, że Twoje dane muszą być wystarczająco dobrze zorganizowane, aby zlokalizować rekordy powiązane z konkretnym użytkownikiem lub zdarzeniem skanowania – to kolejny powód, aby unikać nieokreślonego, nieustrukturyzowanego gromadzenia danych.
Regularnie Audytuj Swoją Politykę
Wymagania dotyczące retencji zmieniają się wraz z ewolucją przepisów i zmianami w Twoich kampaniach. Zaplanuj przegląd polityki co najmniej raz w roku, aby potwierdzić, że:
- Harmonogramy usuwania działają zgodnie z konfiguracją
- Żadne kategorie danych nie są przechowywane dłużej niż ich określony okres
- Twoje powiadomienia o prywatności nadal dokładnie odzwierciedlają obecne praktyki
- Wszelkie nowe typy danych wprowadzone przez nowe formaty kampanii są objęte polityką
Aby dowiedzieć się więcej o budowaniu kompletnego systemu śledzenia analityki, przewodnik po pulpitach analitycznych kodów QR omawia, jak skonfigurować parametry śledzenia i zintegrować dane skanowania z szerszym przepływem pracy raportowania.
Zarządzaj Danymi Kodów QR z Jednego Miejsca Platforma Pageloot pozwala tworzyć, edytować i śledzić dynamiczne kody QR z analityką w czasie rzeczywistym – dzięki czemu masz potrzebne dane, nie gromadząc więcej niż powinieneś. Poznaj Generator kodów QR aby rozpocząć.
Praktyczne Zakresy Retencji Według Przypadku Użycia
| Skrzynia użytkowa | Zalecany Typ Danych | Sugerowany Okres Retencji |
|---|---|---|
| Krótkoterminowa kampania promocyjna | Dane skanowania na poziomie wydarzenia | 60–90 dni po zakończeniu kampanii |
| Marketing sezonowy (porównanie roczne) | Zagregowane metryki skanowania | 12–24 miesiące |
| Bieżące kody QR na opakowaniach produktów | Zagregowane metryki; na poziomie wydarzenia do aktywnej analizy | 14 miesięcy w cyklu ciągłym |
| Kody QR dla opieki zdrowotnej lub finansów | Różnie; przestrzegaj wymagań HIPAA/PCI DSS | Zgodnie z regulacjami sektorowymi |
| Logi bezpieczeństwa i audytu | Rejestry dostępu i usunięć | Do 180 dni |
Te zakresy są punktami wyjścia, a nie poradą prawną. Twoje konkretne obowiązki zależą od charakteru gromadzonych danych, jurysdykcji, w których znajdują się Twoi użytkownicy, oraz wszelkich zasad sektorowych, które mają zastosowanie do Twojej firmy.
Podsumowując: krótsze okresy przechowywania zmniejszają ryzyko niezgodności, obniżają koszty przechowywania i budują zaufanie użytkowników. Przechowuj szczegółowe dane skanowania tak długo, jak aktywnie wspierają podejmowanie decyzji, przejdź do zagregowanego przechowywania w celu analizy trendów i usuń wszystko inne zgodnie z udokumentowanym harmonogramem, który możesz obronić.
Najczęściej zadawane pytania
Tak. Statyczne kody QR nie zbierają ani nie przechowują żadnych danych analitycznych – nie ma przekierowania serwera, więc żadne informacje o skanowaniu nie są przechwytywane. Dynamiczne kody QR kierują skany przez serwer śledzący, który rejestruje punkty danych, takie jak znaczniki czasu, typ urządzenia, lokalizacja i liczba skanów. Tylko dynamiczne kody QR generują dane analityczne podlegające polityce retencji.
Okna retencji na poziomie platformy różnią się w zależności od poziomu planu. Subskrypcje podstawowe mogą zapewniać dostęp tylko do historii skanowania z ostatnich 60 dni, podczas gdy plany wyższego poziomu wydłużają to okno. Jeśli Twoje potrzeby raportowania lub zgodności wymagają dłuższego dostępu do historii, zweryfikuj okno historii skanowania przed podjęciem decyzji o wyborze planu. Limit retencji Twojej platformy jest praktycznym ograniczeniem niezależnie od Twojej wewnętrznej polityki.
Zgodnie z zasadami CCPA/CPRA i RODO, Twoja polityka prywatności musi ujawniać, jak długo każda kategoria danych osobowych będzie przechowywana, lub wyjaśniać kryteria użyte do określenia tego okresu. Powinna być wyświetlana w momencie lub przed momentem zbierania danych – zazwyczaj zanim użytkownik wejdzie w interakcję z Twoim kodem QR. Napisz ją prostym językiem i aktualizuj ją za każdym razem, gdy zmienią się Twoje okresy przechowywania danych.