Kiek laiko turėtumėte saugoti QR kodo nuskaitymo duomenis, kol jie taps įsipareigojimu, o ne turtu? Per ilgai saugomi duomenys kelia atitikties riziką; per anksti juos ištrynus, atsiranda spragų kampanijos ataskaitose. Šiame vadove aptariami pagrindiniai veiksniai, lemiantys tinkamą analizės duomenų saugojimo laikotarpį.
Kokie QR kodo analizės duomenys iš tikrųjų renkami
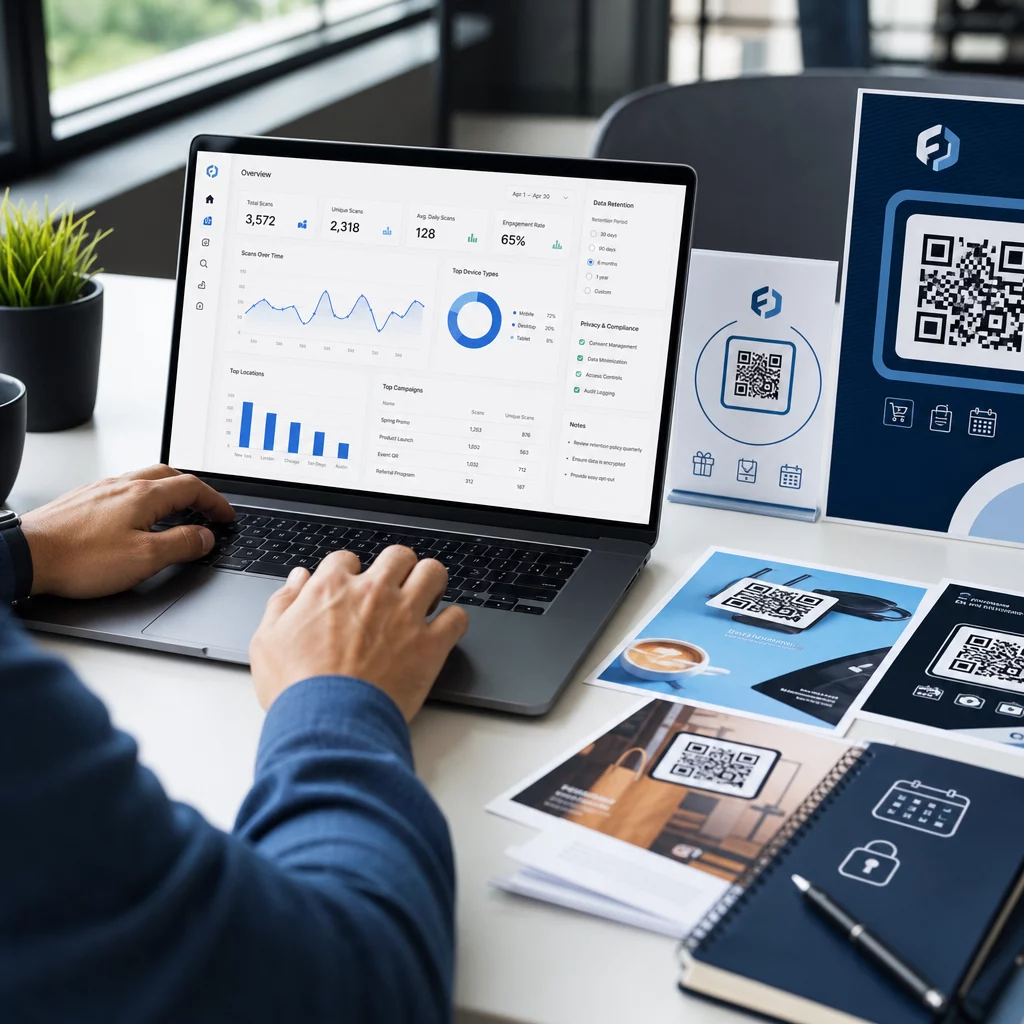
Prieš nustatydami saugojimo laikotarpį, turite žinoti, ką saugote. Kai kas nors nuskaito dinaminis QR kodas, nuskaitymas nukreipiamas per sekimo serverį, prieš išsiunčiant vartotoją į galutinę paskirties vietą. Šis procesas užfiksuoja įvairius duomenų taškus, kurie gali apimti:
- Nuskaitymo laiko žymos (kiekvieno nuskaitymo data ir laikas)
- Geografinė vieta (šalis, regionas, miestas – gauta iš IP adreso arba GPS su sutikimu)
- Įrenginio tipas ir operacinė sistema
- Bendras nuskaitymų skaičius ir unikalus nuskaitymų skaičius
- Nukreipimo šaltinis arba kampanijos identifikatorius
Statiniai QR kodai, priešingai, įterpia duomenis tiesiai į kodo šabloną ir nieko nerenka – nėra serverio nukreipimo, todėl apskritai negeneruojami jokie analizės duomenys. Jei sekimas yra svarbus jūsų kampanijai, dinaminiai QR kodai yra praktiškas atspirties taškas.
Renkamų duomenų jautrumas tiesiogiai veikia, kiek ilgai juos turėtumėte saugoti. Pavyzdžiui, vietos duomenys, susieti su individualiu nuskaitymu, yra jautresni nei apibendrintas savaitinis nuskaitymų skaičius, ir abiem turėtų būti taikomos skirtingos saugojimo taisyklės.
Pagrindinis principas: duomenis saugoti tik tiek, kiek būtina
Nė vienas reglamentas nenustato universalaus dienų ar metų skaičiaus analizės duomenų saugojimui. Vietoj to, JAV privatumo gairės – iš FTC, CCPA/CPRA ir sektoriaus specifinių taisyklių – sutampa su bendru standartu: asmens duomenis saugoti tik tiek, kiek pagrįstai būtina tikslui, kuriam jie buvo surinkti, o po to juos ištrinti arba saugiai sunaikinti.
FTC tai sustiprino vykdymo veiksmais, reikalaudama, kad įmonės įgyvendintų saugojimo politiką, kuri “apriboja asmens duomenų saugojimą iki trumpiausio laiko, reikalingo tikslams, kuriems jie buvo surinkti, įgyvendinti”. Panašiai, CPRA reikalauja, kad įmonės atskleistų savo saugojimo laikotarpius duomenų rinkimo metu arba prieš jį ir draudžia saugoti asmens informaciją ilgiau, nei pagrįstai būtina atskleistam tikslui.
Praktiškai tai reiškia, kad jūsų saugojimo laikotarpis nėra savavališkas skaičius – jį reikia pagrįsti dokumentuotu verslo tikslu.
Stebėkite savo QR kodo kampanijas realiuoju laiku Kurkite dinaminius QR kodus su integruota analitika ir valdykite duomenų saugojimo nustatymus iš vienos prietaisų skydelio. Pradėkite nuo Dinaminis QR kodo generatorius.
Veiksniai, lemiantys jūsų duomenų saugojimo laikotarpį
Jūsų ataskaitų teikimo ir kampanijos ciklas
Praktiškiausias duomenų saugojimo laikotarpio atskaitos taškas yra jūsų faktinis ataskaitų teikimo dažnumas. Paklauskite savęs: kiek laiko atgal jums reguliariai reikia gauti nuskaitymo duomenis, kad priimtumėte sprendimą?
Daugumai rinkodaros kampanijų 30–90 dienų laikotarpis apima aktyvią kampanijos fazę. Jei vykdote ketvirtines peržiūras, jums reikia bent 90 dienų duomenų. Metiniai ataskaitų teikimo ciklai arba sezoninės palyginamosios analizės gali pateisinti nuskaitymo lygio duomenų saugojimą 12–14 mėnesių.
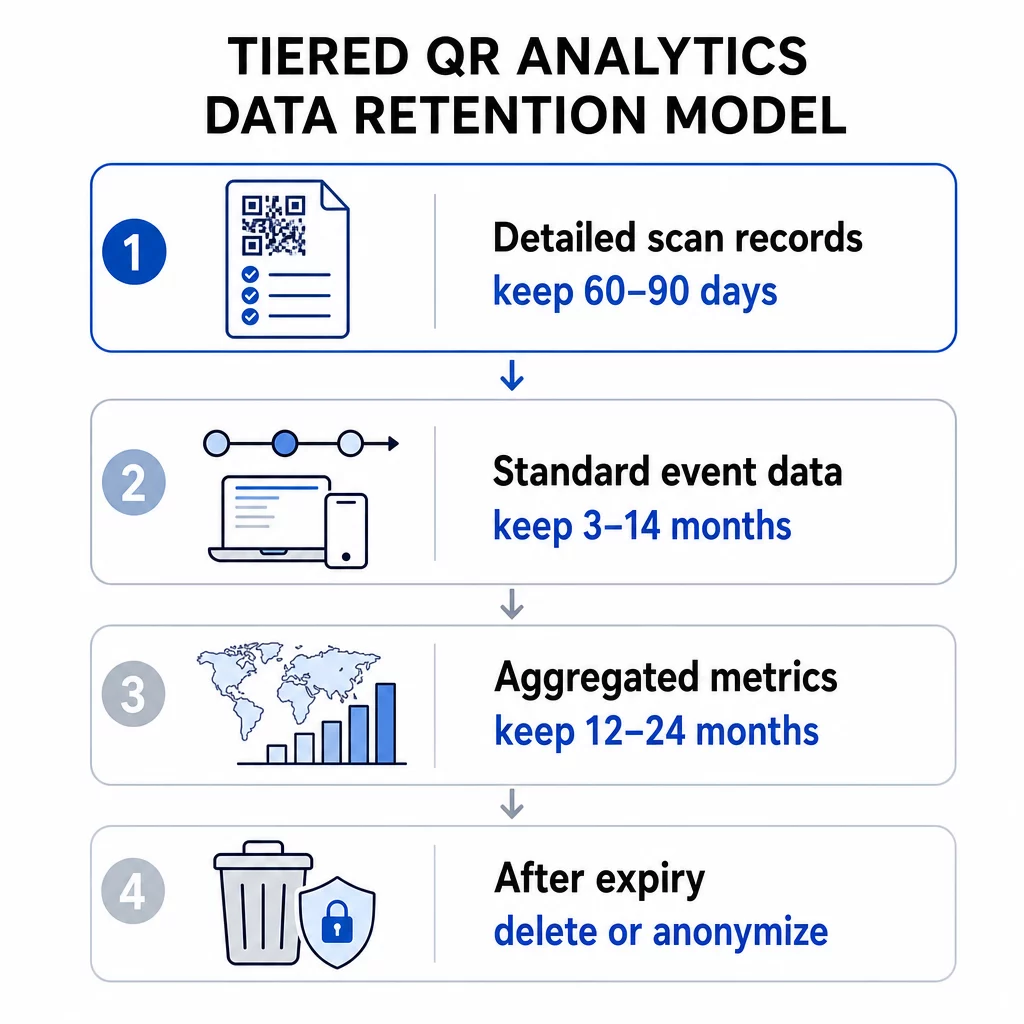
Apibendrinti duomenys – bendras nuskaitymų skaičius per savaitę, nuskaitymų skaičius pagal regioną – dažnai gali būti saugomi ilgiau nei individualaus lygio įvykių duomenys, nes jie kelia mažesnę privatumo riziką. Čia gerai tinka pakopinis metodas: išsamius nuskaitymo įrašus saugokite trumpesnį laiką (pvz., 60–90 dienų) ir apibendrintus rodiklius saugokite ilgesnį laikotarpį (pvz., 12–24 mėnesius).
Jūsų QR kodo platformos integruoti apribojimai
Jūsų analizės platforma gali nustatyti savo duomenų saugojimo ribą, nepaisant jūsų politikos. Platformos lygio apribojimai yra praktinė realybė, kurią reikia numatyti.
Pavyzdžiui, tokios priemonės kaip „Google Analytics 4“ siūlo vartotojo lygio ir įvykių lygio duomenų saugojimo nustatymus 2 mėnesiams arba 14 mėnesių standartinėms nuosavybėms, o ilgesnės parinktys galimos įmonių lygio planuose. Pasibaigus šiam laikotarpiui, išsamūs vartotojo duomenys ištrinami iš GA4 serverių – standartinės apibendrintos ataskaitos lieka, tačiau senesnių duomenų analizė tyrinėjimo lygiu nebeįmanoma.
Vertinant QR kodų prenumeratos planų, patikrinkite nuskaitymo istorijos langą, kurį siūlo kiekviena pakopa. Pradinio lygio planai gali siūlyti 60 dienų nuskaitymo istoriją, o aukštesnės pakopos praplečia šį langą. Jūsų plano duomenų langas tampa praktine viršutine riba, kiek laiko atgal galite analizuoti nuskaitymo elgseną.
Teisiniai ir reguliavimo reikalavimai
Skirtingos pramonės šakos turi papildomų duomenų saugojimo įsipareigojimų, kurie viršija bendrą geriausią praktiką:
- Sveikatos priežiūra: Organizacijos, kurioms taikoma HIPAA, privalo įdiegti šifravimą, prieigos kontrolę ir audito sekas. QR kodai, naudojami pacientams skirtoms paslaugoms, paveldi šiuos reikalavimus.
- Finansinės paslaugos: Reglamentai, tokie kaip Gramm-Leach-Bliley aktas ir PCI DSS, reikalauja detalaus vartotojų sąveikos įrašų saugojimo, įskaitant tuos, kurie inicijuojami per QR kodus, naudojamus operacijose ar prieigoje prie paskyros.
- Švietimas: Institucijos, naudojančios QR kodus studentų paslaugoms, turi laikytis FERPA reikalavimų, ypač susijusių su įrašais, susietais su identifikuojamais studentais.
- Mažmeninė prekyba ir el. komercija: Su mokėjimais susiję QR kodai patenka į PCI atitikties įsipareigojimus, o vartotojų apsaugos įstatymai gali reikalauti saugoti tam tikrus su operacijomis susijusius įrašus audito tikslais.
Dėl BDAR atitikties gairės, skirtos QR kodų kampanijoms, pagrindiniai įsipareigojimai yra gauti aiškų sutikimą prieš renkant asmens duomenis, paskelbti paprasta kalba parašytą privatumo pranešimą, kuriame nurodomas jūsų duomenų saugojimo laikotarpis, ir vykdyti ištrynimo prašymus per nustatytus terminus.
Duomenų jautrumas ir detalumas
Ne visi QR kodų analizės duomenys kelia vienodą riziką. Šalies lygio nuskaitymų skaičius yra daug mažiau jautrus nei tiksli GPS koordinatė, susieta su laiko žyma ir įrenginio ID. Jūsų duomenų saugojimo politika turėtų atspindėti šį skirtumą.
Veiksminga pakopinė sistema atrodo taip:
- Apibendrinti rodikliai (bendras nuskaitymų skaičius, nuskaitymai pagal regionus): saugoti 12–36 mėnesius, kad būtų galima atlikti tendencijų ir sezoninę analizę
- Standartiniai įvykių duomenys (laiko žymos, įrenginio tipas, OS): saugoti 3–14 mėnesių, priklausomai nuo ataskaitų poreikių ir platformos apribojimų
- Vietos duomenys su individualaus lygio detalumu (miesto lygio arba GPS pagrindu): saugoti trumpiausią pagrįstą laikotarpį, paprastai 30–90 dienų, ir tik su dokumentuotu vartotojo sutikimu
- Saugumo ir audito žurnalai: paprastai saugomi iki 180 dienų incidentų reagavimo tikslais
Geografinės vietos analizė QR kodams reikalauja ypatingo dėmesio, nes IP pagrindu ir GPS pagrindu vykdomas sekimas turi skirtingus sutikimo įsipareigojimus ir skirtingus rizikos profilius saugojimo metu.
Saugojimo išlaidos ir veiklos efektyvumas
Duomenų saugojimas neribotą laiką nėra nemokamas. Didelių istorinių nuskaitymo duomenų kiekių saugojimas ir apdorojimas sukuria papildomų išlaidų, kurios auga didėjant jūsų kampanijos mastui. Be išlaidų, didelius nevaldomus duomenų rinkinius sunkiau apsaugoti ir audituoti. Senesnių apibendrintų duomenų archyvavimas – užuot viską laikant aktyviame užklausų sluoksnyje – yra praktiškas kompromisas tarp per ankstyvo duomenų ištrynimo ir nereikalingų saugojimo išlaidų kaupimo.
Kaip įdiegti pagrįstą duomenų saugojimo politiką
Dokumentuokite savo duomenų saugojimo tvarkaraštį pagal duomenų tipą
Vieną bendrą duomenų saugojimo laikotarpį sunkiau pagrįsti ir sunkiau įgyvendinti. Vietoj to, sukurkite rašytinį tvarkaraštį, kuriame būtų nurodyta kiekviena jūsų renkama duomenų kategorija, jų rinkimo verslo tikslas, saugojimo laikotarpis ir ištrynimo metodas. Ši dokumentacija yra būtina reaguojant į reguliavimo auditus ar vartotojų duomenų užklausas.
Jūsų privatumo pranešimas – rodomas prieš nuskaitymą arba nuskaitymo metu – turi atspindėti šiuos saugojimo laikotarpius. Vartotojai turi būti informuoti, kiek laiko bus saugomi jų duomenys, prieš jiems sąveikaujant su jūsų QR kodu.
Automatizuoti ištrynimą
Rankiniai ištrynimo procesai sukuria spragų. Sukonfigūruokite savo analizės platformą, kad ji automatiškai ištrintų arba anonimizuotų duomenis, pasibaigus saugojimo laikotarpiui. Dauguma įmonių analizės įrankių palaiko automatizuotus saugojimo valdiklius. Konkrečiai jūsų QR kodų kampanijoms naudokite dinaminiai QR kodai kurie leidžia atnaujinti sekimo nustatymus, peradresavimo taisykles ir kampanijos parametrus neperspausdinant fizinių medžiagų – jei jūsų saugojimo poreikiai pasikeis, galite prisitaikyti nesukurdami naujo kodo.
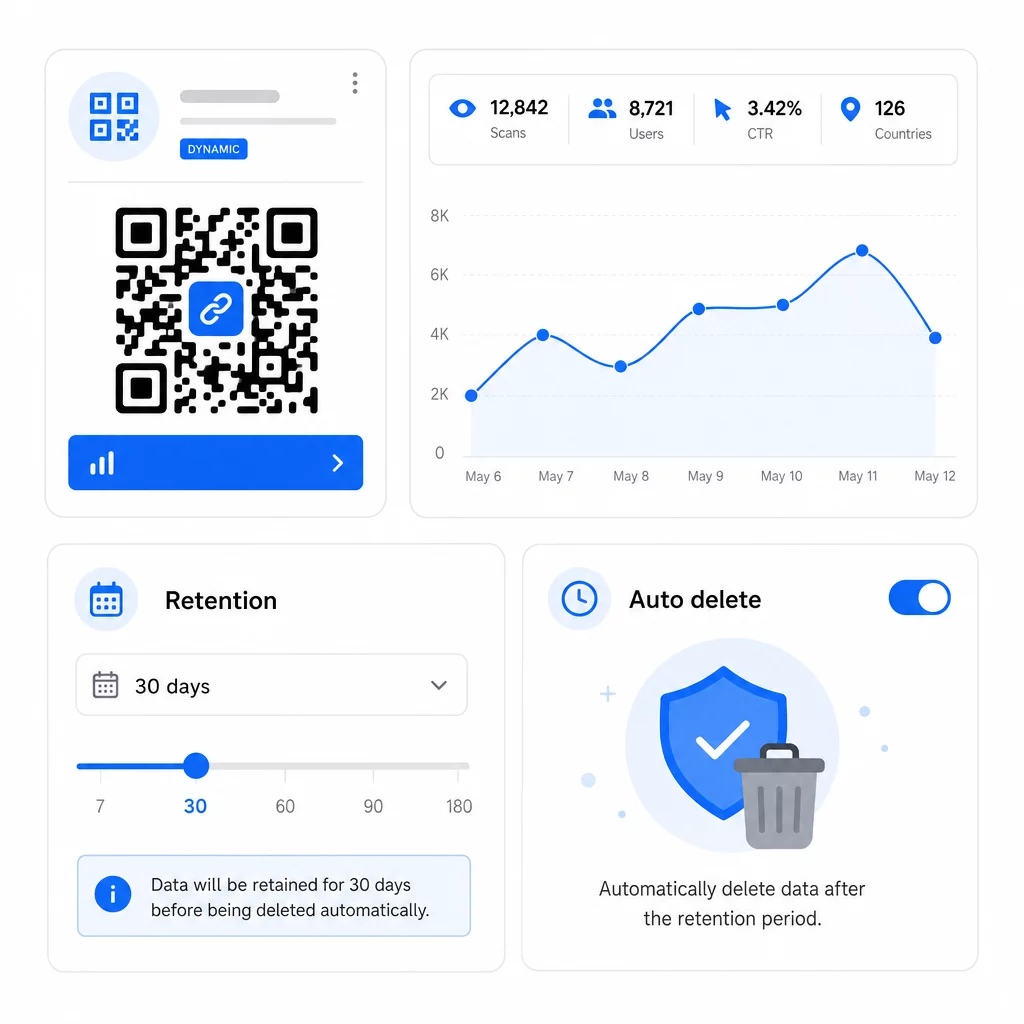
Taip pat galite nustatyti QR kodų galiojimo datas kad automatiškai nustotų rinkti naujus duomenis, pasibaigus kampanijai, o tai supaprastina tolesnį duomenų saugojimo valdymą.
Nedelsiant gerbkite vartotojų teises
Pagal GDPR ir CCPA vartotojai gali prašyti prieigos prie savo duomenų, prašyti ištrynimo ir kai kuriais atvejais prašyti perkėlimo. Jūsų duomenų saugojimo sistema turi gebėti įvykdyti šiuos prašymus per nustatytus terminus. Tai reiškia, kad jūsų duomenys turi būti pakankamai gerai sutvarkyti, kad būtų galima rasti įrašus, susijusius su konkrečiu vartotoju ar nuskaitymo įvykiu – dar viena priežastis vengti neriboto, nestruktūrizuoto duomenų kaupimo.
Reguliariai audituokite savo politiką
Duomenų saugojimo reikalavimai keičiasi, tobulėjant reglamentams ir keičiantis jūsų kampanijoms. Suplanuokite politikos peržiūrą bent kartą per metus, kad patvirtintumėte, jog:
- Ištrynimo grafikai veikia taip, kaip sukonfigūruota
- Jokios duomenų kategorijos nėra saugomos ilgiau nei nurodytas laikotarpis
- Jūsų privatumo pranešimai vis dar tiksliai atspindi dabartinę praktiką
- Bet kokie nauji duomenų tipai, atsiradę dėl naujų kampanijų formatų, yra apibrėžti politikoje
Norėdami sužinoti daugiau apie išsamios analizės stebėjimo sistemos kūrimą, QR kodo analizės prietaisų skydelių vadovas aprašo, kaip nustatyti stebėjimo parametrus ir integruoti nuskaitymo duomenis į platesnį ataskaitų teikimo darbo eigą.
Tvarkykite QR kodo duomenis iš vienos vietos Pageloot platforma leidžia kurti, redaguoti ir stebėti dinaminius QR kodus su realaus laiko analize – taigi turite reikiamus duomenis, nekaupdami daugiau, nei turėtumėte. Išnagrinėkite QR kodo generatorius pradėti.
Praktiniai saugojimo intervalai pagal naudojimo atvejį
| Naudojimo atvejis | Rekomenduojamas duomenų tipas | Siūlomas saugojimo langas |
|---|---|---|
| Trumpalaikė reklaminė kampanija | Įvykio lygio nuskaitymo duomenys | 60–90 dienų po kampanijos pabaigos |
| Sezoninė rinkodara (metinis palyginimas) | Apibendrinti nuskaitymo rodikliai | 12–24 mėnesiai |
| Nuolatiniai produkto pakuotės QR kodai | Apibendrinti rodikliai; įvykio lygio aktyviai analizei | 14 mėnesių slenkantis |
| Sveikatos priežiūros ar finansų QR kodai | Skiriasi; laikykitės HIPAA/PCI DSS reikalavimų | Pagal sektoriaus reglamentą |
| Saugumo ir audito žurnalai | Prieigos ir ištrynimo įrašai | Iki 180 dienų |
Šie intervalai yra atskaitos taškai, o ne teisinė konsultacija. Jūsų konkrečios pareigos priklauso nuo surinktų duomenų pobūdžio, jurisdikcijų, kuriose yra jūsų vartotojai, ir bet kokių konkrečiam sektoriui taikomų taisyklių, kurios galioja jūsų verslui.
Esmė: trumpesni duomenų saugojimo laikotarpiai sumažina atitikties riziką, mažina saugojimo išlaidas ir didina vartotojų pasitikėjimą. Išsamius nuskaitymo duomenis saugokite tol, kol jie aktyviai padeda priimti sprendimus, pereikite prie apibendrinto saugojimo tendencijų analizei ir ištrinkite visa kita pagal dokumentuotą tvarkaraštį, kurį galite pagrįsti.
Dažniausiai užduodami klausimai
Taip. Statiniai QR kodai nerenka ir nesaugo jokių analizės duomenų – nėra serverio peradresavimo, todėl jokia nuskaitymo informacija nėra užfiksuojama. Dinaminiai QR kodai nukreipia nuskaitymus per sekimo serverį, kuris registruoja duomenų taškus, tokius kaip laiko žymos, įrenginio tipas, vieta ir nuskaitymų skaičius. Tik dinaminiai QR kodai generuoja analizės duomenis, kuriems taikoma saugojimo politika.
Platformos lygio saugojimo langai skiriasi priklausomai nuo plano lygio. Pradinio lygio prenumeratos gali suteikti prieigą tik prie paskutinių 60 dienų nuskaitymo istorijos, o aukštesnio lygio planai praplečia šį langą. Jei jūsų ataskaitų teikimo ar atitikties poreikiams reikalinga ilgesnė istorinė prieiga, patikrinkite nuskaitymo istorijos langą prieš pasirenkant planą. Jūsų platformos saugojimo limitas yra praktinis apribojimas, nepaisant jūsų vidinės politikos.
Pagal CCPA/CPRA ir BDAR principus, jūsų privatumo pranešime turi būti atskleista, kiek laiko bus saugoma kiekviena asmens duomenų kategorija, arba paaiškinti kriterijai, naudojami tam laikotarpiui nustatyti. Jis turėtų būti rodomas duomenų rinkimo metu arba prieš jį – paprastai prieš vartotojui sąveikaujant su jūsų QR kodu. Parašykite jį paprasta kalba ir atnaujinkite kaskart, kai keičiasi jūsų saugojimo laikotarpiai.