Mennyi ideig érdemes megőrizni a QR-kód beolvasási adatait, mielőtt azok teherré válnának eszköz helyett? Az adatok túl hosszú ideig történő tárolása megfelelőségi kockázatnak teszi ki Önt; a túl korai törlés hiányosságokat hagy a kampányjelentésekben. Ez az útmutató bemutatja azokat a kulcsfontosságú tényezőket, amelyek meghatározzák az analitikai adatok megfelelő megőrzési idejét.
Milyen QR-kód analitikai adatok gyűjtése történik valójában
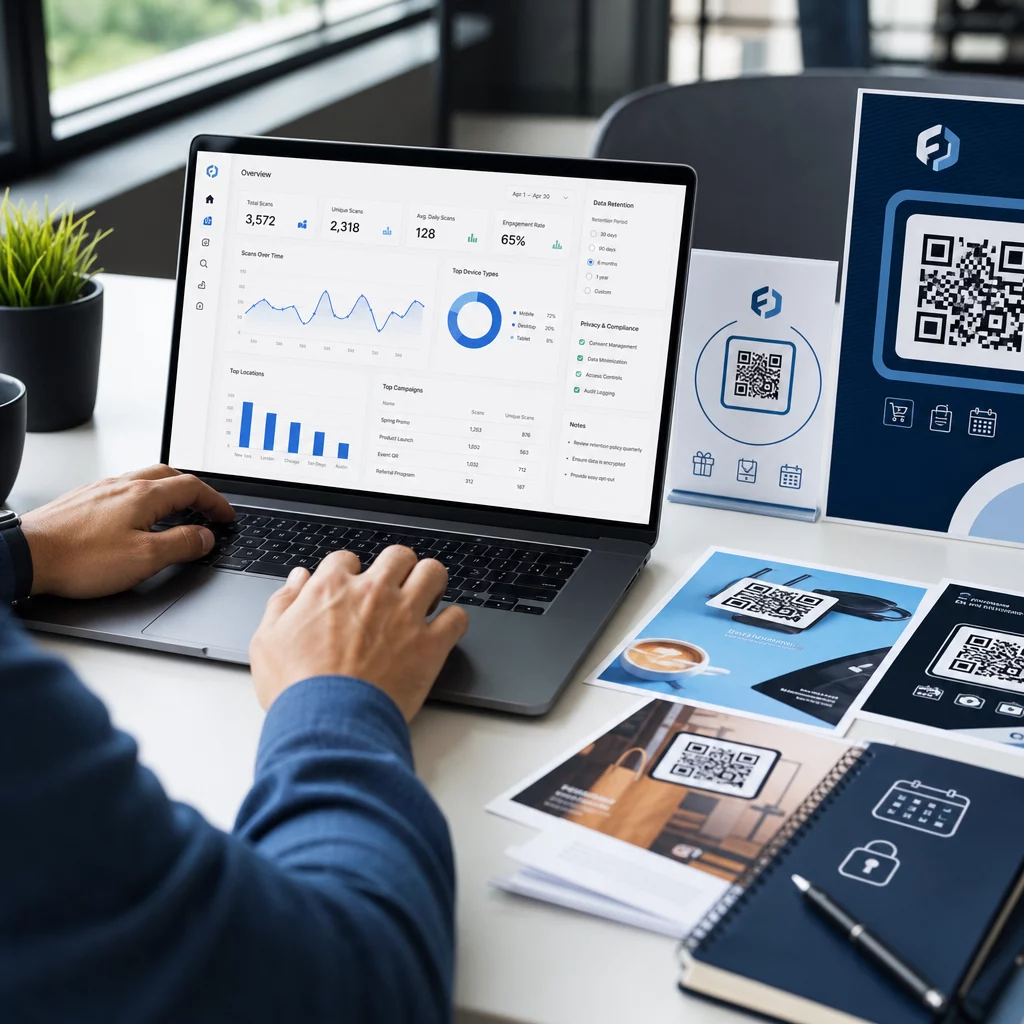
Mielőtt megőrzési időszakot állíthatna be, tudnia kell, mit őriz meg. Amikor valaki beolvas egy dinamikus QR-kód, a beolvasás egy nyomkövető szerveren keresztül történik, mielőtt a felhasználót a végső célállomásra küldené. Ez a folyamat számos adatpontot rögzít, amelyek a következőket tartalmazhatják:
- Beolvasási időbélyegek (minden beolvasás dátuma és ideje)
- Földrajzi hely (ország, régió, város – IP-címből vagy GPS-ből származtatva, hozzájárulással)
- Eszköztípus és operációs rendszer
- Összes beolvasás száma és egyedi beolvasások száma
- Hivatkozási forrás vagy kampányazonosító
A statikus QR-kódok ezzel szemben közvetlenül a kódmintába ágyazzák az adatokat, és semmit sem gyűjtenek – nincs szerver átirányítás, így egyáltalán nem generálódik analitikai adat. Ha a nyomon követés fontos a kampányához, a dinamikus QR-kódok a praktikus kiindulópont.
Az Ön által gyűjtött adatok érzékenysége közvetlenül befolyásolja, hogy mennyi ideig kell azokat megőriznie. Egy egyedi beolvasáshoz kötött helyadat például érzékenyebb, mint egy összesített heti beolvasási szám, és a kettőre eltérő megőrzési szabályoknak kell vonatkozniuk.
Az alapelv: Csak addig őrizze meg az adatokat, ameddig szükséges
Egyetlen szabályozás sem határoz meg univerzális nap- vagy évszámot az analitikai adatok megőrzésére. Ehelyett az Egyesült Államok adatvédelmi útmutatói – az FTC, a CCPA/CPRA és az ágazatspecifikus szabályok – egy közös szabványban egyesülnek: a személyes adatokat csak addig őrizze meg, ameddig az ésszerűen szükséges ahhoz a célhoz, amelyre gyűjtötték, majd törölje vagy biztonságosan semmisítse meg.
Az FTC ezt megerősítette a végrehajtási intézkedésekben, megkövetelve a vállalatoktól, hogy olyan megőrzési szabályzatokat vezessenek be, amelyek “korlátozzák a személyes adatok megőrzését a gyűjtés céljainak teljesítéséhez szükséges legrövidebb időre”. Hasonlóképpen, a CPRA megköveteli a vállalkozásoktól, hogy az adatgyűjtés időpontjában vagy azt megelőzően tegyék közzé megőrzési időszakaikat, és megtiltja a személyes adatok megőrzését a közzétett célhoz ésszerűen szükségesnél hosszabb ideig.
A gyakorlatban ez azt jelenti, hogy az Ön megőrzési időszaka nem önkényes szám – azt dokumentált üzleti célnak kell indokolnia.
Kövesse nyomon QR-kód kampányait valós időben Hozzon létre dinamikus QR-kódokat beépített analitikával, és kezelje a megőrzési beállításokat egyetlen irányítópultról. Kezdje a Dinamikus QR-kód generátor.
A megőrzési időszakot meghatározó tényezők
Jelentési és kampányciklusa
A megőrzési időszak legpraktikusabb alapja a tényleges jelentési gyakorisága. Kérdezze meg magától: milyen messzire kell rendszeresen visszamenőleg lekérnie a szkennelési adatokat egy döntés meghozatalához?
A legtöbb marketingkampány esetében egy 30-90 napos időszak lefedi a kampány aktív fázisát. Ha negyedéves felülvizsgálatokat végez, legalább 90 napnyi adatra van szüksége. Az éves jelentési ciklusok vagy a szezonális összehasonlító elemzések indokolhatják a szkennelési szintű adatok 12-14 hónapig történő megőrzését.
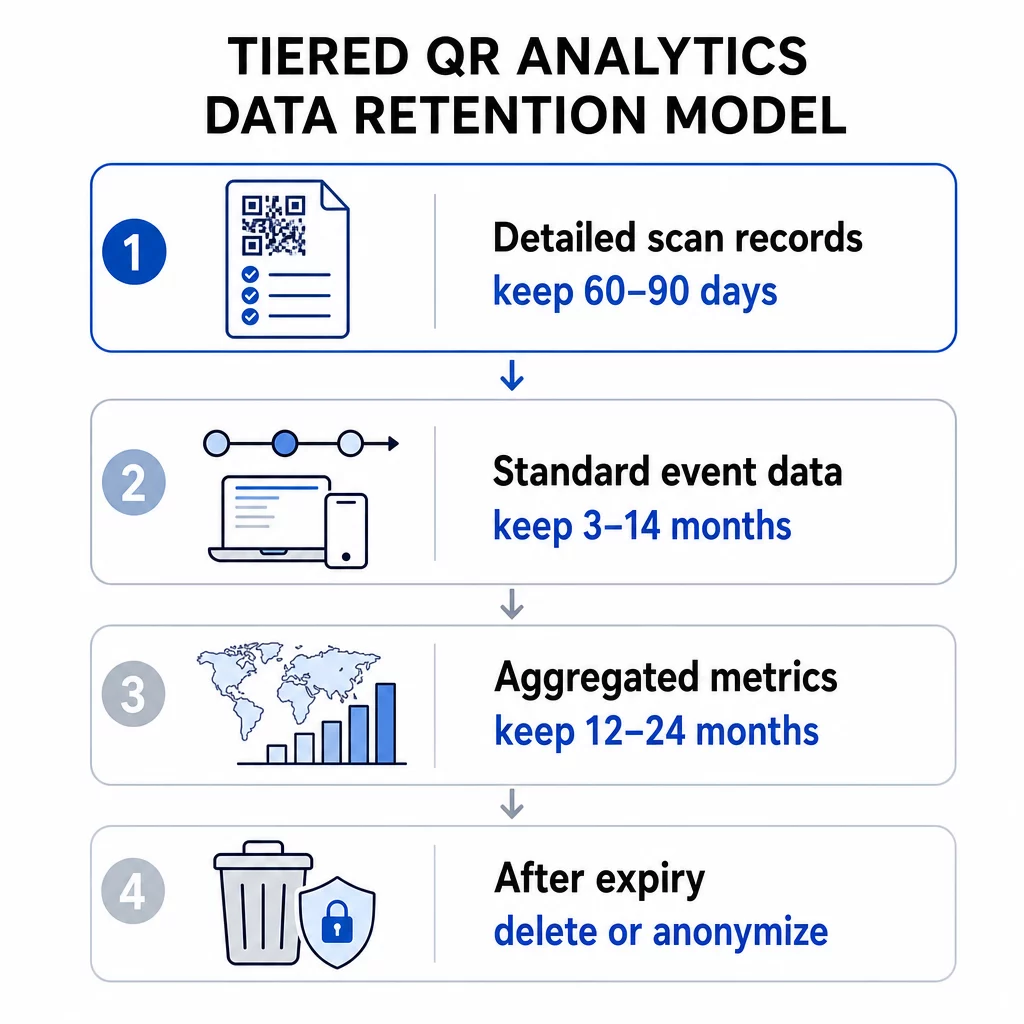
Az aggregált adatok – heti összes szkennelés, szkennelések száma régiónként – gyakran hosszabb ideig megőrizhetők, mint az egyedi szintű eseményadatok, mivel alacsonyabb adatvédelmi kockázatot hordoznak. A többszintű megközelítés jól működik itt: tartsa meg a részletes szkennelési rekordokat rövidebb időre (pl. 60-90 nap), és őrizze meg az összesített metrikákat hosszabb időre (pl. 12-24 hónap).
QR-kód platformjának beépített korlátai
Az analitikai platformja saját megőrzési korlátokat érvényesíthet, függetlenül attól, hogy az Ön szabályzata mit mond. A platformszintű korlátok gyakorlati valóságot jelentenek, amire tervezni kell.
Referenciaként az olyan eszközök, mint a Google Analytics 4, felhasználói és eseményszintű adatmegőrzési beállításokat kínálnak 2 hónapra vagy 14 hónapra a standard tulajdonok esetében, hosszabb opciók pedig elérhetők az enterprise szinteken. Amint ez az időszak lejár, a részletes felhasználói adatok törlődnek a GA4 szerverekről – a standard összesített jelentések megmaradnak, de a régebbi adatok feltáró szintű elemzése már nem lehetséges.
Az értékeléskor QR-kód előfizetési tervek, ellenőrizze az egyes szintek által biztosított szkennelési előzmények időtartamát. A belépő szintű csomagok 60 napos szkennelési előzményeket kínálhatnak, míg a magasabb szintek meghosszabbítják ezt az időtartamot. Az Ön csomagjának adatablaka lesz a gyakorlati felső határ arra vonatkozóan, hogy milyen messzire visszamenőleg elemezheti a szkennelési viselkedést.
Jogi és szabályozási követelmények
Különböző iparágak további megőrzési kötelezettségekkel járnak, amelyek felülírják az általános legjobb gyakorlatokat:
- Egészségügy: A HIPAA hatálya alá tartozó szervezeteknek titkosítást, hozzáférés-vezérlést és auditnaplókat kell bevezetniük. A páciensekkel kapcsolatos szolgáltatásokhoz használt QR-kódok öröklik ezeket a követelményeket.
- Pénzügyi szolgáltatások: Az olyan szabályozások, mint a Gramm-Leach-Bliley Act és a PCI DSS, részletes nyilvántartást írnak elő a felhasználói interakciókról, beleértve azokat is, amelyeket tranzakciókban vagy fiókhozzáférésben használt QR-kódokon keresztül kezdeményeztek.
- Oktatás: A diákoknak szóló szolgáltatásokhoz QR-kódokat használó intézményeknek meg kell felelniük a FERPA követelményeinek, különösen az azonosítható diákokhoz kapcsolódó nyilvántartások tekintetében.
- Kiskereskedelem és e-kereskedelem: A fizetéssel kapcsolatos QR-kódok a PCI megfelelőségi kötelezettségek hatálya alá tartoznak, és a fogyasztóvédelmi törvények előírhatják bizonyos tranzakcióval kapcsolatos nyilvántartások megőrzését ellenőrzési célokra.
Mert GDPR-megfelelőségi útmutató a QR-kód kampányokhoz, a kulcsfontosságú kötelezettségek a személyes adatok gyűjtése előtti kifejezett hozzájárulás megszerzése, egy egyszerű nyelvezetű adatvédelmi nyilatkozat közzététele, amely tartalmazza az adatmegőrzési időszakot, és a törlési kérelmek teljesítése a megadott határidőn belül.
Adatérzékenység és Granularitás
Nem minden QR-kód analitikai adat hordozza ugyanazt a kockázatot. Egy országos szintű szkennelési szám sokkal kevésbé érzékeny, mint egy pontos GPS koordináta, amely időbélyeghez és eszközazonosítóhoz van kötve. Az adatmegőrzési szabályzatnak tükröznie kell ezt a különbséget.
Egy működőképes, többszintű keretrendszer így néz ki:
- Összesített metrikák (összes szkennelés, régiónkénti szkennelési számok): 12–36 hónapig megőrizni a trend- és szezonális elemzések támogatására
- Standard eseményadatok (időbélyegek, eszköz típusa, OS): 3–14 hónapig megőrizni a jelentési igényektől és a platformkorlátoktól függően
- Helyadatok egyedi szintű granularitással (városi szintű vagy GPS-alapú): a legrövidebb védhető időtartamig megőrizni, jellemzően 30–90 napig, és csak dokumentált felhasználói hozzájárulással
- Biztonsági és audit naplók: jellemzően legfeljebb 180 napig őrzik meg incidensek kezelése céljából
Helymeghatározási analitika QR-kódokhoz különös figyelmet igényel, mivel az IP-alapú és GPS-alapú nyomon követés eltérő hozzájárulási kötelezettségeket és eltérő kockázati profilokat hordoz az adatmegőrzés idején.
Tárolási költségek és működési hatékonyság
Az adatok határozatlan ideig történő megőrzése nem ingyenes. A nagy mennyiségű történelmi szkennelési adat tárolása és feldolgozása olyan többletköltséget generál, amely a kampány méretével együtt növekszik. A költségeken túl a nagy, nem kezelt adathalmazokat nehezebb biztonságossá tenni és auditálni. A régebbi, összesített adatok archiválása – ahelyett, hogy mindent egy aktív lekérdezési rétegben tartanánk – praktikus középutat jelent az adatok idő előtti törlése és a felesleges tárolási költségek felhalmozása között.
Hogyan valósítsunk meg egy védhető adatmegőrzési szabályzatot
Dokumentálja az adatmegőrzési ütemtervét adattípusonként
Egyetlen, mindent átfogó adatmegőrzési időszakot nehezebb megvédeni és érvényesíteni. Ehelyett hozzon létre egy írásos ütemtervet, amely felsorolja az Ön által gyűjtött adatok minden kategóriáját, azok gyűjtésének üzleti célját, az adatmegőrzési időszakot és a törlési módszert. Ez a dokumentáció elengedhetetlen a szabályozási auditokra vagy a felhasználói adatkérésekre való válaszadáshoz.
Az adatvédelmi nyilatkozatának – amelyet a szkennelés előtt vagy annak pillanatában jelenít meg – tükröznie kell ezeket az adatmegőrzési időszakokat. A felhasználókat tájékoztatni kell arról, hogy mennyi ideig tárolják adataikat, mielőtt interakcióba lépnének a QR-kódjával.
Automatizálja a törlést
A manuális törlési folyamatok hiányosságokat okoznak. Konfigurálja az analitikai platformját úgy, hogy automatikusan törölje vagy anonimizálja az adatokat, amint az adatmegőrzési időszak lejár. A legtöbb vállalati analitikai eszköz támogatja az automatizált adatmegőrzési vezérlést. Kifejezetten a QR-kód kampányaihoz használjon dinamikus QR kódok olyanokat, amelyek lehetővé teszik a nyomon követési beállítások, átirányítási szabályok és kampányparaméterek frissítését fizikai anyagok újranyomtatása nélkül – ha az adatmegőrzési igényei megváltoznak, alkalmazkodhat anélkül, hogy új kódot hozna létre.
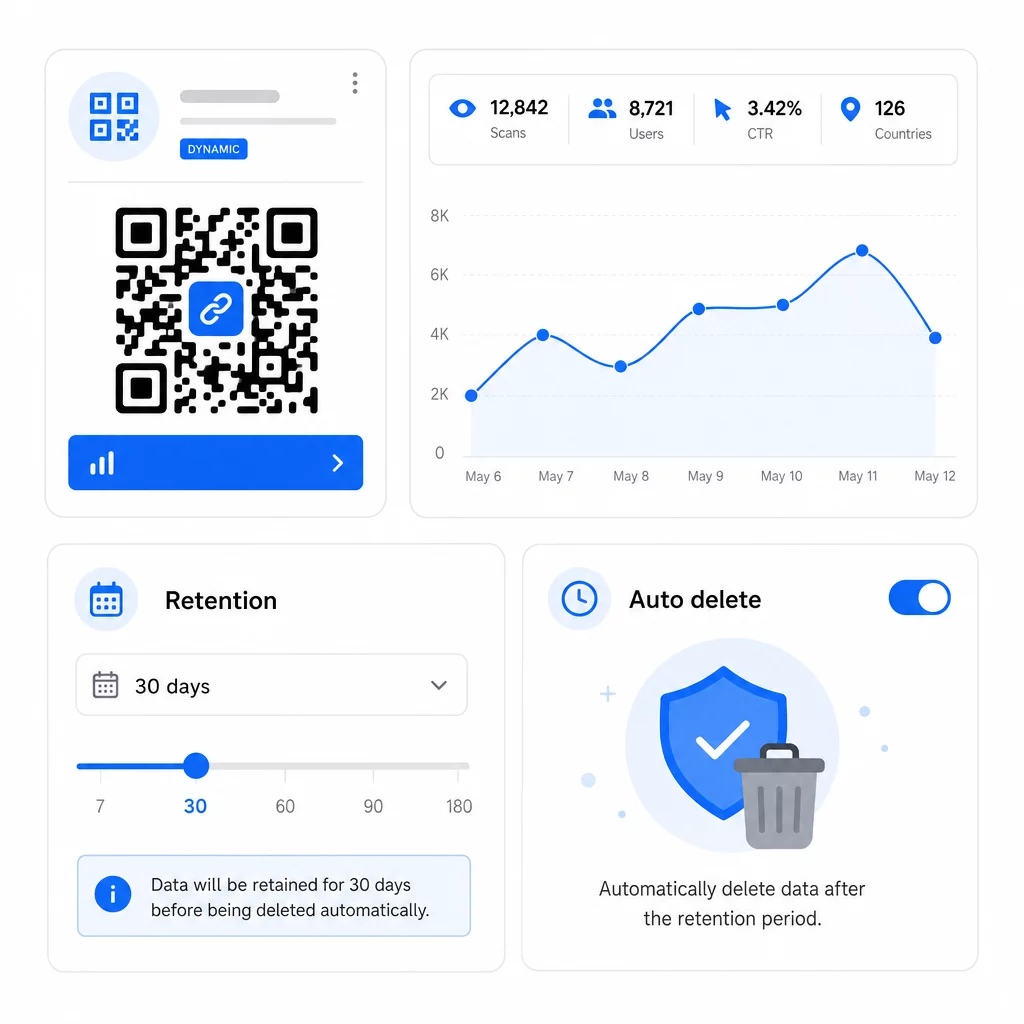
Beállíthat lejárati dátumokat a QR-kódokon hogy a kampány befejezése után automatikusan leálljon az új adatok gyűjtése, ami egyszerűsíti a későbbi adatmegőrzési kezelést.
Azonnal tartsa tiszteletben a felhasználói jogokat
A GDPR és a CCPA értelmében a felhasználók kérhetik adataikhoz való hozzáférést, azok törlését, és bizonyos esetekben az adathordozhatóságot. Az adatmegőrzési rendszerének képesnek kell lennie ezen kérések teljesítésére a megadott időkereteken belül. Ez azt jelenti, hogy az adatoknak elég jól szervezetteknek kell lenniük ahhoz, hogy megtalálják egy adott felhasználóhoz vagy szkennelési eseményhez kapcsolódó rekordokat – ez egy újabb ok arra, hogy elkerülje a határozatlan idejű, strukturálatlan adatgyűjtést.
Rendszeresen ellenőrizze szabályzatát
Az adatmegőrzési követelmények változnak a szabályozások fejlődésével és a kampányok változásával. Ütemezzen be legalább évente egy szabályzatfelülvizsgálatot, hogy megerősítse, hogy:
- A törlési ütemezések a konfigurált módon futnak
- Egyetlen adatkategória sem kerül megőrzésre a megadott időszakon túl
- Adatvédelmi nyilatkozatai továbbra is pontosan tükrözik a jelenlegi gyakorlatot
- Az új kampányformátumok által bevezetett új adattípusokat lefedi a szabályzat
A teljes analitikai nyomkövető rendszer felépítéséről bővebben a útmutató a QR-kód analitikai műszerfalakhoz kitér arra, hogyan állíthatók be a nyomkövetési paraméterek és hogyan integrálhatók a szkennelési adatok a szélesebb körű jelentéskészítési munkafolyamatba.
QR-kód adatok kezelése egy helyről A Pageloot platformja lehetővé teszi dinamikus QR-kódok létrehozását, szerkesztését és nyomon követését valós idejű analitikával – így rendelkezésére állnak a szükséges adatok anélkül, hogy a kelleténél többet halmozna fel. Fedezze fel a QR Kód Generátor hogy elkezdhessük.
Gyakorlati adatmegőrzési időtartamok felhasználási esetek szerint
| Használjon esetet | Ajánlott adattípus | Javasolt adatmegőrzési időtartam |
|---|---|---|
| Rövid távú promóciós kampány | Eseményszintű szkennelési adatok | 60–90 nappal a kampány vége után |
| Szezonális marketing (éves összehasonlítás) | Összesített szkennelési mutatók | 12–24 hónap |
| Folyamatos termékcsomagolási QR-kódok | Összesített mutatók; eseményszintű az aktív elemzéshez | 14 hónap gördülő |
| Egészségügyi vagy pénzügyi QR-kódok | Változó; kövesse a HIPAA/PCI DSS követelményeket | Szektoronkénti szabályozás szerint |
| Biztonsági és audit naplók | Hozzáférési és törlési nyilvántartások | Legfeljebb 180 nap |
Ezek a tartományok kiindulópontok, nem jogi tanácsok. Az Ön konkrét kötelezettségei a gyűjtött adatok jellegétől, a felhasználók tartózkodási helyétől és az Ön vállalkozására vonatkozó ágazatspecifikus szabályoktól függenek.
A lényeg: a rövidebb adatmegőrzési időszakok csökkentik a megfelelőségi kockázatot, alacsonyabb tárolási költségeket eredményeznek, és növelik a felhasználói bizalmat. Tartsa meg a részletes szkennelési adatokat mindaddig, amíg azok aktívan befolyásolják a döntéseket, térjen át az összesített megőrzésre a trendelemzéshez, és töröljön minden mást egy dokumentált ütemterv szerint, amelyet meg tud védeni.
Gyakori kérdések
Igen. A statikus QR-kódok nem gyűjtenek és nem tárolnak semmilyen analitikai adatot – nincs szerver átirányítás, így nem rögzül szkennelési információ. A dinamikus QR-kódok egy nyomkövető szerveren keresztül irányítják a szkenneléseket, amely naplózza az adatpontokat, mint például az időbélyegek, eszköz típusa, helyszín és szkennelési számok. Csak a dinamikus QR-kódok generálnak adatmegőrzési szabályzatok hatálya alá tartozó analitikai adatokat.
A platformszintű adatmegőrzési időszakok a csomag szintjétől függően változnak. Az alapcsomagok csak az utolsó 60 nap szkennelési előzményeihez biztosíthatnak hozzáférést, míg a magasabb szintű csomagok meghosszabbítják ezt az időszakot. Ha a jelentési vagy megfelelőségi igényei hosszabb történelmi hozzáférést igényelnek, ellenőrizze a szkennelési előzmények időtartamát, mielőtt elkötelezné magát egy csomag mellett. A platformja adatmegőrzési felső határa gyakorlati korlát, függetlenül a belső szabályzatától.
A CCPA/CPRA és a GDPR elvei szerint az adatvédelmi nyilatkozatának fel kell fednie, hogy mennyi ideig őrzik meg a személyes adatok egyes kategóriáit, vagy el kell magyaráznia az időtartam meghatározásához használt kritériumokat. Ezt az adatgyűjtés időpontjában vagy azt megelőzően kell megjeleníteni – jellemzően mielőtt egy felhasználó interakcióba lépne a QR-kódjával. Fogalmazza meg közérthető nyelven, és frissítse, amikor az adatmegőrzési időszakok megváltoznak.