כמה זמן כדאי לשמור נתוני סריקת קוד QR לפני שהם הופכים לנטל במקום לנכס? שמירת נתונים זמן רב מדי חושפת אותך לסיכון תאימות; מחיקתם מוקדם מדי משאירה פערים בדיווחי הקמפיין שלך. מדריך זה מפרט את גורמי המפתח הקובעים את תקופת השמירה הנכונה עבור נתוני האנליטיקה שלך.
אילו נתוני אנליטיקה של קוד QR נאספים בפועל
לפני שתוכל לקבוע תקופת שמירה, עליך לדעת מה אתה שומר. כאשר מישהו סורק קוד QR דינמי, הסריקה עוברת דרך שרת מעקב לפני שליחת המשתמש ליעד הסופי. תהליך זה לוכד מגוון נקודות נתונים, שעשויות לכלול:
- חותמות זמן של סריקה (תאריך ושעה של כל סריקה)
- מיקום גיאוגרפי (מדינה, אזור, עיר – נגזר מכתובת IP או GPS בהסכמה)
- סוג מכשיר ומערכת הפעלה
- ספירת סריקות כוללת וספירת סריקות ייחודיות
- מקור הפניה או מזהה קמפיין
קודי QR סטטיים, לעומת זאת, מטמיעים נתונים ישירות בתבנית הקוד ואינם אוספים דבר – אין הפניית שרת, ולכן לא נוצרים נתוני אנליטיקה כלל. אם מעקב חשוב לקמפיין שלך, קודי QR דינמיים הם נקודת המוצא המעשית.
רגישות הנתונים שאתה אוסף משפיעה ישירות על משך הזמן שבו עליך לשמור אותם. נתוני מיקום הקשורים לסריקה בודדת, לדוגמה, רגישים יותר מספירת סריקות שבועית מצטברת, ושניהם צריכים להיות כפופים לכללי שמירה שונים.
העיקרון המרכזי: שמור נתונים רק כל עוד הדבר נחוץ
אין תקנה יחידה הקובעת מספר ימים או שנים אוניברסלי לשמירת נתוני אנליטיקה. במקום זאת, הנחיות הפרטיות בארה"ב – מה-FTC, CCPA/CPRA, וכללים ספציפיים למגזר – מתכנסות לתקן משותף: שמור נתונים אישיים רק כל עוד הדבר נחוץ באופן סביר למטרה שלשמה הם נאספו, ולאחר מכן מחק או השמד אותם באופן מאובטח.
ה-FTC חיזק זאת בפעולות אכיפה, ודרש מחברות ליישם מדיניות שמירה ש“מגבילה את שמירת הנתונים האישיים לזמן הקצר ביותר הנחוץ למילוי המטרות שלשמן הם נאספו.” באופן דומה, ה-CPRA דורש מעסקים לחשוף את תקופות השמירה שלהם בנקודת איסוף הנתונים או לפניה, ואוסר על שמירת מידע אישי למשך זמן ארוך יותר מהנחוץ באופן סביר למטרה המוצהרת.
בפועל, משמעות הדבר היא שתקופת השמירה שלך אינה מספר שרירותי – היא צריכה להיות מוצדקת על ידי מטרה עסקית מתועדת.
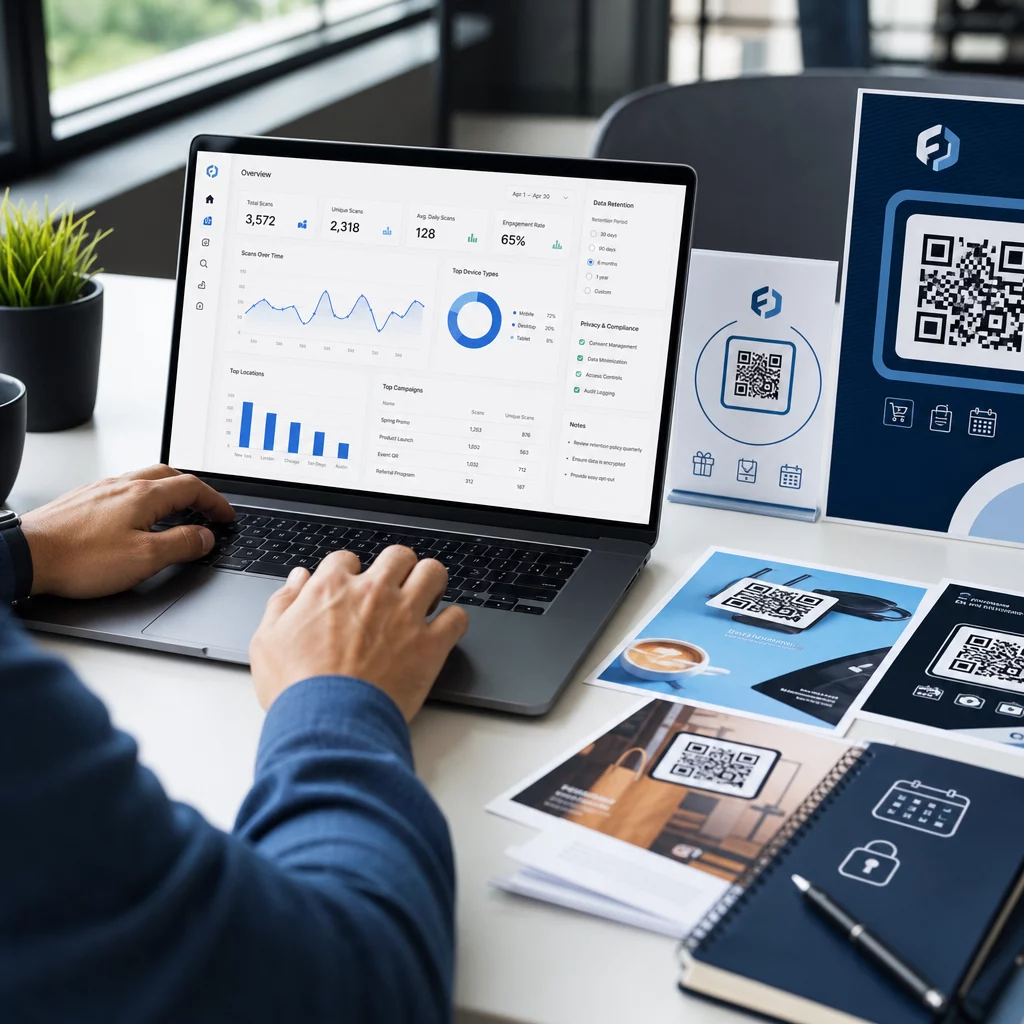
תעד את קמפייני קודי ה-QR שלך בזמן אמת צור קודי QR דינמיים עם ניתוח מובנה ונהל הגדרות שמירה מלוח מחוונים אחד. התחל עם ה- מחולל QR דינמי.
גורמים הקובעים את תקופת השמירה שלך
מחזור הדיווח והקמפיין שלך
העוגן המעשי ביותר לתקופת שמירה הוא קצב הדיווח בפועל שלך. שאל את עצמך: כמה זמן אחורה אתה צריך באופן קבוע לשלוף נתוני סריקה כדי לקבל החלטה?
עבור רוב קמפייני השיווק, חלון של 30 עד 90 יום מכסה את השלב הפעיל של הקמפיין. אם אתה מבצע סקירות רבעוניות, אתה זקוק ללפחות 90 ימים של נתונים. מחזורי דיווח שנתיים או ניתוח השוואתי עונתי עשויים להצדיק שמירת נתונים ברמת סריקה למשך 12 עד 14 חודשים.
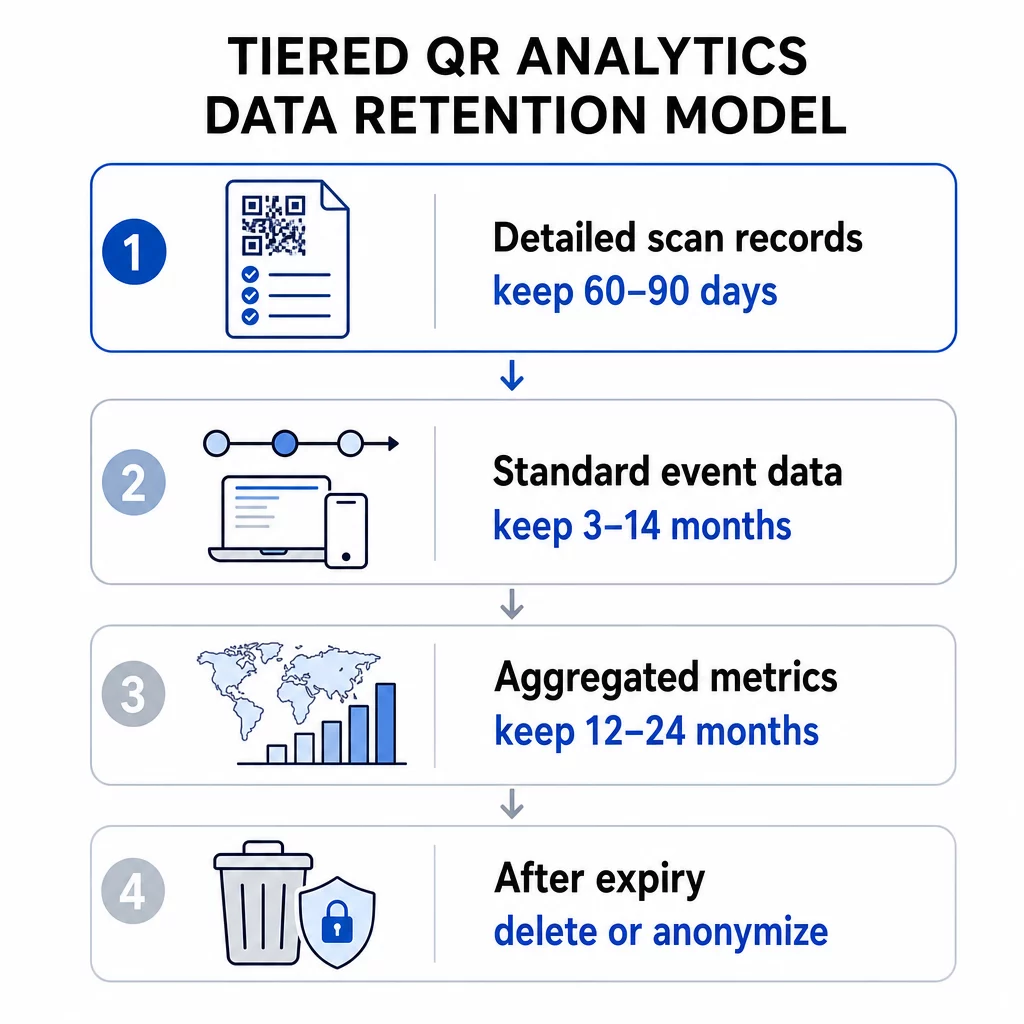
נתונים מצטברים – סך סריקות בשבוע, ספירת סריקות לפי אזור – ניתנים לעיתים קרובות לשמירה זמן רב יותר מנתוני אירועים ברמת הפרט, מכיוון שהם נושאים סיכון פרטיות נמוך יותר. גישה מדורגת עובדת היטב כאן: שמור רשומות סריקה מפורטות לחלון קצר יותר (לדוגמה, 60–90 יום) ושמור מדדים מצטברים לתקופה ארוכה יותר (לדוגמה, 12–24 חודשים).
המגבלות המובנות של פלטפורמת קודי ה-QR שלך
פלטפורמת הניתוח שלך עשויה לאכוף תקרת שמירה משלה ללא קשר למה שמדיניותך קובעת. מגבלות ברמת הפלטפורמה הן מציאות מעשית שיש לתכנן סביבה.
לעיון, כלים כמו Google Analytics 4 מציעים הגדרות שמירת נתונים ברמת משתמש וברמת אירוע של חודשיים או 14 חודשים בנכסים סטנדרטיים, עם אפשרויות ארוכות יותר הזמינות ברמות ארגוניות. לאחר שחלון זה פג, נתוני משתמש מפורטים נמחקים משרתי GA4 – דוחות מצטברים סטנדרטיים נשארים, אך ניתוח ברמת חקירה של נתונים ישנים יותר אינו אפשרי עוד.
בעת הערכה תוכניות מנוי לקודי QR, בדוק את חלון היסטוריית הסריקות שכל רמה מספקת. תוכניות ברמת כניסה עשויות להציע 60 ימים של היסטוריית סריקות, בעוד שרמות גבוהות יותר מרחיבות חלון זה. חלון הנתונים של התוכנית שלך הופך למגבלה העליונה המעשית על כמה זמן אחורה תוכל לנתח התנהגות סריקה.
דרישות חוקיות ורגולטוריות
תעשיות שונות נושאות חובות שמירה נוספות הגוברות על שיטות עבודה מומלצות כלליות:
- בריאות: ארגונים הכפופים ל-HIPAA חייבים ליישם הצפנה, בקרות גישה ושבילי ביקורת. קודי QR המשמשים לשירותים מול מטופלים יורשים דרישות אלו.
- שירותים פיננסיים: תקנות כמו חוק Gramm-Leach-Bliley ו-PCI DSS דורשות שמירה מפורטת של תיעוד אינטראקציות משתמשים, כולל אלו שיזמו באמצעות קודי QR המשמשים בעסקאות או בגישה לחשבון.
- חינוך: מוסדות המשתמשים בקודי QR לשירותי סטודנטים חייבים לנווט בדרישות FERPA, במיוחד סביב רשומות הקשורות לסטודנטים ניתנים לזיהוי.
- קמעונאות ומסחר אלקטרוני: קודי QR הקשורים לתשלומים נופלים תחת חובות תאימות PCI, וחוקי הגנת הצרכן עשויים לדרוש שמירת רשומות מסוימות הקשורות לעסקאות למטרות ביקורת.
ל הנחיות תאימות ל-GDPR ספציפיות לקמפיינים של קודי QR, החובות העיקריות הן קבלת הסכמה מפורשת לפני איסוף נתונים אישיים, פרסום הודעת פרטיות בשפה פשוטה המציינת את תקופת השמירה שלך, וכיבוד בקשות מחיקה בתוך מסגרות הזמן הנדרשות.
רגישות וגרנולריות נתונים
לא כל נתוני ניתוח קודי QR נושאים את אותה רמת סיכון. ספירת סריקות ברמת מדינה רגישה הרבה פחות מקואורדינטת GPS מדויקת הקשורה לחותמת זמן ומזהה מכשיר. מדיניות השמירה שלך צריכה לשקף הבחנה זו.
מסגרת מדורגת מעשית נראית כך:
- מדדים מצטברים (סך סריקות, ספירות סריקה לפי אזור): שמור למשך 12–36 חודשים כדי לתמוך בניתוח מגמות ועונתיות
- נתוני אירועים סטנדרטיים (חותמות זמן, סוג מכשיר, מערכת הפעלה): שמור למשך 3–14 חודשים בהתאם לצרכי הדיווח ומגבלות הפלטפורמה
- נתוני מיקום עם גרנולריות ברמת הפרט (ברמת עיר או מבוסס GPS): שמור למשך החלון הקצר ביותר הניתן להגנה, בדרך כלל 30–90 יום, ורק עם הסכמת משתמש מתועדת
- יומני אבטחה וביקורת: נשמרים בדרך כלל עד 180 יום למטרות תגובה לאירועים
ניתוח מיקום גיאוגרפי עבור קודי QR דורש תשומת לב מיוחדת, מכיוון שמעקב מבוסס IP ומבוסס GPS נושאים חובות הסכמה שונות ופרופילי סיכון שונים בזמן השמירה.
עלויות אחסון ויעילות תפעולית
שמירת נתונים ללא הגבלה אינה בחינם. אחסון ועיבוד כמויות גדולות של נתוני סריקה היסטוריים יוצרים תקורה שגדלה עם קנה המידה של הקמפיין שלך. מעבר לעלות, מערכי נתונים גדולים ולא מנוהלים קשים יותר לאבטחה ולביקורת. ארכיון נתונים מצטברים ישנים יותר – במקום לשמור הכל בשכבת שאילתות פעילה – הוא פשרה מעשית בין מחיקת נתונים בטרם עת לבין צבירת עלויות אחסון מיותרות.
כיצד ליישם מדיניות שמירה ניתנת להגנה
תיעד את לוח הזמנים שלך לשמירה לפי סוג נתונים
תקופת שמירה אחת כוללת קשה יותר להגנה וקשה יותר לאכיפה. במקום זאת, צור לוח זמנים כתוב המפרט כל קטגוריית נתונים שאתה אוסף, את המטרה העסקית לאיסופם, את תקופת השמירה ואת שיטת המחיקה. תיעוד זה חיוני למענה לביקורות רגולטוריות או לבקשות נתוני משתמשים.
הודעת הפרטיות שלך – המוצגת לפני או בנקודת הסריקה – חייבת לשקף תקופות שמירה אלו. משתמשים חייבים להיות מיודעים כמה זמן יישמרו הנתונים שלהם לפני שהם מקיימים אינטראקציה עם קוד ה-QR שלך.
אוטומציה של מחיקה
תהליכי מחיקה ידניים יוצרים פערים. הגדר את פלטפורמת הניתוח שלך למחוק או לאנונימיזציה אוטומטית של נתונים ברגע שחלון השמירה נסגר. רוב כלי הניתוח הארגוניים תומכים בבקרות שמירה אוטומטיות. עבור קמפייני קוד ה-QR שלך באופן ספציפי, השתמש ב- קודי QR דינמיים המאפשרים לך לעדכן הגדרות מעקב, כללי הפניה מחדש ופרמטרים של קמפיין מבלי להדפיס מחדש חומרים פיזיים – אם צרכי השמירה שלך משתנים, תוכל להתאים מבלי ליצור קוד חדש.
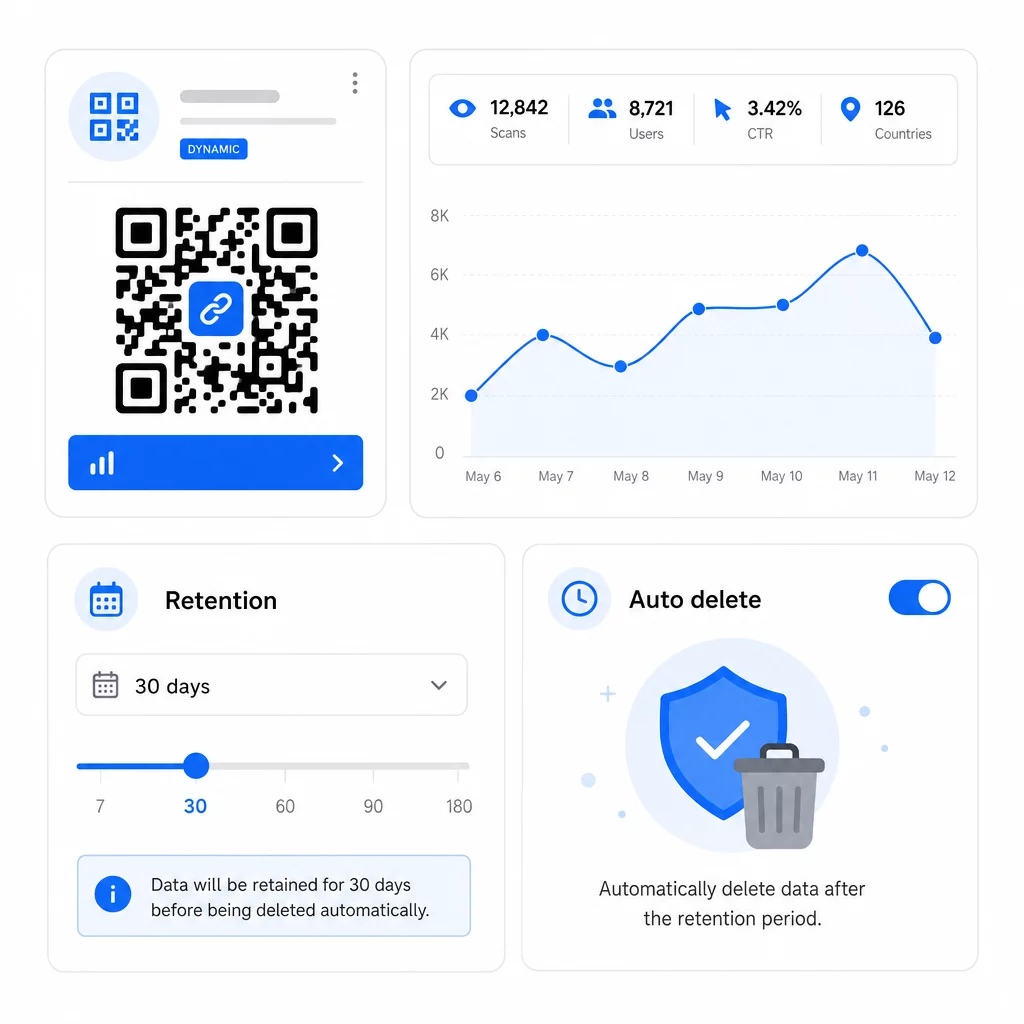
ניתן גם להגדיר תאריכי תפוגה על קודי QR כדי להפסיק לאסוף נתונים חדשים באופן אוטומטי לאחר סיום קמפיין, מה שמפשט את ניהול השמירה בהמשך.
כבד את זכויות המשתמש באופן מיידי
גם תחת GDPR וגם תחת CCPA, משתמשים יכולים לבקש גישה לנתונים שלהם, לבקש מחיקה, ובמקרים מסוימים לבקש ניידות. מערכת השמירה שלך חייבת להיות מסוגלת למלא בקשות אלו בתוך מסגרות הזמן הנדרשות. משמעות הדבר היא שהנתונים שלך חייבים להיות מאורגנים מספיק טוב כדי לאתר רשומות הקשורות למשתמש ספציפי או לאירוע סריקה – סיבה נוספת להימנע מצבירת נתונים בלתי מוגבלת ולא מובנית.
בקר את המדיניות שלך באופן קבוע
דרישות השמירה משתנות ככל שהתקנות מתפתחות וככל שהקמפיינים שלך משתנים. קבע סקירת מדיניות לפחות פעם בשנה כדי לוודא ש:
- לוחות זמני המחיקה פועלים כפי שהוגדרו
- אף קטגוריות נתונים אינן נשמרות מעבר לתקופה המצוינת שלהן
- הודעות הפרטיות שלך עדיין משקפות במדויק את הנוהגים הנוכחיים
- כל סוגי נתונים חדשים שהוצגו על ידי פורמטים חדשים של קמפיינים מכוסים על ידי המדיניות
למידע נוסף על בניית מערכת מעקב אנליטית מלאה, ה- מדריך ללוחות מחוונים של ניתוח קודי QR מכסה כיצד להגדיר פרמטרי מעקב ולשלב נתוני סריקה עם זרימת העבודה הרחבה יותר של הדיווח שלך.
נהל נתוני קודי QR ממקום אחד הפלטפורמה של Pageloot מאפשרת לך ליצור, לערוך ולעקוב אחר קודי QR דינמיים עם אנליטיקה בזמן אמת – כך שיש לך את הנתונים שאתה צריך מבלי לצבור יותר ממה שאתה צריך. חקור את ה- מחולל קודי QR להתחיל.
טווחי שמירה מעשיים לפי מקרה שימוש
| שימוש במקרה | סוג נתונים מומלץ | חלון שמירה מוצע |
|---|---|---|
| קמפיין קידום מכירות קצר טווח | נתוני סריקה ברמת אירוע | 60–90 ימים לאחר סיום הקמפיין |
| שיווק עונתי (השוואה שנתית) | מדדי סריקה מצטברים | 12–24 חודשים |
| קודי QR מתמשכים על אריזות מוצרים | מדדים מצטברים; ברמת אירוע לצורך ניתוח פעיל | 14 חודשים מתגלגלים |
| קודי QR בתחום הבריאות או הפיננסים | משתנה; יש לפעול לפי דרישות HIPAA/PCI DSS | לפי רגולציה סקטוריאלית |
| יומני אבטחה וביקורת | רישומי גישה ומחיקה | עד 180 ימים |
טווחים אלה הם נקודות מוצא, לא ייעוץ משפטי. החובות הספציפיות שלך תלויות באופי הנתונים שנאספו, בתחומי השיפוט שבהם נמצאים המשתמשים שלך, ובכללים ספציפיים למגזר החלים על העסק שלך.
השורה התחתונה: תקופות שמירה קצרות יותר מפחיתות חשיפה לסיכוני ציות, מורידות עלויות אחסון ובונה אמון משתמשים. שמור נתוני סריקה מפורטים כל עוד הם מזינים באופן פעיל החלטות, עבור לשמירה מצטברת לצורך ניתוח מגמות, ומחק כל דבר אחר בלוח זמנים מתועד שתוכל להגן עליו.
שאלות נפוצות
כן. קודי QR סטטיים אינם אוספים או מאחסנים נתוני אנליטיקה כלשהם – אין הפניית שרת, ולכן לא נלכד מידע סריקה. קודי QR דינמיים מנתבים סריקות דרך שרת מעקב, אשר רושם נקודות נתונים כגון חותמות זמן, סוג מכשיר, מיקום ומספר סריקות. רק קודי QR דינמיים מייצרים נתוני אנליטיקה הכפופים למדיניות שמירה.
חלונות שמירת נתונים ברמת הפלטפורמה משתנים לפי רמת התוכנית. מנויים ברמת כניסה עשויים לספק גישה רק ל-60 הימים האחרונים של היסטוריית סריקות, בעוד שתוכניות ברמה גבוהה יותר מרחיבות את החלון הזה. אם צרכי הדיווח או הציות שלך דורשים גישה היסטורית ארוכה יותר, ודא את חלון היסטוריית הסריקות לפני התחייבות לתוכנית. תקרת שמירת הנתונים של הפלטפורמה שלך היא אילוץ מעשי ללא קשר למדיניות הפנימית שלך.
על פי עקרונות CCPA/CPRA ו-GDPR, הודעת הפרטיות שלך חייבת לחשוף כמה זמן כל קטגוריה של נתונים אישיים תישמר, או להסביר את הקריטריונים המשמשים לקביעת תקופה זו. יש להציגה בנקודת איסוף הנתונים או לפני כן – בדרך כלל לפני שמשתמש מקיים אינטראקציה עם קוד ה-QR שלך. כתוב אותה בשפה פשוטה ועדכן אותה בכל פעם שתקופות השמירה שלך משתנות.