كم من الوقت يجب أن تحتفظ ببيانات مسح رمز الاستجابة السريعة قبل أن تصبح عبئًا بدلاً من أن تكون أصلًا؟ الاحتفاظ بالبيانات لفترة طويلة جدًا يعرضك لمخاطر الامتثال؛ وحذفها مبكرًا جدًا يترك فجوات في تقارير حملتك. يوضح هذا الدليل العوامل الرئيسية التي تحدد فترة الاحتفاظ المناسبة لبيانات التحليلات الخاصة بك.
ما هي بيانات تحليلات رمز الاستجابة السريعة التي يتم جمعها بالفعل
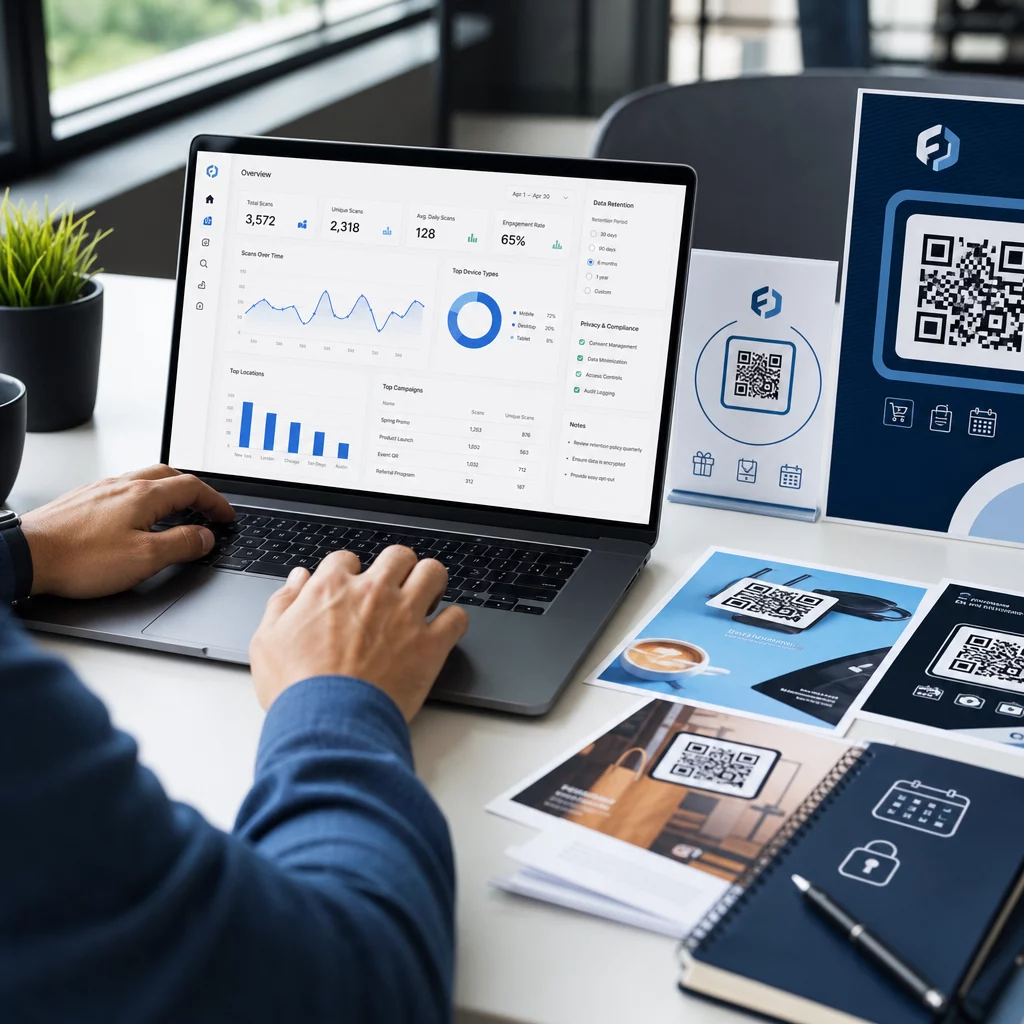
قبل أن تتمكن من تحديد فترة الاحتفاظ، تحتاج إلى معرفة ما تحتفظ به. عندما يقوم شخص ما بمسح رمز الاستجابة السريعة الديناميكي, ، يمر المسح عبر خادم تتبع قبل إرسال المستخدم إلى الوجهة النهائية. تلتقط هذه العملية مجموعة من نقاط البيانات، والتي قد تشمل:
- الطوابع الزمنية للمسح (تاريخ ووقت كل مسح)
- الموقع الجغرافي (البلد، المنطقة، المدينة – مستمد من عنوان IP أو نظام تحديد المواقع العالمي بموافقة)
- نوع الجهاز ونظام التشغيل
- إجمالي عدد المسحات وعدد المسحات الفريدة
- مصدر الإحالة أو معرف الحملة
رموز الاستجابة السريعة الثابتة، على النقيض من ذلك، تقوم بتضمين البيانات مباشرة في نمط الرمز ولا تجمع شيئًا – لا يوجد إعادة توجيه للخادم، لذلك لا يتم إنشاء أي بيانات تحليلية على الإطلاق. إذا كان التتبع مهمًا لحملتك،, رموز الاستجابة السريعة الديناميكية هي نقطة البداية العملية.
تؤثر حساسية البيانات التي تجمعها بشكل مباشر على المدة التي يجب أن تحتفظ بها. بيانات الموقع المرتبطة بمسح فردي، على سبيل المثال، أكثر حساسية من إجمالي عدد المسحات الأسبوعية المجمعة، ويجب أن تخضع الاثنتان لقواعد احتفاظ مختلفة.
المبدأ الأساسي: الاحتفاظ بالبيانات فقط للمدة الضرورية
لا توجد لائحة واحدة تحدد عددًا عالميًا من الأيام أو السنوات للاحتفاظ ببيانات التحليلات. بدلاً من ذلك، تتقارب إرشادات الخصوصية الأمريكية – من لجنة التجارة الفيدرالية (FTC)، وقانون خصوصية المستهلك في كاليفورنيا (CCPA)/قانون حقوق الخصوصية في كاليفورنيا (CPRA)، والقواعد الخاصة بالقطاعات – على معيار مشترك: الاحتفاظ بالبيانات الشخصية فقط للمدة الضرورية بشكل معقول للغرض الذي جمعت من أجله، ثم حذفها أو تدميرها بشكل آمن.
عززت لجنة التجارة الفيدرالية (FTC) هذا في إجراءات الإنفاذ، مطالبة الشركات بتطبيق سياسات احتفاظ “تحد من الاحتفاظ بالبيانات الشخصية لأقصر وقت ضروري لتحقيق الأغراض التي جمعت من أجلها.” وبالمثل، يتطلب قانون حقوق الخصوصية في كاليفورنيا (CPRA) من الشركات الكشف عن فترات الاحتفاظ الخاصة بها عند نقطة جمع البيانات أو قبلها، ويحظر الاحتفاظ بالمعلومات الشخصية لفترة أطول مما هو ضروري بشكل معقول للغرض المعلن.
عمليًا، هذا يعني أن فترة الاحتفاظ الخاصة بك ليست رقمًا عشوائيًا – بل يجب تبريرها بغرض تجاري موثق.
تتبع حملات رمز الاستجابة السريعة (QR Code) الخاصة بك في الوقت الفعلي أنشئ رموز QR ديناميكية مع تحليلات مدمجة وقم بإدارة إعدادات الاحتفاظ بالبيانات من لوحة تحكم واحدة. ابدأ بـ مولد QR code ديناميكي.
العوامل التي تحدد فترة الاحتفاظ بالبيانات الخاصة بك
دورة التقارير والحملات الخاصة بك
إن المرجع الأكثر عملية لفترة الاحتفاظ بالبيانات هو وتيرة إعداد التقارير الفعلية لديك. اسأل نفسك: إلى أي مدى تحتاج بانتظام إلى سحب بيانات المسح لاتخاذ قرار؟
بالنسبة لمعظم الحملات التسويقية، تغطي نافذة تتراوح من 30 إلى 90 يومًا المرحلة النشطة للحملة. إذا كنت تجري مراجعات ربع سنوية، فأنت بحاجة إلى 90 يومًا على الأقل من البيانات. قد تبرر دورات التقارير السنوية أو تحليل المقارنة الموسمية الاحتفاظ ببيانات مستوى المسح لمدة تتراوح من 12 إلى 14 شهرًا.
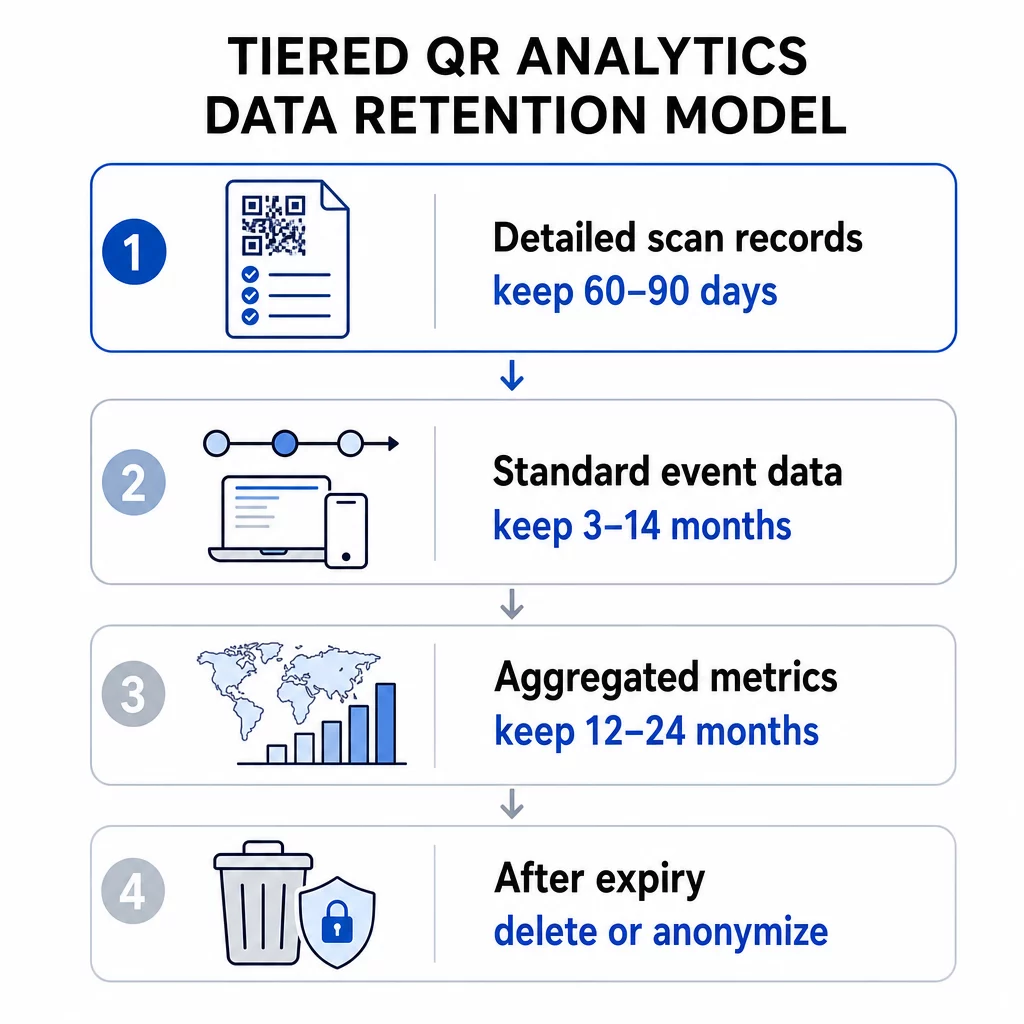
يمكن غالبًا الاحتفاظ بالبيانات المجمعة – إجمالي عمليات المسح في الأسبوع، وعدد عمليات المسح حسب المنطقة – لفترة أطول من بيانات الأحداث على المستوى الفردي، لأنها تحمل مخاطر خصوصية أقل. يعمل النهج المتدرج جيدًا هنا: احتفظ بسجلات المسح التفصيلية لفترة أقصر (مثل 60-90 يومًا) واحتفظ بالمقاييس المجمعة لفترة أطول (مثل 12-24 شهرًا).
الحدود المدمجة في منصة رمز الاستجابة السريعة (QR Code) الخاصة بك
قد تفرض منصة التحليلات الخاصة بك سقفًا خاصًا بها للاحتفاظ بالبيانات بغض النظر عما تقوله سياستك. تعد الحدود على مستوى المنصة حقيقة عملية يجب التخطيط لها.
للمرجعية، توفر أدوات مثل Google Analytics 4 إعدادات الاحتفاظ ببيانات على مستوى المستخدم وعلى مستوى الحدث لمدة شهرين أو 14 شهرًا على الخصائص القياسية، مع توفر خيارات أطول على المستويات المؤسسية. بمجرد انتهاء هذه النافذة، يتم حذف بيانات المستخدم التفصيلية من خوادم GA4 – وتبقى التقارير المجمعة القياسية، ولكن تحليل مستوى الاستكشاف للبيانات القديمة لم يعد ممكنًا.
عند التقييم خطط الاشتراك في رموز QR, ، تحقق من نافذة سجل المسح التي يوفرها كل مستوى. قد تقدم الخطط للمبتدئين 60 يومًا من سجل المسح، بينما تمد المستويات الأعلى هذه النافذة. تصبح نافذة بيانات خطتك هي الحد الأقصى العملي للمدة التي يمكنك فيها تحليل سلوك المسح.
المتطلبات القانونية والتنظيمية
تحمل الصناعات المختلفة التزامات احتفاظ إضافية تتجاوز أفضل الممارسات العامة:
- الرعاية الصحية: يجب على المنظمات الخاضعة لقانون HIPAA تطبيق التشفير وضوابط الوصول ومسارات التدقيق. ترث رموز QR المستخدمة لخدمات المرضى هذه المتطلبات.
- الخدمات المالية: تتطلب لوائح مثل قانون غرام-ليتش-بليلي ومعيار أمان بيانات صناعة بطاقات الدفع (PCI DSS) حفظ سجلات مفصلة لتفاعلات المستخدمين، بما في ذلك تلك التي تتم عبر رموز QR المستخدمة في المعاملات أو الوصول إلى الحسابات.
- التعليم: يجب على المؤسسات التي تستخدم رموز QR لخدمات الطلاب الالتزام بمتطلبات قانون حماية خصوصية وسجلات التعليم العائلي (FERPA)، خاصة فيما يتعلق بالسجلات المرتبطة بالطلاب الذين يمكن التعرف عليهم.
- البيع بالتجزئة والتجارة الإلكترونية: تقع رموز QR المتعلقة بالدفع تحت التزامات الامتثال لمعيار أمان بيانات صناعة بطاقات الدفع (PCI)، وقد تتطلب قوانين حماية المستهلك الاحتفاظ بسجلات معينة متعلقة بالمعاملات لأغراض التدقيق.
إلى عن على إرشادات الامتثال للائحة العامة لحماية البيانات (GDPR) الخاصة بحملات رموز QR, ، الالتزامات الرئيسية هي الحصول على موافقة صريحة قبل جمع البيانات الشخصية، ونشر إشعار خصوصية بلغة واضحة يوضح فترة الاحتفاظ بالبيانات، وتلبية طلبات الحذف ضمن الأطر الزمنية المطلوبة.
حساسية البيانات ودقتها
لا تحمل جميع بيانات تحليلات رموز QR نفس المخاطر. فعدد عمليات المسح على مستوى الدولة أقل حساسية بكثير من إحداثيات GPS دقيقة مرتبطة بختم زمني ومعرف الجهاز. يجب أن تعكس سياسة الاحتفاظ بالبيانات الخاصة بك هذا التمييز.
يبدو الإطار المتدرج العملي كالتالي:
- المقاييس المجمعة (إجمالي عمليات المسح، عدد عمليات المسح حسب المنطقة): الاحتفاظ بها لمدة 12-36 شهرًا لدعم تحليل الاتجاهات والمواسم
- بيانات الأحداث القياسية (الطوابع الزمنية، نوع الجهاز، نظام التشغيل): الاحتفاظ بها لمدة 3-14 شهرًا حسب احتياجات التقارير وقيود المنصة
- بيانات الموقع بدقة على مستوى الفرد (على مستوى المدينة أو المستندة إلى نظام تحديد المواقع العالمي GPS): الاحتفاظ بها لأقصر فترة ممكنة للدفاع عنها، عادةً 30-90 يومًا، وفقط بموافقة المستخدم الموثقة.
- سجلات الأمان والتدقيق: يتم الاحتفاظ بها عادةً لمدة تصل إلى 180 يومًا لأغراض الاستجابة للحوادث
تحليلات الموقع الجغرافي لرموز QR تتطلب اهتمامًا خاصًا، نظرًا لأن التتبع المستند إلى عنوان IP والتتبع المستند إلى نظام تحديد المواقع العالمي (GPS) يحملان التزامات موافقة مختلفة وملفات تعريف مخاطر مختلفة وقت الاحتفاظ.
تكاليف التخزين والكفاءة التشغيلية
الاحتفاظ بالبيانات إلى أجل غير مسمى ليس مجانيًا. يؤدي تخزين ومعالجة كميات كبيرة من بيانات المسح التاريخية إلى إنشاء عبء إضافي ينمو مع حجم حملتك. بالإضافة إلى التكلفة، يصعب تأمين وتدقيق مجموعات البيانات الكبيرة غير المدارة. يعد أرشفة البيانات المجمعة القديمة – بدلاً من الاحتفاظ بكل شيء في طبقة استعلام نشطة – حلاً وسطًا عمليًا بين حذف البيانات قبل الأوان وتراكم تكاليف تخزين غير ضرورية.
كيفية تطبيق سياسة احتفاظ قابلة للدفاع
وثّق جدول الاحتفاظ الخاص بك حسب نوع البيانات
يصعب الدفاع عن فترة احتفاظ شاملة واحدة ويصعب تطبيقها. بدلاً من ذلك، أنشئ جدولًا مكتوبًا يسرد كل فئة من البيانات التي تجمعها، والغرض التجاري من جمعها، وفترة الاحتفاظ، وطريقة الحذف. هذه الوثائق ضرورية للاستجابة لعمليات التدقيق التنظيمية أو طلبات بيانات المستخدم.
يجب أن يعكس إشعار الخصوصية الخاص بك – الذي يظهر قبل أو عند نقطة المسح – فترات الاحتفاظ هذه. يجب إبلاغ المستخدمين بمدة الاحتفاظ ببياناتهم قبل تفاعلهم مع رمز QR الخاص بك.
أتمتة الحذف
تؤدي عمليات الحذف اليدوية إلى فجوات. قم بتكوين منصة التحليلات الخاصة بك لحذف البيانات أو إخفاء هويتها تلقائيًا بمجرد انتهاء فترة الاحتفاظ. تدعم معظم أدوات التحليلات المؤسسية ضوابط الاحتفاظ الآلية. لحملات رمز QR الخاصة بك على وجه التحديد، استخدم رموز QR الديناميكية التي تتيح لك تحديث إعدادات التتبع وقواعد إعادة التوجيه ومعلمات الحملة دون إعادة طباعة المواد المادية – إذا تغيرت احتياجات الاحتفاظ الخاصة بك، يمكنك التكيف دون إنشاء رمز جديد.
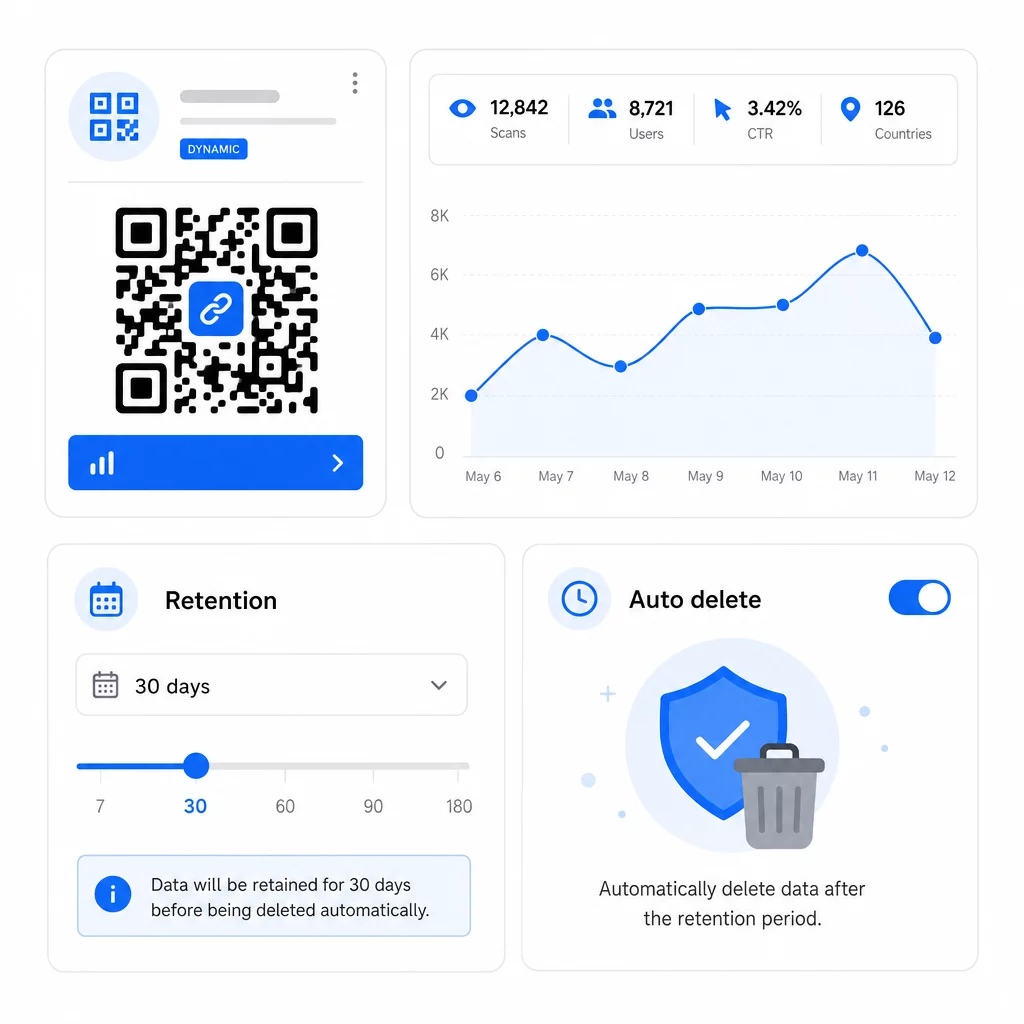
يمكنك أيضًا تعيين تواريخ انتهاء الصلاحية على رموز QR للتوقف عن جمع بيانات جديدة تلقائيًا بمجرد انتهاء الحملة، مما يبسط إدارة الاحتفاظ اللاحقة.
احترام حقوق المستخدمين على الفور
بموجب كل من اللائحة العامة لحماية البيانات (GDPR) وقانون خصوصية المستهلك في كاليفورنيا (CCPA)، يمكن للمستخدمين طلب الوصول إلى بياناتهم، وطلب حذفها، وفي بعض الحالات طلب نقلها. يجب أن يكون نظام الاحتفاظ بالبيانات الخاص بك قادرًا على تلبية هذه الطلبات ضمن الأطر الزمنية المطلوبة. هذا يعني أن بياناتك يجب أن تكون منظمة بشكل جيد بما يكفي لتحديد السجلات المرتبطة بمستخدم معين أو حدث مسح ضوئي – وهو سبب آخر لتجنب تراكم البيانات غير المنظم وغير المحدود.
راجع سياستك بانتظام
تتغير متطلبات الاحتفاظ بالبيانات مع تطور اللوائح وتغير حملاتك. حدد موعدًا لمراجعة السياسة سنويًا على الأقل للتأكد من أن:
- جداول الحذف تعمل كما تم تكوينها
- لا يتم الاحتفاظ بأي فئات بيانات بعد الفترة المحددة لها
- إشعارات الخصوصية الخاصة بك لا تزال تعكس الممارسات الحالية بدقة
- أي أنواع بيانات جديدة تم إدخالها بواسطة تنسيقات الحملات الجديدة مشمولة بالسياسة
لمزيد من المعلومات حول بناء نظام تتبع تحليلات كامل، فإن دليل لوحات معلومات تحليلات رموز QR يغطي كيفية إعداد معلمات التتبع ودمج بيانات المسح الضوئي مع سير عمل التقارير الأوسع لديك.
إدارة بيانات رمز QR من مكان واحد تتيح لك منصة Pageloot إنشاء رموز QR ديناميكية وتحريرها وتتبعها باستخدام تحليلات في الوقت الفعلي – بحيث تحصل على البيانات التي تحتاجها دون تجميع أكثر مما ينبغي. استكشف مولد رمز الاستجابة السريعة للبدء.
نطاقات الاحتفاظ العملية حسب حالة الاستخدام
| حالة الاستخدام | نوع البيانات الموصى به | نافذة الاحتفاظ المقترحة |
|---|---|---|
| حملة ترويجية قصيرة الأجل | بيانات المسح على مستوى الحدث | 60-90 يومًا بعد انتهاء الحملة |
| التسويق الموسمي (مقارنة سنوية) | مقاييس المسح المجمعة | 12-24 شهرًا |
| رموز QR المستمرة على عبوات المنتجات | مقاييس مجمعة؛ على مستوى الحدث للتحليل النشط | 14 شهرًا متجددًا |
| رموز QR للرعاية الصحية أو المالية | يختلف؛ اتبع متطلبات HIPAA/PCI DSS | حسب تنظيم القطاع |
| سجلات الأمان والتدقيق | سجلات الوصول والحذف | حتى 180 يومًا |
هذه النطاقات هي نقاط بداية، وليست نصيحة قانونية. تعتمد التزاماتك المحددة على طبيعة البيانات المجمعة، والولايات القضائية التي يتواجد فيها المستخدمون لديك، وأي قواعد خاصة بالقطاع تنطبق على عملك.
الخلاصة: فترات الاحتفاظ الأقصر تقلل من مخاطر الامتثال، وتخفض تكاليف التخزين، وتبني ثقة المستخدمين. احتفظ ببيانات المسح التفصيلية طالما أنها تفيد القرارات بنشاط، وانتقل إلى الاحتفاظ المجمع لتحليل الاتجاهات، واحذف كل شيء آخر وفقًا لجدول زمني موثق يمكنك الدفاع عنه.
الأسئلة الشائعة
نعم. لا تجمع رموز QR الثابتة أو تخزن أي بيانات تحليلية – لا يوجد إعادة توجيه للخادم، لذلك لا يتم التقاط أي معلومات مسح ضوئي. توجه رموز QR الديناميكية عمليات المسح عبر خادم تتبع، والذي يسجل نقاط البيانات مثل الطوابع الزمنية ونوع الجهاز والموقع وعدد عمليات المسح. فقط رموز QR الديناميكية هي التي تولد بيانات تحليلية تخضع لسياسات الاحتفاظ.
تختلف نوافذ الاحتفاظ على مستوى المنصة حسب فئة الخطة. قد توفر الاشتراكات للمبتدئين إمكانية الوصول إلى آخر 60 يومًا فقط من سجل الفحص، بينما توسع الخطط ذات الفئات الأعلى تلك النافذة. إذا كانت احتياجاتك المتعلقة بالتقارير أو الامتثال تتطلب وصولاً تاريخيًا أطول، فتحقق من نافذة سجل الفحص قبل الالتزام بخطة. إن سقف الاحتفاظ بمنصتك هو قيد عملي بغض النظر عن سياستك الداخلية.
بموجب مبادئ CCPA/CPRA و GDPR، يجب أن يوضح إشعار الخصوصية الخاص بك المدة التي سيتم فيها الاحتفاظ بكل فئة من البيانات الشخصية، أو يشرح المعايير المستخدمة لتحديد تلك الفترة. يجب عرضه عند نقطة جمع البيانات أو قبلها – عادةً قبل أن يتفاعل المستخدم مع رمز الاستجابة السريعة الخاص بك. اكتبه بلغة واضحة وقم بتحديثه كلما تغيرت فترات الاحتفاظ الخاصة بك.