Combien de temps devriez-vous conserver les données de scan de code QR avant qu'elles ne deviennent un passif au lieu d'un actif ? Conserver les données trop longtemps vous expose à un risque de conformité ; les supprimer trop tôt laisse des lacunes dans le rapport de votre campagne. Ce guide décompose les facteurs clés qui déterminent la bonne période de rétention pour vos données analytiques.
Quelles données analytiques de code QR sont réellement collectées
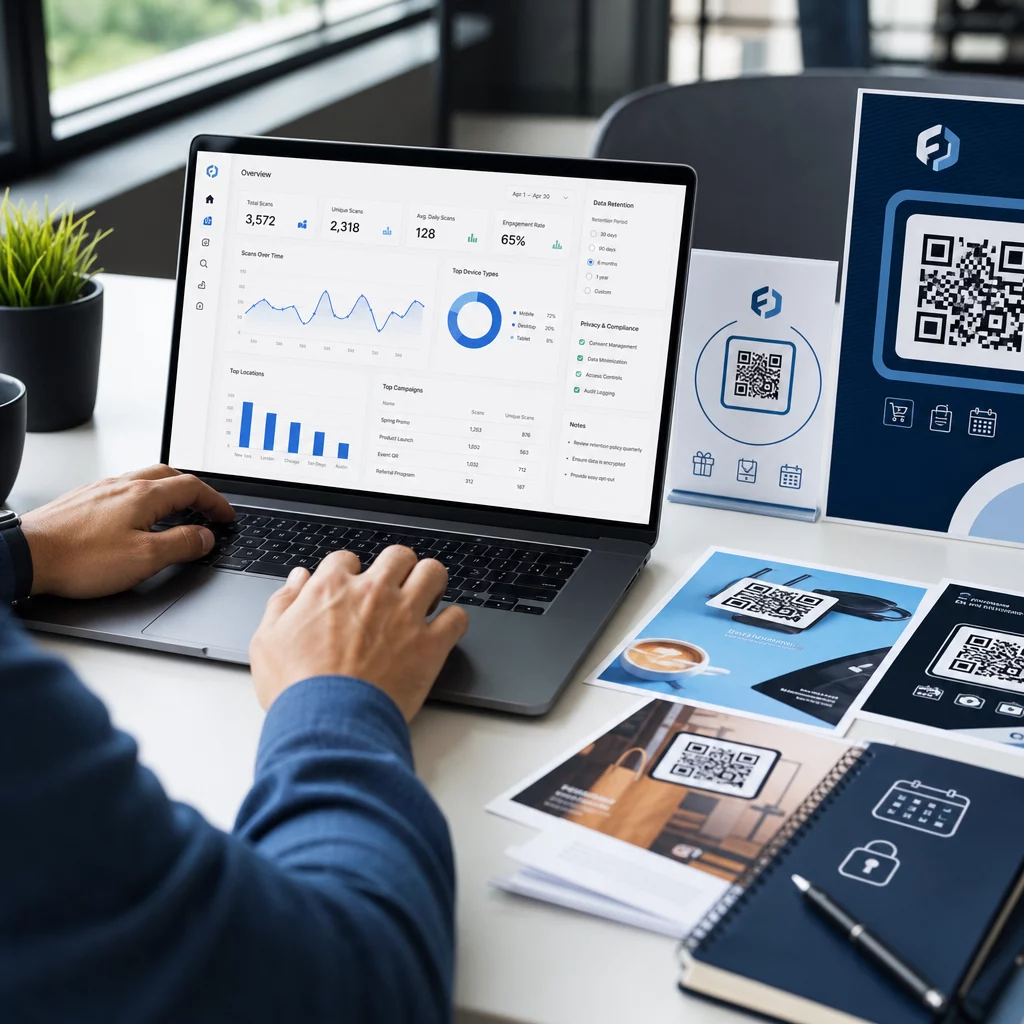
Avant de pouvoir définir une période de rétention, vous devez savoir ce que vous conservez. Quand quelqu'un scanne un code QR dynamique, le scan passe par un serveur de suivi avant d'envoyer l'utilisateur à la destination finale. Ce processus capture une série de points de données, qui peuvent inclure :
- Horodatages de scan (date et heure de chaque scan)
- Localisation géographique (pays, région, ville – dérivée de l'adresse IP ou du GPS avec consentement)
- Type d'appareil et système d'exploitation
- Nombre total de scans et nombre de scans uniques
- Source de référence ou identifiant de campagne
Les codes QR statiques, en revanche, intègrent les données directement dans le motif du code et ne collectent rien – il n'y a pas de redirection de serveur, donc aucune donnée analytique n'est générée. Si le suivi est important pour votre campagne, les codes QR dynamiques sont le point de départ pratique.
La sensibilité des données que vous collectez influence directement la durée pendant laquelle vous devriez les conserver. Les données de localisation liées à un scan individuel, par exemple, sont plus sensibles qu'un nombre de scans hebdomadaires agrégé, et les deux devraient être régies par des règles de rétention différentes.
Le principe fondamental : Ne conserver les données que le temps nécessaire
Aucune réglementation unique ne fixe un nombre universel de jours ou d'années pour la rétention des données analytiques. Au lieu de cela, les directives américaines en matière de confidentialité – de la FTC, du CCPA/CPRA et des règles spécifiques à chaque secteur – convergent vers une norme commune : ne conserver les données personnelles que le temps raisonnablement nécessaire à la finalité pour laquelle elles ont été collectées, puis les supprimer ou les détruire de manière sécurisée.
La FTC a renforcé cela dans ses actions d'exécution, exigeant des entreprises qu'elles mettent en œuvre des politiques de rétention qui “ limitent la rétention des données personnelles au temps le plus court nécessaire pour atteindre les finalités pour lesquelles elles ont été collectées ”. De même, le CPRA exige des entreprises qu'elles divulguent leurs périodes de rétention au moment ou avant la collecte des données et interdit de conserver les informations personnelles plus longtemps que raisonnablement nécessaire pour la finalité divulguée.
En pratique, cela signifie que votre période de rétention n'est pas un nombre arbitraire – elle doit être justifiée par un objectif commercial documenté.
Suivez vos campagnes de codes QR en temps réel Créez des codes QR dynamiques avec des analyses intégrées et gérez les paramètres de rétention depuis un seul tableau de bord. Commencez avec le Générateur de QR code dynamique.
Facteurs qui déterminent votre période de rétention
Votre cycle de rapports et de campagnes
L'ancrage le plus pratique pour une période de rétention est votre cadence de rapport réelle. Demandez-vous : jusqu'où devez-vous régulièrement remonter dans les données de scan pour prendre une décision ?
Pour la plupart des campagnes marketing, une fenêtre de 30 à 90 jours couvre la phase active d'une campagne. Si vous effectuez des examens trimestriels, vous avez besoin d'au moins 90 jours de données. Les cycles de rapports annuels ou l'analyse comparative saisonnière peuvent justifier la conservation des données de niveau scan pendant 12 à 14 mois.
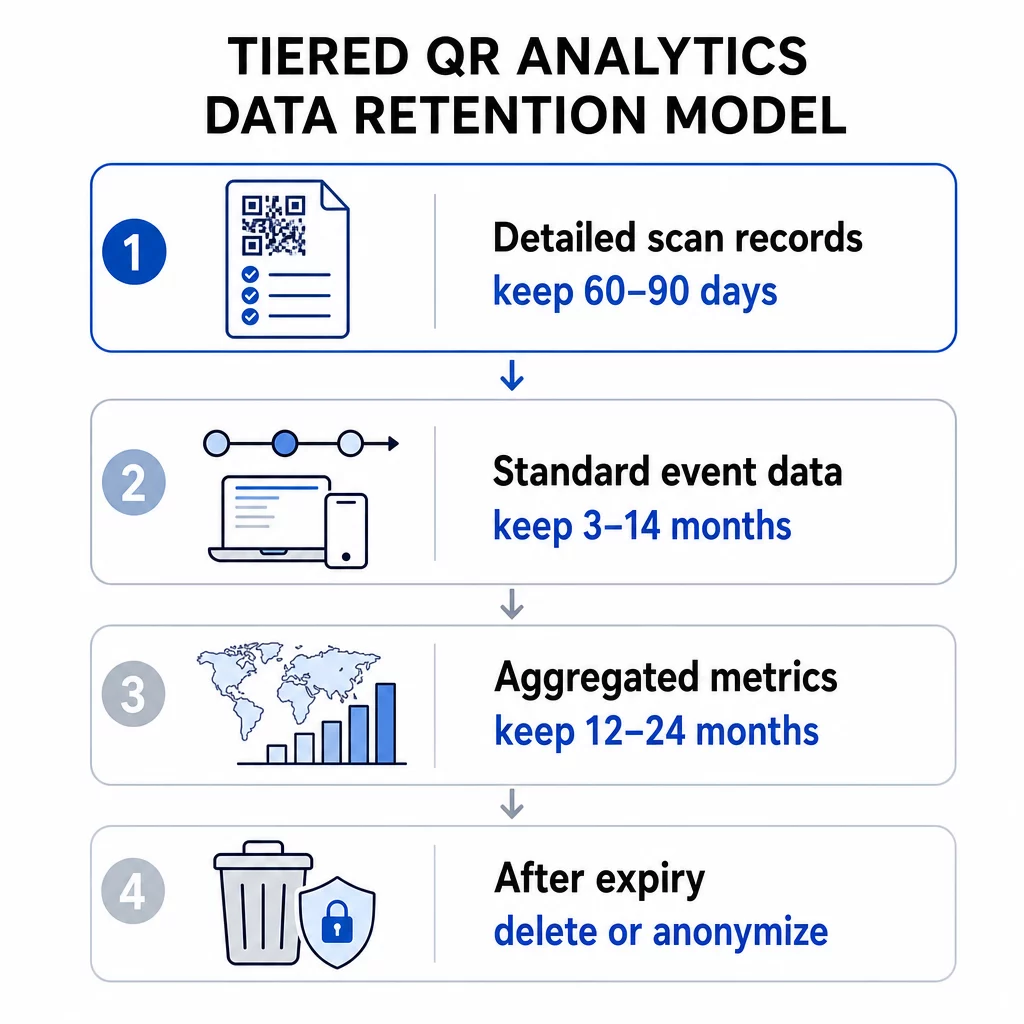
Les données agrégées – nombre total de scans par semaine, nombre de scans par région – peuvent souvent être conservées plus longtemps que les données d'événements individuels, car elles présentent un risque de confidentialité plus faible. Une approche échelonnée fonctionne bien ici : conservez les enregistrements de scans détaillés pour une fenêtre plus courte (par exemple, 60 à 90 jours) et conservez les métriques agrégées pour une période plus longue (par exemple, 12 à 24 mois).
Les limites intégrées de votre plateforme de codes QR
Votre plateforme d'analyse peut imposer son propre plafond de rétention, quelle que soit votre politique. Les limites au niveau de la plateforme sont une réalité pratique à prendre en compte.
À titre de référence, des outils comme Google Analytics 4 offrent des paramètres de rétention des données au niveau de l'utilisateur et de l'événement de 2 mois ou 14 mois sur les propriétés standard, avec des options plus longues disponibles sur les niveaux d'entreprise. Une fois cette fenêtre expirée, les données utilisateur détaillées sont supprimées des serveurs GA4 – les rapports agrégés standard restent, mais l'analyse de niveau exploration des données plus anciennes n'est plus possible.
Lors de l'évaluation plans d'abonnement aux codes QR, vérifiez la fenêtre d'historique des scans que chaque niveau offre. Les plans d'entrée de gamme peuvent offrir 60 jours d'historique des scans, tandis que les niveaux supérieurs étendent cette fenêtre. La fenêtre de données de votre plan devient la limite supérieure pratique de la durée pendant laquelle vous pouvez analyser le comportement de scan.
Exigences légales et réglementaires
Différentes industries comportent des obligations de rétention supplémentaires qui priment sur les meilleures pratiques générales :
- Santé : Les organisations soumises à la HIPAA doivent mettre en œuvre le chiffrement, les contrôles d'accès et les pistes d'audit. Les codes QR utilisés pour les services destinés aux patients héritent de ces exigences.
- Services financiers : Des réglementations comme le Gramm-Leach-Bliley Act et le PCI DSS exigent une tenue de registres détaillée des interactions des utilisateurs, y compris celles initiées via des codes QR utilisés dans les transactions ou l'accès aux comptes.
- Éducation : Les institutions utilisant des codes QR pour les services aux étudiants doivent se conformer aux exigences du FERPA, en particulier en ce qui concerne les dossiers liés aux étudiants identifiables.
- Commerce de détail et e-commerce : Les codes QR liés aux paiements sont soumis aux obligations de conformité PCI, et les lois sur la protection des consommateurs peuvent exiger la conservation de certains enregistrements liés aux transactions à des fins d'audit.
Pour Directives de conformité au RGPD spécifiques aux campagnes de codes QR, les obligations clés sont l'obtention d'un consentement explicite avant de collecter des données personnelles, la publication d'une politique de confidentialité en langage clair qui indique votre période de conservation, et le respect des demandes de suppression dans les délais requis.
Sensibilité et granularité des données
Toutes les données d'analyse de codes QR ne présentent pas le même risque. Un nombre de scans au niveau d'un pays est beaucoup moins sensible qu'une coordonnée GPS précise liée à un horodatage et à un identifiant d'appareil. Votre politique de conservation devrait refléter cette distinction.
Un cadre échelonné fonctionnel ressemble à ceci :
- Métriques agrégées (nombre total de scans, nombre de scans par région) : conserver pendant 12 à 36 mois pour soutenir l'analyse des tendances et saisonnière
- Données d'événements standard (horodatages, type d'appareil, OS) : conserver pendant 3 à 14 mois selon les besoins de reporting et les limites de la plateforme
- Données de localisation avec granularité au niveau individuel (au niveau de la ville ou basées sur le GPS) : conserver pendant la fenêtre la plus courte et justifiable, généralement 30 à 90 jours, et uniquement avec le consentement documenté de l'utilisateur
- Journaux de sécurité et d'audit: généralement conservés jusqu'à 180 jours à des fins de réponse aux incidents
Analyses de géolocalisation pour les codes QR nécessitent une attention particulière, car le suivi basé sur l'IP et le suivi basé sur le GPS impliquent des obligations de consentement différentes et des profils de risque différents au moment de la rétention.
Coûts de stockage et efficacité opérationnelle
Conserver les données indéfiniment n'est pas gratuit. Le stockage et le traitement de grands volumes de données de scan historiques créent une surcharge qui augmente avec l'échelle de votre campagne. Au-delà du coût, les grands ensembles de données non gérés sont plus difficiles à sécuriser et à auditer. L'archivage des données agrégées plus anciennes – plutôt que de tout conserver dans une couche de requête active – est un juste milieu pratique entre la suppression prématurée des données et l'accumulation de coûts de stockage inutiles.
Comment mettre en œuvre une politique de rétention défendable
Documentez votre calendrier de rétention par type de données
Une période de rétention unique et globale est plus difficile à défendre et à appliquer. Créez plutôt un calendrier écrit qui répertorie chaque catégorie de données que vous collectez, l'objectif commercial de leur collecte, la période de rétention et la méthode de suppression. Cette documentation est essentielle pour répondre aux audits réglementaires ou aux demandes de données des utilisateurs.
Votre avis de confidentialité – affiché avant ou au moment du scan – doit refléter ces périodes de rétention. Les utilisateurs doivent être informés de la durée de conservation de leurs données avant d'interagir avec votre code QR.
Automatiser la suppression
Les processus de suppression manuels créent des lacunes. Configurez votre plateforme d'analyse pour supprimer ou anonymiser automatiquement les données une fois la fenêtre de rétention fermée. La plupart des outils d'analyse d'entreprise prennent en charge les contrôles de rétention automatisés. Pour vos campagnes de codes QR spécifiquement, utilisez les codes QR dynamiques qui vous permettent de mettre à jour les paramètres de suivi, les règles de redirection et les paramètres de campagne sans réimprimer les supports physiques – si vos besoins de rétention changent, vous pouvez vous adapter sans créer un nouveau code.
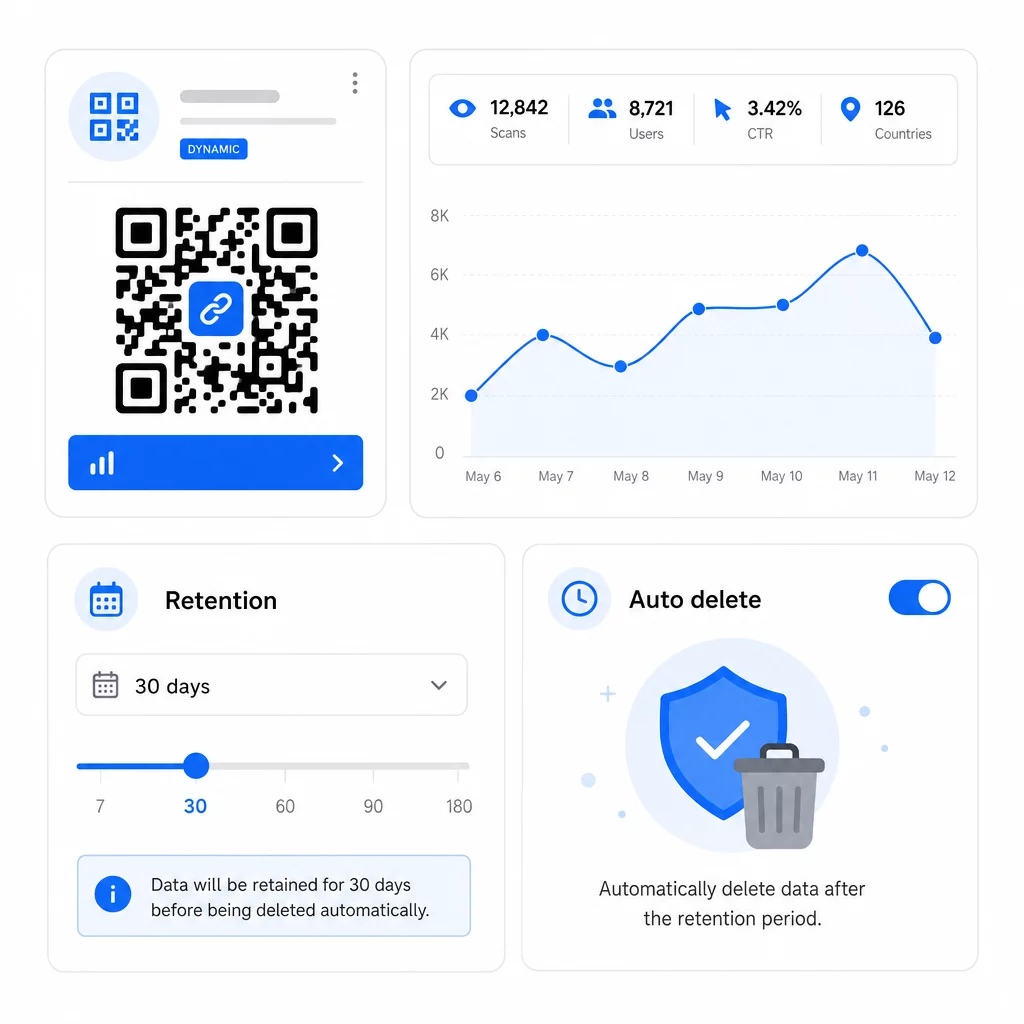
Vous pouvez également définir des dates d'expiration sur les codes QR pour arrêter automatiquement la collecte de nouvelles données une fois qu'une campagne se termine, ce qui simplifie la gestion de la rétention en aval.
Respecter rapidement les droits des utilisateurs
En vertu du RGPD et du CCPA, les utilisateurs peuvent demander l'accès à leurs données, demander leur suppression et, dans certains cas, demander leur portabilité. Votre système de rétention doit être capable de répondre à ces demandes dans les délais requis. Cela signifie que vos données doivent être suffisamment bien organisées pour localiser les enregistrements associés à un utilisateur spécifique ou à un événement de scan – une autre raison d'éviter l'accumulation indéfinie et non structurée de données.
Auditez votre politique régulièrement
Les exigences de rétention évoluent à mesure que les réglementations changent et que vos campagnes se modifient. Planifiez un examen de la politique au moins une fois par an pour confirmer que :
- Les calendriers de suppression fonctionnent comme configuré
- Aucune catégorie de données n'est conservée au-delà de sa période déclarée
- Vos avis de confidentialité reflètent toujours fidèlement les pratiques actuelles
- Tous les nouveaux types de données introduits par de nouveaux formats de campagne sont couverts par la politique
Pour en savoir plus sur la création d'un système complet de suivi analytique, le guide des tableaux de bord d'analyse de codes QR explique comment configurer les paramètres de suivi et intégrer les données de scan à votre flux de travail de reporting plus large.
Gérez les données des codes QR depuis un seul endroit La plateforme de Pageloot vous permet de créer, modifier et suivre des codes QR dynamiques avec des analyses en temps réel – vous avez ainsi les données dont vous avez besoin sans accumuler plus que nécessaire. Explorez le Générateur de codes QR pour commencer.
Plages de rétention pratiques par cas d'utilisation
| Cas d'utilisation | Type de données recommandé | Fenêtre de rétention suggérée |
|---|---|---|
| Campagne promotionnelle à court terme | Données de scan au niveau de l'événement | 60 à 90 jours après la fin de la campagne |
| Marketing saisonnier (comparaison annuelle) | Métriques de scan agrégées | 12 à 24 mois |
| Codes QR d'emballage de produit en continu | Métriques agrégées ; au niveau de l'événement pour une analyse active | 14 mois glissants |
| Codes QR pour la santé ou la finance | Varie ; suivre les exigences HIPAA/PCI DSS | Selon la réglementation sectorielle |
| Journaux de sécurité et d'audit | Registres d'accès et de suppression | Jusqu'à 180 jours |
Ces fourchettes sont des points de départ, pas des conseils juridiques. Vos obligations spécifiques dépendent de la nature des données collectées, des juridictions où se trouvent vos utilisateurs et de toute règle sectorielle applicable à votre entreprise.
En résumé : des périodes de rétention plus courtes réduisent l'exposition à la conformité, diminuent les coûts de stockage et renforcent la confiance des utilisateurs. Conservez les données de scan détaillées tant qu'elles éclairent activement les décisions, passez à la rétention agrégée pour l'analyse des tendances et supprimez tout le reste selon un calendrier documenté que vous pouvez défendre.
Questions fréquentes
Oui. Les codes QR statiques ne collectent ni ne stockent aucune donnée analytique – il n'y a pas de redirection de serveur, donc aucune information de scan n'est capturée. Les codes QR dynamiques acheminent les scans via un serveur de suivi, qui enregistre des points de données tels que les horodatages, le type d'appareil, la localisation et le nombre de scans. Seuls les codes QR dynamiques génèrent des données analytiques soumises aux politiques de rétention.
Les fenêtres de rétention au niveau de la plateforme varient selon le niveau de forfait. Les abonnements d'entrée de gamme peuvent ne donner accès qu'aux 60 derniers jours d'historique d'analyse, tandis que les forfaits de niveau supérieur étendent cette fenêtre. Si vos besoins en matière de rapports ou de conformité exigent un accès historique plus long, vérifiez la fenêtre d'historique d'analyse avant de vous engager sur un forfait. Le plafond de rétention de votre plateforme est une contrainte pratique quelle que soit votre politique interne.
Conformément aux principes du CCPA/CPRA et du RGPD, votre avis de confidentialité doit indiquer combien de temps chaque catégorie de données personnelles sera conservée, ou expliquer les critères utilisés pour déterminer cette période. Il doit être affiché au moment ou avant la collecte des données – généralement avant qu'un utilisateur n'interagisse avec votre code QR. Rédigez-le dans un langage clair et mettez-le à jour chaque fois que vos périodes de conservation changent.