Kuinka kauan QR-koodin skannaustietoja tulisi säilyttää, ennen kuin niistä tulee velvoite hyödyn sijaan? Tietojen liian pitkä säilyttäminen altistaa sinut vaatimustenmukaisuusriskille; niiden liian aikainen poistaminen jättää aukkoja kampanjaraportointiisi. Tämä opas erittelee keskeiset tekijät, jotka määrittävät oikean säilytysajan analytiikkatietoillesi.
Mitä QR-koodin analytiikkatietoja todella kerätään
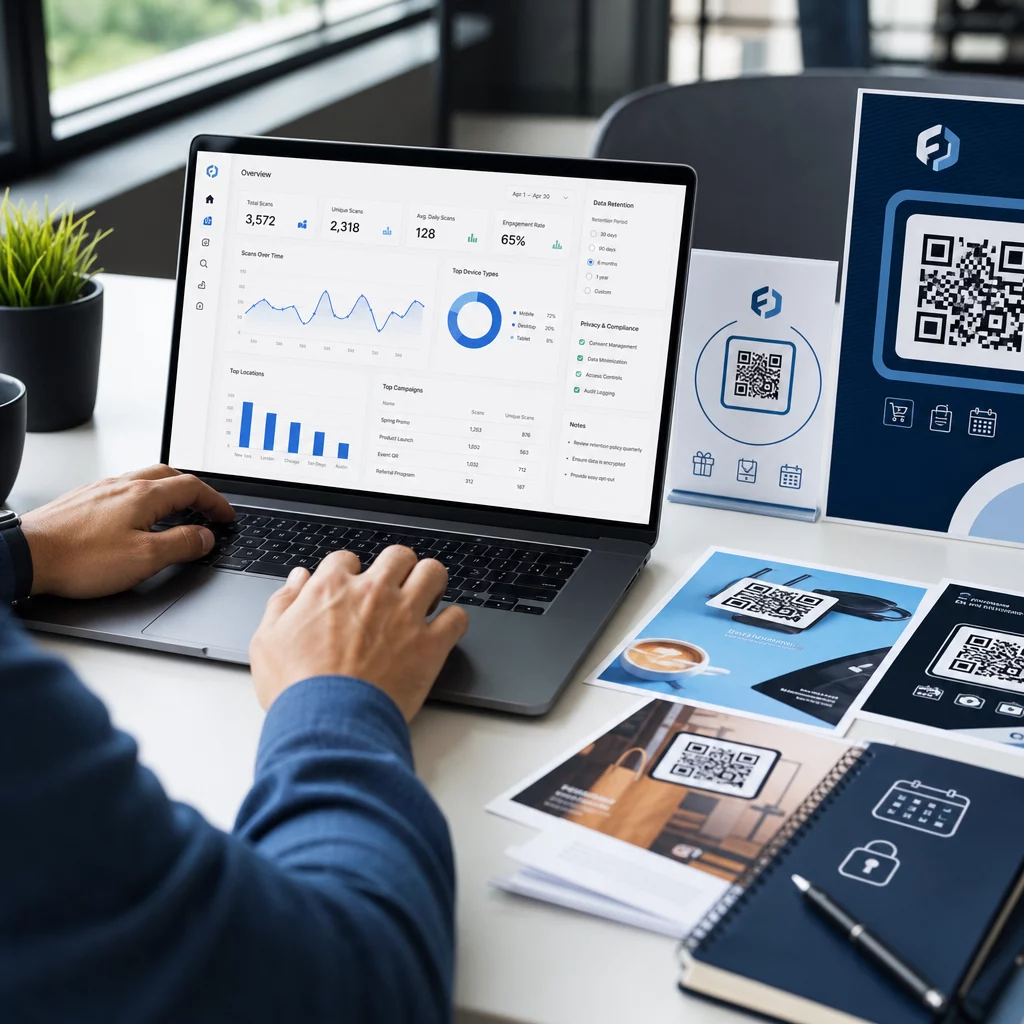
Ennen kuin voit asettaa säilytysajan, sinun on tiedettävä, mitä säilytät. Kun joku skannaa dynaaminen QR-koodi, skannaus reititetään seurantapalvelimen kautta ennen käyttäjän lähettämistä lopulliseen kohteeseen. Tämä prosessi tallentaa useita datapisteitä, jotka voivat sisältää:
- Skannauksen aikaleimat (kunkin skannauksen päivämäärä ja aika)
- Maantieteellinen sijainti (maa, alue, kaupunki – johdettu IP-osoitteesta tai GPS:stä suostumuksella)
- Laitetyyppi ja käyttöjärjestelmä
- Skannausten kokonaismäärä ja yksilöllisten skannausten määrä
- Viittauslähde tai kampanjatunniste
Staattiset QR-koodit puolestaan upottavat tiedot suoraan koodikuvioon eivätkä kerää mitään – palvelimen uudelleenohjausta ei tapahdu, joten analytiikkatietoja ei synny lainkaan. Jos seuranta on tärkeää kampanjallesi, dynaamiset QR-koodit ovat käytännöllinen lähtökohta.
Keräämiesi tietojen arkaluonteisuus vaikuttaa suoraan siihen, kuinka kauan niitä tulisi säilyttää. Yksittäiseen skannaukseen sidottu sijaintitieto on esimerkiksi arkaluonteisempaa kuin aggregoitu viikoittainen skannausten määrä, ja näitä kahta tulisi hallita eri säilytyssäännöillä.
Ydinkäsite: Säilytä tietoja vain niin kauan kuin on tarpeen
Mikään yksittäinen säännös ei aseta yleismaailmallista päivien tai vuosien määrää analytiikkatietojen säilytykselle. Sen sijaan Yhdysvaltain tietosuojasuositukset – FTC:ltä, CCPA/CPRA:lta ja toimialakohtaisista säännöistä – yhtyvät yhteiseen standardiin: säilytä henkilötietoja vain niin kauan kuin on kohtuullisen tarpeellista siihen tarkoitukseen, johon ne kerättiin, ja poista tai tuhoa ne sitten turvallisesti.
FTC on vahvistanut tätä täytäntöönpanotoimissaan vaatien yrityksiä ottamaan käyttöön säilytyskäytäntöjä, jotka “rajoittavat henkilötietojen säilyttämisen lyhimpään aikaan, joka on tarpeen niiden keräämisen tarkoitusten täyttämiseksi”. Vastaavasti CPRA edellyttää yrityksiä ilmoittamaan säilytysaikansa tietojen keräämisen yhteydessä tai ennen sitä ja kieltää henkilötietojen säilyttämisen pidempään kuin on kohtuullisen tarpeen ilmoitettuun tarkoitukseen.
Käytännössä tämä tarkoittaa, että säilytysaikasi ei ole mielivaltainen luku – se on perusteltava dokumentoidulla liiketoimintatarkoituksella.
Seuraa QR-koodikampanjoitasi reaaliaikaisesti Luo dynaamisia QR-koodeja sisäänrakennetulla analytiikalla ja hallitse säilytysasetuksia yhdestä hallintapaneelista. Aloita Dynaaminen QR-koodi generaattori.
Tekijät, jotka määrittävät säilytysaikasi
Raportointi- ja kampanjasyklisi
Käytännöllisin ankkuri säilytysajalle on todellinen raportointirytmisi. Kysy itseltäsi: kuinka kauas taaksepäin sinun on säännöllisesti haettava skannaustietoja päätöksen tekemiseksi?
Useimmissa markkinointikampanjoissa 30–90 päivän aikajakso kattaa kampanjan aktiivisen vaiheen. Jos teet neljännesvuosittaisia arviointeja, tarvitset vähintään 90 päivän tiedot. Vuosittaiset raportointisyklit tai kausivertailuanalyysit voivat oikeuttaa skannaustason tietojen säilyttämisen 12–14 kuukauden ajan.
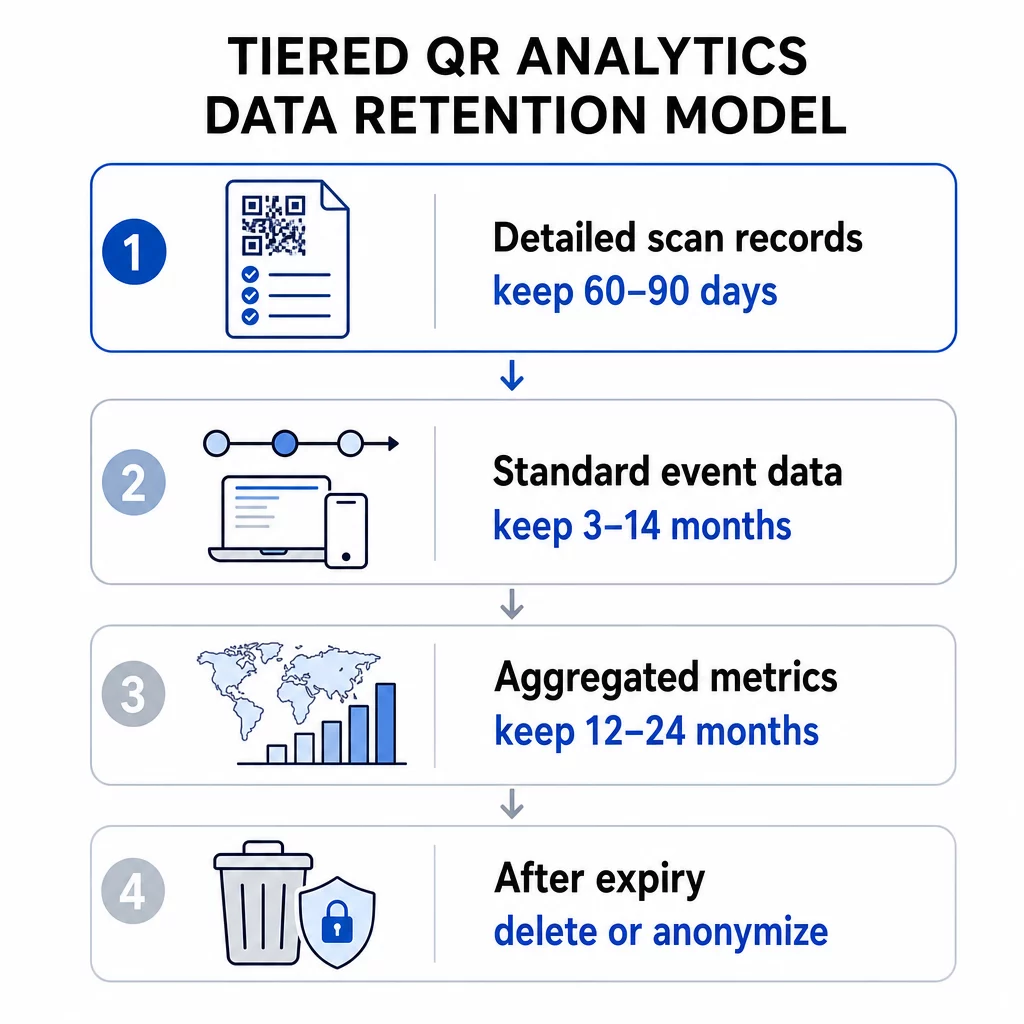
Aggregoidut tiedot – viikoittaiset kokonaisskannaukset, skannausten määrä alueittain – voidaan usein säilyttää pidempään kuin yksilötason tapahtumatiedot, koska niihin liittyy pienempi yksityisyysriski. Porrastettu lähestymistapa toimii tässä hyvin: säilytä yksityiskohtaiset skannaustiedot lyhyemmän ajan (esim. 60–90 päivää) ja säilytä kootut mittarit pidemmän ajan (esim. 12–24 kuukautta).
QR-koodialustasi sisäänrakennetut rajoitukset
Analytiikka-alustasi voi asettaa oman säilytyskattonsa riippumatta siitä, mitä käytäntösi sanoo. Alustakohtaiset rajoitukset ovat käytännöllinen todellisuus, jonka mukaan on suunniteltava.
Viitteenä työkalut, kuten Google Analytics 4, tarjoavat käyttäjä- ja tapahtumatason tietojen säilytysasetuksia 2 kuukauden tai 14 kuukauden ajaksi vakiotunnuksissa, ja pidempiä vaihtoehtoja on saatavilla yritystasoilla. Kun tämä aikaikkuna umpeutuu, yksityiskohtaiset käyttäjätiedot poistetaan GA4-palvelimilta – vakiomuotoiset aggregoidut raportit säilyvät, mutta vanhempien tietojen tutkimustason analyysi ei ole enää mahdollista.
Arvioitaessa QR-koodien tilaussuunnitelmista, tarkista kunkin tason tarjoama skannaushistoriaikkuna. Perustason suunnitelmat voivat tarjota 60 päivän skannaushistorian, kun taas korkeammat tasot pidentävät tätä aikaikkunaa. Suunnitelmasi tietoikkunasta tulee käytännöllinen yläraja sille, kuinka kauas taaksepäin voit analysoida skannaustoimintaa.
Lakisääteiset ja sääntelyvaatimukset
Eri toimialoilla on lisäsäilytysvelvoitteita, jotka syrjäyttävät yleiset parhaat käytännöt:
- Terveydenhuolto: HIPAA:n alaisten organisaatioiden on toteutettava salaus, pääsynvalvonta ja tarkastuspolut. Potilaskäyttöön tarkoitetuissa palveluissa käytetyt QR-koodit perivät nämä vaatimukset.
- Rahoituspalvelut: Säännökset, kuten Gramm-Leach-Bliley Act ja PCI DSS, edellyttävät yksityiskohtaista kirjanpitoa käyttäjien vuorovaikutuksista, mukaan lukien ne, jotka on aloitettu QR-koodeilla transaktioissa tai tilin käyttöoikeuksissa.
- Koulutus: Oppilaitosten, jotka käyttävät QR-koodeja opiskelijapalveluihin, on noudatettava FERPA-vaatimuksia, erityisesti tunnistettaviin opiskelijoihin liittyvien tietojen osalta.
- Vähittäiskauppa ja verkkokauppa: Maksuun liittyvät QR-koodit kuuluvat PCI-vaatimusten piiriin, ja kuluttajansuojalait voivat edellyttämään tiettyjen tapahtumiin liittyvien tietojen säilyttämistä tarkastustarkoituksiin.
Sillä GDPR-yhteensopivuusohjeet QR-koodikampanjoihin, keskeisiä velvoitteita ovat nimenomaisen suostumuksen hankkiminen ennen henkilötietojen keräämistä, selkeäkielisen tietosuojailmoituksen julkaiseminen, jossa ilmoitetaan säilytysaika, ja poistopyyntöjen noudattaminen vaadituissa aikarajoissa.
Tietojen arkaluonteisuus ja yksityiskohtaisuus
Kaikki QR-koodianalytiikkatiedot eivät sisällä samaa riskiä. Maakohtainen skannausmäärä on paljon vähemmän arkaluonteinen kuin tarkka GPS-koordinaatti, joka on sidottu aikaleimaan ja laitetunnukseen. Säilytyskäytäntösi tulisi heijastaa tätä eroa.
Toimiva porrastettu kehys näyttää tältä:
- Aggregoidut mittarit (skannausten kokonaismäärä, aluekohtaiset skannausmäärät): säilytä 12–36 kuukautta trendi- ja kausianalyysin tukemiseksi
- Vakiotapahtumatiedot (aikaleimat, laitetyyppi, käyttöjärjestelmä): säilytä 3–14 kuukautta raportointitarpeista ja alustan rajoituksista riippuen
- Sijaintitiedot yksilötasolla (kaupunkitasolla tai GPS-pohjainen): säilytä lyhimmän perustellun ajan, tyypillisesti 30–90 päivää, ja vain dokumentoidulla käyttäjän suostumuksella
- Turvallisuus- ja tarkastuslokit: säilytetään tyypillisesti enintään 180 päivää tapausten käsittelyä varten
QR-koodien sijaintianalytiikka vaatii erityistä huomiota, sillä IP-pohjainen ja GPS-pohjainen seuranta sisältävät erilaisia suostumusvelvoitteita ja erilaisia riskiprofiileja säilytyshetkellä.
Tallennuskustannukset ja toiminnallinen tehokkuus
Tietojen säilyttäminen loputtomiin ei ole ilmaista. Suurten historiallisten skannaustietomäärien tallentaminen ja käsittely luo yleiskustannuksia, jotka kasvavat kampanjasi laajuuden myötä. Kustannusten lisäksi suuria hallitsemattomia tietokokonaisuuksia on vaikeampi suojata ja tarkastaa. Vanhempien aggregoitujen tietojen arkistointi – sen sijaan, että kaikki pidettäisiin aktiivisessa kyselykerroksessa – on käytännöllinen keskitie tietojen ennenaikaisen poistamisen ja tarpeettomien tallennuskustannusten kertymisen välillä.
Miten toteuttaa puolustettavissa oleva säilytyskäytäntö
Dokumentoi säilytysaikataulusi tietotyypin mukaan
Yhtä yleistä säilytysaikaa on vaikeampi puolustaa ja panna täytäntöön. Sen sijaan luo kirjallinen aikataulu, joka luettelee jokaisen keräämäsi tietoluokan, sen keräämisen liiketoiminnallisen tarkoituksen, säilytysajan ja poistomenetelmän. Tämä dokumentaatio on välttämätöntä viranomaistarkastuksiin tai käyttäjätietopyyntöihin vastaamiseksi.
Tietosuojailmoituksesi – joka näytetään ennen skannausta tai skannaushetkellä – on heijastettava näitä säilytysaikoja. Käyttäjille on ilmoitettava, kuinka kauan heidän tietojaan säilytetään, ennen kuin he ovat vuorovaikutuksessa QR-koodisi kanssa.
Automatisoi poistaminen
Manuaaliset poistoprosessit luovat aukkoja. Määritä analytiikka-alustasi poistamaan tai anonymisoimaan tiedot automaattisesti, kun säilytysaika päättyy. Useimmat yritystason analytiikkatyökalut tukevat automaattisia säilytyksen hallintatoimintoja. QR-koodikampanjoitasi varten käytä dynaamiset QR-koodit jotka antavat sinun päivittää seurantasetuksia, uudelleenohjaussääntöjä ja kampanjaparametreja ilman fyysisten materiaalien uudelleenpainamista – jos säilytystarpeesi muuttuvat, voit mukautua luomatta uutta koodia.
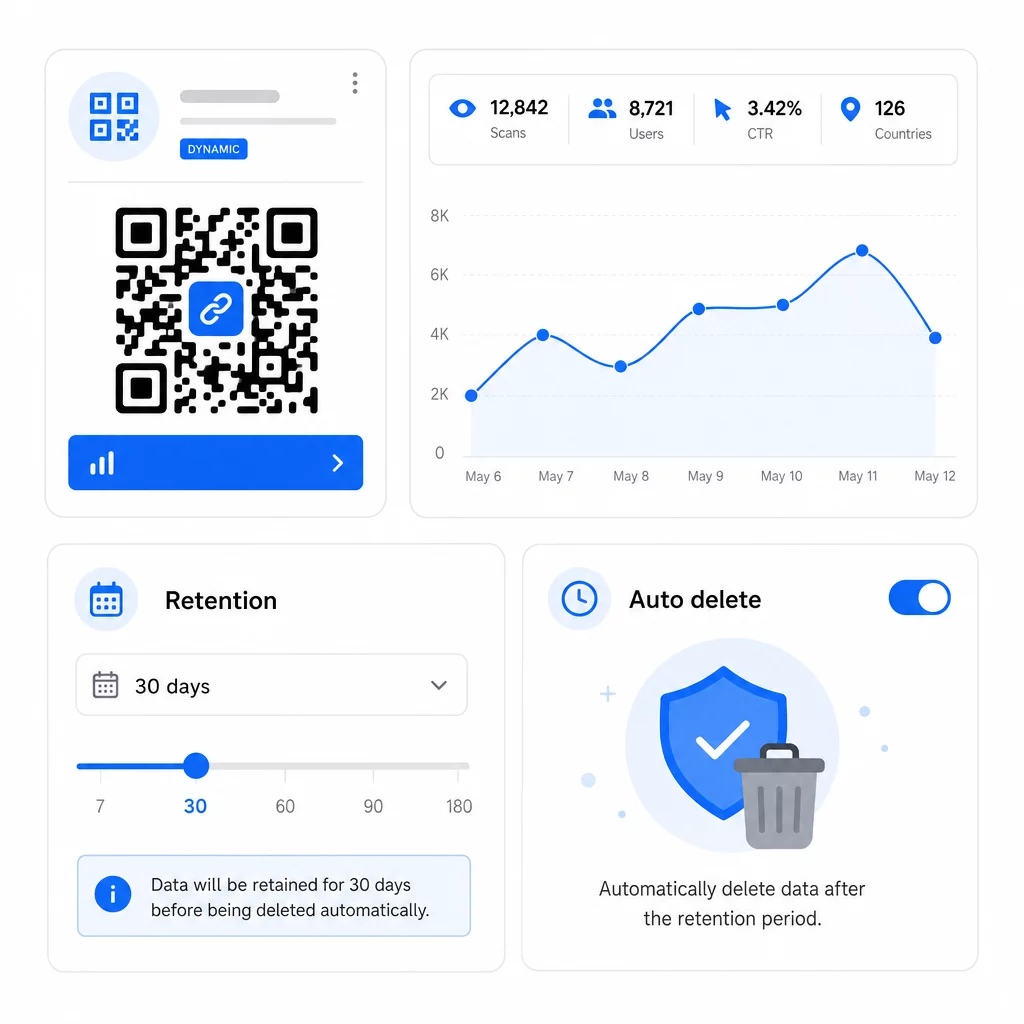
Voit myös asettaa QR-koodien vanhenemispäiviä lopettaaksesi uusien tietojen keräämisen automaattisesti kampanjan päätyttyä, mikä yksinkertaistaa myöhempää säilytyksen hallintaa.
Kunnioita käyttäjien oikeuksia viipymättä
Sekä GDPR:n että CCPA:n mukaan käyttäjät voivat pyytää pääsyä tietoihinsa, pyytää niiden poistamista ja joissakin tapauksissa pyytää siirrettävyyttä. Tietojen säilytysjärjestelmäsi on pystyttävä täyttämään nämä pyynnöt vaadituissa aikarajoissa. Tämä tarkoittaa, että tietojesi on oltava riittävän hyvin järjestettyjä, jotta voit paikantaa tiettyyn käyttäjään tai skannaustapahtumaan liittyvät tiedot – toinen syy välttää rajatonta, jäsentymätöntä tiedon keräämistä.
Tarkasta käytäntösi säännöllisesti
Säilytysvaatimukset muuttuvat säännösten kehittyessä ja kampanjoidesi muuttuessa. Ajoita käytäntöjen tarkistus vähintään vuosittain varmistaaksesi, että:
- Poistoaikataulut toimivat määritetyllä tavalla
- Mitään tietoluokkia ei säilytetä ilmoitettua ajanjaksoa pidempään
- Tietosuojailmoituksesi vastaavat edelleen tarkasti nykyisiä käytäntöjä
- Kaikki uudet kampanjamuotojen tuomat tietotyypit kuuluvat käytännön piiriin
Lisätietoja täydellisen analytiikan seurantajärjestelmän rakentamisesta löytyy QR-koodianalytiikan hallintapaneelien oppaasta joka käsittelee seurantaparametrien asettamista ja skannaustietojen integroimista laajempaan raportointityönkulkuusi.
Hallitse QR-koodidataa yhdestä paikasta Pagelootin alusta antaa sinun luoda, muokata ja seurata dynaamisia QR-koodeja reaaliaikaisella analytiikalla – joten sinulla on tarvitsemasi tiedot keräämättä enempää kuin sinun pitäisi. Tutustu QR-koodigeneraattori päästä alkuun.
Käytännölliset säilytysajat käyttötapauksen mukaan
| Käytä koteloa | Suositeltu tietotyyppi | Ehdotettu säilytysaika |
|---|---|---|
| Lyhytaikainen myynninedistämiskampanja | Tapahtumatason skannaustiedot | 60–90 päivää kampanjan päättymisen jälkeen |
| Kausimarkkinointi (vuosivertailu) | Aggregoidut skannausmittarit | 12–24 kuukautta |
| Jatkuvat tuotepakkausten QR-koodit | Aggregoidut mittarit; tapahtumatason aktiivista analyysiä varten | 14 kuukauden liukuva jakso |
| Terveydenhuollon tai rahoitusalan QR-koodit | Vaihtelee; noudata HIPAA/PCI DSS -vaatimuksia | Toimialakohtaisen sääntelyn mukaisesti |
| Turvallisuus- ja tarkastuslokit | Käyttö- ja poistotiedot | Enintään 180 päivää |
Nämä aikavälit ovat lähtökohtia, eivätkä oikeudellisia neuvoja. Erityiset velvoitteesi riippuvat kerättyjen tietojen luonteesta, lainkäyttöalueista, joilla käyttäjäsi sijaitsevat, ja kaikista toimialakohtaisista säännöistä, jotka koskevat yritystäsi.
Yhteenveto: lyhyemmät säilytysajat vähentävät vaatimustenmukaisuusriskiä, alentavat tallennuskustannuksia ja rakentavat käyttäjien luottamusta. Säilytä yksityiskohtaisia skannaustietoja niin kauan kuin ne aktiivisesti tukevat päätöksiä, siirry aggregoituun säilytykseen trendianalyysiä varten ja poista kaikki muu dokumentoidun aikataulun mukaisesti, jonka voit perustella.
Usein kysytyt kysymykset
Kyllä. Staattiset QR-koodit eivät kerää tai tallenna analytiikkatietoja – palvelimen uudelleenohjausta ei ole, joten skannaustietoja ei tallenneta. Dynaamiset QR-koodit reitittävät skannaukset seurantapalvelimen kautta, joka kirjaa tietopisteitä, kuten aikaleimoja, laitetyyppiä, sijaintia ja skannausten määrää. Vain dynaamiset QR-koodit tuottavat analytiikkatietoja, jotka ovat säilytyskäytäntöjen alaisia.
Alustakohtaiset säilytysajat vaihtelevat tilaustason mukaan. Perustason tilaukset saattavat tarjota pääsyn vain viimeisten 60 päivän skannaushistoriaan, kun taas korkeamman tason tilaukset pidentävät tätä aikaa. Jos raportointi- tai vaatimustenmukaisuustarpeesi edellyttävät pidempää historiallista pääsyä, tarkista skannaushistorian säilytysaika ennen sopimuksen tekemistä. Alustasi säilytyskatto on käytännön rajoite sisäisestä käytännöstäsi riippumatta.
CCPA/CPRA- ja GDPR-periaatteiden mukaisesti tietosuojaselosteessasi on ilmoitettava, kuinka kauan kutakin henkilötietoryhmää säilytetään, tai selitettävä kriteerit, joita käytetään kyseisen ajanjakson määrittämiseen. Se tulisi näyttää tiedonkeruun yhteydessä tai ennen sitä – tyypillisesti ennen kuin käyttäjä on vuorovaikutuksessa QR-koodisi kanssa. Laadi se selkeällä kielellä ja päivitä se aina, kun säilytysaikasi muuttuvat.