Por quanto tempo você deve guardar os dados de leitura de código QR antes que se tornem um passivo em vez de um ativo? Manter os dados por muito tempo expõe você a riscos de conformidade; excluí-los muito cedo deixa lacunas nos relatórios de sua campanha. Este guia detalha os principais fatores que determinam o período de retenção correto para seus dados analíticos.
Quais Dados Analíticos de Código QR São Realmente Coletados
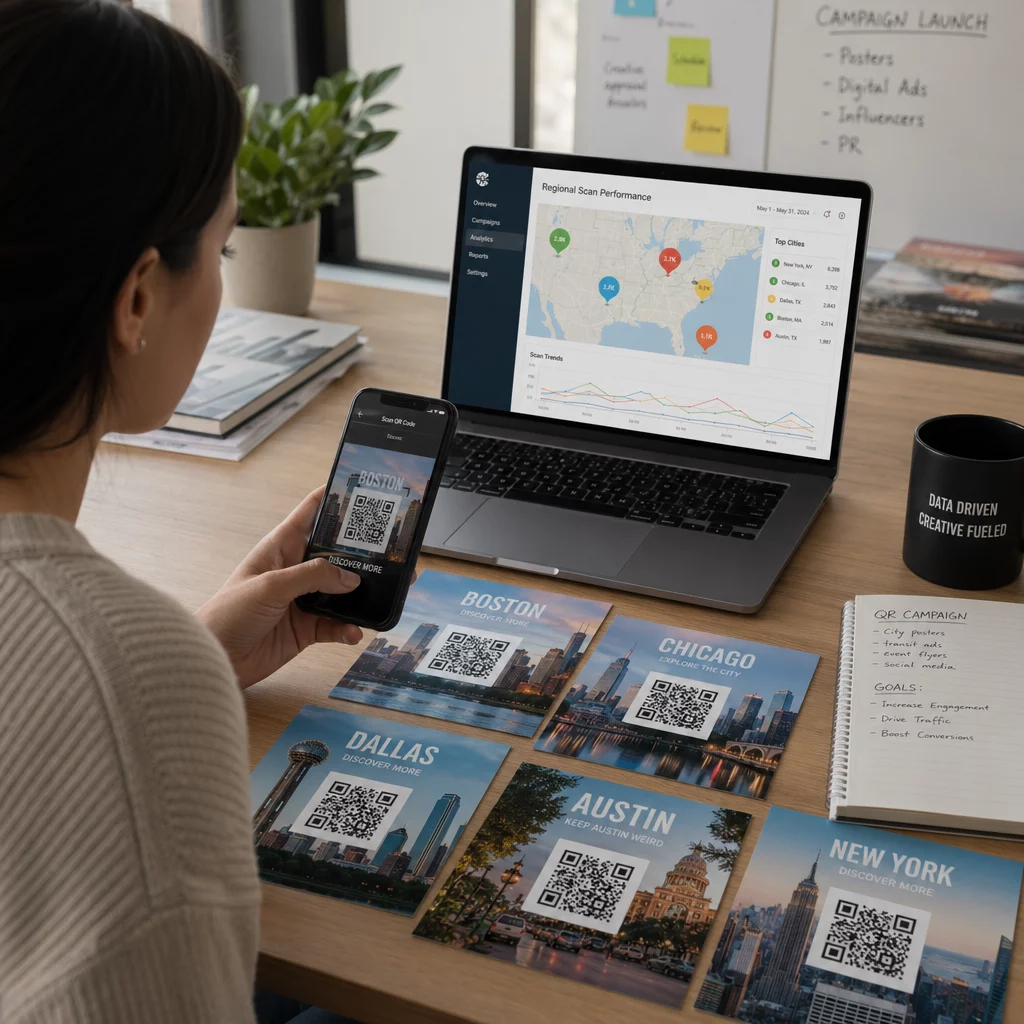
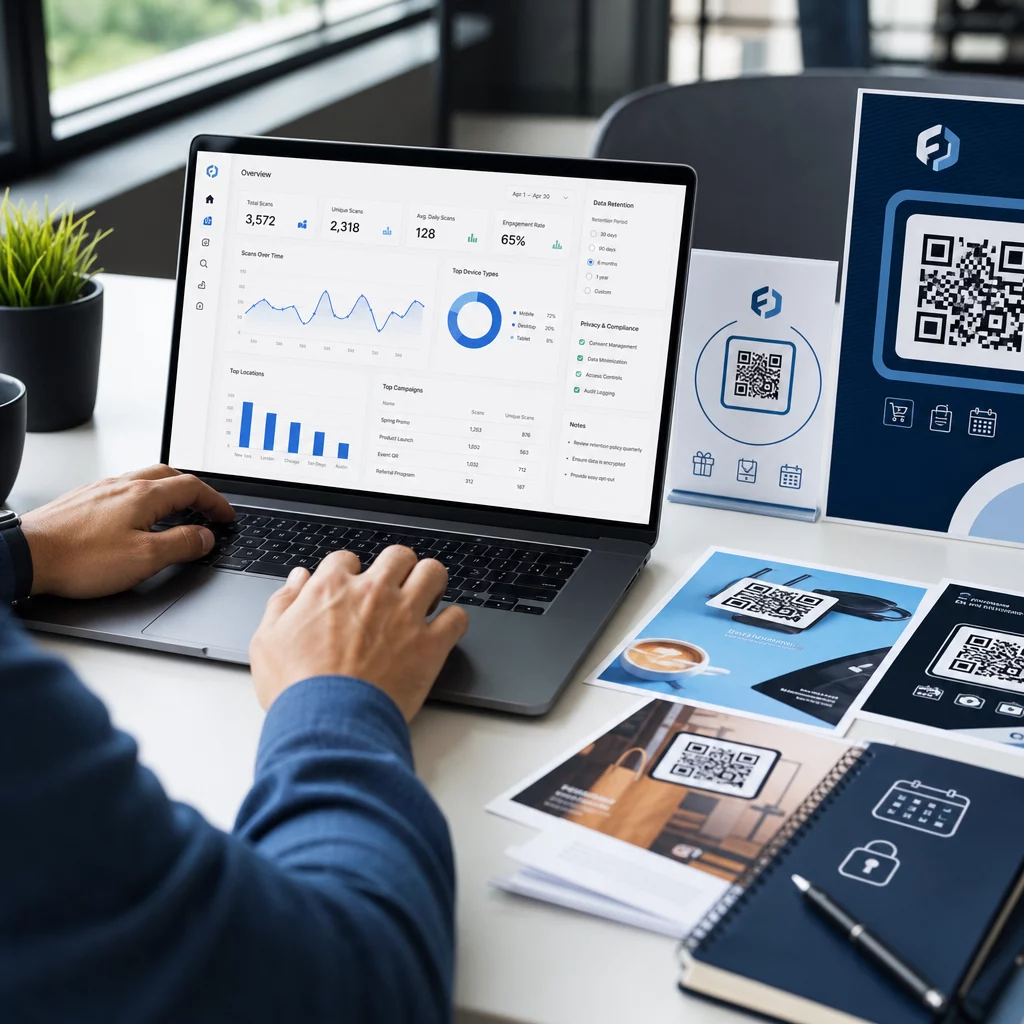
Antes de definir um período de retenção, você precisa saber o que está retendo. Quando alguém escaneia um código QR dinâmico, a leitura é roteada através de um servidor de rastreamento antes de enviar o usuário para o destino final. Esse processo captura uma série de pontos de dados, que podem incluir:
- Carimbos de data/hora da leitura (data e hora de cada leitura)
- Localização geográfica (país, região, cidade – derivada do endereço IP ou GPS com consentimento)
- 6. Tipo de dispositivo e sistema operacional
- Contagem total de leituras e contagem de leituras únicas
- Fonte de referência ou identificador de campanha
Códigos QR estáticos, por outro lado, incorporam dados diretamente no padrão do código e não coletam nada – não há redirecionamento de servidor, portanto, nenhum dado analítico é gerado. Se o rastreamento for importante para sua campanha, códigos QR dinâmicos são o ponto de partida prático.
A sensibilidade dos dados que você coleta influencia diretamente por quanto tempo você deve mantê-los. Dados de localização vinculados a uma leitura individual, por exemplo, são mais sensíveis do que uma contagem agregada semanal de leituras, e os dois devem ser regidos por regras de retenção diferentes.
O Princípio Central: Manter os Dados Apenas Pelo Tempo Necessário
Nenhuma regulamentação única estabelece um número universal de dias ou anos para a retenção de dados analíticos. Em vez disso, as diretrizes de privacidade dos EUA – da FTC, CCPA/CPRA e regras específicas do setor – convergem para um padrão comum: reter dados pessoais apenas pelo tempo razoavelmente necessário para a finalidade para a qual foram coletados, e então excluí-los ou destruí-los de forma segura.
A FTC reforçou isso em ações de fiscalização, exigindo que as empresas implementem políticas de retenção que “limitem a retenção de dados pessoais ao menor tempo necessário para cumprir as finalidades para as quais foram coletados”. Da mesma forma, a CPRA exige que as empresas divulguem seus períodos de retenção no momento ou antes da coleta de dados e proíbe a retenção de informações pessoais por mais tempo do que o razoavelmente necessário para a finalidade divulgada.
Na prática, isso significa que seu período de retenção não é um número arbitrário – ele precisa ser justificado por um propósito comercial documentado.
Acompanhe Suas Campanhas de Código QR em Tempo Real Crie códigos QR dinâmicos com análises integradas e gerencie as configurações de retenção a partir de um único painel. Comece com o Gerador de QR Code Dinâmico.
Fatores Que Determinam Seu Período de Retenção
Seu Ciclo de Relatórios e Campanhas
O ponto de referência mais prático para um período de retenção é sua cadência real de relatórios. Pergunte a si mesmo: com que frequência você precisa puxar dados de leitura para tomar uma decisão?
Para a maioria das campanhas de marketing, uma janela de 30 a 90 dias cobre a fase ativa de uma campanha. Se você realiza revisões trimestrais, precisa de pelo menos 90 dias de dados. Ciclos de relatórios anuais ou análises de comparação sazonais podem justificar a retenção de dados de nível de leitura por 12 a 14 meses.
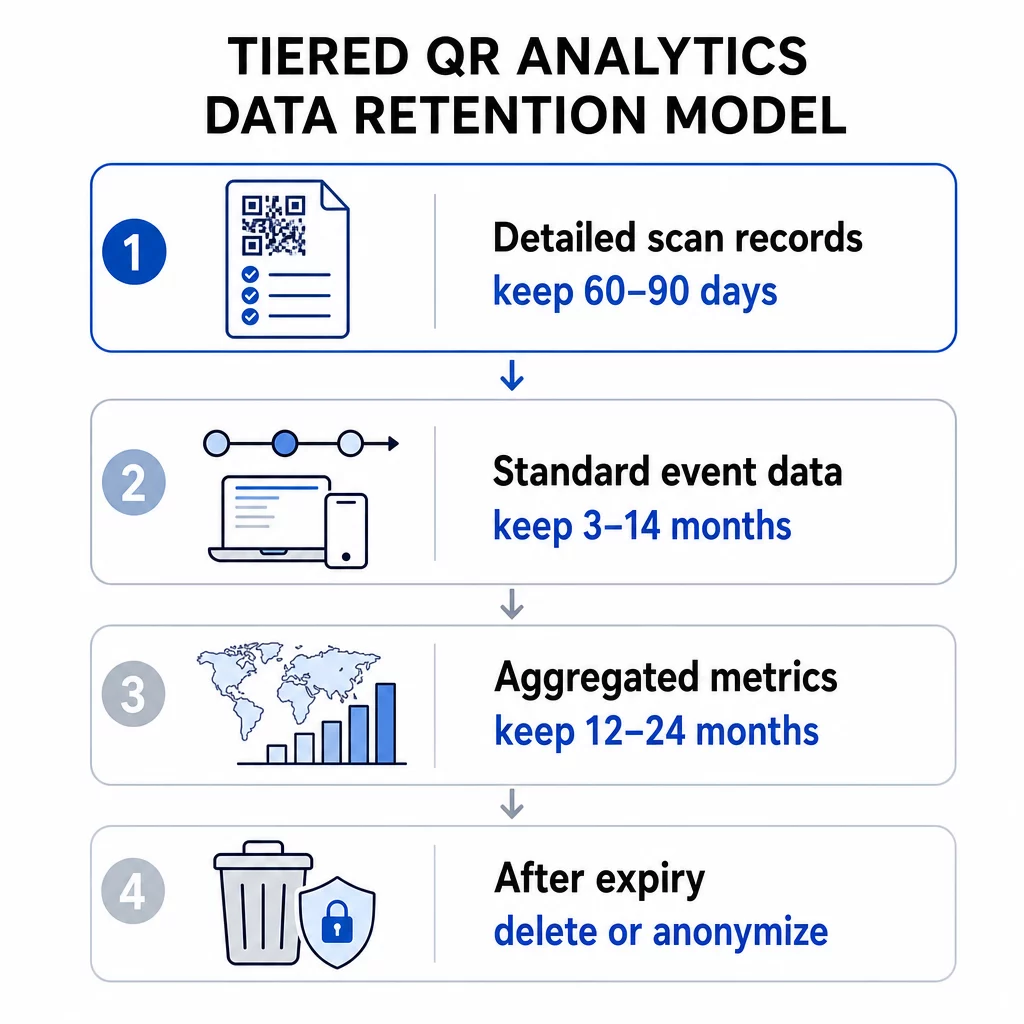
Dados agregados – total de leituras por semana, contagens de leituras por região – podem frequentemente ser retidos por mais tempo do que dados de eventos de nível individual, porque apresentam menor risco de privacidade. Uma abordagem em camadas funciona bem aqui: mantenha registros detalhados de leituras por um período mais curto (por exemplo, 60–90 dias) e retenha métricas consolidadas por um período mais longo (por exemplo, 12–24 meses).
Limites Integrados da Sua Plataforma de Código QR
Sua plataforma de análise pode impor seu próprio limite de retenção, independentemente do que sua política diga. Limites no nível da plataforma são uma realidade prática a ser considerada no planejamento.
Para referência, ferramentas como o Google Analytics 4 oferecem configurações de retenção de dados de nível de usuário e de evento de 2 meses ou 14 meses em propriedades padrão, com opções mais longas disponíveis em níveis empresariais. Uma vez que essa janela expira, os dados detalhados do usuário são excluídos dos servidores do GA4 – relatórios agregados padrão permanecem, mas a análise de nível de exploração de dados mais antigos não é mais possível.
Ao avaliar planos de assinatura de código QR, verifique a janela de histórico de leitura que cada nível oferece. Planos de nível de entrada podem oferecer 60 dias de histórico de leitura, enquanto níveis superiores estendem essa janela. A janela de dados do seu plano torna-se o limite superior prático para quão longe você pode analisar o comportamento de leitura.
Requisitos Legais e Regulatórios
Diferentes indústrias possuem obrigações de retenção adicionais que se sobrepõem às melhores práticas gerais:
- Saúde: Organizações sujeitas à HIPAA devem implementar criptografia, controles de acesso e trilhas de auditoria. Códigos QR usados para serviços voltados para pacientes herdam esses requisitos.
- Serviços financeiros: Regulamentos como o Gramm-Leach-Bliley Act e o PCI DSS exigem o registo detalhado das interações do utilizador, incluindo as iniciadas através de códigos QR utilizados em transações ou acesso a contas.
- Educação: As instituições que utilizam códigos QR para serviços estudantis devem cumprir os requisitos da FERPA, particularmente no que diz respeito aos registos ligados a estudantes identificáveis.
- Retalho e comércio eletrónico: Os códigos QR relacionados com pagamentos estão sujeitos às obrigações de conformidade PCI, e as leis de proteção do consumidor podem exigir a retenção de certos registos relacionados com transações para fins de auditoria.
Para Orientações de conformidade com o RGPD específicas para campanhas de códigos QR, as principais obrigações são obter consentimento explícito antes de recolher dados pessoais, publicar um aviso de privacidade em linguagem simples que indique o seu período de retenção e honrar os pedidos de eliminação dentro dos prazos exigidos.
Sensibilidade e Granularidade dos Dados
Nem todos os dados de análise de códigos QR apresentam o mesmo risco. Uma contagem de digitalizações a nível de país é muito menos sensível do que uma coordenada GPS precisa ligada a um carimbo de data/hora e ID do dispositivo. A sua política de retenção deve refletir esta distinção.
Uma estrutura hierárquica viável é a seguinte:
- Métricas agregadas (total de digitalizações, contagens de digitalizações por região): reter por 12–36 meses para apoiar a análise de tendências e sazonal.
- Dados de eventos padrão (carimbos de data/hora, tipo de dispositivo, SO): reter por 3–14 meses, dependendo das necessidades de relatórios e limites da plataforma.
- Dados de localização com granularidade a nível individual (a nível de cidade ou baseados em GPS): reter pelo período defensável mais curto, tipicamente 30–90 dias, e apenas com consentimento documentado do utilizador.
- Registos de segurança e auditoria: tipicamente retidos por até 180 dias para fins de resposta a incidentes
Análise de geolocalização para códigos QR requer atenção especial, uma vez que o rastreamento baseado em IP e em GPS acarreta diferentes obrigações de consentimento e diferentes perfis de risco no momento da retenção.
Custos de Armazenamento e Eficiência Operacional
Reter dados indefinidamente não é gratuito. Armazenar e processar grandes volumes de dados históricos de digitalização cria uma sobrecarga que cresce com a escala da sua campanha. Além do custo, grandes conjuntos de dados não geridos são mais difíceis de proteger e auditar. Arquivar dados agregados mais antigos – em vez de manter tudo numa camada de consulta ativa – é um meio-termo prático entre apagar dados prematuramente e acumular custos de armazenamento desnecessários.
Como Implementar uma Política de Retenção Defensável
Documente o Seu Cronograma de Retenção por Tipo de Dados
Um único período de retenção abrangente é mais difícil de defender e mais difícil de aplicar. Em vez disso, crie um cronograma escrito que liste cada categoria de dados que recolhe, o propósito comercial para a recolha, o período de retenção e o método de eliminação. Esta documentação é essencial para responder a auditorias regulamentares ou a pedidos de dados de utilizadores.
O seu aviso de privacidade – mostrado antes ou no momento da digitalização – deve refletir estes períodos de retenção. Os utilizadores devem ser informados sobre quanto tempo os seus dados serão mantidos antes de interagirem com o seu código QR.
Automatizar a Eliminação
Os processos de eliminação manual criam lacunas. Configure a sua plataforma de análise para apagar ou anonimizar dados automaticamente assim que a janela de retenção se fechar. A maioria das ferramentas de análise empresariais suporta controlos de retenção automatizados. Para as suas campanhas de código QR especificamente, utilize códigos QR dinâmicos que lhe permitem atualizar as configurações de rastreamento, regras de redirecionamento e parâmetros de campanha sem reimprimir materiais físicos – se as suas necessidades de retenção mudarem, pode adaptar-se sem criar um novo código.
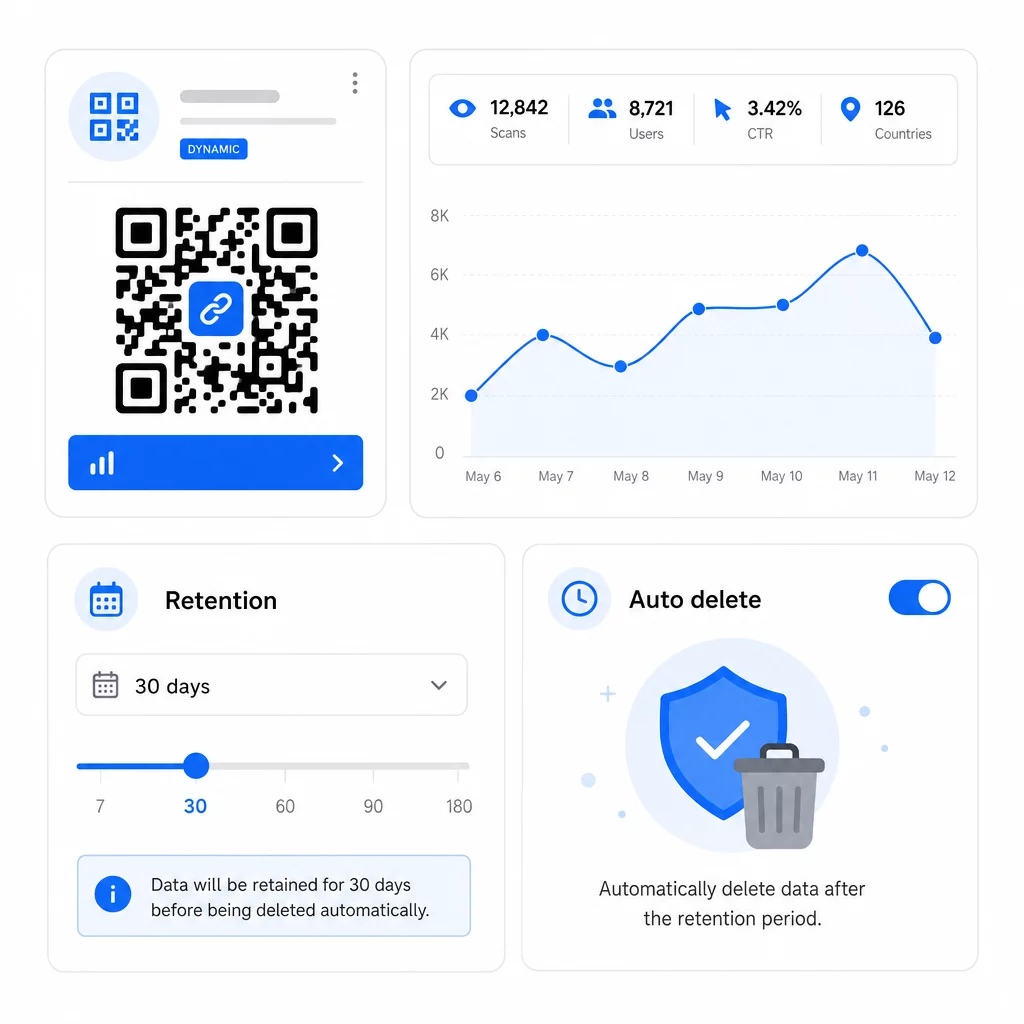
Também pode definir datas de expiração nos códigos QR para parar de recolher novos dados automaticamente assim que uma campanha termina, o que simplifica a gestão de retenção a jusante.
Honrar os Direitos do Usuário Prontamente
Tanto sob o GDPR quanto sob o CCPA, os usuários podem solicitar acesso aos seus dados, solicitar exclusão e, em alguns casos, solicitar portabilidade. Seu sistema de retenção deve ser capaz de atender a essas solicitações dentro dos prazos exigidos. Isso significa que seus dados devem ser organizados o suficiente para localizar registros associados a um usuário específico ou evento de leitura – outra razão para evitar o acúmulo indefinido e não estruturado de dados.
Audite Sua Política Regularmente
Os requisitos de retenção mudam à medida que as regulamentações evoluem e suas campanhas mudam. Agende uma revisão da política pelo menos anualmente para confirmar que:
- Os cronogramas de exclusão estão sendo executados conforme configurado
- Nenhuma categoria de dados está sendo retida além do período declarado
- Seus avisos de privacidade ainda refletem com precisão as práticas atuais
- Quaisquer novos tipos de dados introduzidos por novos formatos de campanha são cobertos pela política
Para mais informações sobre a construção de um sistema completo de rastreamento de análises, o guia para painéis de análise de código QR aborda como configurar parâmetros de rastreamento e integrar dados de leitura com seu fluxo de trabalho de relatórios mais amplo.
Gerencie Dados de Código QR de Um Só Lugar A plataforma da Pageloot permite criar, editar e rastrear códigos QR dinâmicos com análises em tempo real – para que você tenha os dados de que precisa sem acumular mais do que deveria. Explore o Gerador de Código QR para você começar.
Intervalos de Retenção Práticos por Caso de Uso
| Estojo de Uso | Tipo de Dados Recomendado | Janela de Retenção Sugerida |
|---|---|---|
| Campanha promocional de curto prazo | Dados de digitalização ao nível do evento | 60–90 dias após o fim da campanha |
| Marketing sazonal (comparação anual) | Métricas de digitalização agregadas | 12–24 meses |
| Códigos QR de embalagens de produtos em curso | Métricas agregadas; ao nível do evento para análise ativa | 14 meses consecutivos |
| Códigos QR de saúde ou finanças | Varia; seguir os requisitos HIPAA/PCI DSS | Por regulamentação do setor |
| Registos de segurança e auditoria | Registos de acesso e eliminação | Até 180 dias |
Esses intervalos são pontos de partida, não aconselhamento jurídico. Suas obrigações específicas dependem da natureza dos dados coletados, das jurisdições onde seus usuários estão localizados e de quaisquer regras específicas do setor que se apliquem ao seu negócio.
Em resumo: períodos de retenção mais curtos reduzem a exposição à conformidade, diminuem os custos de armazenamento e constroem a confiança do usuário. Mantenha dados de digitalização detalhados enquanto eles informarem ativamente as decisões, passe para a retenção agregada para análise de tendências e exclua todo o resto em um cronograma documentado que você possa defender.
Perguntas frequentes
Sim. Códigos QR estáticos não coletam nem armazenam dados analíticos – não há redirecionamento de servidor, portanto, nenhuma informação de leitura é capturada. Códigos QR dinâmicos roteiam as leituras através de um servidor de rastreamento, que registra pontos de dados como carimbos de data/hora, tipo de dispositivo, localização e contagens de leitura. Apenas códigos QR dinâmicos geram dados analíticos sujeitos a políticas de retenção.
As janelas de retenção ao nível da plataforma variam por nível de plano. Assinaturas de nível de entrada podem fornecer acesso apenas aos últimos 60 dias de histórico de digitalização, enquanto planos de nível superior estendem essa janela. Se as suas necessidades de relatórios ou conformidade exigirem acesso histórico mais longo, verifique a janela de histórico de digitalização antes de se comprometer com um plano. O limite de retenção da sua plataforma é uma restrição prática, independentemente da sua política interna.
De acordo com os princípios da CCPA/CPRA e GDPR, o seu aviso de privacidade deve divulgar por quanto tempo cada categoria de dados pessoais será retida, ou explicar os critérios utilizados para determinar esse período. Deve ser exibido no momento ou antes do ponto de coleta de dados – tipicamente antes de um utilizador interagir com o seu código QR. Escreva-o em linguagem simples e atualize-o sempre que os seus períodos de retenção mudarem.