Hur länge ska du behålla skanningsdata från QR-koder innan det blir en belastning istället för en tillgång? Att behålla data för länge utsätter dig för efterlevnadsrisk; att radera det för tidigt lämnar luckor i din kampanjrapportering. Denna guide går igenom de viktigaste faktorerna som avgör rätt lagringsperiod för din analysdata.
Vilken analysdata från QR-koder samlas faktiskt in
Innan du kan fastställa en lagringsperiod måste du veta vad du behåller. När någon skannar en dynamisk QR-kod, dirigeras skanningen via en spårningsserver innan användaren skickas till den slutliga destinationen. Den processen fångar en rad datapunkter, som kan inkludera:
- Skanningstidsstämplar (datum och tid för varje skanning)
- Geografisk plats (land, region, stad – härledd från IP-adress eller GPS med samtycke)
- Enhetstyp och operativsystem
- Totalt antal skanningar och unikt antal skanningar
- Hänvisningskälla eller kampanjidentifierare
Statiska QR-koder, däremot, bäddar in data direkt i kodmönstret och samlar inte in något – det finns ingen serveromdirigering, så ingen analysdata genereras alls. Om spårning är viktigt för din kampanj, är dynamiska QR-koder den praktiska utgångspunkten.
Känsligheten hos den data du samlar in påverkar direkt hur länge du bör behålla den. Platsdata kopplad till en individuell skanning är till exempel känsligare än ett aggregerat veckovis antal skanningar, och de två bör styras av olika lagringsregler.
Kärnprincipen: Behåll data endast så länge som nödvändigt
Ingen enskild reglering fastställer ett universellt antal dagar eller år för lagring av analysdata. Istället konvergerar amerikansk integritetsvägledning – från FTC, CCPA/CPRA och sektorspecifika regler – mot en gemensam standard: behåll personuppgifter endast så länge som det är rimligen nödvändigt för det ändamål för vilket de samlades in, radera eller förstör dem sedan säkert.
FTC har förstärkt detta i tillsynsåtgärder, vilket kräver att företag implementerar lagringspolicyer som “begränsar lagring av personuppgifter till den kortaste tid som är nödvändig för att uppfylla de ändamål för vilka de samlades in.” På liknande sätt kräver CPRA att företag avslöjar sina lagringsperioder vid eller före tidpunkten för datainsamling och förbjuder att personlig information behålls längre än vad som är rimligen nödvändigt för det angivna ändamålet.
I praktiken innebär detta att din lagringsperiod inte är ett godtyckligt nummer – den måste motiveras av ett dokumenterat affärsändamål.
Spåra dina QR-kodkampanjer i realtid Skapa dynamiska QR-koder med inbyggd analys och hantera inställningar för datalagring från en enda kontrollpanel. Kom igång med Dynamisk QR-kodgenerator.
Faktorer som bestämmer din lagringsperiod
Din rapporterings- och kampanjcykel
Den mest praktiska utgångspunkten för en lagringsperiod är din faktiska rapporteringsfrekvens. Fråga dig själv: hur långt tillbaka behöver du regelbundet hämta skanningsdata för att fatta ett beslut?
För de flesta marknadsföringskampanjer täcker ett fönster på 30 till 90 dagar kampanjens aktiva fas. Om du genomför kvartalsvisa granskningar behöver du minst 90 dagars data. Årliga rapporteringscykler eller säsongsmässiga jämförelseanalyser kan motivera att behålla skanningsdata på individnivå i 12 till 14 månader.
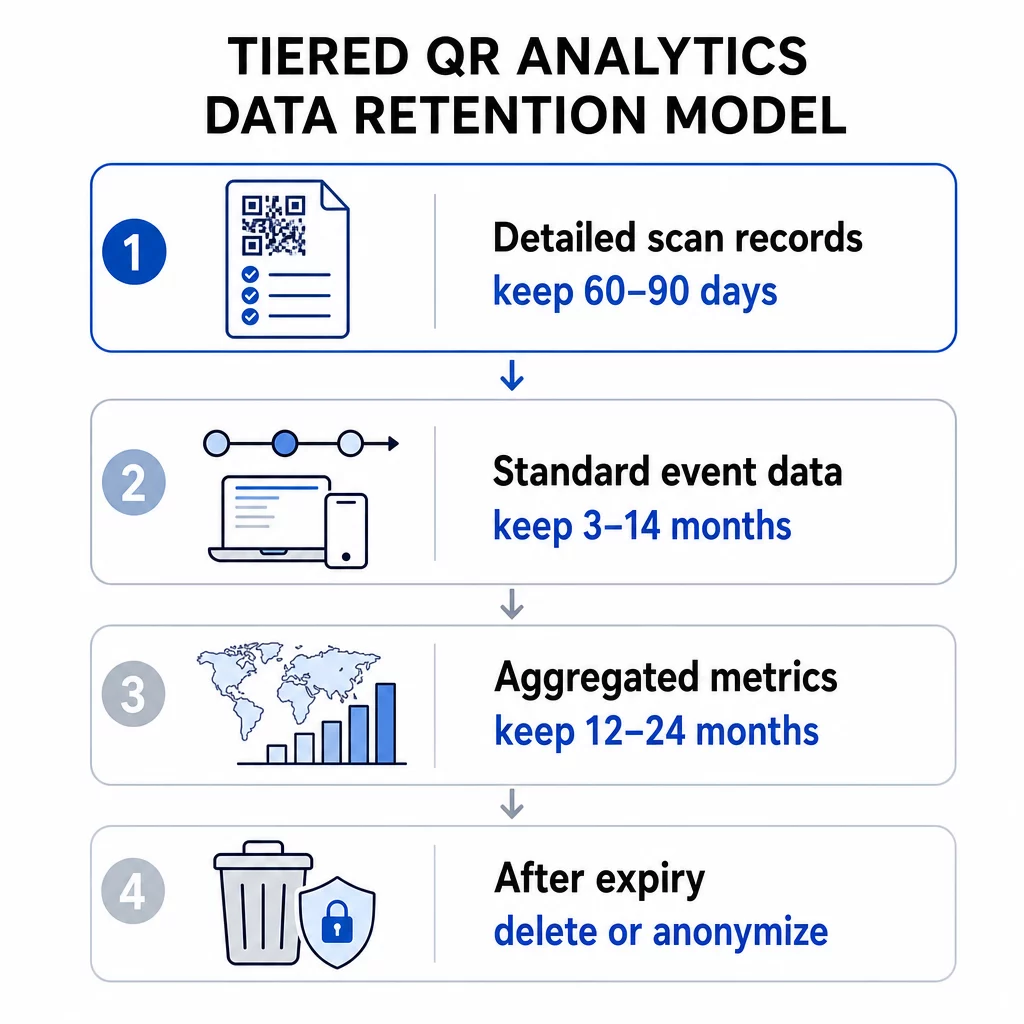
Aggregerad data – totalt antal skanningar per vecka, antal skanningar per region – kan ofta behållas längre än händelsedata på individnivå, eftersom den medför lägre integritetsrisk. En nivåindelad strategi fungerar bra här: behåll detaljerade skanningsposter under en kortare period (t.ex. 60–90 dagar) och behåll sammanslagna mätvärden under en längre period (t.ex. 12–24 månader).
Din QR-kodplattforms inbyggda begränsningar
Din analysplattform kan ha egna begränsningar för datalagring oavsett vad din policy säger. Plattformsspecifika begränsningar är en praktisk verklighet att planera kring.
Som referens erbjuder verktyg som Google Analytics 4 inställningar för datalagring på användar- och händelsenivå på 2 månader eller 14 månader för standardegenskaper, med längre alternativ tillgängliga på företagsnivåer. När det fönstret löper ut raderas detaljerad användardata från GA4-servrarna – standardiserade aggregerade rapporter finns kvar, men analys på utforskningsnivå av äldre data är inte längre möjlig.
Vid utvärdering av prenumerationsplaner för QR-koder, kontrollera det skanningshistorikfönster som varje nivå erbjuder. Instegsplaner kan erbjuda 60 dagars skanningshistorik, medan högre nivåer förlänger det fönstret. Din plans datafönster blir den praktiska övre gränsen för hur långt tillbaka du kan analysera skanningsbeteende.
Juridiska och regulatoriska krav
Olika branscher har ytterligare lagringsskyldigheter som åsidosätter allmänna bästa praxis:
- Hälsovård: Organisationer som omfattas av HIPAA måste implementera kryptering, åtkomstkontroller och revisionsspår. QR-koder som används för patientnära tjänster ärver dessa krav.
- Finansiella tjänster: Regelverk som Gramm-Leach-Bliley Act och PCI DSS kräver detaljerad journalföring av användarinteraktioner, inklusive de som initieras via QR-koder som används i transaktioner eller för kontoåtkomst.
- Utbildning: Institutioner som använder QR-koder för studenttjänster måste följa FERPA-kraven, särskilt gällande register kopplade till identifierbara studenter.
- Detaljhandel och e-handel: Betalningsrelaterade QR-koder omfattas av PCI-efterlevnadsskyldigheter, och konsumentskyddslagar kan kräva att vissa transaktionsrelaterade register sparas för revisionsändamål.
För GDPR-efterlevnadsriktlinjer specifika för QR-kodkampanjer, är de viktigaste skyldigheterna att inhämta uttryckligt samtycke innan personuppgifter samlas in, publicera en integritetspolicy på ett enkelt språk som anger din lagringsperiod, och att respektera begäranden om radering inom de angivna tidsramarna.
Datakänslighet och granularitet
All analysdata från QR-koder medför inte samma risk. Ett antal skanningar på landsnivå är betydligt mindre känsligt än en exakt GPS-koordinat kopplad till en tidsstämpel och enhets-ID. Din lagringspolicy bör återspegla denna skillnad.
Ett fungerande nivåindelat ramverk ser ut så här:
- Aggregerade mätvärden (totala skanningar, skanningar per region): spara i 12–36 månader för att stödja trend- och säsongsanalys
- Standardhändelsedata (tidsstämplar, enhetstyp, OS): spara i 3–14 månader beroende på rapporteringsbehov och plattformsbegränsningar
- Platsdata med granularitet på individnivå (stadsnivå eller GPS-baserad): spara under den kortaste försvarbara perioden, vanligtvis 30–90 dagar, och endast med dokumenterat användarsamtycke
- Säkerhets- och granskningsloggar: sparas vanligtvis i upp till 180 dagar för incidenthanteringsändamål
Geoplatsanalys för QR-koder kräver särskild uppmärksamhet, eftersom IP-baserad och GPS-baserad spårning medför olika samtyckesförpliktelser och olika riskprofiler vid lagringstidpunkten.
Lagringskostnader och operativ effektivitet
Att behålla data på obestämd tid är inte gratis. Att lagra och bearbeta stora volymer historisk skanningsdata skapar omkostnader som växer med din kampanjstorlek. Utöver kostnaden är stora ohanterade datamängder svårare att säkra och granska. Att arkivera äldre aggregerad data – snarare än att behålla allt i ett aktivt frågelager – är en praktisk medelväg mellan att radera data för tidigt och att ackumulera onödiga lagringskostnader.
Hur man implementerar en försvarbar lagringspolicy
Dokumentera din lagringsplan efter datatyp
En enda allomfattande lagringsperiod är svårare att försvara och svårare att upprätthålla. Skapa istället en skriftlig plan som listar varje kategori av data du samlar in, affärsändamålet med insamlingen, lagringsperioden och raderingsmetoden. Denna dokumentation är avgörande för att svara på tillsynsrevisioner eller användardataförfrågningar.
Din integritetsmeddelande – som visas före eller vid skanningstillfället – måste återspegla dessa lagringsperioder. Användare måste informeras om hur länge deras data kommer att sparas innan de interagerar med din QR-kod.
Automatisera radering
Manuella raderingsprocesser skapar luckor. Konfigurera din analysplattform för att automatiskt radera eller anonymisera data när lagringsfönstret stängs. De flesta analysverktyg för företag stöder automatiserade lagringskontroller. För dina QR-kodkampanjer specifikt, använd dynamiska QR-koder som låter dig uppdatera spårningsinställningar, omdirigeringsregler och kampanjparametrar utan att trycka om fysiskt material – om dina lagringsbehov ändras kan du anpassa dig utan att skapa en ny kod.
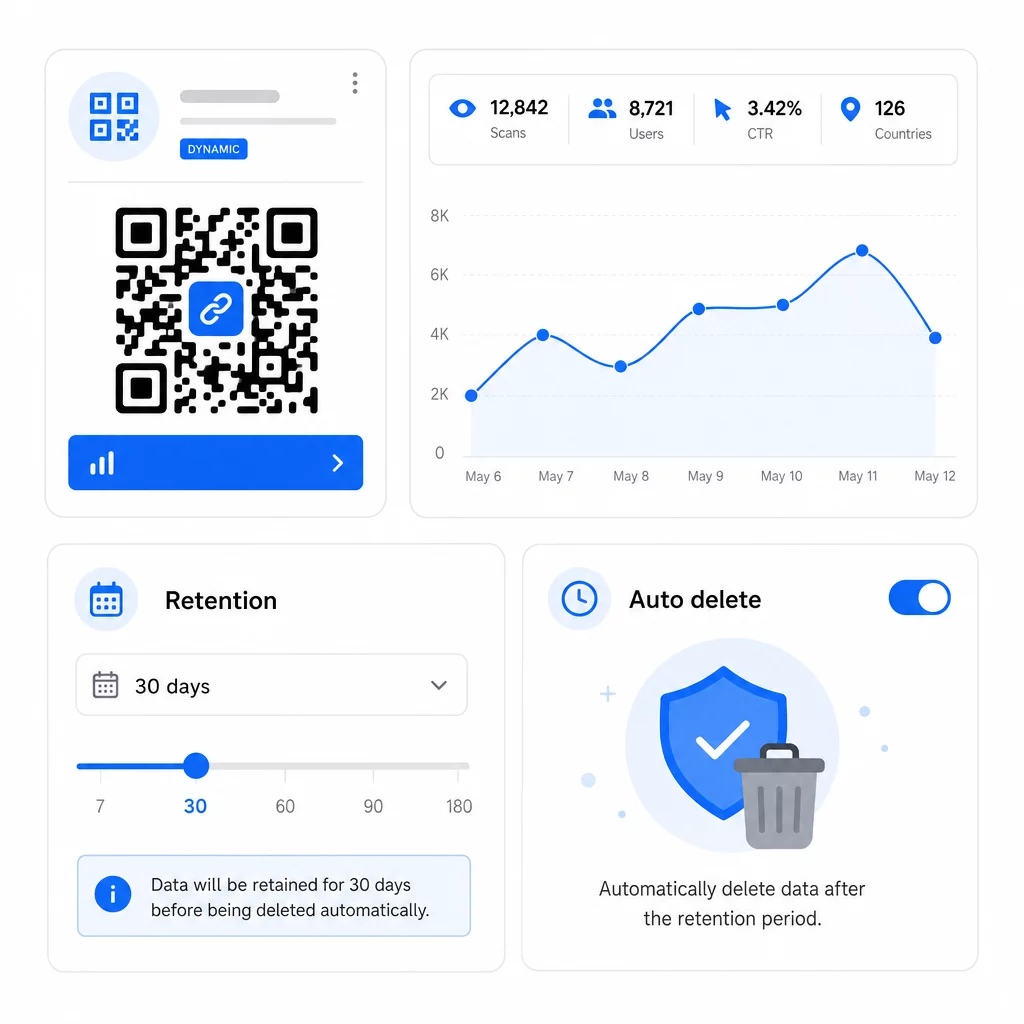
Du kan också ställa in utgångsdatum på QR-koder för att automatiskt sluta samla in ny data när en kampanj avslutas, vilket förenklar efterföljande lagringshantering.
Respektera användarrättigheter omgående
Enligt både GDPR och CCPA kan användare begära tillgång till sina uppgifter, begära radering och i vissa fall begära portabilitet. Ditt lagringssystem måste kunna uppfylla dessa förfrågningar inom de angivna tidsramarna. Detta innebär att dina uppgifter måste vara tillräckligt välorganiserade för att kunna lokalisera poster associerade med en specifik användare eller skanningshändelse – ytterligare en anledning att undvika obegränsad, ostrukturerad dataackumulering.
Granska din policy regelbundet
Lagringskraven ändras i takt med att regleringar utvecklas och dina kampanjer förändras. Schemalägg en policyöversyn minst årligen för att bekräfta att:
- Raderingsscheman körs som konfigurerats
- Inga datakategorier lagras längre än deras angivna period
- Dina integritetsmeddelanden fortfarande korrekt återspeglar nuvarande praxis
- Alla nya datatyper som introduceras av nya kampanjformat täcks av policyn
För mer om att bygga ett komplett analysspårningssystem, se guide till analyspaneler för QR-koder täcker hur man ställer in spårningsparametrar och integrerar skanningsdata med ditt bredare rapporteringsarbetsflöde.
Hantera QR-koddata från ett ställe Pageloots plattform låter dig skapa, redigera och spåra dynamiska QR-koder med realtidsanalys – så att du har den data du behöver utan att samla på dig mer än du borde. Utforska QR-kodgenerator för att komma igång.
Praktiska lagringsintervall per användningsfall
| Användningsfall | Rekommenderad datatyp | Föreslaget lagringsfönster |
|---|---|---|
| Kortvarig marknadsföringskampanj | Skanningsdata på händelsenivå | 60–90 dagar efter kampanjens slut |
| Säsongsbunden marknadsföring (årlig jämförelse) | Aggregerade skanningsmått | 12–24 månader |
| Pågående QR-koder på produktförpackningar | Aggregerade mått; händelsenivå för aktiv analys | 14 månader rullande |
| QR-koder inom hälsovård eller finans | Varierar; följ HIPAA/PCI DSS-kraven | Enligt sektorsspecifik reglering |
| Säkerhets- och granskningsloggar | Åtkomst- och raderingsloggar | Upp till 180 dagar |
Dessa intervall är utgångspunkter, inte juridisk rådgivning. Dina specifika skyldigheter beror på vilken typ av data som samlas in, de jurisdiktioner där dina användare befinner sig, och eventuella sektorsspecifika regler som gäller för din verksamhet.
Slutsatsen: kortare lagringsperioder minskar efterlevnadsrisken, sänker lagringskostnaderna och bygger användarförtroende. Behåll detaljerad skanningsdata så länge den aktivt informerar beslut, övergå till aggregerad lagring för trendanalys och radera allt annat enligt ett dokumenterat schema som du kan försvara.
Vanliga frågor
Ja. Statiska QR-koder samlar inte in eller lagrar någon analysdata – det finns ingen serveromdirigering, så ingen skanningsinformation fångas upp. Dynamiska QR-koder dirigerar skanningar via en spårningsserver, som loggar datapunkter som tidsstämplar, enhetstyp, plats och antal skanningar. Endast dynamiska QR-koder genererar analysdata som omfattas av lagringspolicyer.
Lagringsfönster på plattformsnivå varierar beroende på abonnemangsnivå. Prenumerationer på ingångsnivå kan ge tillgång till endast de senaste 60 dagarnas skanningshistorik, medan abonnemang på högre nivå utökar det fönstret. Om dina rapporterings- eller efterlevnadsbehov kräver längre historisk åtkomst, kontrollera fönstret för skanningshistorik innan du väljer ett abonnemang. Din plattforms lagringstak är en praktisk begränsning oavsett din interna policy.
Enligt principerna för CCPA/CPRA och GDPR måste din integritetspolicy ange hur länge varje kategori av personuppgifter kommer att lagras, eller förklara de kriterier som används för att fastställa den perioden. Den bör visas vid eller före tidpunkten för datainsamlingen – vanligtvis innan en användare interagerar med din QR-kod. Skriv den på ett enkelt språk och uppdatera den när dina lagringsperioder ändras.