आपको QR कोड स्कैन डेटा को कब तक अपने पास रखना चाहिए, इससे पहले कि यह एक संपत्ति के बजाय एक दायित्व बन जाए? डेटा को बहुत लंबे समय तक रखने से आप अनुपालन जोखिम के संपर्क में आते हैं; इसे बहुत जल्दी हटाने से आपकी अभियान रिपोर्टिंग में अंतराल रह जाते हैं। यह मार्गदर्शिका उन प्रमुख कारकों को तोड़ती है जो आपके एनालिटिक्स डेटा के लिए सही प्रतिधारण अवधि निर्धारित करते हैं।.
वास्तव में कौन सा QR कोड एनालिटिक्स डेटा एकत्र किया जाता है
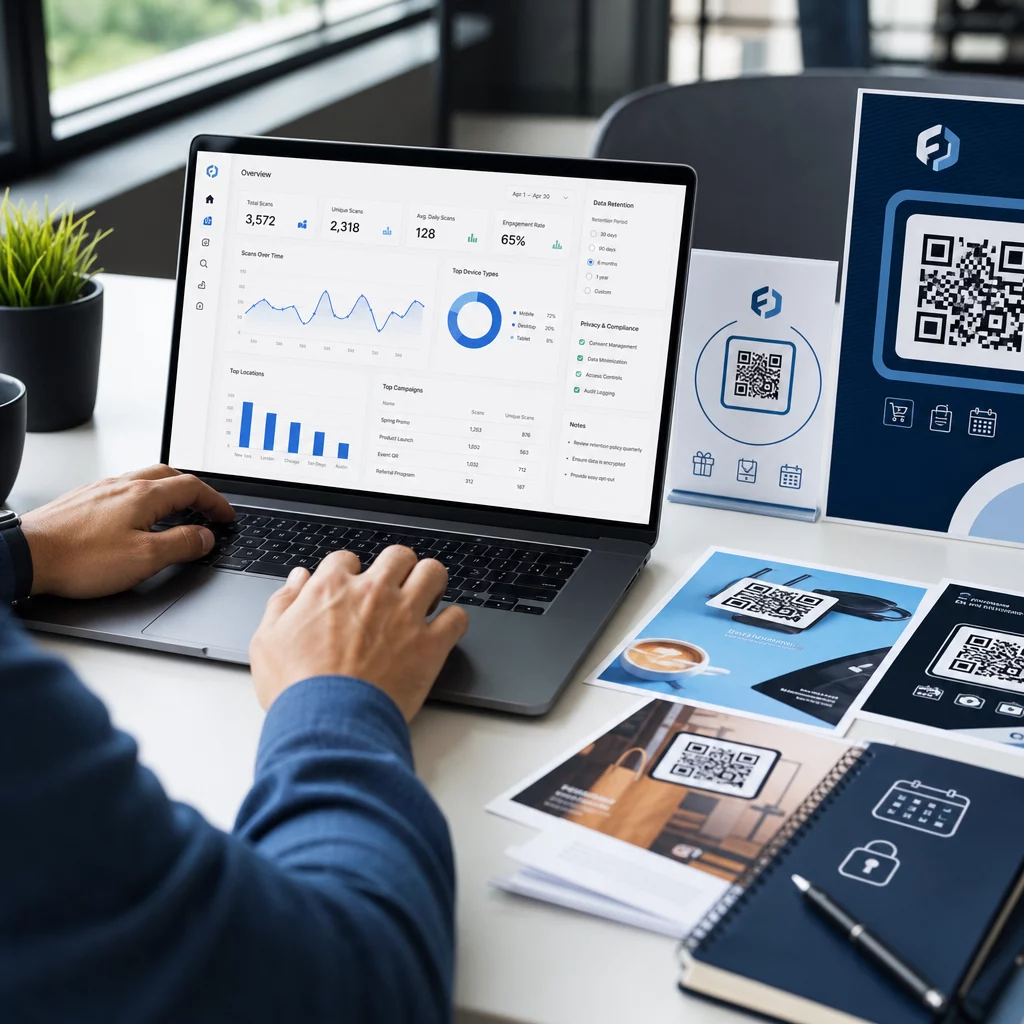
इससे पहले कि आप प्रतिधारण अवधि निर्धारित कर सकें, आपको यह जानना होगा कि आप क्या बनाए रख रहे हैं। जब कोई व्यक्ति किसी को स्कैन करता है गतिशील QR कोड, स्कैन उपयोगकर्ता को अंतिम गंतव्य पर भेजने से पहले एक ट्रैकिंग सर्वर के माध्यम से रूट होता है। वह प्रक्रिया डेटा बिंदुओं की एक श्रृंखला को कैप्चर करती है, जिसमें शामिल हो सकते हैं:
- स्कैन टाइमस्टैम्प (प्रत्येक स्कैन की तारीख और समय)
- भौगोलिक स्थान (देश, क्षेत्र, शहर - आईपी पते या जीपीएस से सहमति के साथ प्राप्त)
- डिवाइस प्रकार और ऑपरेटिंग सिस्टम
- कुल स्कैन गणना और अद्वितीय स्कैन गणना
- रेफरल स्रोत या अभियान पहचानकर्ता
इसके विपरीत, स्टैटिक QR कोड डेटा को सीधे कोड पैटर्न में एम्बेड करते हैं और कुछ भी एकत्र नहीं करते हैं - कोई सर्वर रीडायरेक्ट नहीं होता है, इसलिए कोई एनालिटिक्स डेटा बिल्कुल भी उत्पन्न नहीं होता है। यदि ट्रैकिंग आपके अभियान के लिए मायने रखती है, डायनामिक QR कोड व्यावहारिक शुरुआती बिंदु हैं.
आपके द्वारा एकत्र किए गए डेटा की संवेदनशीलता सीधे प्रभावित करती है कि आपको इसे कब तक रखना चाहिए। उदाहरण के लिए, व्यक्तिगत स्कैन से जुड़ा स्थान डेटा, एकत्रित साप्ताहिक स्कैन गणना की तुलना में अधिक संवेदनशील होता है, और दोनों को विभिन्न प्रतिधारण नियमों द्वारा शासित किया जाना चाहिए।.
मूल सिद्धांत: डेटा को केवल तब तक रखें जब तक आवश्यक हो
कोई एक विनियमन एनालिटिक्स डेटा प्रतिधारण के लिए दिनों या वर्षों की सार्वभौमिक संख्या निर्धारित नहीं करता है। इसके बजाय, अमेरिकी गोपनीयता मार्गदर्शन - FTC, CCPA/CPRA, और क्षेत्र-विशिष्ट नियमों से - एक सामान्य मानक पर अभिसरण करता है: व्यक्तिगत डेटा को केवल तब तक बनाए रखें जब तक उस उद्देश्य के लिए यथोचित आवश्यक हो जिसके लिए इसे एकत्र किया गया था, फिर इसे हटा दें या सुरक्षित रूप से नष्ट कर दें।.
FTC ने प्रवर्तन कार्रवाइयों में इसे पुष्ट किया है, जिसमें कंपनियों को प्रतिधारण नीतियां लागू करने की आवश्यकता है जो “व्यक्तिगत डेटा के प्रतिधारण को उन उद्देश्यों को पूरा करने के लिए आवश्यक सबसे कम समय तक सीमित करें जिनके लिए इसे एकत्र किया गया था।” इसी तरह, CPRA व्यवसायों को डेटा संग्रह के बिंदु पर या उससे पहले अपनी प्रतिधारण अवधि का खुलासा करने की आवश्यकता है और व्यक्तिगत जानकारी को उस उद्देश्य के लिए यथोचित आवश्यक से अधिक समय तक बनाए रखने पर प्रतिबंध लगाता है जिसका खुलासा किया गया था।.
व्यवहार में, इसका मतलब है कि आपकी प्रतिधारण अवधि एक मनमानी संख्या नहीं है - इसे एक प्रलेखित व्यावसायिक उद्देश्य द्वारा उचित ठहराया जाना चाहिए।.
अपने क्यूआर कोड अभियानों को वास्तविक समय में ट्रैक करें अंतर्निहित एनालिटिक्स के साथ डायनामिक क्यूआर कोड बनाएं और एक ही डैशबोर्ड से प्रतिधारण सेटिंग्स प्रबंधित करें। इसके साथ शुरुआत करें डायनामिक QR कोड जनरेटर.
आपके प्रतिधारण अवधि को निर्धारित करने वाले कारक
आपकी रिपोर्टिंग और अभियान चक्र
प्रतिधारण अवधि के लिए सबसे व्यावहारिक आधार आपकी वास्तविक रिपोर्टिंग आवृत्ति है। अपने आप से पूछें: निर्णय लेने के लिए आपको नियमित रूप से स्कैन डेटा को कितनी दूर तक खींचने की आवश्यकता है?
अधिकांश मार्केटिंग अभियानों के लिए, 30 से 90 दिनों की अवधि एक अभियान के सक्रिय चरण को कवर करती है। यदि आप त्रैमासिक समीक्षाएं चलाते हैं, तो आपको कम से कम 90 दिनों के डेटा की आवश्यकता होती है। वार्षिक रिपोर्टिंग चक्र या मौसमी तुलना विश्लेषण 12 से 14 महीनों के लिए स्कैन-स्तर के डेटा को बनाए रखने को उचित ठहरा सकते हैं।.
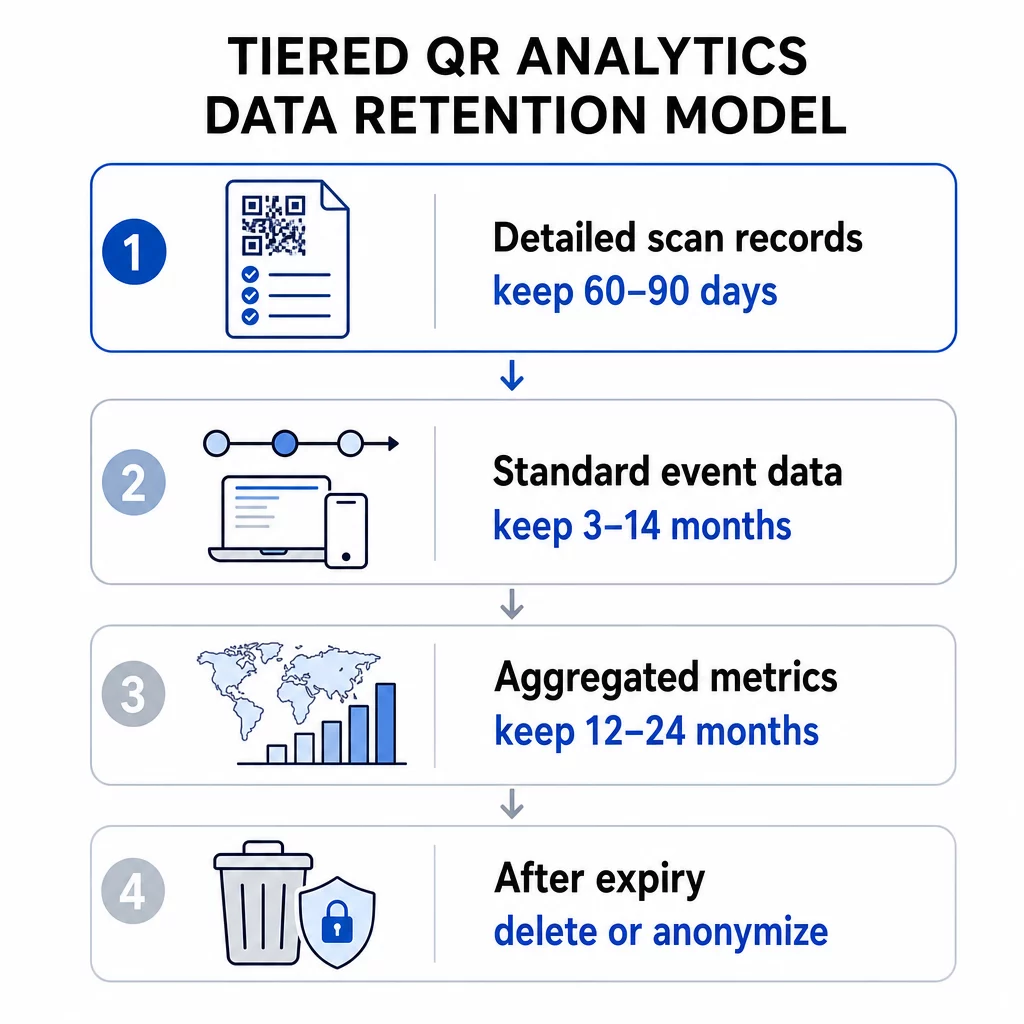
एकत्रित डेटा – प्रति सप्ताह कुल स्कैन, क्षेत्र के अनुसार स्कैन की संख्या – को अक्सर व्यक्तिगत-स्तर के इवेंट डेटा से अधिक समय तक बनाए रखा जा सकता है, क्योंकि इसमें गोपनीयता का जोखिम कम होता है। यहां एक स्तरीय दृष्टिकोण अच्छी तरह से काम करता है: विस्तृत स्कैन रिकॉर्ड को कम अवधि (जैसे, 60-90 दिन) के लिए रखें और समेकित मेट्रिक्स को लंबी अवधि (जैसे, 12-24 महीने) के लिए बनाए रखें।.
आपके क्यूआर कोड प्लेटफॉर्म की अंतर्निहित सीमाएं
आपका एनालिटिक्स प्लेटफॉर्म आपकी नीति में जो भी कहा गया हो, उसके बावजूद अपनी स्वयं की प्रतिधारण सीमा लागू कर सकता है। प्लेटफॉर्म-स्तर की सीमाएं एक व्यावहारिक वास्तविकता हैं जिनके आसपास योजना बनानी होती है।.
संदर्भ के लिए, Google Analytics 4 जैसे उपकरण मानक प्रॉपर्टी पर 2 महीने या 14 महीने की उपयोगकर्ता-स्तर और इवेंट-स्तर डेटा प्रतिधारण सेटिंग्स प्रदान करते हैं, जिसमें एंटरप्राइज़ टियर पर लंबे विकल्प उपलब्ध होते हैं। एक बार जब वह अवधि समाप्त हो जाती है, तो विस्तृत उपयोगकर्ता डेटा GA4 सर्वर से हटा दिया जाता है – मानक एकत्रित रिपोर्ट बनी रहती हैं, लेकिन पुराने डेटा का अन्वेषण-स्तर विश्लेषण अब संभव नहीं होता है।.
मूल्यांकन करते समय क्यूआर कोड सदस्यता योजनाएँ, प्रत्येक टियर द्वारा प्रदान की गई स्कैन इतिहास विंडो की जांच करें। एंट्री-लेवल प्लान 60 दिनों का स्कैन इतिहास प्रदान कर सकते हैं, जबकि उच्च टियर उस विंडो को बढ़ाते हैं। आपके प्लान की डेटा विंडो इस बात की व्यावहारिक ऊपरी सीमा बन जाती है कि आप स्कैन व्यवहार का कितनी दूर तक विश्लेषण कर सकते हैं।.
कानूनी और नियामक आवश्यकताएं
विभिन्न उद्योगों में अतिरिक्त प्रतिधारण दायित्व होते हैं जो सामान्य सर्वोत्तम प्रथाओं को अधिभावी करते हैं:
- स्वास्थ्य सेवा: HIPAA के अधीन संगठनों को एन्क्रिप्शन, एक्सेस नियंत्रण और ऑडिट ट्रेल लागू करना होगा। रोगी-उन्मुख सेवाओं के लिए उपयोग किए जाने वाले क्यूआर कोड इन आवश्यकताओं को विरासत में प्राप्त करते हैं।.
- वित्तीय सेवाएं: ग्राम-लीच-ब्लिली एक्ट और पीसीआई डीएसएस जैसे नियम उपयोगकर्ता इंटरैक्शन का विस्तृत रिकॉर्ड रखने की आवश्यकता रखते हैं, जिसमें लेनदेन या खाता पहुंच में उपयोग किए गए क्यूआर कोड के माध्यम से शुरू किए गए इंटरैक्शन भी शामिल हैं।.
- शिक्षा: छात्र सेवाओं के लिए क्यूआर कोड का उपयोग करने वाले संस्थानों को एफईआरपीए (FERPA) आवश्यकताओं का पालन करना होगा, विशेष रूप से पहचान योग्य छात्रों से जुड़े रिकॉर्ड के संबंध में।.
- खुदरा और ई-कॉमर्स: भुगतान-संबंधित क्यूआर कोड पीसीआई अनुपालन दायित्वों के अंतर्गत आते हैं, और उपभोक्ता संरक्षण कानूनों के लिए ऑडिट उद्देश्यों के लिए कुछ लेनदेन-संबंधित रिकॉर्ड बनाए रखने की आवश्यकता हो सकती है।.
के लिये क्यूआर कोड अभियानों के लिए विशिष्ट जीडीपीआर-अनुपालन मार्गदर्शन, मुख्य दायित्व व्यक्तिगत डेटा एकत्र करने से पहले स्पष्ट सहमति प्राप्त करना, एक सरल भाषा में गोपनीयता सूचना प्रकाशित करना है जिसमें आपकी प्रतिधारण अवधि बताई गई हो, और आवश्यक समय-सीमा के भीतर विलोपन अनुरोधों का सम्मान करना है।.
डेटा संवेदनशीलता और ग्रैन्युलैरिटी
सभी क्यूआर कोड एनालिटिक्स डेटा में समान जोखिम नहीं होता है। एक देश-स्तरीय स्कैन गणना, टाइमस्टैम्प और डिवाइस आईडी से जुड़े सटीक जीपीएस निर्देशांक की तुलना में बहुत कम संवेदनशील होती है। आपकी प्रतिधारण नीति को इस अंतर को दर्शाना चाहिए।.
एक व्यवहार्य स्तरीय ढांचा इस प्रकार है:
- एकत्रित मेट्रिक्स (कुल स्कैन, क्षेत्र-वार स्कैन गणना): प्रवृत्ति और मौसमी विश्लेषण का समर्थन करने के लिए 12-36 महीने तक बनाए रखें
- मानक घटना डेटा (टाइमस्टैम्प, डिवाइस प्रकार, ओएस): रिपोर्टिंग आवश्यकताओं और प्लेटफ़ॉर्म सीमाओं के आधार पर 3-14 महीने तक बनाए रखें
- व्यक्तिगत-स्तर की ग्रैन्युलैरिटी के साथ स्थान डेटा (शहर-स्तर या जीपीएस-आधारित): सबसे कम बचाव योग्य अवधि के लिए बनाए रखें, आमतौर पर 30-90 दिन, और केवल दस्तावेजित उपयोगकर्ता सहमति के साथ
- सुरक्षा और ऑडिट लॉग: आमतौर पर घटना प्रतिक्रिया उद्देश्यों के लिए 180 दिनों तक बनाए रखा जाता है
क्यूआर कोड के लिए जियोलोकेशन एनालिटिक्स पर विशेष ध्यान देने की आवश्यकता है, क्योंकि आईपी-आधारित और जीपीएस-आधारित ट्रैकिंग में अलग-अलग सहमति दायित्व और प्रतिधारण समय पर अलग-अलग जोखिम प्रोफाइल होते हैं।.
भंडारण लागत और परिचालन दक्षता
डेटा को अनिश्चित काल तक बनाए रखना मुफ्त नहीं है। ऐतिहासिक स्कैन डेटा की बड़ी मात्रा को संग्रहीत और संसाधित करने से ओवरहेड बनता है जो आपके अभियान के पैमाने के साथ बढ़ता है। लागत से परे, बड़े अप्रबंधित डेटासेट को सुरक्षित करना और ऑडिट करना कठिन होता है। पुराने एकत्रित डेटा को संग्रहीत करना – सब कुछ एक सक्रिय क्वेरी परत में रखने के बजाय – डेटा को समय से पहले हटाने और अनावश्यक भंडारण लागत जमा करने के बीच एक व्यावहारिक मध्य मार्ग है।.
एक बचाव योग्य प्रतिधारण नीति कैसे लागू करें
डेटा प्रकार के अनुसार अपनी प्रतिधारण अनुसूची का दस्तावेजीकरण करें
एक एकल कैच-ऑल प्रतिधारण अवधि का बचाव करना और लागू करना कठिन होता है। इसके बजाय, एक लिखित अनुसूची बनाएं जिसमें आपके द्वारा एकत्र किए गए डेटा की प्रत्येक श्रेणी, उसे एकत्र करने का व्यावसायिक उद्देश्य, प्रतिधारण अवधि और विलोपन विधि सूचीबद्ध हो। यह दस्तावेज़ीकरण नियामक ऑडिट या उपयोगकर्ता डेटा अनुरोधों का जवाब देने के लिए आवश्यक है।.
आपकी गोपनीयता सूचना – स्कैन करने से पहले या स्कैनिंग के समय दिखाई गई – इन प्रतिधारण अवधियों को प्रतिबिंबित करनी चाहिए। उपयोगकर्ताओं को आपके क्यूआर कोड के साथ इंटरैक्ट करने से पहले यह सूचित किया जाना चाहिए कि उनका डेटा कब तक रखा जाएगा।.
विलोपन को स्वचालित करें
मैन्युअल विलोपन प्रक्रियाएं अंतराल पैदा करती हैं। अपने एनालिटिक्स प्लेटफॉर्म को कॉन्फ़िगर करें ताकि प्रतिधारण विंडो बंद होने के बाद डेटा को स्वचालित रूप से हटा या गुमनाम किया जा सके। अधिकांश एंटरप्राइज़ एनालिटिक्स टूल स्वचालित प्रतिधारण नियंत्रणों का समर्थन करते हैं। विशेष रूप से आपके क्यूआर कोड अभियानों के लिए, उपयोग करें डायनामिक क्यूआर कोड जो आपको भौतिक सामग्री को फिर से प्रिंट किए बिना ट्रैकिंग सेटिंग्स, रीडायरेक्ट नियमों और अभियान मापदंडों को अपडेट करने की सुविधा देते हैं – यदि आपकी प्रतिधारण आवश्यकताएं बदलती हैं, तो आप एक नया कोड बनाए बिना अनुकूलन कर सकते हैं।.
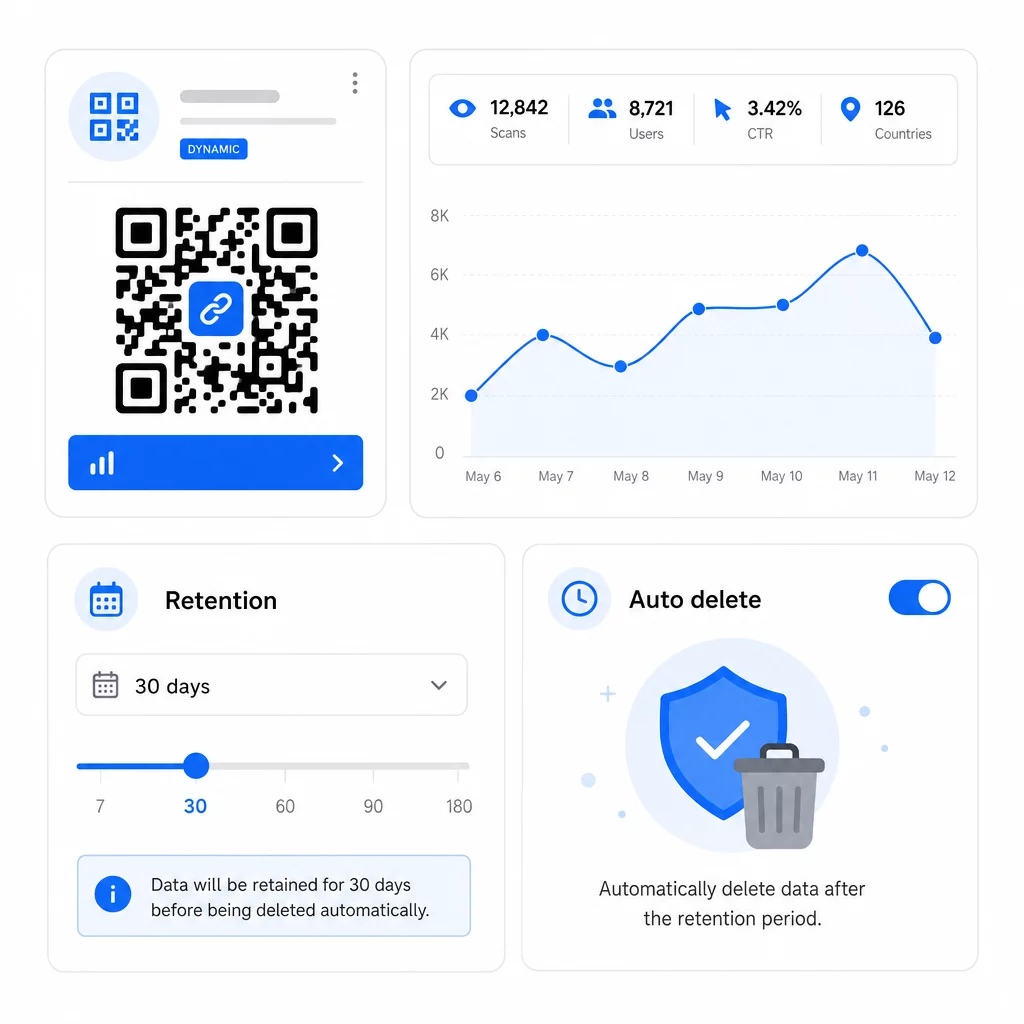
आप भी सेट कर सकते हैं क्यूआर कोड पर समाप्ति तिथियां अभियान समाप्त होने के बाद स्वचालित रूप से नया डेटा एकत्र करना बंद करने के लिए, जो डाउनस्ट्रीम प्रतिधारण प्रबंधन को सरल बनाता है।.
उपयोगकर्ता अधिकारों का तुरंत सम्मान करें
GDPR और CCPA दोनों के तहत, उपयोगकर्ता अपने डेटा तक पहुंच का अनुरोध कर सकते हैं, उसे हटाने का अनुरोध कर सकते हैं, और कुछ मामलों में पोर्टेबिलिटी का अनुरोध कर सकते हैं। आपकी प्रतिधारण प्रणाली को इन अनुरोधों को आवश्यक समय-सीमा के भीतर पूरा करने में सक्षम होना चाहिए। इसका मतलब है कि आपका डेटा किसी विशिष्ट उपयोगकर्ता या स्कैन इवेंट से जुड़े रिकॉर्ड का पता लगाने के लिए पर्याप्त रूप से व्यवस्थित होना चाहिए - अनिश्चित, असंरचित डेटा संचय से बचने का एक और कारण।.
अपनी नीति का नियमित रूप से ऑडिट करें
विनियमों के विकसित होने और आपके अभियानों के बदलने के साथ प्रतिधारण आवश्यकताएं बदलती रहती हैं। यह पुष्टि करने के लिए कम से कम सालाना एक नीति समीक्षा निर्धारित करें कि:
- विलोपन अनुसूचियां कॉन्फ़िगर किए अनुसार चल रही हैं
- कोई भी डेटा श्रेणियां उनकी बताई गई अवधि से अधिक समय तक बरकरार नहीं रखी जा रही हैं
- आपकी गोपनीयता सूचनाएं अभी भी वर्तमान प्रथाओं को सटीक रूप से दर्शाती हैं
- नए अभियान प्रारूपों द्वारा प्रस्तुत किए गए किसी भी नए डेटा प्रकार को नीति द्वारा कवर किया गया है
एक पूर्ण एनालिटिक्स ट्रैकिंग सिस्टम बनाने के बारे में अधिक जानकारी के लिए, क्यूआर कोड एनालिटिक्स डैशबोर्ड के लिए गाइड ट्रैकिंग पैरामीटर कैसे सेट करें और स्कैन डेटा को अपने व्यापक रिपोर्टिंग वर्कफ़्लो के साथ कैसे एकीकृत करें, इसे कवर करता है।.
क्यूआर कोड डेटा को एक ही स्थान से प्रबंधित करें पेज्लूट का प्लेटफ़ॉर्म आपको रीयल-टाइम एनालिटिक्स के साथ डायनामिक क्यूआर कोड बनाने, संपादित करने और ट्रैक करने की सुविधा देता है - ताकि आपके पास उतना ही डेटा हो जितना आपको चाहिए, बिना अनावश्यक संचय के। अन्वेषण करें क्यूआर कोड जनरेटर प्रारंभ करना।
उपयोग के मामले के अनुसार व्यावहारिक प्रतिधारण सीमाएँ
| उदाहरण | अनुशंसित डेटा प्रकार | सुझाई गई प्रतिधारण अवधि |
|---|---|---|
| अल्पकालिक प्रचार अभियान | इवेंट-स्तर का स्कैन डेटा | अभियान समाप्त होने के 60-90 दिन बाद |
| मौसमी मार्केटिंग (वार्षिक तुलना) | एकत्रित स्कैन मेट्रिक्स | 12-24 महीने |
| चल रहे उत्पाद पैकेजिंग QR कोड | एकत्रित मेट्रिक्स; सक्रिय विश्लेषण के लिए इवेंट-स्तर | 14 महीने रोलिंग |
| स्वास्थ्य सेवा या वित्त QR कोड | भिन्न होता है; HIPAA/PCI DSS आवश्यकताओं का पालन करें | प्रति क्षेत्र विनियमन |
| सुरक्षा और ऑडिट लॉग | एक्सेस और विलोपन रिकॉर्ड | 180 दिनों तक |
ये श्रेणियां शुरुआती बिंदु हैं, कानूनी सलाह नहीं। आपकी विशिष्ट बाध्यताएं एकत्र किए गए डेटा की प्रकृति, उन न्यायालयों पर निर्भर करती हैं जहां आपके उपयोगकर्ता स्थित हैं, और आपके व्यवसाय पर लागू होने वाले किसी भी क्षेत्र-विशिष्ट नियम पर निर्भर करती हैं।.
निचला रेखा: कम प्रतिधारण अवधि अनुपालन जोखिम को कम करती है, भंडारण लागत को कम करती है, और उपयोगकर्ता का विश्वास बनाती है। विस्तृत स्कैन डेटा को तब तक रखें जब तक वह सक्रिय रूप से निर्णयों को सूचित करता है, प्रवृत्ति विश्लेषण के लिए एकत्रित प्रतिधारण पर जाएं, और बाकी सब कुछ एक दस्तावेजित अनुसूची पर हटा दें जिसका आप बचाव कर सकते हैं।.
अक्सर पूछे जाने वाले सवाल
हाँ। स्थिर क्यूआर कोड कोई भी एनालिटिक्स डेटा एकत्र या संग्रहीत नहीं करते हैं – कोई सर्वर रीडायरेक्ट नहीं होता है, इसलिए कोई स्कैन जानकारी कैप्चर नहीं की जाती है। डायनामिक क्यूआर कोड स्कैन को एक ट्रैकिंग सर्वर के माध्यम से रूट करते हैं, जो टाइमस्टैम्प, डिवाइस प्रकार, स्थान और स्कैन गणना जैसे डेटा बिंदुओं को लॉग करता है। केवल डायनामिक क्यूआर कोड ही प्रतिधारण नीतियों के अधीन एनालिटिक्स डेटा उत्पन्न करते हैं।.
प्लेटफ़ॉर्म-स्तर पर प्रतिधारण विंडो योजना के स्तर के अनुसार भिन्न होती हैं। प्रवेश-स्तर की सदस्यताएँ केवल पिछले 60 दिनों के स्कैन इतिहास तक पहुँच प्रदान कर सकती हैं, जबकि उच्च-स्तरीय योजनाएँ उस विंडो को बढ़ाती हैं। यदि आपकी रिपोर्टिंग या अनुपालन आवश्यकताओं के लिए लंबे ऐतिहासिक पहुँच की आवश्यकता है, तो किसी योजना के लिए प्रतिबद्ध होने से पहले स्कैन इतिहास विंडो को सत्यापित करें। आपकी प्लेटफ़ॉर्म की प्रतिधारण सीमा आपकी आंतरिक नीति के बावजूद एक व्यावहारिक बाधा है।.
CCPA/CPRA और GDPR सिद्धांतों के तहत, आपकी गोपनीयता सूचना में यह खुलासा होना चाहिए कि व्यक्तिगत डेटा की प्रत्येक श्रेणी को कितने समय तक बनाए रखा जाएगा, या उस अवधि को निर्धारित करने के लिए उपयोग किए गए मानदंडों की व्याख्या करनी चाहिए। इसे डेटा संग्रह के बिंदु पर या उससे पहले दिखाया जाना चाहिए – आमतौर पर किसी उपयोगकर्ता द्वारा आपके QR कोड के साथ इंटरैक्ट करने से पहले। इसे सरल भाषा में लिखें और जब भी आपकी प्रतिधारण अवधि बदलती है तो इसे अपडेट करें।.