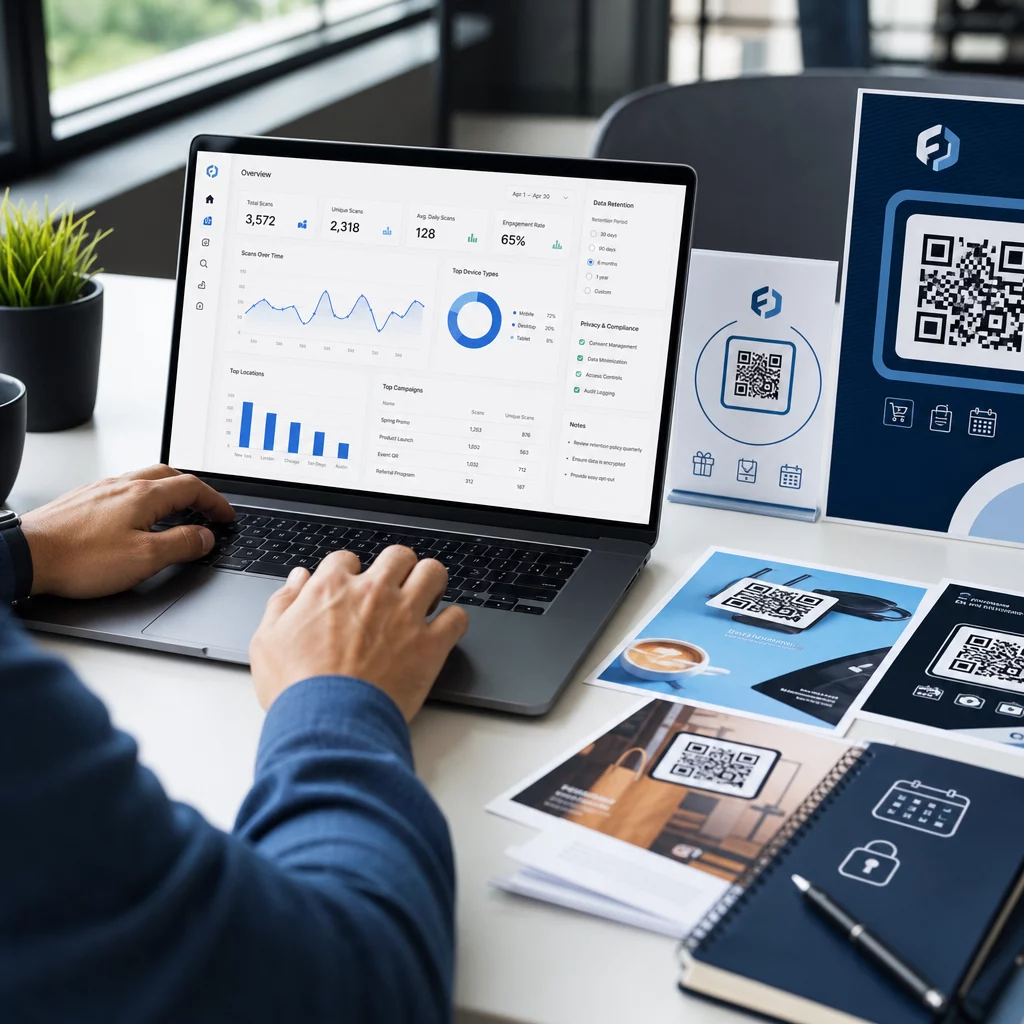
Hvor længe skal du opbevare QR-kode scanningsdata, før det bliver en forpligtelse i stedet for et aktiv? At opbevare data for længe udsætter dig for compliance-risiko; at slette det for tidligt efterlader huller i din kampagnerapportering. Denne guide gennemgår de vigtigste faktorer, der bestemmer den rette opbevaringsperiode for dine analysedata.
Hvilke QR-kode analysedata bliver faktisk indsamlet
Før du kan fastsætte en opbevaringsperiode, skal du vide, hvad du opbevarer. Når nogen scanner en dynamisk QR-kode, rutes scanningen gennem en sporingsserver, før brugeren sendes til den endelige destination. Denne proces indfanger en række datapunkter, som kan omfatte:
- Scannings-tidsstempler (dato og tidspunkt for hver scanning)
- Geografisk placering (land, region, by – afledt af IP-adresse eller GPS med samtykke)
- 6. Enhedstype og operativsystem
- Samlet antal scanninger og unikt antal scanninger
- Henvisningskilde eller kampagneidentifikator
Statiske QR-koder indlejrer derimod data direkte i kodemønsteret og indsamler intet – der er ingen serveromdirigering, så der genereres slet ingen analysedata. Hvis sporing er vigtigt for din kampagne, dynamiske QR-koder er det praktiske udgangspunkt.
Følsomheden af de data, du indsamler, påvirker direkte, hvor længe du bør opbevare dem. Lokationsdata knyttet til en individuel scanning er for eksempel mere følsomme end et aggregeret ugentligt scanningsantal, og de to bør styres af forskellige opbevaringsregler.
Kerneprincippet: Opbevar kun data så længe det er nødvendigt
Ingen enkelt regulering fastsætter et universelt antal dage eller år for opbevaring af analysedata. I stedet konvergerer amerikansk privatlivsvejledning – fra FTC, CCPA/CPRA og sektorspecifikke regler – om en fælles standard: opbevar personlige data kun så længe det er rimeligt nødvendigt til det formål, de blev indsamlet til, og slet eller destruer dem derefter sikkert.
FTC har forstærket dette i håndhævelsesaktioner, der kræver, at virksomheder implementerer opbevaringspolitikker, der “begrænser opbevaring af personlige data til den kortest mulige tid, der er nødvendig for at opfylde de formål, de blev indsamlet til.” Tilsvarende kræver CPRA, at virksomheder oplyser deres opbevaringsperioder på eller før tidspunktet for dataindsamling og forbyder opbevaring af personlige oplysninger længere end rimeligt nødvendigt til det oplyste formål.
I praksis betyder dette, at din opbevaringsperiode ikke er et vilkårligt tal – den skal begrundes med et dokumenteret forretningsformål.
Spor dine QR-kodekampagner i realtid Opret dynamiske QR-koder med indbygget analyse og administrer opbevaringsindstillinger fra ét dashboard. Kom i gang med Dynamisk QR-kode generator.
Faktorer, der bestemmer din opbevaringsperiode
Din rapporterings- og kampagnecyklus
Det mest praktiske anker for en opbevaringsperiode er din faktiske rapporteringskadence. Spørg dig selv: hvor langt tilbage skal du regelmæssigt trække scanningsdata for at træffe en beslutning?
For de fleste marketingkampagner dækker et vindue på 30 til 90 dage kampagnens aktive fase. Hvis du kører kvartalsvise gennemgange, har du brug for mindst 90 dages data. Årlige rapporteringscyklusser eller sæsonbestemt sammenligningsanalyse kan retfærdiggøre opbevaring af scanningsdata på individuelt niveau i 12 til 14 måneder.
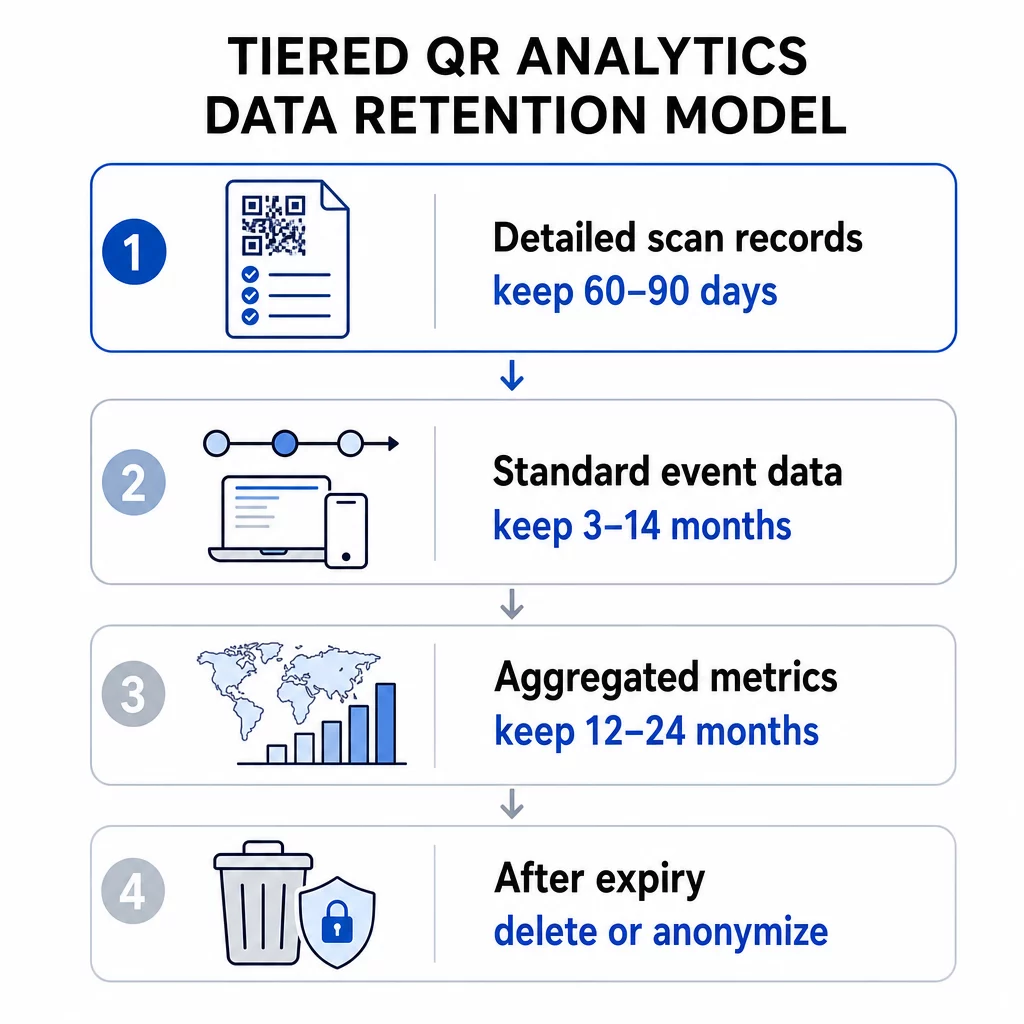
Aggregerede data – samlede scanninger pr. uge, antal scanninger pr. region – kan ofte opbevares længere end hændelsesdata på individuelt niveau, fordi det medfører lavere privatlivsrisiko. En differentieret tilgang fungerer godt her: behold detaljerede scanningsoptegnelser i et kortere vindue (f.eks. 60-90 dage) og behold samlede målinger i en længere periode (f.eks. 12-24 måneder).
Din QR-kodeplatforms indbyggede grænser
Din analyseplatform kan håndhæve sit eget opbevaringsloft uanset hvad din politik siger. Platformsniveaugrænser er en praktisk realitet at planlægge omkring.
Til reference tilbyder værktøjer som Google Analytics 4 indstillinger for opbevaring af data på brugerniveau og hændelsesniveau på 2 måneder eller 14 måneder på standardegenskaber, med længere muligheder tilgængelige på virksomhedsniveauer. Når dette vindue udløber, slettes detaljerede brugerdata fra GA4-servere – standard aggregerede rapporter forbliver, men analyse på udforskningsniveau af ældre data er ikke længere mulig.
Ved evaluering QR-kode abonnementsplaner, tjek scanningshistorikvinduet, som hvert niveau giver. Indgangsniveauplaner kan tilbyde 60 dages scanningshistorik, mens højere niveauer udvider dette vindue. Din plans datavindue bliver den praktiske øvre grænse for, hvor langt tilbage du kan analysere scanningsadfærd.
Juridiske og lovmæssige krav
Forskellige brancher har yderligere opbevaringsforpligtelser, der tilsidesætter generelle bedste praksisser:
- Sundhedsvæsen: Organisationer, der er underlagt HIPAA, skal implementere kryptering, adgangskontroller og revisionsspor. QR-koder, der bruges til patientrettede tjenester, arver disse krav.
- Finansielle tjenester: Reguleringer som Gramm-Leach-Bliley Act og PCI DSS kræver detaljeret registrering af brugerinteraktioner, herunder dem, der er initieret via QR-koder brugt i transaktioner eller adgang til konti.
- Uddannelse: Institutioner, der bruger QR-koder til studietjenester, skal navigere i FERPA-kravene, især omkring registreringer knyttet til identificerbare studerende.
- Detailhandel og e-handel: Betalingsrelaterede QR-koder falder ind under PCI-overholdelsesforpligtelser, og forbrugerbeskyttelseslove kan kræve opbevaring af visse transaktionsrelaterede registreringer til revisionsformål.
Til GDPR-overholdelsesvejledning specifikt for QR-kodekampagner, er de vigtigste forpligtelser at indhente udtrykkeligt samtykke, før personoplysninger indsamles, at offentliggøre en privatlivspolitik i et letforståeligt sprog, der angiver din opbevaringsperiode, og at efterkomme anmodninger om sletning inden for de krævede tidsrammer.
Datasensitivitet og granularitet
Ikke alle QR-kodeanalysedata bærer den samme risiko. En scanningstælling på landeniveau er langt mindre følsom end en præcis GPS-koordinat knyttet til et tidsstempel og et enheds-ID. Din opbevaringspolitik bør afspejle denne forskel.
En brugbar differentieret ramme ser således ud:
- Aggregerede målinger (samlede scanninger, scanninger pr. region): opbevares i 12–36 måneder for at understøtte trend- og sæsonanalyse
- Standard hændelsesdata (tidsstempler, enhedstype, OS): opbevares i 3–14 måneder afhængigt af rapporteringsbehov og platformbegrænsninger
- Lokationsdata med individuel granularitet (by-niveau eller GPS-baseret): opbevares i det kortest mulige forsvarlige tidsrum, typisk 30–90 dage, og kun med dokumenteret brugersamtykke
- Sikkerheds- og revisionslogfiler: typisk opbevares i op til 180 dage til brug ved hændelsesrespons
Geolokaliseringsanalyse for QR-koder kræver særlig opmærksomhed, da IP-baseret og GPS-baseret sporing medfører forskellige samtykkeforpligtelser og forskellige risikoprofiler på opbevaringstidspunktet.
Lageromkostninger og operationel effektivitet
At opbevare data på ubestemt tid er ikke gratis. Lagring og behandling af store mængder historiske scanningsdata skaber overhead, der vokser med din kampagnes omfang. Udover omkostninger er store uadministrerede datasæt sværere at sikre og revidere. Arkivering af ældre aggregerede data – i stedet for at beholde alt i et aktivt forespørgselslag – er en praktisk mellemvej mellem at slette data for tidligt og at akkumulere unødvendige lageromkostninger.
Sådan implementeres en forsvarlig opbevaringspolitik
Dokumenter din opbevaringsplan efter datatype
En enkelt altomfattende opbevaringsperiode er sværere at forsvare og sværere at håndhæve. Opret i stedet en skriftlig plan, der angiver hver kategori af data, du indsamler, forretningsformålet med indsamlingen, opbevaringsperioden og sletningsmetoden. Denne dokumentation er afgørende for at besvare lovgivningsmæssige revisioner eller anmodninger om brugerdata.
Din fortrolighedserklæring – vist før eller på scanningstidspunktet – skal afspejle disse opbevaringsperioder. Brugere skal informeres om, hvor længe deres data vil blive opbevaret, før de interagerer med din QR-kode.
Automatiser sletning
Manuelle sletningsprocesser skaber huller. Konfigurer din analyseplatform til automatisk at slette eller anonymisere data, når opbevaringsvinduet lukker. De fleste virksomhedsanalyseværktøjer understøtter automatiserede opbevaringskontroller. Specifikt for dine QR-kodekampagner skal du bruge dynamiske QR-koder der giver dig mulighed for at opdatere sporingsindstillinger, omdirigeringsregler og kampagneparametre uden at genudskrive fysiske materialer – hvis dine opbevaringsbehov ændrer sig, kan du tilpasse dig uden at oprette en ny kode.
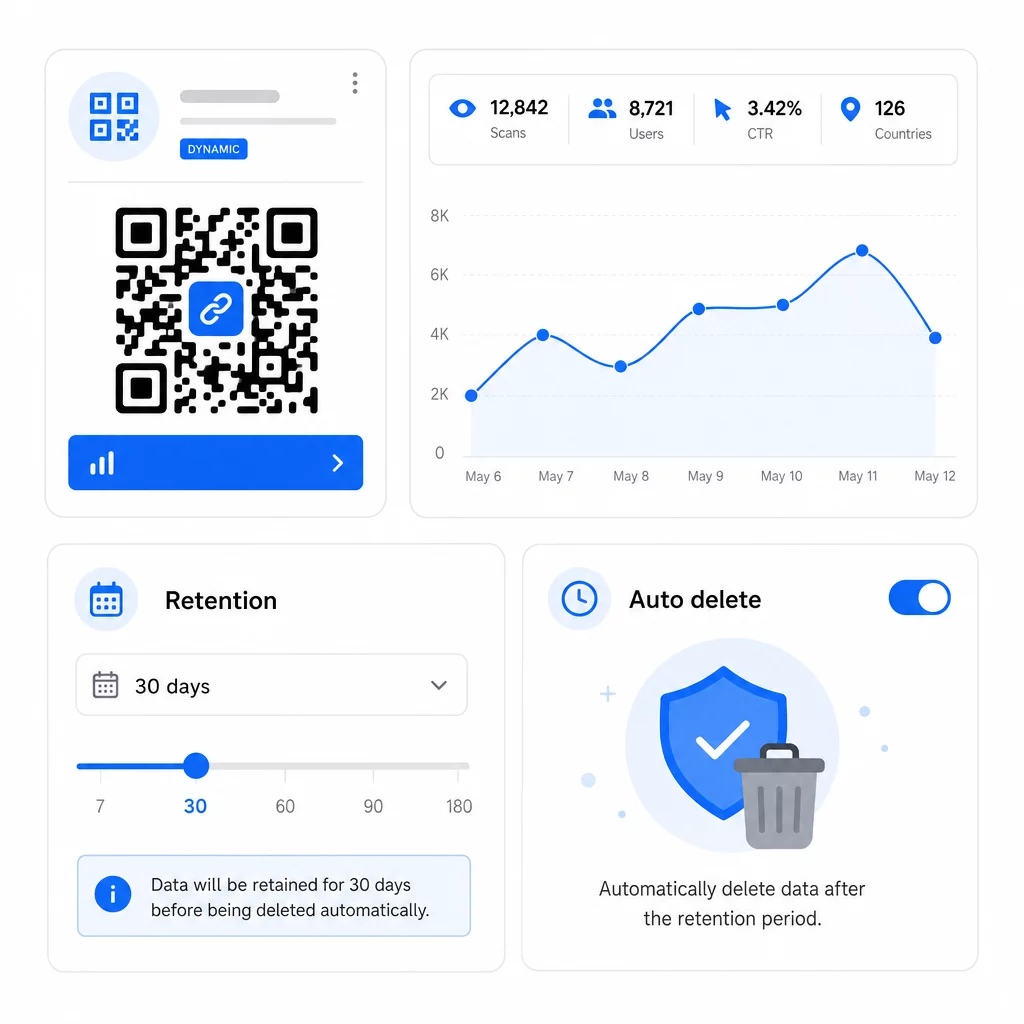
Du kan også indstille udløbsdatoer på QR-koder for automatisk at stoppe indsamlingen af nye data, når en kampagne slutter, hvilket forenkler den efterfølgende opbevaringsstyring.
Overhold brugerrettigheder prompte
Under både GDPR og CCPA kan brugere anmode om adgang til deres data, anmode om sletning og i nogle tilfælde anmode om portabilitet. Dit opbevaringssystem skal kunne opfylde disse anmodninger inden for de krævede tidsrammer. Dette betyder, at dine data skal være organiseret godt nok til at lokalisere poster forbundet med en specifik bruger eller scanningshændelse – endnu en grund til at undgå ubestemt, ustruktureret dataakkumulering.
Gennemgå din politik regelmæssigt
Opbevaringskrav ændrer sig, efterhånden som regler udvikler sig, og dine kampagner ændrer sig. Planlæg en politikgennemgang mindst årligt for at bekræfte, at:
- Sletteplaner kører som konfigureret
- Ingen datakategorier opbevares ud over deres angivne periode
- Dine fortrolighedserklæringer stadig nøjagtigt afspejler nuværende praksis
- Eventuelle nye datatyper introduceret af nye kampagneformater er dækket af politikken
For mere om opbygning af et komplet analysesporingssystem, dækker guiden til QR-kode analysedashboards hvordan man opsætter sporingsparametre og integrerer scanningsdata med din bredere rapporteringsarbejdsgang.
Administrer QR-kodedata fra ét sted Pageloots platform lader dig oprette, redigere og spore dynamiske QR-koder med realtidsanalyse – så du har de data, du har brug for, uden at akkumulere mere, end du bør. Udforsk QR-kodegenerator for at komme i gang.
Praktiske opbevaringsperioder efter brugsscenarie
| Brug sag | Anbefalet datatype | Foreslået opbevaringsvindue |
|---|---|---|
| Kortvarig salgsfremmende kampagne | Scanningsdata på begivenhedsniveau | 60-90 dage efter kampagnens afslutning |
| Sæsonbestemt markedsføring (årlig sammenligning) | Aggregerede scanningsmålinger | 12-24 måneder |
| Løbende QR-koder på produktemballage | Aggregerede målinger; begivenhedsniveau for aktiv analyse | 14 måneder rullende |
| QR-koder inden for sundhed eller finans | Varierer; følg HIPAA/PCI DSS-krav | Pr. sektorregulering |
| Sikkerheds- og revisionslogfiler | Adgangs- og sletningsregistre | Op til 180 dage |
Disse intervaller er udgangspunkter, ikke juridisk rådgivning. Dine specifikke forpligtelser afhænger af arten af de indsamlede data, de jurisdiktioner, hvor dine brugere befinder sig, og eventuelle sektorspecifikke regler, der gælder for din virksomhed.
Konklusionen: kortere opbevaringsperioder reducerer risikoen for manglende overholdelse, sænker lageromkostningerne og opbygger brugertillid. Opbevar detaljerede scanningsdata, så længe de aktivt informerer beslutninger, gå over til aggregeret opbevaring til trendanalyse, og slet alt andet efter en dokumenteret tidsplan, du kan forsvare.
Ofte stillede spørgsmål
Ja. Statiske QR-koder indsamler eller gemmer ingen analysedata – der er ingen serveromdirigering, så ingen scanningsinformation fanges. Dynamiske QR-koder dirigerer scanninger gennem en sporingsserver, som logger datapunkter som tidsstempler, enhedstype, placering og antal scanninger. Kun dynamiske QR-koder genererer analysedata, der er underlagt opbevaringspolitikker.
Platformens opbevaringsvinduer varierer efter abonnementstype. Abonnementer på begynderniveau giver muligvis kun adgang til de seneste 60 dages scanningshistorik, mens planer på højere niveau udvider dette vindue. Hvis dine rapporterings- eller compliancebehov kræver længere historisk adgang, skal du verificere scanningshistorikvinduet, før du forpligter dig til en plan. Din platforms opbevaringsloft er en praktisk begrænsning uanset din interne politik.
I henhold til CCPA/CPRA og GDPR-principper skal din fortrolighedserklæring oplyse, hvor længe hver kategori af personoplysninger vil blive opbevaret, eller forklare de kriterier, der anvendes til at bestemme denne periode. Den skal vises på eller før tidspunktet for dataindsamling – typisk før en bruger interagerer med din QR-kode. Skriv den i et letforståeligt sprog, og opdater den, når dine opbevaringsperioder ændres.