Hvor lenge bør du beholde QR-kode skannedata før det blir en forpliktelse i stedet for en ressurs? Å beholde data for lenge utsetter deg for samsvarsrisiko; å slette det for tidlig etterlater hull i kampanjerapporteringen din. Denne guiden bryter ned nøkkelfaktorene som bestemmer riktig oppbevaringsperiode for analysedataene dine.
Hvilke QR-kode analysedata blir faktisk samlet inn
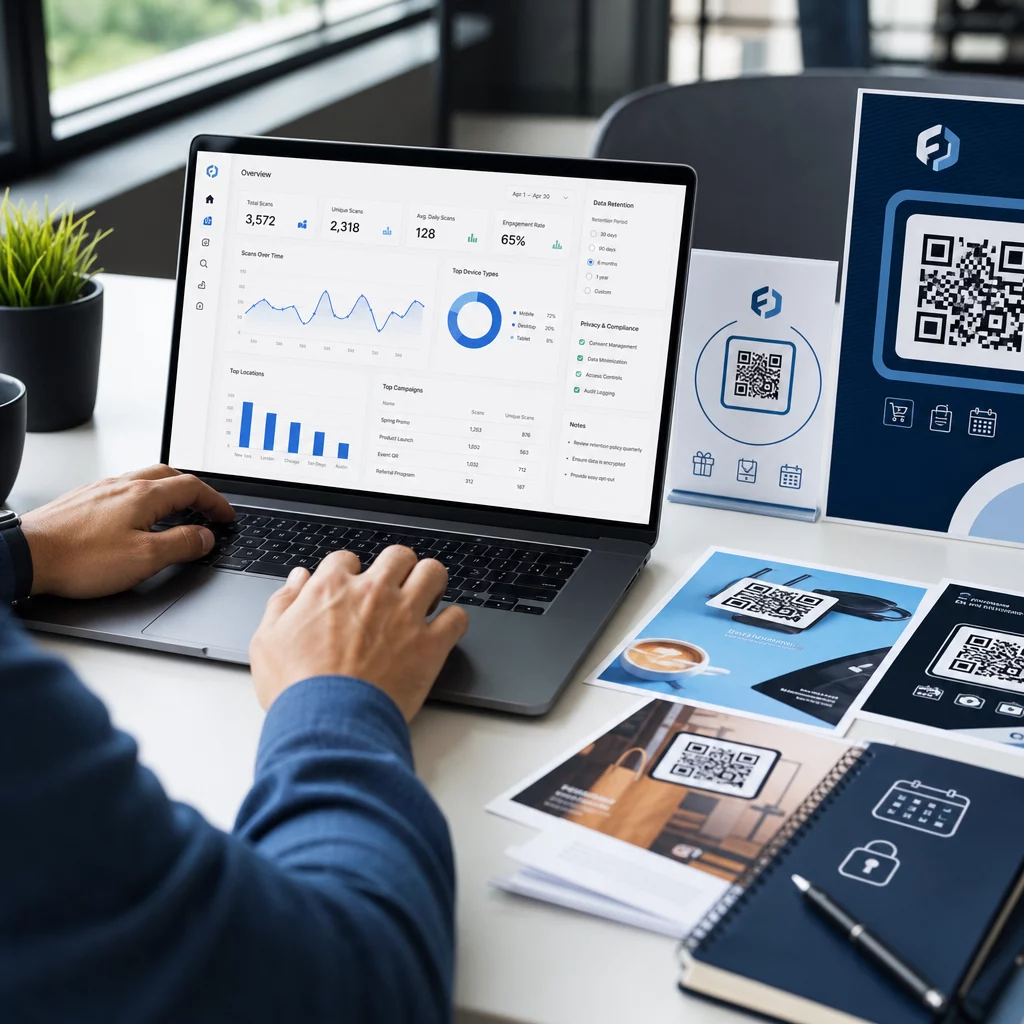
Før du kan sette en oppbevaringsperiode, må du vite hva du beholder. Når noen skanner en dynamisk QR-kode, rutes skanningen gjennom en sporingsserver før brukeren sendes til den endelige destinasjonen. Denne prosessen fanger opp en rekke datapunkter, som kan inkludere:
- Skanningstidspunkter (dato og klokkeslett for hver skanning)
- Geografisk plassering (land, region, by – avledet fra IP-adresse eller GPS med samtykke)
- Enhetstype og operativsystem
- Totalt antall skanninger og unikt antall skanninger
- Henvisningskilde eller kampanjeidentifikator
Statiske QR-koder, derimot, bygger inn data direkte i kodemønsteret og samler ingenting – det er ingen serveromdirigering, så ingen analysedata genereres i det hele tatt. Hvis sporing er viktig for kampanjen din, dynamiske QR-koder er det praktiske utgangspunktet.
Følsomheten til dataene du samler inn, påvirker direkte hvor lenge du bør beholde dem. Stedsdata knyttet til en individuell skanning er for eksempel mer sensitive enn et aggregert ukentlig skanningstall, og de to bør styres av forskjellige oppbevaringsregler.
Kjerneprinsippet: Behold data kun så lenge det er nødvendig
Ingen enkelt regulering fastsetter et universelt antall dager eller år for oppbevaring av analysedata. I stedet konvergerer amerikansk personvernveiledning – fra FTC, CCPA/CPRA og sektorspesifikke regler – på en felles standard: behold personopplysninger kun så lenge det er rimelig nødvendig for formålet de ble samlet inn for, og slett eller ødelegg dem deretter sikkert.
FTC har forsterket dette i håndhevelsesaksjoner, og krever at selskaper implementerer oppbevaringspolicyer som “begrenser oppbevaring av personopplysninger til den korteste tiden som er nødvendig for å oppfylle formålene de ble samlet inn for.” På samme måte krever CPRA at virksomheter opplyser om sine oppbevaringsperioder ved eller før tidspunktet for datainnsamling og forbyr å beholde personopplysninger lenger enn rimelig nødvendig for det oppgitte formålet.
I praksis betyr dette at oppbevaringsperioden din ikke er et vilkårlig tall – den må begrunnes med et dokumentert forretningsformål.
Spor QR-kodekampanjene dine i sanntid Lag dynamiske QR-koder med innebygd analyse og administrer oppbevaringsinnstillinger fra ett dashbord. Kom i gang med Dynamisk QR-kode generator.
Faktorer som bestemmer oppbevaringsperioden din
Din rapporterings- og kampanjesyklus
Det mest praktiske ankeret for en oppbevaringsperiode er din faktiske rapporteringsfrekvens. Spør deg selv: hvor langt tilbake trenger du regelmessig å hente skannedata for å ta en beslutning?
For de fleste markedsføringskampanjer dekker et vindu på 30 til 90 dager den aktive fasen av en kampanje. Hvis du kjører kvartalsvise gjennomganger, trenger du minst 90 dager med data. Årlige rapporteringssykluser eller sesongbasert sammenligningsanalyse kan rettferdiggjøre å beholde skannenivådata i 12 til 14 måneder.
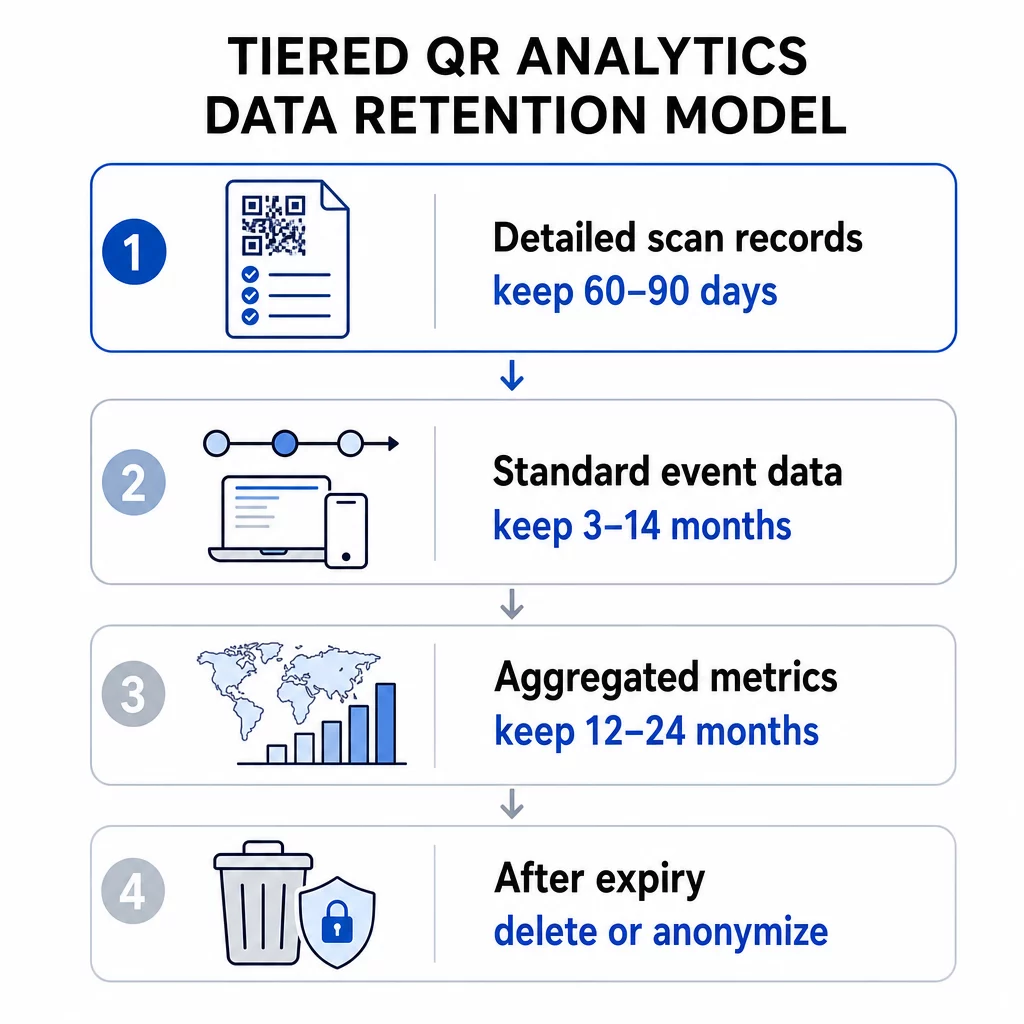
Aggregerte data – totale skanninger per uke, antall skanninger per region – kan ofte beholdes lenger enn hendelsesdata på individnivå, fordi det medfører lavere personvernrisiko. En lagdelt tilnærming fungerer bra her: behold detaljerte skannelogger for et kortere vindu (f.eks. 60–90 dager) og behold samlede beregninger for en lengre periode (f.eks. 12–24 måneder).
QR-kodeplattformens innebygde grenser
Analyseplattformen din kan håndheve sitt eget oppbevaringstak uavhengig av hva retningslinjene dine sier. Grenser på plattformnivå er en praktisk realitet å planlegge rundt.
Til referanse tilbyr verktøy som Google Analytics 4 innstillinger for datalagring på bruker- og hendelsesnivå på 2 måneder eller 14 måneder på standardegenskaper, med lengre alternativer tilgjengelig på bedriftsnivå. Når dette vinduet utløper, slettes detaljerte brukerdata fra GA4-servere – standard aggregerte rapporter forblir, men utforskningsnivåanalyse av eldre data er ikke lenger mulig.
Ved evaluering av QR-kodeabonnementplaner, sjekk skannehistorikkvinduet hver nivå tilbyr. Startnivåplaner kan tilby 60 dager med skannehistorikk, mens høyere nivåer utvider dette vinduet. Planens datavindu blir den praktiske øvre grensen for hvor langt tilbake du kan analysere skanneatferd.
Juridiske og regulatoriske krav
Ulike bransjer har ytterligere oppbevaringsforpliktelser som overstyrer generelle beste praksiser:
- Helsevesen: Organisasjoner underlagt HIPAA må implementere kryptering, tilgangskontroller og revisjonsspor. QR-koder brukt for pasientrettede tjenester arver disse kravene.
- Finansielle tjenester: Reguleringer som Gramm-Leach-Bliley Act og PCI DSS krever detaljert journalføring av brukerinteraksjoner, inkludert de som er initiert via QR-koder brukt i transaksjoner eller kontotilgang.
- Utdanning: Institusjoner som bruker QR-koder for studenttjenester, må navigere FERPA-krav, spesielt rundt poster knyttet til identifiserbare studenter.
- Detaljhandel og e-handel: Betalingsrelaterte QR-koder faller under PCI-samsvarsforpliktelser, og forbrukervernlover kan kreve oppbevaring av visse transaksjonsrelaterte poster for revisjonsformål.
Til GDPR-samsvarsveiledning spesifikk for QR-kodekampanjer, er de viktigste forpliktelsene å innhente eksplisitt samtykke før innsamling av personopplysninger, publisere en personvernerklæring i klart språk som angir din oppbevaringsperiode, og etterkomme sletteforespørsler innenfor påkrevde tidsrammer.
Datasensitivitet og granularitet
Ikke alle QR-kode analysedata bærer samme risiko. Et skannetall på landsnivå er langt mindre sensitivt enn en presis GPS-koordinat knyttet til et tidsstempel og en enhets-ID. Din oppbevaringspolicy bør gjenspeile dette skillet.
Et brukbart lagdelt rammeverk ser slik ut:
- Aggregerte målinger (totalt antall skanninger, skanninger per region): oppbevares i 12–36 måneder for å støtte trend- og sesonganalyse
- Standard hendelsesdata (tidsstempler, enhetstype, OS): oppbevares i 3–14 måneder avhengig av rapporteringsbehov og plattformbegrensninger
- Stedsdata med granularitet på individnivå (by-nivå eller GPS-basert): oppbevares for det korteste forsvarlige tidsrommet, typisk 30–90 dager, og kun med dokumentert bruker samtykke
- Sikkerhets- og revisjonslogger: vanligvis beholdt i opptil 180 dager for formål knyttet til hendelsesrespons
Geolokasjonsanalyse for QR-koder krever spesiell oppmerksomhet, siden IP-basert og GPS-basert sporing medfører ulike samtykkeforpliktelser og ulike risikoprofiler ved oppbevaringstidspunktet.
Lagringskostnader og operasjonell effektivitet
Å beholde data på ubestemt tid er ikke gratis. Lagring og behandling av store volumer med historiske skannedata skaper overhead som vokser med kampanjens omfang. Utover kostnadene er store uadministrerte datasett vanskeligere å sikre og revidere. Arkivering av eldre aggregerte data – i stedet for å beholde alt i et aktivt spørringslag – er en praktisk mellomting mellom å slette data for tidlig og å akkumulere unødvendige lagringskostnader.
Hvordan implementere en forsvarlig oppbevaringspolicy
Dokumenter din oppbevaringsplan etter datatype
En enkelt, altomfattende oppbevaringsperiode er vanskeligere å forsvare og vanskeligere å håndheve. Opprett i stedet en skriftlig plan som lister opp hver kategori av data du samler inn, forretningsformålet med innsamlingen, oppbevaringsperioden og slettingsmetoden. Denne dokumentasjonen er avgjørende for å svare på regulatoriske revisjoner eller brukerdataforespørsler.
Personvernerklæringen din – vist før eller ved skanningstidspunktet – må gjenspeile disse oppbevaringsperiodene. Brukere må informeres om hvor lenge dataene deres vil bli oppbevart før de interagerer med QR-koden din.
Automatiser sletting
Manuelle sletteprosesser skaper hull. Konfigurer analyseplattformen din til automatisk å slette eller anonymisere data når oppbevaringsvinduet lukkes. De fleste bedriftsanalyseprogrammer støtter automatiserte oppbevaringskontroller. Spesifikt for dine QR-kodekampanjer, bruk dynamiske QR-koder som lar deg oppdatere sporingsinnstillinger, omdirigeringsregler og kampanjeparametere uten å trykke nye fysiske materialer – hvis dine oppbevaringsbehov endres, kan du tilpasse deg uten å lage en ny kode.
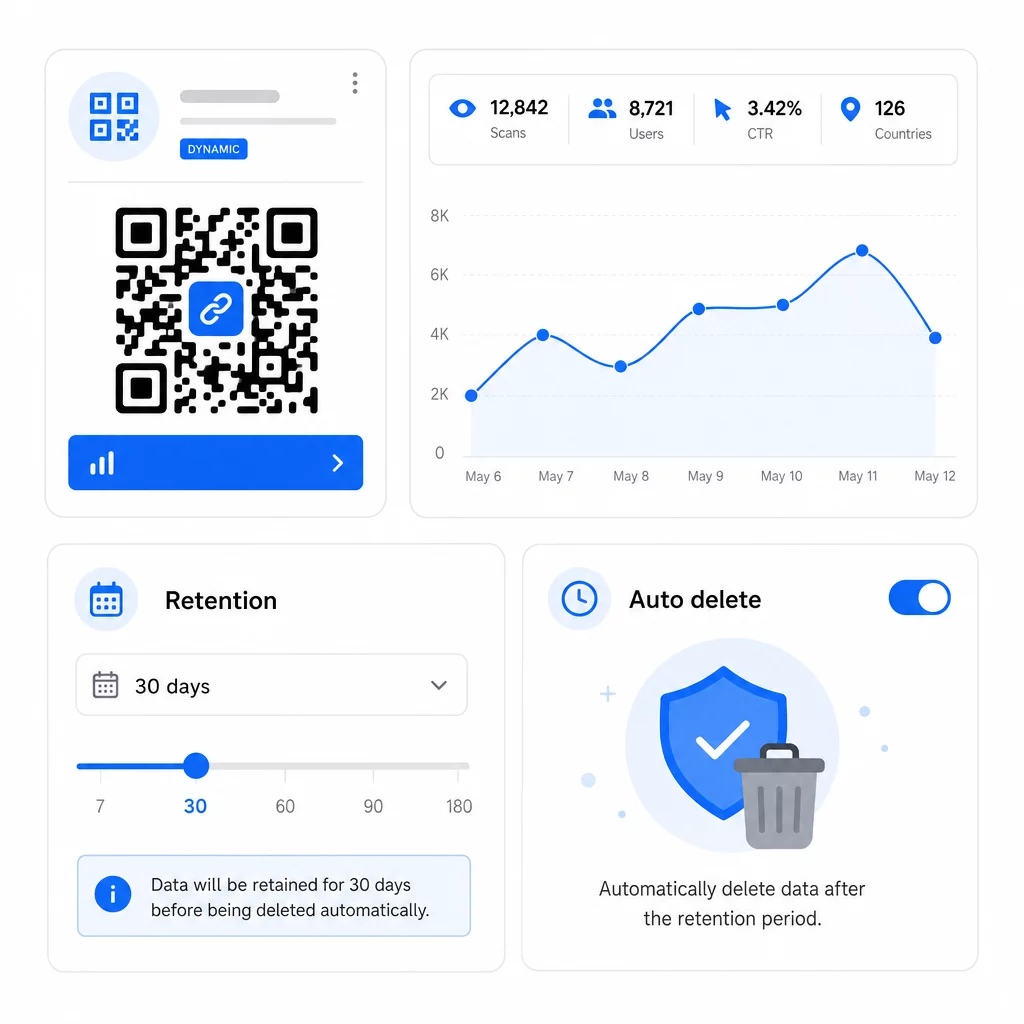
Du kan også angi utløpsdatoer på QR-koder for å automatisk stoppe innsamlingen av nye data når en kampanje avsluttes, noe som forenkler etterfølgende oppbevaringshåndtering.
Respekter brukerrettigheter omgående
Under både GDPR og CCPA kan brukere be om tilgang til dataene sine, be om sletting, og i noen tilfeller be om portabilitet. Ditt oppbevaringssystem må kunne oppfylle disse forespørslene innenfor nødvendige tidsrammer. Dette betyr at dataene dine må være organisert godt nok til å finne poster knyttet til en spesifikk bruker eller skannehendelse – en annen grunn til å unngå ubestemt, ustrukturert dataakkumulering.
Revider retningslinjene dine regelmessig
Oppbevaringskrav endres etter hvert som regelverk utvikler seg og kampanjene dine endres. Planlegg en retningslinjegjennomgang minst årlig for å bekrefte at:
- Sletteplaner kjører som konfigurert
- Ingen datakategorier beholdes utover den angitte perioden
- Dine personvernerklæringer fortsatt nøyaktig gjenspeiler gjeldende praksis
- Eventuelle nye datatyper introdusert av nye kampanjeformater er dekket av retningslinjene
For mer om å bygge et komplett analysesporingssystem, er guiden til QR-kode analysedashbord dekker hvordan du setter opp sporingsparametere og integrerer skannedata med din bredere rapporteringsarbeidsflyt.
Administrer QR-kodedata fra ett sted Pageloots plattform lar deg opprette, redigere og spore dynamiske QR-koder med sanntidsanalyse – slik at du har dataene du trenger uten å akkumulere mer enn du burde. Utforsk QR-kodegenerator for å komme i gang.
Praktiske oppbevaringsperioder etter bruksområde
| Bruk sak | Anbefalt datatype | Foreslått oppbevaringsvindu |
|---|---|---|
| Kortsiktig salgsfremmende kampanje | Skannedata på hendelsesnivå | 60–90 dager etter kampanjeslutt |
| Sesongbasert markedsføring (årlig sammenligning) | Aggregerte skannemetrikker | 12–24 måneder |
| Pågående QR-koder på produktemballasje | Aggregerte metrikker; hendelsesnivå for aktiv analyse | 14 måneder rullerende |
| QR-koder for helsevesen eller finans | Varierer; følg HIPAA/PCI DSS-kravene | Per sektorregulering |
| Sikkerhets- og revisjonslogger | Tilgangs- og slettingslogger | Opptil 180 dager |
Disse intervallene er utgangspunkter, ikke juridisk rådgivning. Dine spesifikke forpliktelser avhenger av typen data som samles inn, jurisdiksjonene der brukerne dine befinner seg, og eventuelle sektorspesifikke regler som gjelder for din virksomhet.
Poenget er: kortere oppbevaringsperioder reduserer eksponering for regelbrudd, senker lagringskostnadene og bygger brukertillit. Behold detaljerte skannedata så lenge de aktivt informerer beslutninger, gå over til aggregert oppbevaring for trendanalyse, og slett alt annet i henhold til en dokumentert tidsplan du kan forsvare.
Ofte stilte spørsmål
Ja. Statiske QR-koder samler ikke inn eller lagrer analysedata – det er ingen serveromdirigering, så ingen skanneinformasjon blir fanget opp. Dynamiske QR-koder ruter skanninger gjennom en sporingsserver, som logger datapunkter som tidsstempler, enhetstype, lokasjon og antall skanninger. Kun dynamiske QR-koder genererer analysedata som er underlagt retningslinjer for oppbevaring.
Oppbevaringsvinduer på plattformnivå varierer etter abonnementstype. Grunnleggende abonnementer kan gi tilgang til kun de siste 60 dagene med skannehistorikk, mens planer på høyere nivå utvider dette vinduet. Hvis dine rapporterings- eller samsvarsbehov krever lengre historisk tilgang, verifiser skannehistorikkvinduet før du forplikter deg til en plan. Plattformens maksimale oppbevaring er en praktisk begrensning uavhengig av din interne policy.
I henhold til CCPA/CPRA og GDPR-prinsippene, må personvernerklæringen din opplyse om hvor lenge hver kategori av personopplysninger vil bli lagret, eller forklare kriteriene som brukes for å fastsette denne perioden. Den bør vises ved eller før tidspunktet for datainnsamling – typisk før en bruker interagerer med QR-koden din. Skriv den i et enkelt språk og oppdater den når som helst lagringsperiodene dine endres.