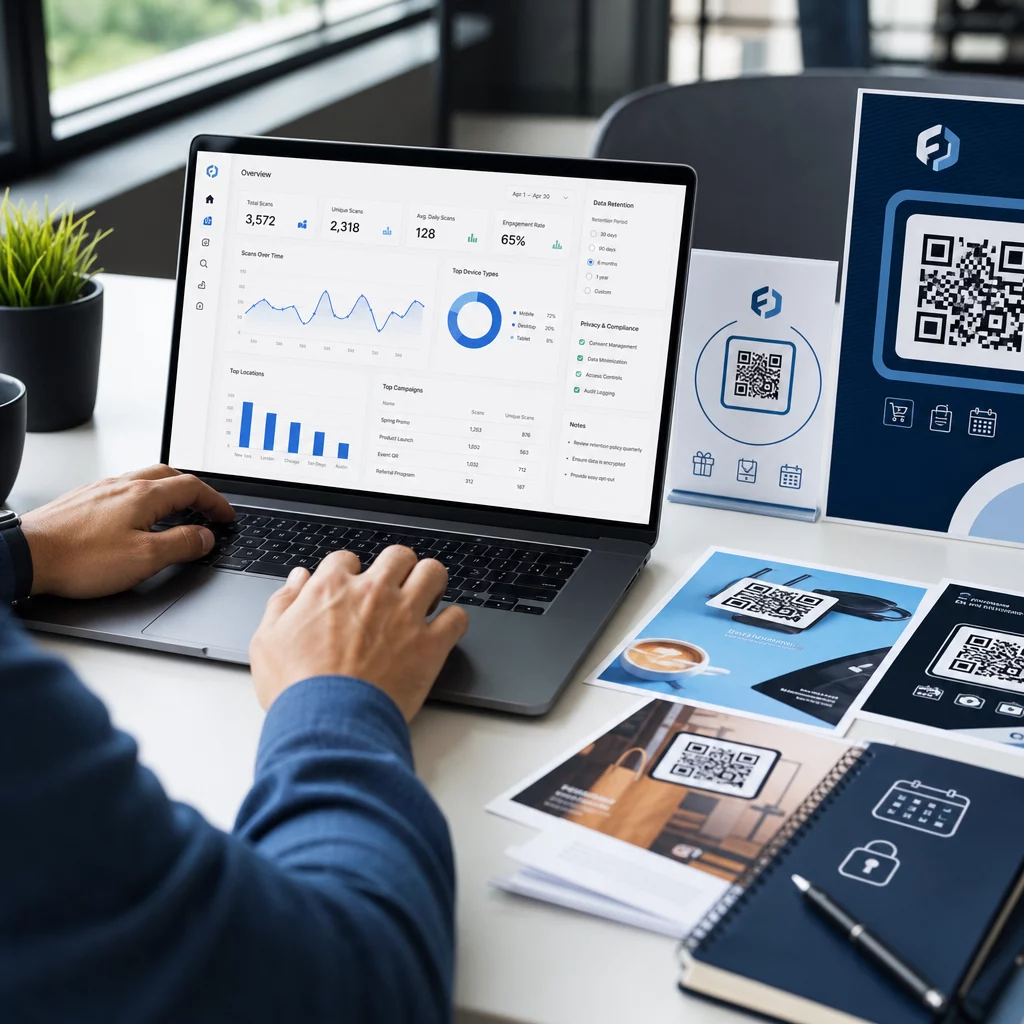
Hoe lang moet je QR-code scandata bewaren voordat het een aansprakelijkheid wordt in plaats van een aanwinst? Te lang bewaren van data stelt je bloot aan compliancerisico's; te vroeg verwijderen laat gaten achter in je campagnerapportage. Deze gids beschrijft de belangrijkste factoren die de juiste bewaartermijn voor je analysedata bepalen.
Welke QR-code analysedata daadwerkelijk wordt verzameld
Voordat je een bewaartermijn kunt instellen, moet je weten wat je bewaart. Wanneer iemand een dynamische QR-code, wordt de scan via een tracking server geleid voordat de gebruiker naar de uiteindelijke bestemming wordt gestuurd. Dat proces legt een reeks datapunten vast, waaronder:
- Scan tijdstempels (datum en tijd van elke scan)
- Geografische locatie (land, regio, stad – afgeleid van IP-adres of GPS met toestemming)
- Apparaattype en besturingssysteem
- Totaal aantal scans en uniek aantal scans
- Verwijzingsbron of campagne-identificatie
Statische QR-codes daarentegen, embedden data direct in het codepatroon en verzamelen niets – er is geen serveromleiding, dus er wordt helemaal geen analysedata gegenereerd. Als tracking belangrijk is voor je campagne, zijn dynamische QR-codes het praktische startpunt.
De gevoeligheid van de data die je verzamelt, beïnvloedt direct hoe lang je deze moet bewaren. Locatiedata gekoppeld aan een individuele scan is bijvoorbeeld gevoeliger dan een geaggregeerd wekelijks aantal scans, en de twee moeten worden beheerst door verschillende bewaarregels.
Het Kernprincipe: Bewaar Data Alleen Zolang als Noodzakelijk
Geen enkele regelgeving stelt een universeel aantal dagen of jaren vast voor het bewaren van analysedata. In plaats daarvan convergeert de Amerikaanse privacyrichtlijn – van de FTC, CCPA/CPRA en sectorspecifieke regels – op een gemeenschappelijke standaard: persoonsgegevens alleen bewaren zolang als redelijkerwijs noodzakelijk is voor het doel waarvoor ze zijn verzameld, en ze vervolgens verwijderen of veilig vernietigen.
De FTC heeft dit bekrachtigd in handhavingsacties, waarbij bedrijven worden verplicht bewaarbeleidsregels te implementeren die “het bewaren van persoonsgegevens beperken tot de kortst mogelijke tijd die nodig is om de doeleinden te vervullen waarvoor ze zijn verzameld.” Op vergelijkbare wijze vereist de CPRA dat bedrijven hun bewaartermijnen bekendmaken op of vóór het moment van gegevensverzameling en verbiedt het bewaren van persoonlijke informatie langer dan redelijkerwijs noodzakelijk is voor het bekendgemaakte doel.
In de praktijk betekent dit dat je bewaartermijn geen willekeurig getal is – het moet gerechtvaardigd worden door een gedocumenteerd bedrijfsdoel.
Volg uw QR-codecampagnes in realtime Maak dynamische QR-codes met ingebouwde analyses en beheer retentie-instellingen vanuit één dashboard. Ga aan de slag met de Dynamische QR code generator.
Factoren die uw retentieperiode bepalen
Uw rapportage- en campagnencyclus
Het meest praktische anker voor een retentieperiode is uw feitelijke rapportagefrequentie. Vraag uzelf af: hoe ver terug moet u regelmatig scangegevens ophalen om een beslissing te nemen?
Voor de meeste marketingcampagnes dekt een venster van 30 tot 90 dagen de actieve fase van een campagne. Als u driemaandelijkse beoordelingen uitvoert, hebt u minimaal 90 dagen aan gegevens nodig. Jaarlijkse rapportagecycli of seizoensgebonden vergelijkingsanalyses kunnen het bewaren van gegevens op scanniveau gedurende 12 tot 14 maanden rechtvaardigen.
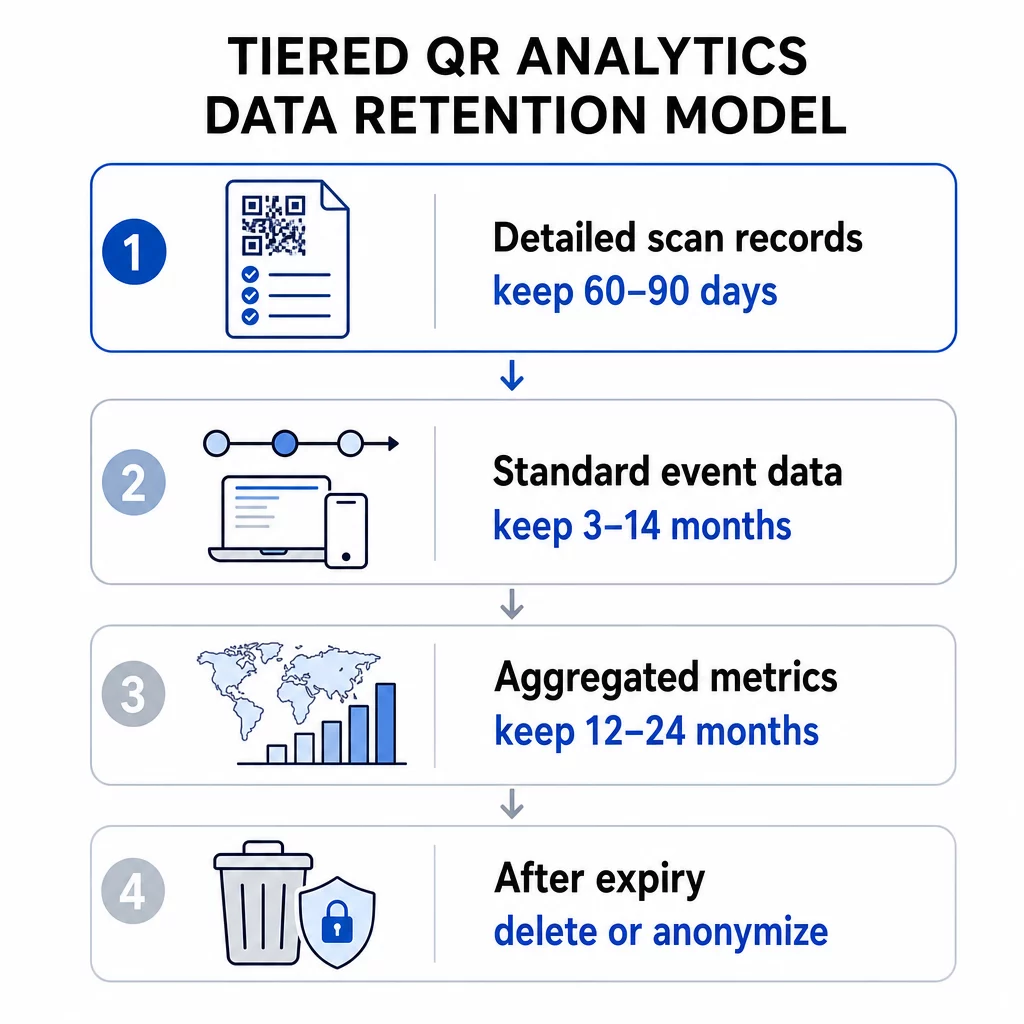
Geaggregeerde gegevens – totaal aantal scans per week, aantal scans per regio – kunnen vaak langer worden bewaard dan gebeurtenisgegevens op individueel niveau, omdat dit een lager privacyrisico met zich meebrengt. Een gelaagde aanpak werkt hier goed: bewaar gedetailleerde scanrecords voor een kortere periode (bijv. 60-90 dagen) en bewaar samengevoegde statistieken voor een langere periode (bijv. 12-24 maanden).
De ingebouwde limieten van uw QR-codeplatform
Uw analyseplatform kan zijn eigen retentieplafond afdwingen, ongeacht wat uw beleid zegt. Limieten op platformniveau zijn een praktische realiteit om rekening mee te houden.
Ter referentie, tools zoals Google Analytics 4 bieden instellingen voor gegevensretentie op gebruikers- en gebeurtenisniveau van 2 maanden of 14 maanden voor standaardproperties, met langere opties beschikbaar op enterprise-niveaus. Zodra dat venster verloopt, worden gedetailleerde gebruikersgegevens van GA4-servers verwijderd – standaard geaggregeerde rapporten blijven bestaan, maar analyse op verkenningsniveau van oudere gegevens is niet langer mogelijk.
Bij het evalueren van QR-code abonnementsplannen, controleer het scanhistorievenster dat elke laag biedt. Instappakketten kunnen 60 dagen scanhistorie bieden, terwijl hogere lagen dat venster verlengen. Het gegevensvenster van uw abonnement wordt de praktische bovengrens voor hoe ver terug u scan gedrag kunt analyseren.
Wettelijke en regelgevende vereisten
Verschillende sectoren hebben aanvullende bewaarplichten die algemene best practices overschrijven:
- Gezondheidszorg: Organisaties die onder HIPAA vallen, moeten encryptie, toegangscontroles en audittrails implementeren. QR-codes die worden gebruikt voor patiëntgerichte diensten erven deze vereisten.
- Financiële diensten: Regelgeving zoals de Gramm-Leach-Bliley Act en PCI DSS vereisen gedetailleerde registratie van gebruikersinteracties, inclusief die geïnitieerd via QR-codes gebruikt bij transacties of accounttoegang.
- Onderwijs: Instellingen die QR-codes gebruiken voor studentendiensten moeten voldoen aan de FERPA-vereisten, met name met betrekking tot gegevens die gekoppeld zijn aan identificeerbare studenten.
- Detailhandel en e-commerce: Betalingsgerelateerde QR-codes vallen onder de PCI-complianceverplichtingen, en consumentenbeschermingswetten kunnen vereisen dat bepaalde transactiegerelateerde gegevens worden bewaard voor auditdoeleinden.
Voor GDPR-compliance richtlijnen specifiek voor QR-code campagnes, de belangrijkste verplichtingen zijn het verkrijgen van expliciete toestemming voordat persoonlijke gegevens worden verzameld, het publiceren van een privacyverklaring in duidelijke taal die uw bewaartermijn vermeldt, en het honoreren van verwijderingsverzoeken binnen de vereiste termijnen.
Gegevensgevoeligheid en granulariteit
Niet alle analysegegevens van QR-codes dragen hetzelfde risico. Een scan telling op landniveau is veel minder gevoelig dan een precieze GPS-coördinaat gekoppeld aan een tijdstempel en apparaat-ID. Uw bewaarbeleid moet dit onderscheid weerspiegelen.
Een werkbaar gelaagd raamwerk ziet er als volgt uit:
- Geaggregeerde statistieken (totaal aantal scans, scans per regio): bewaren gedurende 12–36 maanden ter ondersteuning van trend- en seizoensanalyse
- Standaard gebeurtenisgegevens (tijdstempels, apparaattype, OS): bewaren gedurende 3–14 maanden, afhankelijk van rapportagebehoeften en platformlimieten
- Locatiegegevens met granulariteit op individueel niveau (op stadsniveau of GPS-gebaseerd): bewaren voor de kortst verdedigbare periode, doorgaans 30–90 dagen, en alleen met gedocumenteerde gebruikerstoestemming
- Beveiligings- en auditlogboeken: doorgaans tot 180 dagen bewaard voor doeleinden van incidentrespons
Geolocatie-analyse voor QR-codes vereist speciale aandacht, aangezien IP-gebaseerde en GPS-gebaseerde tracking verschillende toestemmingsverplichtingen en verschillende risicoprofielen met zich meebrengen op het moment van bewaring.
Opslagkosten en Operationele Efficiëntie
Gegevens voor onbepaalde tijd bewaren is niet gratis. Het opslaan en verwerken van grote hoeveelheden historische scangegevens creëert overhead die groeit met de schaal van uw campagne. Naast de kosten zijn grote, onbeheerde datasets moeilijker te beveiligen en te controleren. Het archiveren van oudere, geaggregeerde gegevens – in plaats van alles in een actieve querylaag te bewaren – is een praktisch middenweg tussen het voortijdig verwijderen van gegevens en het opbouwen van onnodige opslagkosten.
Hoe een Verdedigbaar Bewaarbeleid te Implementeren
Documenteer Uw Bewaarschema per Gegevenstype
Een enkele, allesomvattende bewaartermijn is moeilijker te verdedigen en moeilijker te handhaven. Creëer in plaats daarvan een schriftelijk schema dat elke categorie van gegevens die u verzamelt, het zakelijke doel van het verzamelen ervan, de bewaartermijn en de verwijderingsmethode vermeldt. Deze documentatie is essentieel voor het reageren op regelgevende audits of verzoeken om gebruikersgegevens.
Uw privacyverklaring – getoond vóór of op het moment van scannen – moet deze bewaartermijnen weerspiegelen. Gebruikers moeten worden geïnformeerd over hoe lang hun gegevens worden bewaard voordat ze interactie hebben met uw QR-code.
Automatiseer Verwijdering
Handmatige verwijderingsprocessen creëren hiaten. Configureer uw analyseplatform om gegevens automatisch te verwijderen of te anonimiseren zodra de bewaartermijn afloopt. De meeste bedrijfsanalysehulpmiddelen ondersteunen geautomatiseerde bewaarcontroles. Voor uw QR-codecampagnes specifiek, gebruik dynamische QR-codes waarmee u trackinginstellingen, omleidingsregels en campagneparameters kunt bijwerken zonder fysiek materiaal opnieuw af te drukken – als uw bewaarvereisten veranderen, kunt u zich aanpassen zonder een nieuwe code te maken.
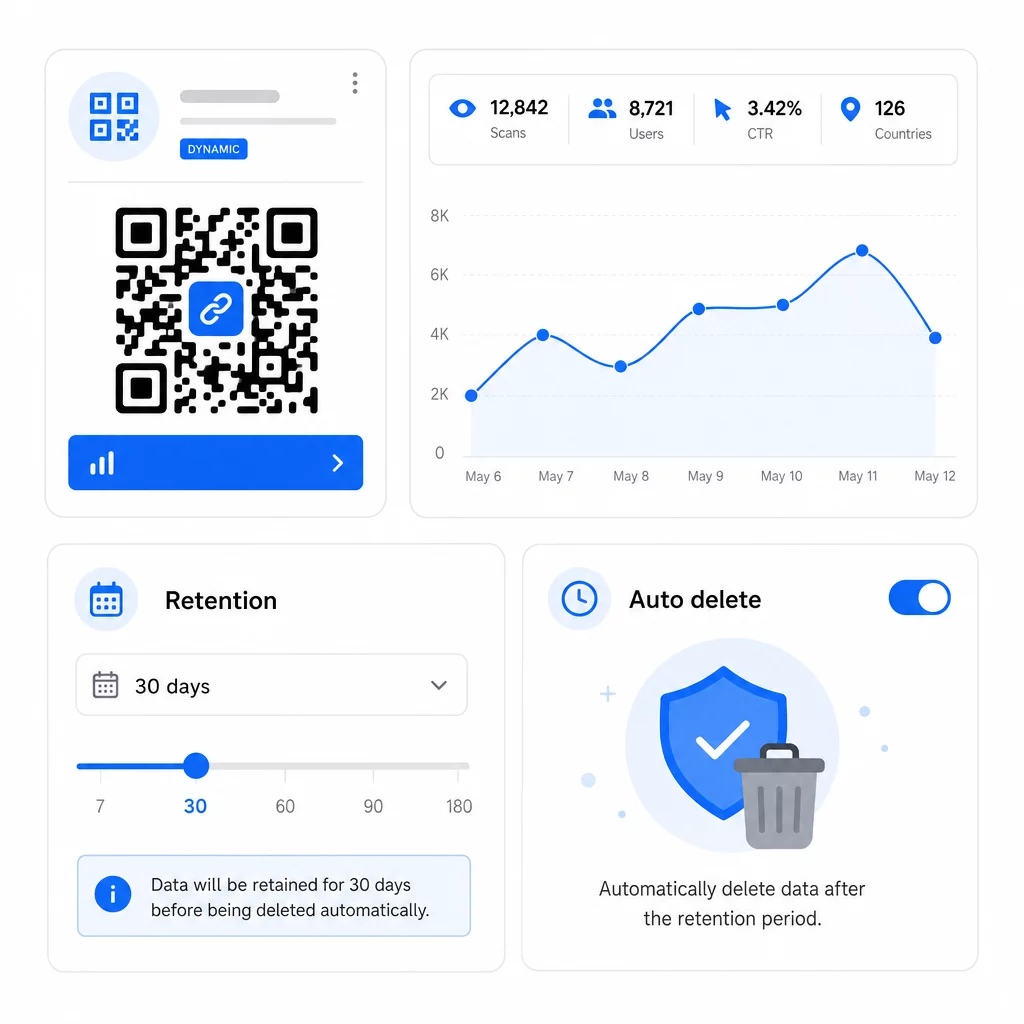
U kunt ook vervaldatums instellen op QR-codes om automatisch te stoppen met het verzamelen van nieuwe gegevens zodra een campagne eindigt, wat het verdere beheer van de gegevensbewaring vereenvoudigt.
Gebruikersrechten tijdig honoreren
Zowel onder de GDPR als de CCPA kunnen gebruikers toegang tot hun gegevens aanvragen, verwijdering aanvragen en in sommige gevallen portabiliteit aanvragen. Uw bewaarsysteem moet in staat zijn om deze verzoeken binnen de vereiste termijnen te voldoen. Dit betekent dat uw gegevens goed genoeg georganiseerd moeten zijn om records te vinden die gekoppeld zijn aan een specifieke gebruiker of scan-gebeurtenis – een andere reden om onbeperkte, ongestructureerde gegevensaccumulatie te vermijden.
Controleer uw beleid regelmatig
Bewaartermijnen verschuiven naarmate regelgeving evolueert en naarmate uw campagnes veranderen. Plan minstens jaarlijks een beleidsherziening in om te bevestigen dat:
- Verwijderingsschema's werken zoals geconfigureerd
- Geen gegevenscategorieën langer worden bewaard dan hun aangegeven periode
- Uw privacyverklaringen nog steeds nauwkeurig de huidige praktijken weerspiegelen
- Alle nieuwe gegevenstypen die door nieuwe campagneformaten worden geïntroduceerd, onder het beleid vallen
Voor meer informatie over het bouwen van een compleet analyse-trackingsysteem, de gids voor QR-code analyse-dashboards behandelt hoe u trackingparameters instelt en scangegevens integreert met uw bredere rapportageworkflow.
Beheer QR-codegegevens vanuit één plek Het platform van Pageloot stelt u in staat om dynamische QR-codes te creëren, bewerken en volgen met real-time analyses – zodat u de gegevens heeft die u nodig heeft zonder meer te verzamelen dan zou moeten. Ontdek de QR-codegenerator om te beginnen.
Praktische bewaartermijnen per gebruiksscenario
| Gebruiksgeval | Aanbevolen gegevenstype | Voorgestelde bewaartermijn |
|---|---|---|
| Promotiecampagne op korte termijn | Scangegevens op evenementniveau | 60–90 dagen na afloop van de campagne |
| Seizoensmarketing (jaarlijkse vergelijking) | Geaggregeerde scanstatistieken | 12–24 maanden |
| Doorlopende QR-codes op productverpakkingen | Geaggregeerde statistieken; op evenementniveau voor actieve analyse | 14 maanden doorlopend |
| QR-codes voor gezondheidszorg of financiën | Varieert; volg de HIPAA/PCI DSS-vereisten | Per sectorregelgeving |
| Beveiligings- en auditlogboeken | Toegangs- en verwijderingsrecords | Tot 180 dagen |
Deze bereiken zijn uitgangspunten, geen juridisch advies. Uw specifieke verplichtingen zijn afhankelijk van de aard van de verzamelde gegevens, de rechtsgebieden waar uw gebruikers zich bevinden en eventuele sectorspecifieke regels die van toepassing zijn op uw bedrijf.
Kortom: kortere bewaartermijnen verminderen het compliancerisico, verlagen de opslagkosten en bouwen gebruikersvertrouwen op. Bewaar gedetailleerde scangegevens zolang deze actief beslissingen informeren, ga over op geaggregeerde bewaring voor trendanalyse en verwijder al het andere volgens een gedocumenteerd schema dat u kunt verdedigen.
Veelgestelde vragen
Ja. Statische QR-codes verzamelen of bewaren geen analysedata – er is geen serveromleiding, dus er wordt geen scaninformatie vastgelegd. Dynamische QR-codes leiden scans via een tracking server, die datapunten zoals tijdstempels, apparaattype, locatie en aantal scans registreert. Alleen dynamische QR-codes genereren analysedata die onderworpen zijn aan bewaarbeleidsregels.
Retentieperiodes op platformniveau variëren per abonnementstype. Instapabonnementen bieden mogelijk alleen toegang tot de laatste 60 dagen van de scangeschiedenis, terwijl abonnementen van een hogere categorie die periode verlengen. Als uw rapportage- of compliancebehoeften langere historische toegang vereisen, controleer dan de scangeschiedenisperiode voordat u zich aan een abonnement verbindt. Het retentieplafond van uw platform is een praktische beperking, ongeacht uw interne beleid.
Volgens de principes van CCPA/CPRA en GDPR moet uw privacyverklaring vermelden hoe lang elke categorie persoonsgegevens wordt bewaard, of de criteria uitleggen die worden gebruikt om die periode te bepalen. Het moet worden getoond op of vóór het moment van gegevensverzameling – doorgaans voordat een gebruiker interactie heeft met uw QR-code. Schrijf het in duidelijke taal en werk het bij wanneer uw bewaartermijnen veranderen.