Cik ilgi jums vajadzētu glabāt QR koda skenēšanas datus, pirms tie kļūst par saistībām, nevis aktīvu? Pārāk ilga datu glabāšana pakļauj jūs atbilstības riskam; pārāk ātra to dzēšana atstāj nepilnības jūsu kampaņas pārskatos. Šis ceļvedis izskaidro galvenos faktorus, kas nosaka pareizo jūsu analītisko datu glabāšanas periodu.
Kādi QR koda analītikas dati faktiski tiek vākti
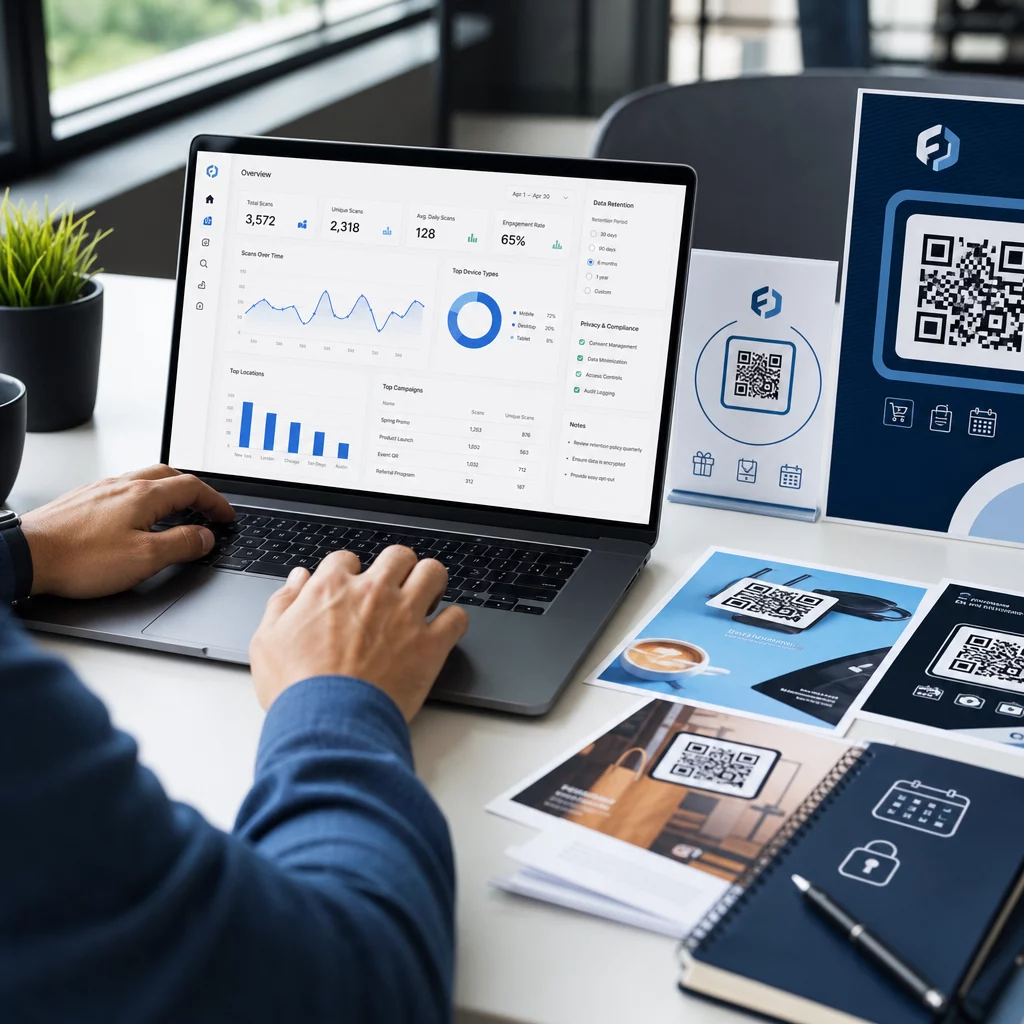
Pirms varat noteikt glabāšanas periodu, jums jāzina, ko jūs glabājat. Kad kāds skenē dinamiskais QR kods, skenēšana tiek novirzīta caur izsekošanas serveri, pirms lietotājs tiek nosūtīts uz galīgo galamērķi. Šis process fiksē dažādus datu punktus, kas var ietvert:
- Skenēšanas laika zīmogi (katras skenēšanas datums un laiks)
- Ģeogrāfiskā atrašanās vieta (valsts, reģions, pilsēta – iegūta no IP adreses vai GPS ar piekrišanu)
- Ierīces tips un operētājsistēma
- Kopējais skenējumu skaits un unikālo skenējumu skaits
- Novirzīšanas avots vai kampaņas identifikators
Statiskie QR kodi, savukārt, iegulst datus tieši koda modelī un neko nevāc – nav servera novirzīšanas, tāpēc netiek ģenerēti nekādi analītikas dati. Ja izsekošana ir svarīga jūsu kampaņai, dinamiskie QR kodi ir praktisks sākumpunkts.
Jūsu vākto datu jutīgums tieši ietekmē to, cik ilgi jums tie jāglabā. Piemēram, atrašanās vietas dati, kas saistīti ar individuālu skenēšanu, ir jutīgāki nekā apkopots iknedēļas skenējumu skaits, un abiem jāpiemēro atšķirīgi glabāšanas noteikumi.
Pamatprincips: Glabājiet datus tikai tik ilgi, cik nepieciešams
Neviens atsevišķs regulējums nenosaka universālu dienu vai gadu skaitu analītisko datu glabāšanai. Tā vietā ASV privātuma vadlīnijas – no FTC, CCPA/CPRA un nozarei specifiskiem noteikumiem – saskaras ar kopīgu standartu: glabāt personas datus tikai tik ilgi, cik tas ir pamatoti nepieciešams mērķim, kādam tie tika vākti, pēc tam tos dzēst vai droši iznīcināt.
FTC ir to pastiprinājusi izpildes darbībās, pieprasot uzņēmumiem ieviest glabāšanas politikas, kas “ierobežo personas datu glabāšanu līdz īsākajam laikam, kas nepieciešams mērķu sasniegšanai, kādiem tie tika vākti.” Līdzīgi CPRA prasa uzņēmumiem atklāt savus glabāšanas periodus datu vākšanas brīdī vai pirms tā un aizliedz glabāt personas informāciju ilgāk, nekā tas ir pamatoti nepieciešams atklātajam mērķim.
Praksē tas nozīmē, ka jūsu glabāšanas periods nav patvaļīgs skaitlis – tas ir jāpamato ar dokumentētu biznesa mērķi.
Sekojiet līdzi savām QR kodu kampaņām reāllaikā Izveidojiet dinamiskus QR kodus ar iebūvētu analītiku un pārvaldiet saglabāšanas iestatījumus no viena informācijas paneļa. Sāciet ar Dinamisks QR kodu ģenerators.
Faktori, kas nosaka jūsu datu saglabāšanas periodu
Jūsu atskaišu un kampaņu cikls
Praktiskākais saglabāšanas perioda atskaites punkts ir jūsu faktiskā atskaišu sniegšanas regularitāte. Pajautājiet sev: cik tālu atpakaļ jums regulāri ir jāiegūst skenēšanas dati, lai pieņemtu lēmumu?
Lielākajai daļai mārketinga kampaņu 30 līdz 90 dienu periods aptver kampaņas aktīvo fāzi. Ja veicat ceturkšņa pārskatus, jums ir nepieciešami vismaz 90 dienu dati. Gada atskaišu cikli vai sezonas salīdzināšanas analīze var attaisnot skenēšanas līmeņa datu saglabāšanu 12 līdz 14 mēnešus.
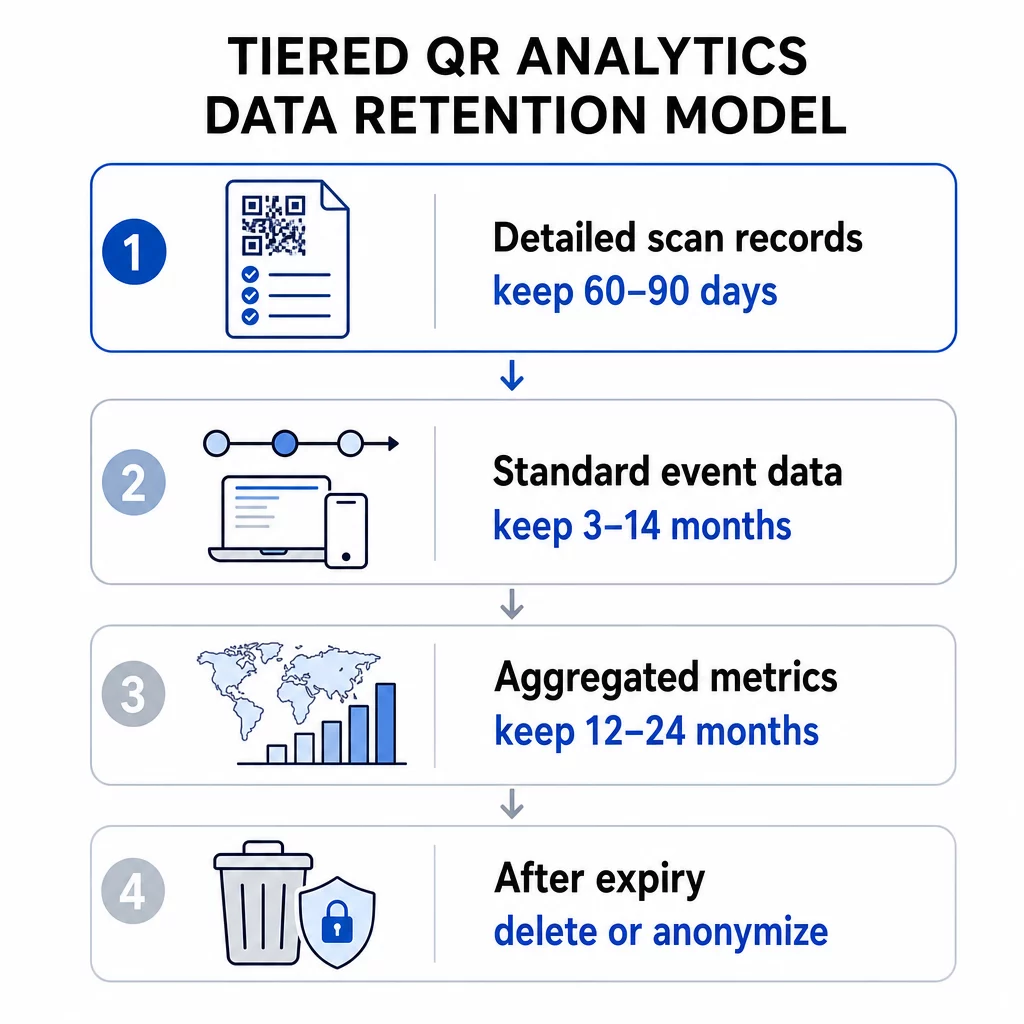
Apkopotos datus – kopējais skenējumu skaits nedēļā, skenējumu skaits pa reģioniem – bieži var saglabāt ilgāk nekā individuāla līmeņa notikumu datus, jo tie rada mazāku privātuma risku. Šeit labi darbojas daudzpakāpju pieeja: detalizētus skenēšanas ierakstus saglabājiet īsāku laiku (piemēram, 60–90 dienas) un apkopotos rādītājus saglabājiet ilgāku laiku (piemēram, 12–24 mēnešus).
Jūsu QR kodu platformas iebūvētie ierobežojumi
Jūsu analītikas platforma var noteikt savu saglabāšanas ierobežojumu neatkarīgi no jūsu politikas. Platformas līmeņa ierobežojumi ir praktiska realitāte, ar ko jārēķinās.
Atsaucei, tādi rīki kā Google Analytics 4 piedāvā lietotāja līmeņa un notikumu līmeņa datu saglabāšanas iestatījumus 2 mēnešus vai 14 mēnešus standarta īpašumiem, ar garākām iespējām pieejamām uzņēmuma līmeņa pakāpēs. Kad šis periods beidzas, detalizēti lietotāja dati tiek dzēsti no GA4 serveriem – standarta apkopotie pārskati paliek, bet vecāku datu izpētes līmeņa analīze vairs nav iespējama.
Izvērtējot QR kodu abonēšanas plāni, pārbaudiet skenēšanas vēstures periodu, ko nodrošina katra pakāpe. Sākuma līmeņa plāni var piedāvāt 60 dienu skenēšanas vēsturi, savukārt augstākas pakāpes pagarina šo periodu. Jūsu plāna datu periods kļūst par praktisko augšējo robežu tam, cik tālu atpakaļ varat analizēt skenēšanas uzvedību.
Juridiskās un normatīvās prasības
Dažādām nozarēm ir papildu datu saglabāšanas pienākumi, kas ir svarīgāki par vispārējām labākajām praksēm:
- Veselības aprūpe: Organizācijām, uz kurām attiecas HIPAA, jāievieš šifrēšana, piekļuves kontrole un audita pēdas. QR kodi, ko izmanto pacientu apkalpošanas pakalpojumiem, pārmanto šīs prasības.
- Finanšu pakalpojumi: Noteikumi, piemēram, Gramm-Leach-Bliley likums un PCI DSS, prasa detalizētu lietotāju mijiedarbības uzskaiti, tostarp tās, kas uzsāktas, izmantojot QR kodus, kuri tiek lietoti darījumos vai piekļuvē kontam.
- Izglītība: Iestādēm, kas izmanto QR kodus studentu pakalpojumiem, jāievēro FERPA prasības, īpaši attiecībā uz ierakstiem, kas saistīti ar identificējamiem studentiem.
- Mazumtirdzniecība un e-komercija: Ar maksājumiem saistīti QR kodi ietilpst PCI atbilstības pienākumos, un patērētāju tiesību aizsardzības likumi var prasīt saglabāt noteiktus ar darījumiem saistītus ierakstus audita nolūkiem.
Vietnei VDAR atbilstības vadlīnijas, kas specifiskas QR kodu kampaņām, galvenie pienākumi ir iegūt nepārprotamu piekrišanu pirms personas datu vākšanas, publicēt vienkāršā valodā izklāstītu paziņojumu par privātumu, kurā norādīts jūsu datu glabāšanas periods, un izpildīt dzēšanas pieprasījumus noteiktajos termiņos.
Datu jutīgums un detalizācijas pakāpe
Ne visi QR kodu analītikas dati rada vienādu risku. Valsts līmeņa skenēšanas skaits ir daudz mazāk jutīgs nekā precīza GPS koordināte, kas saistīta ar laika zīmogu un ierīces ID. Jūsu datu glabāšanas politikai jāatspoguļo šī atšķirība.
Darbspējīga daudzpakāpju sistēma izskatās šādi:
- Apkopotie rādītāji (kopējais skenējumu skaits, skenējumu skaits pa reģioniem): glabāt 12–36 mēnešus, lai atbalstītu tendenču un sezonālo analīzi
- Standarta notikumu dati (laika zīmogi, ierīces tips, OS): glabāt 3–14 mēnešus atkarībā no ziņošanas vajadzībām un platformas ierobežojumiem
- Atrašanās vietas dati ar individuālu detalizācijas pakāpi (pilsētas līmeņa vai GPS balstīti): glabāt īsāko pamatoto laika posmu, parasti 30–90 dienas, un tikai ar dokumentētu lietotāja piekrišanu
- Drošības un audita žurnāli: parasti tiek saglabāti līdz 180 dienām incidentu reaģēšanas nolūkiem
Ģeogrāfiskās atrašanās vietas analīze QR kodiem prasa īpašu uzmanību, jo uz IP un GPS balstīta izsekošana rada atšķirīgas piekrišanas saistības un atšķirīgus riska profilus datu saglabāšanas laikā.
Uzglabāšanas izmaksas un darbības efektivitāte
Datu saglabāšana bezgalīgi nav bez maksas. Lielu vēsturisko skenēšanas datu apjomu glabāšana un apstrāde rada papildu izmaksas, kas pieaug līdz ar jūsu kampaņas mērogu. Papildus izmaksām, lielas nepārvaldītas datu kopas ir grūtāk nodrošināt un auditēt. Vecāku apkopoto datu arhivēšana – nevis visu glabāšana aktīvā vaicājumu slānī – ir praktisks vidusceļš starp datu priekšlaicīgu dzēšanu un nevajadzīgu uzglabāšanas izmaksu uzkrāšanu.
Kā ieviest aizstāvējamu datu saglabāšanas politiku
Dokumentējiet savu datu saglabāšanas grafiku pēc datu tipa
Vienots visaptverošs datu saglabāšanas periods ir grūtāk aizstāvams un grūtāk īstenojams. Tā vietā izveidojiet rakstisku grafiku, kurā uzskaitītas katra jūsu vāktā datu kategorija, to vākšanas biznesa mērķis, saglabāšanas periods un dzēšanas metode. Šī dokumentācija ir būtiska, lai atbildētu uz regulatīvajām revīzijām vai lietotāju datu pieprasījumiem.
Jūsu privātuma paziņojumam – kas tiek parādīts pirms skenēšanas vai skenēšanas brīdī – ir jāatspoguļo šie saglabāšanas periodi. Lietotājiem ir jābūt informētiem par to, cik ilgi viņu dati tiks glabāti, pirms viņi mijiedarbojas ar jūsu QR kodu.
Automatizēt dzēšanu
Manuāli dzēšanas procesi rada nepilnības. Konfigurējiet savu analītikas platformu, lai automātiski dzēstu vai anonimizētu datus, tiklīdz beidzas saglabāšanas periods. Lielākā daļa uzņēmumu analītikas rīku atbalsta automatizētas saglabāšanas kontroles. Konkrēti jūsu QR kodu kampaņām izmantojiet dinamiskie QR kodi kas ļauj atjaunināt izsekošanas iestatījumus, novirzīšanas noteikumus un kampaņas parametrus, nepārprintējot fiziskos materiālus – ja jūsu saglabāšanas vajadzības mainās, varat pielāgoties, neizveidojot jaunu kodu.
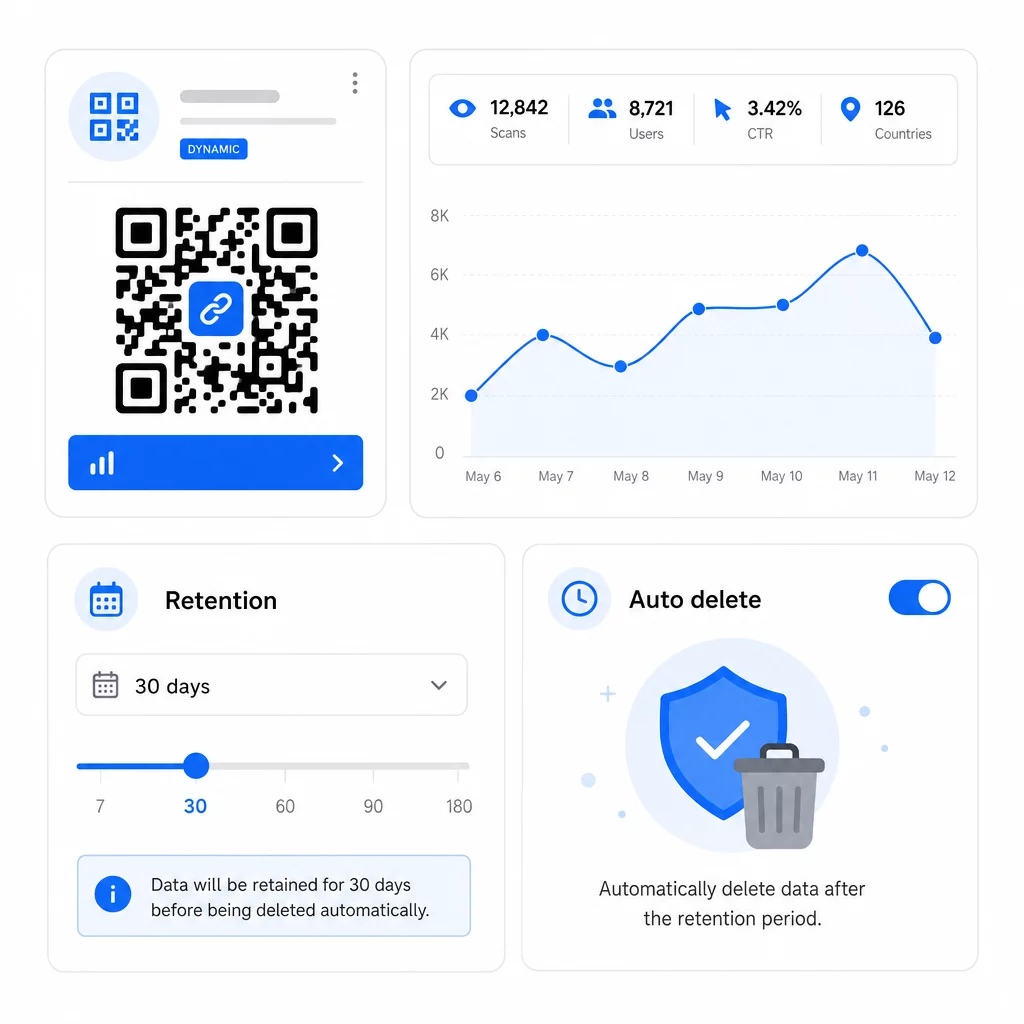
Varat arī iestatīt derīguma termiņus QR kodiem lai automātiski pārtrauktu jaunu datu vākšanu, tiklīdz kampaņa beidzas, kas vienkāršo turpmāko datu saglabāšanas pārvaldību.
Godināt lietotāju tiesības nekavējoties
Gan saskaņā ar GDPR, gan CCPA lietotāji var pieprasīt piekļuvi saviem datiem, pieprasīt dzēšanu un dažos gadījumos pieprasīt pārnesamību. Jūsu datu saglabāšanas sistēmai jāspēj izpildīt šos pieprasījumus noteiktajos termiņos. Tas nozīmē, ka jūsu datiem jābūt pietiekami labi organizētiem, lai atrastu ierakstus, kas saistīti ar konkrētu lietotāju vai skenēšanas notikumu – vēl viens iemesls, lai izvairītos no nenoteiktas, nestrukturētas datu uzkrāšanas.
Regulāri pārbaudiet savu politiku
Datu saglabāšanas prasības mainās, attīstoties noteikumiem un mainoties jūsu kampaņām. Ieplānojiet politikas pārskatīšanu vismaz reizi gadā, lai apstiprinātu, ka:
- Dzēšanas grafiki darbojas, kā konfigurēts
- Neviena datu kategorija netiek saglabāta ilgāk par norādīto periodu
- Jūsu paziņojumi par privātumu joprojām precīzi atspoguļo pašreizējo praksi
- Jebkuri jauni datu tipi, ko ieviesuši jauni kampaņu formāti, ir iekļauti politikā
Lai uzzinātu vairāk par pilnīgas analītikas izsekošanas sistēmas izveidi, QR kodu analītikas informācijas paneļu ceļvedis aptver, kā iestatīt izsekošanas parametrus un integrēt skenēšanas datus jūsu plašākā atskaišu darbplūsmā.
Pārvaldiet QR kodu datus no vienas vietas Pageloot platforma ļauj jums izveidot, rediģēt un izsekot dinamiskus QR kodus ar reāllaika analītiku – tādējādi jums ir nepieciešamie dati, neuzkrājot vairāk, nekā vajadzētu. Izpētiet QR kodu ģenerators lai sāktu darbu.
Praktiskie saglabāšanas diapazoni pēc lietošanas gadījuma
| Lietošanas gadījums | Ieteicamais datu tips | Ieteicamais saglabāšanas periods |
|---|---|---|
| Īstermiņa reklāmas kampaņa | Pasākuma līmeņa skenēšanas dati | 60–90 dienas pēc kampaņas beigām |
| Sezonālais mārketings (gada salīdzinājums) | Apkopotie skenēšanas rādītāji | 12–24 mēneši |
| Pastāvīgi produktu iepakojuma QR kodi | Apkopotie rādītāji; pasākuma līmenis aktīvai analīzei | 14 mēneši ritošā periodā |
| Veselības aprūpes vai finanšu QR kodi | Atšķiras; ievērojiet HIPAA/PCI DSS prasības | Saskaņā ar nozares regulējumu |
| Drošības un audita žurnāli | Piekļuves un dzēšanas ieraksti | Līdz 180 dienām |
Šie diapazoni ir sākumpunkti, nevis juridiskas konsultācijas. Jūsu konkrētās saistības ir atkarīgas no vākto datu veida, jurisdikcijām, kurās atrodas jūsu lietotāji, un visiem nozares specifiskajiem noteikumiem, kas attiecas uz jūsu uzņēmumu.
Būtība: īsāki datu glabāšanas periodi samazina atbilstības risku, pazemina uzglabāšanas izmaksas un veido lietotāju uzticību. Saglabājiet detalizētus skenēšanas datus tik ilgi, kamēr tie aktīvi informē lēmumus, pārejiet uz apkopotu glabāšanu tendenču analīzei un dzēsiet visu pārējo saskaņā ar dokumentētu grafiku, ko varat aizstāvēt.
Biežāk uzdotie jautājumi
Jā. Statiskie QR kodi neapkopo un neuzglabā nekādus analītikas datus – nav servera pāradresācijas, tāpēc netiek fiksēta nekāda skenēšanas informācija. Dinamiskie QR kodi novirza skenēšanu caur izsekošanas serveri, kas reģistrē datus, piemēram, laika zīmogus, ierīces veidu, atrašanās vietu un skenēšanas skaitu. Tikai dinamiskie QR kodi ģenerē analītikas datus, uz kuriem attiecas datu saglabāšanas politika.
Platformas līmeņa saglabāšanas periodi atšķiras atkarībā no plāna līmeņa. Sākuma līmeņa abonementi var nodrošināt piekļuvi tikai pēdējo 60 dienu skenēšanas vēsturei, savukārt augstāka līmeņa plāni pagarina šo periodu. Ja jūsu atskaišu vai atbilstības vajadzībām nepieciešama ilgāka vēsturiska piekļuve, pirms plāna izvēles pārbaudiet skenēšanas vēstures periodu. Jūsu platformas saglabāšanas ierobežojums ir praktisks ierobežojums neatkarīgi no jūsu iekšējās politikas.
Saskaņā ar CCPA/CPRA un GDPR principiem, jūsu privātuma paziņojumā ir jāatklāj, cik ilgi tiks glabāta katra personas datu kategorija, vai jāpaskaidro kritēriji, kas izmantoti šī perioda noteikšanai. Tam jābūt redzamam datu vākšanas brīdī vai pirms tā – parasti pirms lietotājs mijiedarbojas ar jūsu QR kodu. Uzrakstiet to vienkāršā valodā un atjauniniet to ikreiz, kad mainās jūsu datu glabāšanas periodi.