Kas teie organisatsioon on kaitstud pahatahtlike QR-koodirünnakute eest? Üksainus petturlik skaneering võib suunata kasutajad mandaate koguvale portaalile, installida pahavara või kompromiteerida ettevõtte võrke. See juhend hõlmab peamisi kaasaegsete QR-ohtude vektoreid ja kirjeldab teostatavaid strateegiaid teie süsteemide ja kampaaniate kaitsmiseks.
QR-koodi ohtude maastiku mõistmine
QR-koodid on mugavad otseteed füüsiliste ruumide ja digitaalsete sihtkohtade vahel, kuid nende tehniline disain sisaldab olemuslikku pimeala. Kuna kodeeritud maatriks ei ole inimloetav, ei saa kasutaja pelgalt seda vaadates kindlaks teha, kuhu muster viib. Küberkurjategijad kasutavad seda läbipaistmatust ära, et teostada “quishingut” ehk QR-koodi andmepüüki.

Ründajad kasutavad mobiilse skaneerimise harjumusi traditsiooniliste piirikaitsesüsteemide möödaminekuks. Kui lauaarvutite brauserid kasutavad tavaliselt tugevaid veebifiltreerimise laiendusi ja lõpp-punkti kaitset, siis mobiilseadmetel puuduvad sageli võrreldavad kaitsemeetmed. Lisaks paigutavad pahatahtlikud tegutsejad sageli koode meili teel saadetud PDF- või Wordi dokumentidesse. Turvafiltrid skannivad sageli tekstisisu, mitte manustatud pilte, võimaldades petlikel linkidel otse töötajate postkastidesse jõuda. Nende mõistmine QR-koodi andmepüügi äririskid ja lahendused on esimene samm tegevuse häirete leevendamise suunas.
Levinud ründevektorid ja hoiatussildid
Oma keskkonna kaitsmiseks on vaja mõista, kuidas ründajad pahatahtlikke laadimisi edastavad. Lisaks tehnilistele haavatavustele vaadake üle ka laiemad QR-koodi privaatsusriskid ja kuidas neid vältida skaneerimise telemeetria kogumisel. Levinud juurutusskeemid hõlmavad järgmist:
- Andmepüük petlike sisselogimiste kaudu: petturlikud portaalid imiteerivad ettevõtte platvorme, nagu Microsoft 365 või pangandusportaale, et koguda töötajate mandaate.
- Füüsilised kleebised: vastased paigutavad trükitud kleepuvad kleebised otse autentsete koodide peale parkimismasinatel, ühistranspordi siltidel ja jaekassa lettidel.
- Varjatud pahatahtlikud ümbersuunamised: Ründajad kasutavad URL-lühendajaid või sekundaarseid ümbersuunamisskripte, et suunata kasutajad pahavara hostivatele või rünnaku käigus allalaadimisi pakkuvatele saitidele.
- Võltsitud maksesüsteemid: Võltsitud maksekoodid suunavad klienditehingud ründaja kontole kaupmehe maksetöötleja asemel.
- Manustatud dokumendi quishing: Petturid levitavad arveid või kiireloomulisi ettevõtte memorandumeid, mis sisaldavad manustatud koode, et mööda minna ettevõtte e-posti lüüsidega.
Enne füüsiliste siltidega suhtlemist peaksid kasutajad õppima, kuidas võltsitud QR-koode tuvastada kontrollides nihkes servi, ebatavalisi tekstuure või sobimatut brändingut.
Tehnilised strateegiad turvalise QR-koodi genereerimiseks
Organisatsioonid, mis avaldavad QR-koode, peavad loomise käigus kaasama kaitsvaid kontrolle. Rakendades turvalise QR-koodi loomise parimad tavad hoitakse ära volitamata manipuleerimine ja säilitatakse brändi usaldus.
Eelistage dünaamilisi QR-koode
Staatilised koodid manustavad siht-URL-i otse pikslipaigutusse. Kui see on kord prinditud, ei saa sihtkohta muuta; kui lõpp-punkt on ohustatud või valesti konfigureeritud, tuleb füüsiline vara utiliseerida. Dünaamilised QR-koodid suunatakse läbi vahepealse lühilingi, andes administraatoritele täieliku kontrolli URL-ide värskendamiseks või koheseks juurdepääsu tühistamiseks. Dünaamilised platvormid logivad ka skannimise telemeetriat – nagu ajatempleid, üldiseid asukohti ja seadmetüüpe – võimaldades turvameeskondadel tuvastada anomaalseid liikluspiike.
Rakendage rangeid HTTPS- ja krüpteerimisstandardeid
Konfigureerige QR-sihtkohad alati lahenduma turvaliste HTTPS-ühenduste kaudu, mida on kontrollinud usaldusväärne SSL/TLS-sertifikaat. Turvalised protokollid kaitsevad andmete terviklikkust mobiilibrauseri ja teie serverite vahel edastamisel. Patenditud faile või piiratud töövooge sisaldavate kampaaniate puhul rakendage sekundaarseid juurdepääsubarjääre, nagu parooli kinnitamine, pääsutokenid või ühekordne sisselogimine (SSO) autentimine.
Rakendage kohandatud brändingut ja disaini eelseadeid
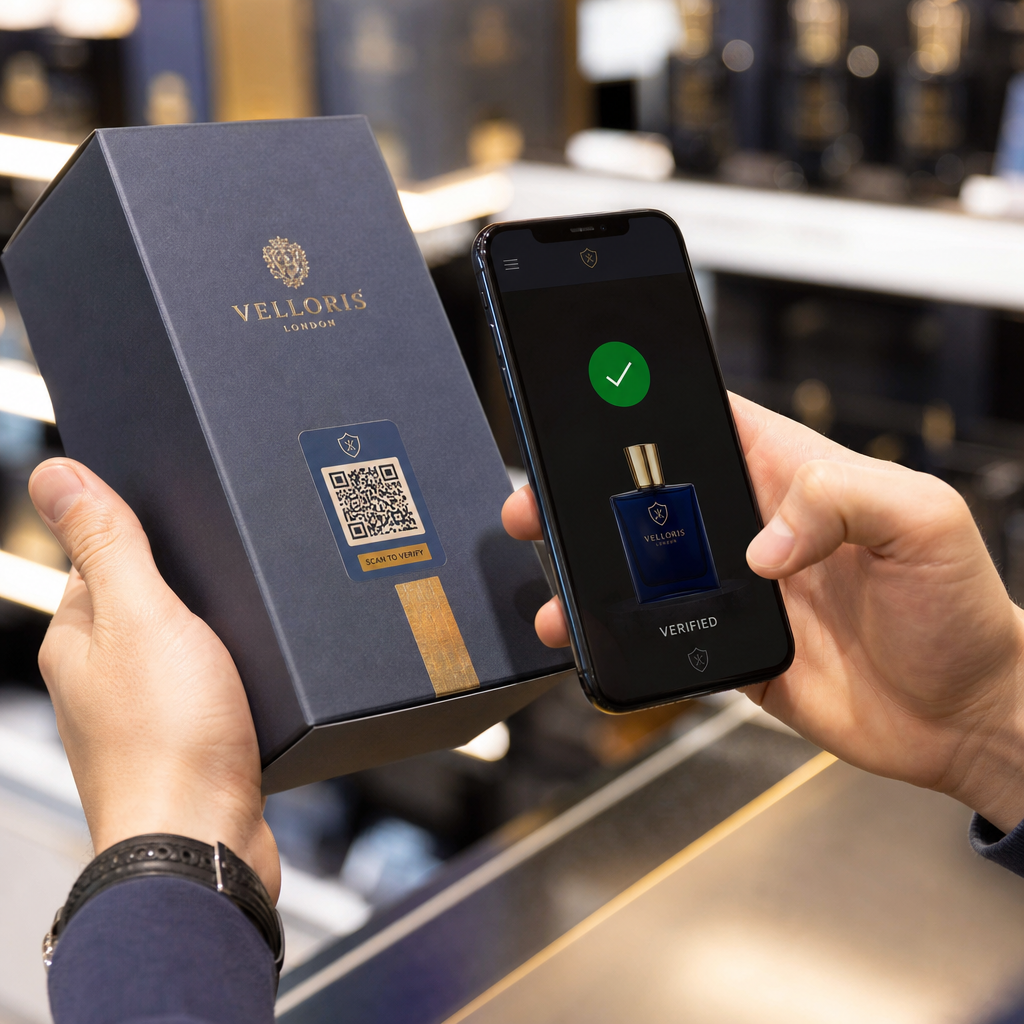
Üldisi mustvalgeid mustreid on petturitel lihtne kopeerida ja füüsiliste kleepsudega varjata. Kohandatud koodide loomine, mis sisaldavad teie ametlikku värvipaletti, manustatud ettevõtte logo ja struktureeritud raami, loob visuaalse usalduse. Üldine võltskleebis, mis on paigutatud silmapaistva kaubamärgiga vara peale, näib valvsatele kasutajatele ilmselge.
Kontrollige ja kaitske oma kokkupuutepunkte Hoidke oma aktiivsete kampaaniate üle täielikku kontrolli, uuendades sihtkohti koheselt ja keelates ohustatud lingid kesksest armatuurlaualt. Looge jälgitavad ja turvalised lingid Dünaamilise QR koodi generaator täna.
Füüsiliste QR-koodide juurutamise kaitsmine
Füüsiliste varade turvalisus on sama oluline kui digitaalne kaitse. Siltide, toote pakendite või välireklaamide paigaldamisel kehtestage rikkumiste vältimiseks operatiivsed kontrollimeetmed:
- Kontrollige regulaarselt trükimaterjale: kehtestage kontrolliplaanid tiheda liiklusega aladele, et tuvastada kooruvaid kleebiseid, kahjustatud raame või ülekattekileid.
- Paigutage koodid kaitsekorpusesse: paigaldage avalikud ekraanid klaasi, akrüülraamide või rikkumiskindlate laminaatide taha, et vältida volitamata füüsilisi muudatusi.
- Andke selged kontekstipõhised juhised: trükkige selge üleskutse tekst ja täpsustage täpne sihtkoha domeen, et kasutajad teaksid, millist veebiaadressi oodata.
- Deaktiveerige aegunud materjalid: lõpetage oma aja ära elanud kampaaniad, arhiveerides nende ümbersuunamislingid ja eemaldades aegunud füüsilised materjalid.
Skaneerimise hügieen ja organisatsiooniline kaitse
Töötajate koolitamine QR-koodidega ohutult suhtlema vähendab tehniliste kaitsemeetmete ja inimkäitumise vahelist lõhet.

Nutitelefonid kuvavad lingi eelvaadet enne sihtkoha brauseris avamist. Kasutajad peavad seda eelvaadet kontrollima petlike taktikate suhtes, nagu valesti kirjutatud domeenid, ümberpaigutatud tähed või ebaseaduslikud alamdomeenid, mis on loodud legitiimseid kaubamärke jäljendama. Tundmatute koodide skaneerimisel aitab veebipõhise QR-koodi lugeja või tööriista, millel on natiivsed kinnitusviibad, abil linki analüüsida enne lehe laadimist.
Organisatsioonid peaksid samuti hindama spetsialiseeritud tööriistu QR-koodi andmepüügi tuvastamiseks sissetulevate e-kirjade manuste skaneerimiseks ja ebanormaalse skaneerimistegevuse jälgimiseks. Kaitsva skaneerimistarkvara kombineerimine mitmefaktorilise autentimisega (MFA) tagab, et isegi kui töötaja sisestab oma mandaadid petlikul sihtlehel, jääb volitamata juurdepääs blokeerituks.
Oma brändi ja auditooriumi kaitsmiseks hinnake iga puutepunkti alates loomisest kuni lõpliku skaneerimiseni. Rakendage dünaamilisi linke, mis annavad teile kohese kontrolli sihtkohtade üle, jälgige ebanormaalsuste osas liiklusmustreid ja tugevdage kogu tööjõu hulgas turvalisi skaneerimisharjumusi.
Korduma kippuvad küsimused
Ei. QR-koodid on neutraalsed andmekandjad, mis kodeerivad teksti või URL-e. Küberoht tuleneb täielikult koodi sisse manustatud sihtlingist, mis võib suunata andmepüügilehtedele, pahatahtlikele failidele või volitamata maksesüsteemidele.
Dünaamilised koodid võimaldavad administraatoritel siht-URL-i igal ajal muuta või lingi desaktiveerida ilma füüsilist koodi uuesti printimata. See annab kiire hädakäivituslüliti, kui sihtkoht on kompromiteeritud või märgistatud pahatahtliku tegevuse eest.
Sulgege brauser kohe, sisestamata isikuandmeid ega laadimata alla faile. Kui esitasite paroole või tundlikke andmeid, muutke kohe oma mandaate kõigil asjakohastel kontodel ja teavitage oma IT-turvameeskonda.