Чи захищена ваша організація від зловмисних атак QR-кодів? Одне шахрайське сканування може спрямувати користувачів на портали для збору облікових даних, встановити шкідливе програмне забезпечення або скомпрометувати корпоративні мережі. Цей посібник охоплює основні вектори сучасних загроз QR-кодів та окреслює дієві стратегії для захисту ваших систем і кампаній.
Розуміння ландшафту загроз QR-кодів
QR-коди слугують зручними ярликами між фізичними просторами та цифровими призначеннями, але їхній технічний дизайн має вроджену сліпу зону. Оскільки закодована матриця не є читабельною для людини, користувач не може визначити, куди веде шаблон, просто поглянувши на нього. Кіберзлочинці використовують цю непрозорість для здійснення “квішингу” або фішингу QR-кодів.

Зловмисники використовують звички мобільного сканування, щоб обійти традиційні засоби захисту периметра. Тоді як настільні браузери зазвичай використовують надійні розширення для фільтрації веб-вмісту та захист кінцевих точок, мобільні пристрої часто не мають порівнянних запобіжних заходів. Крім того, зловмисники часто вбудовують коди в PDF або документи Word, що надсилаються електронною поштою. Фільтри безпеки часто сканують текстовий вміст, а не вбудовані зображення, дозволяючи оманливим посиланням потрапляти безпосередньо до поштових скриньок співробітників. Розуміння цих бізнес-ризиків фішингу QR-кодів та їх усунення є першим кроком до зменшення операційних збоїв.
Поширені вектори атак та попереджувальні знаки
Захист вашого середовища вимагає розуміння того, як зловмисники доставляють шкідливі навантаження. Окрім технічних вразливостей, перегляньте ширші ризиків конфіденційності QR-кодів та способів їх уникнення під час збору телеметрії сканування. Поширені схеми розгортання включають:
- Фішинг через оманливі входи: Шахрайські портали імітують корпоративні платформи, такі як Microsoft 365 або банківські портали, для збору облікових даних співробітників.
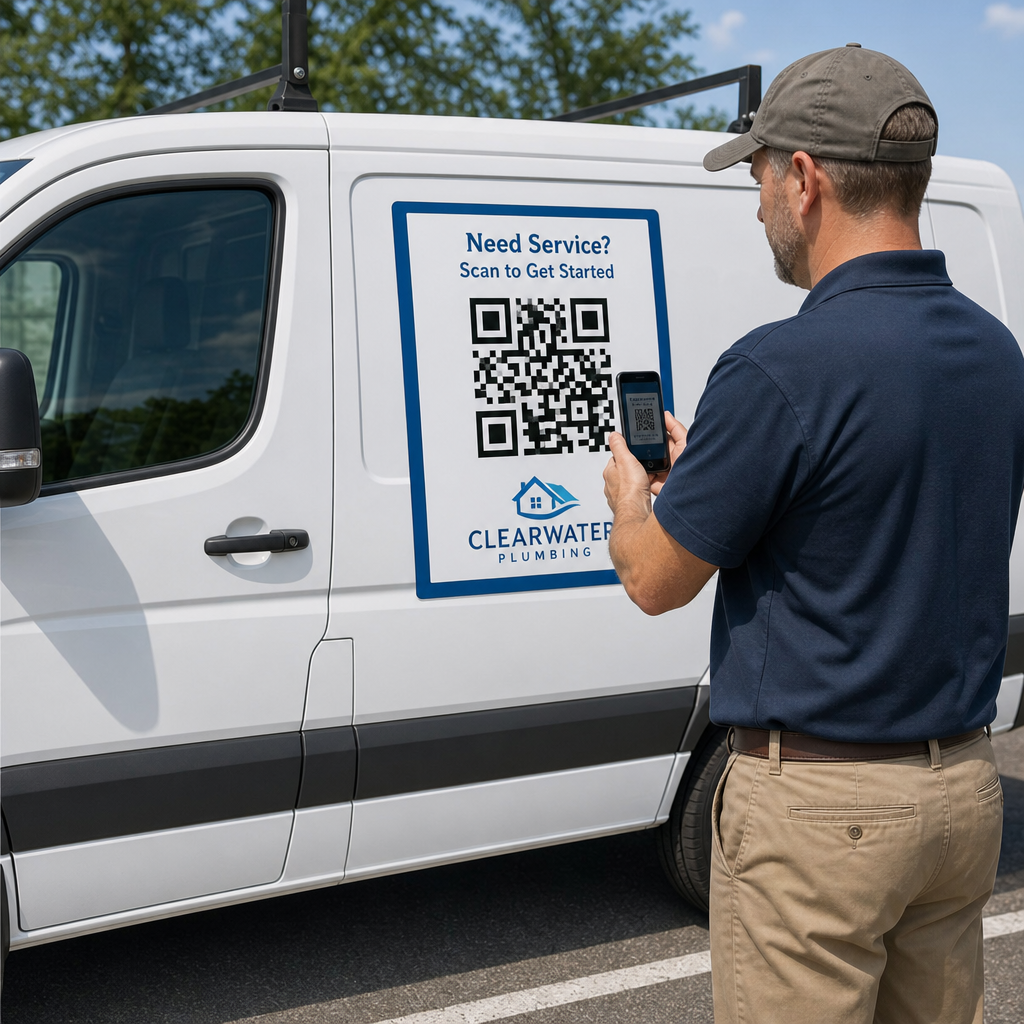
- Фізичні наклейки-накладки: Зловмисники наклеюють друковані клейкі етикетки безпосередньо на справжні коди на паркоматах, табличках громадського транспорту та касах магазинів.
- Обфусковані зловмисні перенаправлення: Зловмисники використовують скорочувачі URL або вторинні скрипти перенаправлення, щоб направляти користувачів на сайти, які розміщують шкідливе програмне забезпечення або здійснюють завантаження без дозволу.
- Підроблені платіжні системи: Змінені платіжні коди направляють транзакції клієнтів на рахунок зловмисника, а не на платіжний процесор продавця.
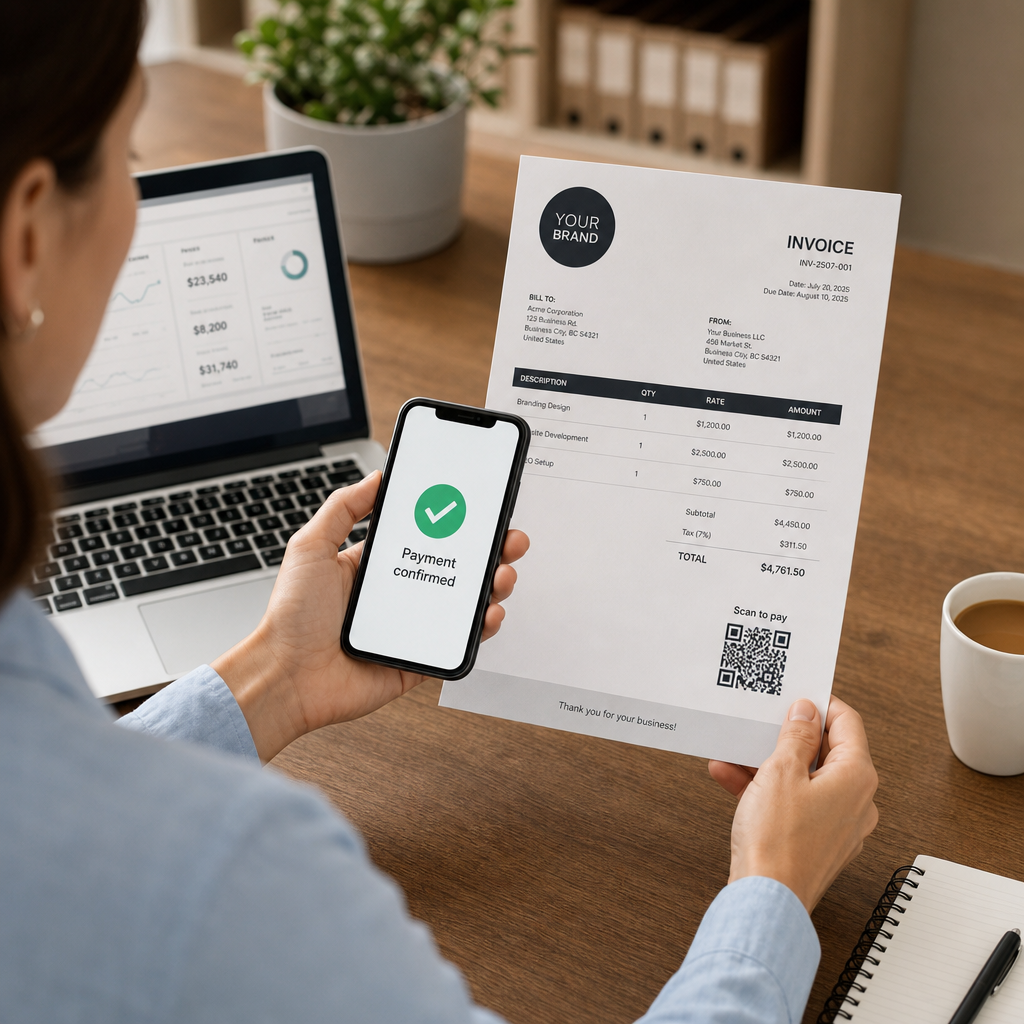
- Квішинг із вбудованими документами: Шахраї розсилають рахунки-фактури або термінові корпоративні службові записки, що містять вбудовані коди, для обходу корпоративних поштових шлюзів.
Перед взаємодією з фізичними знаками користувачі повинні навчитися розпізнавати підроблені QR-коди перевіряючи на наявність нерівних країв, незвичайних текстур або невідповідності брендингу.
Технічні стратегії для безпечної генерації QR-кодів
Організації, які публікують QR-коди, повинні впроваджувати захисні механізми під час процесу їх створення. Впровадження безпечні найкращі практики генерації QR-кодів запобігає несанкціонованим змінам і підтримує довіру до бренду.
Пріоритет динамічним QR-кодам
Статичні коди вбудовують URL-адресу призначення безпосередньо в розташування пікселів. Після друку місце призначення не може бути змінене; якщо кінцева точка скомпрометована або неправильно налаштована, фізичний носій повинен бути утилізований. Динамічні QR-коди маршрутизуються через проміжне коротке посилання, що дає адміністраторам повний контроль над оновленням URL-адрес або миттєвим відкликанням доступу. Динамічні платформи також реєструють телеметрію сканувань – таку як часові мітки, загальні місця розташування та типи пристроїв – що дозволяє командам безпеки виявляти аномальні сплески трафіку.
Застосовуйте суворі стандарти HTTPS та шифрування
Завжди налаштовуйте пункти призначення QR-кодів для розв'язання через безпечні HTTPS-з'єднання, перевірені надійним сертифікатом SSL/TLS. Безпечні протоколи захищають цілісність даних під час передачі між мобільним браузером та вашими серверами. Для кампаній, що містять власні файли або обмежені робочі процеси, впроваджуйте вторинні бар'єри доступу, такі як перевірка пароля, токени доступу або автентифікація єдиного входу (SSO).
Застосовуйте власне брендування та попередньо встановлені шаблони дизайну
Загальні чорно-білі шаблони шахраям легко відтворити та приховати за допомогою фізичних наліпок. Генерація індивідуальних кодів із вашою офіційною палітрою кольорів, вбудованим корпоративним логотипом та структурованою рамкою створює візуальну довіру. Звичайна підроблена наліпка, розміщена поверх виразного фірмового об'єкта, буде очевидною для пильних користувачів.
Контролюйте та захищайте свої точки взаємодії Зберігайте повний контроль над своїми активними кампаніями, миттєво оновлюючи призначення та вимикаючи скомпрометовані посилання з центральної панелі. Створюйте відстежувані, безпечні посилання за допомогою Динамічний QR код: генератор сьогодні.
Захист фізичних розгортань QR-кодів
Безпека фізичних активів така ж важлива, як і цифровий захист. Розгортаючи вивіски, упаковку продуктів або зовнішню рекламу, встановіть оперативні засоби контролю для запобігання несанкціонованим втручанням:
- Регулярно перевіряйте друковані матеріали: Встановіть графіки перевірок для місць з інтенсивним рухом, щоб виявити відклеєні наклейки, пошкоджені рамки або накладені декоративні елементи.
- Закріплюйте коди в захисному корпусі: Встановлюйте публічні дисплеї за склом, акриловими рамами або ламінатом, що виявляє спроби несанкціонованого втручання, щоб запобігти несанкціонованим фізичним змінам.
- Надайте чіткі контекстні інструкції: Надрукуйте чіткий текст із закликом до дії та вкажіть точний домен призначення, щоб користувачі знали, яку веб-адресу очікувати.
- Деактивуйте застарілі матеріали: Завершіть кампанії, які відпрацювали свій термін, заархівувавши їхні посилання-перенаправлення та видаливши застарілі фізичні матеріали.
Гігієна сканування та організаційний захист
Навчання співробітників безпечній взаємодії з QR-кодами усуває розрив між технічними засобами захисту та людською поведінкою.

Смартфони відображають попередній перегляд посилання перед відкриттям призначення у браузері. Користувачі повинні перевіряти цей попередній перегляд на предмет оманливих тактик, таких як неправильно написані домени, переставлені літери або нелегітимні субдомени, створені для імітації законних брендів. Під час сканування незнайомих кодів використання веб-інструменту Сканер QR онлайн або інструмент із вбудованими підказками для верифікації допомагає проаналізувати посилання перед завантаженням сторінки.
Організації також повинні оцінити спеціалізовані інструменти для виявлення фішингу за допомогою QR-кодів для перевірки вхідних вкладень електронної пошти та моніторингу аномальної активності сканування. Поєднання захисного програмного забезпечення для сканування з багатофакторною автентифікацією (MFA) гарантує, що навіть якщо співробітник введе свої облікові дані на оманливій цільовій сторінці, несанкціонований доступ залишиться заблокованим.
Щоб захистити ваш бренд та вашу аудиторію, оцінюйте кожну точку взаємодії від створення до фінального сканування. Впроваджуйте динамічні посилання, які дають вам негайний контроль над вашими призначеннями, відстежуйте моделі трафіку на предмет аномалій та зміцнюйте безпечні звички сканування серед вашої робочої сили.
Поширені запитання
Ні. QR-коди є нейтральними носіями даних, які кодують текст або URL-адреси. Кіберзагроза повністю походить від цільового посилання, вбудованого в код, яке може вказувати на фішингові сторінки, шкідливі файли або несанкціоновані платіжні системи.
Динамічні коди дозволяють адміністраторам змінювати URL-адресу призначення або деактивувати посилання в будь-який час без передруку фізичного коду. Це забезпечує швидке аварійне відключення, якщо місце призначення скомпрометовано або позначено як зловмисна діяльність.
Негайно закрийте браузер, не вводячи особистих даних і не завантажуючи файлів. Якщо ви ввели паролі або конфіденційні дані, негайно змініть облікові дані в усіх відповідних облікових записах і повідомте свою команду ІТ-безпеки.