Er organisasjonen din beskyttet mot ondsinnede QR-kodeangrep? En enkelt svindelaktig skanning kan rute brukere til portaler for innhenting av legitimasjon, installere skadelig programvare eller kompromittere bedriftsnettverk. Denne veiledningen dekker de primære vektorene bak moderne QR-trusler og skisserer handlingsrettede strategier for å forsvare systemene og kampanjene dine.
Forståelse av trusselbildet for QR-koder
QR-koder fungerer som praktiske snarveier mellom fysiske rom og digitale destinasjoner, men deres tekniske design utgjør et iboende blindpunkt. Fordi den kodede matrisen ikke er lesbar for mennesker, kan en bruker ikke avgjøre hvor mønsteret fører, bare ved å se på det. Cyberkriminelle utnytter denne ugjennomsiktigheten til å utføre «quishing», eller QR-kodephishing.

Angripere utnytter mobilskanningsvaner for å omgå tradisjonelle perimeterforsvar. Mens nettlesere på stasjonære datamaskiner vanligvis implementerer robuste nettfilterutvidelser og endepunktbeskyttelse, mangler mobilenheter ofte sammenlignbare sikkerhetstiltak. Videre legger ondsinnede aktører ofte inn koder i PDF-er eller Word-dokumenter sendt via e-post. Sikkerhetsfiltre skanner ofte tekstinnhold i stedet for innebygde bilder, noe som lar villedende lenker lande rett i ansattes innbokser. Å forstå disse forretningsrisikoer og løsninger for QR-kodephishing er det første skrittet mot å redusere driftsforstyrrelser.
Vanlige angrepsvektorer og advarselstegn
Å forsvare miljøet ditt krever å gjenkjenne hvordan angripere leverer ondsinnede nyttelaster. I tillegg til tekniske sårbarheter, se gjennom det bredere personvernrisikoene med QR-koder og hvordan du unngår dem når du samler inn skannetelemetri. Vanlige utplasseringsopplegg inkluderer:
- Phishing via villedende pålogginger: Svindelaktige portaler imiterer bedriftsplattformer som Microsoft 365 eller bankportaler for å samle inn ansattes legitimasjon.
- Fysiske klistremerkeoverlegg: Motstandere plasserer trykte selvklebende dekaler direkte over ekte koder på parkeringsautomater, kollektivskilt og butikkdisker.
- Tilslørte ondsinnede omdirigeringer: Angripere bruker URL-forkortere eller sekundære omdirigeringsskript for å sende brukere til nettsteder som er vert for skadelig programvare eller drive-by-nedlastinger.
- Falske betalingssystemer: Manipulerte betalingskoder ruter kundetransaksjoner til en angripers konto i stedet for selgerens betalingsbehandler.
- Innebygd dokument-quishing: Svindlere distribuerer fakturaer eller presserende bedriftsnotater som inneholder innebygde koder for å omgå bedriftens e-postgatewayer.
Før brukere samhandler med fysisk skilting, bør de lære seg hvordan de kan oppdage falske QR-koder ved å se etter skjeve kanter, uvanlige teksturer eller merkevarer som ikke stemmer overens.
Tekniske strategier for sikker QR-kodegenerering
Organisasjoner som publiserer QR-koder, må innlemme defensive kontroller under opprettelsesprosessen. Implementering av sikker QR-kodegenerering beste praksis forhindrer uautorisert tukling og opprettholder merkevarens tillit.
Prioriter dynamiske QR-koder
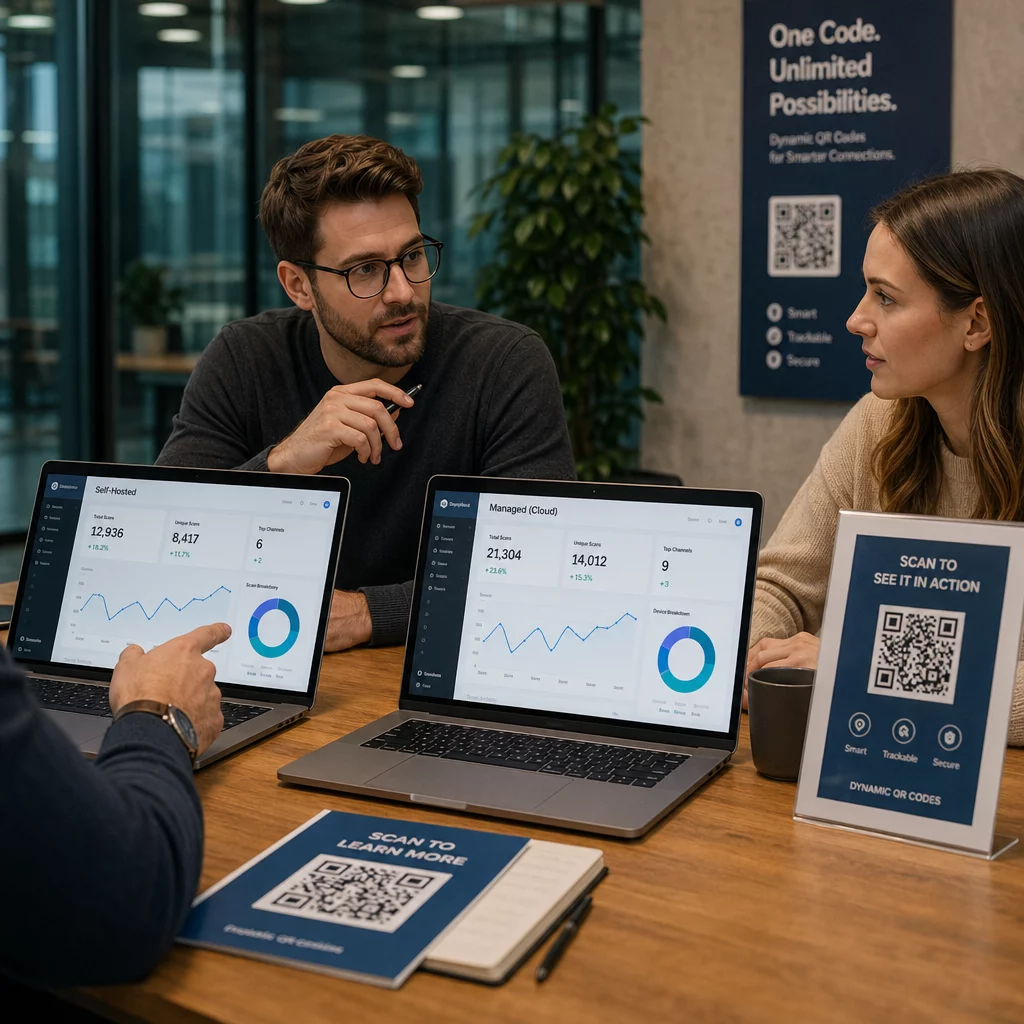
Statiske koder bygger inn destinasjons-URL-en direkte i pikselarrangementet. Når de er skrevet ut, kan destinasjonen ikke endres; hvis endepunktet er kompromittert eller feilkonfigurert, må den fysiske ressursen kasseres. Dynamiske QR-koder ruter gjennom en mellomliggende kort lenke, noe som gir administratorer full kontroll til å oppdatere URL-er eller tilbakekalle tilgang umiddelbart. Dynamiske plattformer logger også skannings-telemetri – for eksempel tidsstempler, generelle lokasjoner og enhetstyper – slik at sikkerhetsteam kan oppdage unormale trafikksvingninger.
Håndhev strenge HTTPS- og krypteringsstandarder
Konfigurer alltid QR-destinasjoner til å løses over sikre HTTPS-tilkoblinger verifisert av et betrodd SSL/TLS-sertifikat. Sikre protokoller beskytter dataintegriteten under overføring mellom mobilnettleseren og serverne dine. For kampanjer som inneholder proprietære filer eller begrensede arbeidsflyter, implementer sekundære tilgangsbarrierer som passordbekreftelse, tilgangstokener eller SSO (single sign-on) autentisering.
Bruk tilpasset merkevarebygging og designforhåndsinnstillinger
Generiske svart-hvitt-mønstre er trivielle for svindlere å replikere og skjule med fysiske klistremerker. Ved å generere tilpassede koder med din offisielle fargepalett, innebygd firmalogo og strukturert ramme, skapes visuell tillit. Et generisk forfalsket klistremerke plassert over et tydelig, merket element vil se åpenbart ut for årvåkne brukere.
Kontroller og beskytt dine berøringspunkter Behold full kontroll over dine live-kampanjer ved å oppdatere destinasjoner umiddelbart og deaktivere kompromitterte lenker fra et sentralt dashbord. Opprett sporbare, sikre lenker med Dynamisk QR-kode generator i dag.
Sikring av fysiske QR-kodeutplasseringer
Fysisk eiendelssikkerhet er like avgjørende som digital beskyttelse. Når du distribuerer skilting, produktemballasje eller utendørsreklame, må du etablere operasjonelle kontroller for å forhindre tukling:
- Inspiser utskriftsmateriell regelmessig: Etabler inspeksjonsplaner for områder med høy trafikk for å identifisere klistremerker som løsner, skadede rammer eller overlagte dekaler.
- Innkapsle koder i beskyttende hus: Monter offentlige skjermer bak glass, akrylrammer eller manipuleringssikre laminater for å forhindre uautoriserte fysiske endringer.
- Gi eksplisitte kontekstuelle instruksjoner: Skriv tydelig handlingsfremmende tekst og spesifiser nøyaktig destinasjonsdomene slik at brukerne vet hvilken nettadresse de skal forvente.
- Deaktiver utdatert materiale: Avslutt kampanjer som har gått sin gang ved å arkivere omdirigeringslenkene deres og fjerne utgått fysisk materiale.
Skannehygiene og organisatorisk forsvar
Opplæring av ansatte i sikker interaksjon med QR-koder minsker gapet mellom tekniske sikkerhetstiltak og menneskelig atferd.

Smarttelefoner viser en forhåndsvisning av lenken før de åpner destinasjonen i en nettleser. Brukere må inspisere denne forhåndsvisningen for villedende taktikker, for eksempel feilstavede domener, ombyttede bokstaver eller ulovlige underdomener designet for å etterligne legitime merkevarer. Når du skanner ukjente koder, hjelper det å bruke en nettbasert QR-kode scanner eller et verktøy med innebygde verifiseringsmeldinger med å analysere lenken før du laster inn siden.
Organisasjoner bør også evaluere spesialiserte verktøy for å oppdage QR-kode-phishing for å screene innkommende e-postvedlegg og overvåke unormal skanneaktivitet. Ved å kombinere defensiv skanneprogramvare med flerfaktorautentisering (MFA) sikrer man at selv om en ansatt skriver inn legitimasjonen sin på en villedende landingsside, forblir uautorisert tilgang blokkert.
For å beskytte merkevaren din og publikummet ditt, evaluer hvert kontaktpunkt fra opprettelse til endelig skann. Implementer dynamiske lenker som gir deg umiddelbar kontroll over destinasjonene dine, overvåk trafikkmønstre for avvik, og forsterk sikre skannevaner i hele arbeidsstyrken din.
Ofte stilte spørsmål
Nei. QR-koder er nøytrale databærere som koder tekst eller nettadresser. Cybertrusselen stammer utelukkende fra destinasjonslenken som er innebygd i koden, som kan peke til phishing-sider, skadelige filer eller uautoriserte betalingssystemer.
Dynamiske koder lar administratorer endre destinasjons-URL-en eller deaktivere lenken når som helst uten å måtte trykke opp den fysiske koden på nytt. Dette gir en rask nødstopp hvis en destinasjon blir kompromittert eller flagget for ondsinnet aktivitet.
Lukk nettleseren umiddelbart uten å legge inn personlige opplysninger eller laste ned filer. Hvis du har sendt inn passord eller sensitive data, endre påloggingsinformasjonen din på alle relevante kontoer umiddelbart og varsle IT-sikkerhetsteamet ditt.