您的组织是否能抵御恶意二维码攻击?一次欺诈性扫描就可能将用户引导至凭据窃取门户、安装恶意软件或危及公司网络。本指南涵盖了现代二维码威胁背后的主要载体,并概述了保护您的系统和活动的实用策略。
了解二维码威胁的现状
二维码是物理空间和数字目的地之间的便捷捷径,但其技术设计存在固有的盲点。由于编码矩阵不可人工识读,用户无法仅凭查看模式就确定其指向何处。网络犯罪分子利用这种不透明性来实施“quishing”或二维码钓鱼。

攻击者利用移动扫描习惯绕过传统的边界防御。虽然桌面浏览器通常部署强大的网页过滤扩展和端点保护,但移动设备往往缺乏可比的保护措施。此外,恶意行为者经常将代码嵌入通过电子邮件发送的PDF或Word文档中。安全过滤器通常扫描文本内容而非嵌入图像,从而使欺骗性链接直接进入员工收件箱。了解这些 二维码钓鱼业务风险及修复方法 是减轻运营中断的第一步。
常见的攻击载体和警告信号
保护您的环境需要识别攻击者如何传递恶意载荷。除了技术漏洞,在收集扫描遥测数据时,还要审查更广泛的 二维码隐私风险以及如何避免它们 常见部署方案包括:
- 通过欺骗性登录进行钓鱼:欺诈性门户模仿Microsoft 365或银行门户等企业平台,以收集员工凭据。
- 物理贴纸覆盖:攻击者将打印的粘性贴纸直接覆盖在停车计时器、交通标志和零售柜台上的真实代码上。
- 混淆的恶意重定向:攻击者使用URL缩短器或辅助重定向脚本将用户发送到托管恶意软件或进行“驾车式下载”的网站。
- 伪造支付系统:篡改的支付代码将客户交易路由到攻击者的账户,而不是商家的支付处理方。
- 嵌入式文档网络钓鱼:诈骗者分发包含嵌入代码的发票或紧急公司备忘录,以规避企业电子邮件网关。
在与实体标牌互动之前,用户应了解如何 识别虚假二维码 通过检查错位的边缘、异常的纹理或不匹配的品牌标识。
安全二维码生成的技术策略
发布二维码的组织在创建过程中必须纳入防御性控制措施。实施 安全二维码生成最佳实践 可以防止未经授权的篡改并维护品牌信任。
优先使用动态二维码
静态码将目标URL直接嵌入到像素排列中。一旦打印,目标就无法更改;如果端点受损或配置错误,实体资产必须报废。动态二维码通过中间短链接进行路由,使管理员能够完全控制即时更新URL或撤销访问。动态平台还会记录扫描遥测数据——例如时间戳、大致位置和设备类型——从而使安全团队能够检测异常流量峰值。
强制执行严格的HTTPS和加密标准
始终将二维码目标配置为通过受信任的SSL/TLS证书验证的安全HTTPS连接解析。安全协议可保护移动浏览器和您的服务器之间传输的数据完整性。对于包含专有文件或受限工作流程的活动,请实施二级访问障碍,例如密码验证、访问令牌或单点登录(SSO)身份验证。
应用自定义品牌和设计预设
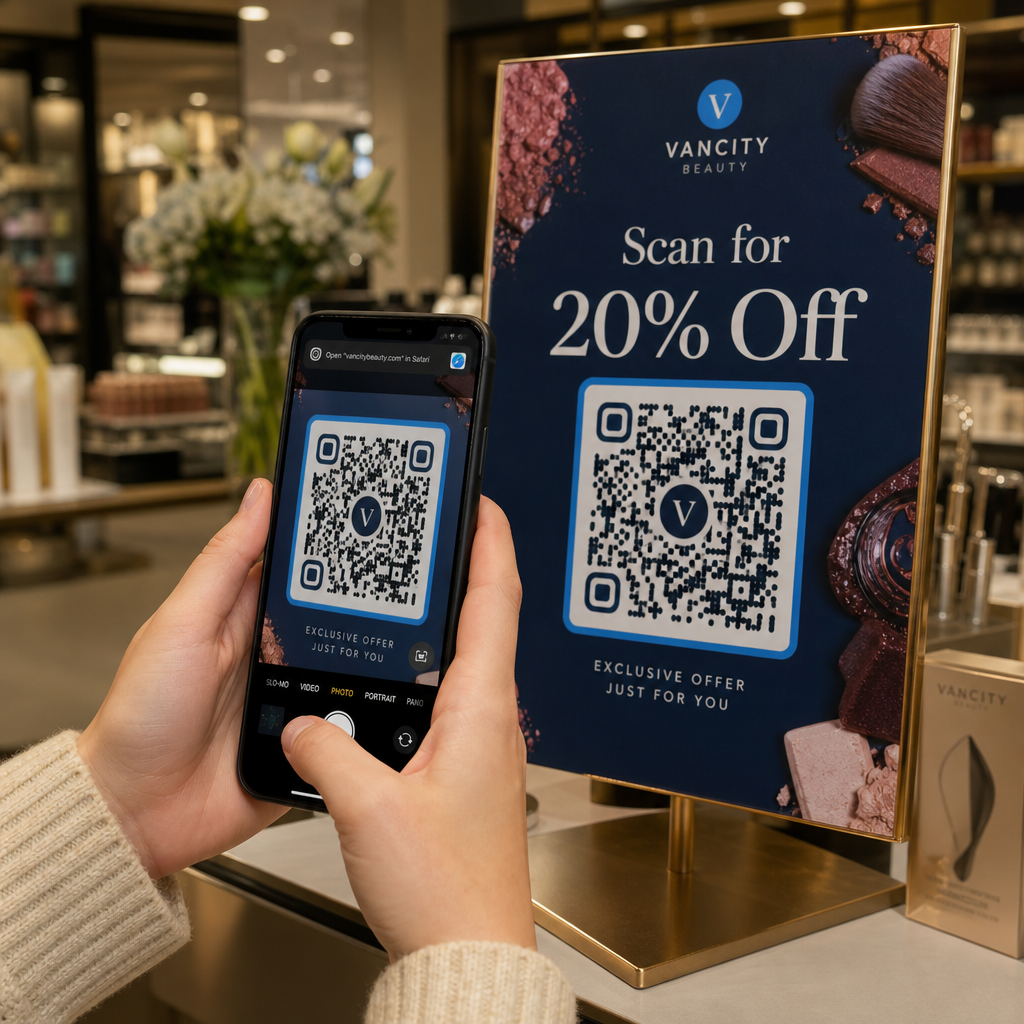
普通的黑白图案很容易被诈骗者复制,并用实体贴纸遮盖。生成具有官方调色板、嵌入式公司徽标和结构化框架的定制代码可以建立视觉信任。警惕的用户会一眼看出贴在独特的品牌资产上的普通伪造贴纸。
控制并保护您的接触点 通过从中央仪表板即时更新目的地并禁用受损链接,完全控制您的实时营销活动。使用 动态 QR code 生成器 。.
保护实体二维码部署
物理资产安全与数字保护同样重要。在部署标牌、产品包装或户外广告时,建立操作控制以防止篡改:
- 定期检查印刷资产:为高流量区域建立检查计划,以识别剥落的贴纸、损坏的框架或覆盖的贴花。
- 将代码封装在保护性外壳中:将公共显示屏安装在玻璃、亚克力框架或防篡改层压板后面,以防止未经授权的物理更改。
- 提供明确的上下文说明:打印清晰的号召性用语文本并指定确切的目标域,以便用户知道预期访问的网址。
- 停用过时材料:通过存档其重定向链接并移除过期的实体材料来停用已完成的营销活动。
扫描卫生与组织防御
培训员工安全地与二维码互动,弥合了技术保障与人类行为之间的差距。

智能手机在浏览器中打开目的地之前会显示链接预览。用户必须检查此预览是否存在欺骗性策略,例如拼写错误的域名、字母移位或旨在模仿合法品牌的非法子域名。扫描不熟悉的二维码时,使用基于网络的 二维码扫描器 或带有原生验证提示的工具,有助于在加载页面之前分析链接。
组织还应评估专业化的 工具来检测二维码网络钓鱼 筛选入站电子邮件附件并监控异常扫描活动。将防御性扫描软件与多重身份验证 (MFA) 相结合,可确保即使员工在欺骗性登录页面上输入了凭据,未经授权的访问仍然被阻止。
为保护您的品牌和受众,请评估从创建到最终扫描的每个接触点。实施动态链接,让您立即控制目标,监控流量模式中的异常,并在整个员工队伍中加强安全扫描习惯。
常见问题
不。二维码是中立的数据载体,用于编码文本或URL。网络威胁完全来自代码中嵌入的目标链接,该链接可能指向钓鱼页面、恶意文件或未经授权的支付系统。
动态代码允许管理员在不重新打印物理代码的情况下,随时更改目标URL或停用链接。如果目标遭到破坏或被标记为恶意活动,这提供了一个快速的终止开关。
立即关闭浏览器,不要输入个人信息或下载文件。如果您提交了密码或敏感数据,请立即更改所有相关账户的凭据,并通知您的IT安全团队。