Vai jūsu organizācija ir aizsargāta pret ļaunprātīgiem QR kodu uzbrukumiem? Viena krāpnieciska skenēšana var novirzīt lietotājus uz akreditācijas datu iegūšanas portāliem, instalēt ļaunprātīgu programmatūru vai apdraudēt korporatīvos tīklus. Šajā ceļvedī aplūkoti galvenie mūsdienu QR draudu vektori un izklāstītas praktiskas stratēģijas jūsu sistēmu un kampaņu aizsardzībai.
QR kodu draudu vides izpratne
QR kodi kalpo kā ērti saīsnes starp fiziskām telpām un digitālajiem galamērķiem, taču to tehniskais dizains rada neatņemamu aklu zonu. Tā kā kodētā matrica nav cilvēkiem nolasāma, lietotājs nevar noteikt, kur ved modelis, vienkārši uz to skatoties. Kibernoziedznieki izmanto šo necaurredzamību, lai veiktu “quishing” jeb QR kodu pikšķerēšanu.

Uzbrucēji izmanto mobilo ierīču skenēšanas ieradumus, lai apietu tradicionālās perimetra aizsardzības sistēmas. Kamēr galddatoru pārlūkprogrammas parasti izmanto spēcīgus tīmekļa filtrēšanas paplašinājumus un galapunktu aizsardzību, mobilajām ierīcēm bieži trūkst salīdzināmu drošības pasākumu. Turklāt ļaunprātīgi aktori bieži iegulst kodus PDF vai Word dokumentos, kas tiek nosūtīti pa e-pastu. Drošības filtri bieži skenē teksta saturu, nevis iegultos attēlus, ļaujot maldinošām saitēm nonākt tieši darbinieku iesūtnēs. Izpratne par šiem QR kodu pikšķerēšanas biznesa riskiem un labojumiem ir pirmais solis ceļā uz darbības traucējumu mazināšanu.
Biežākie uzbrukumu vektori un brīdinājuma zīmes
Lai aizsargātu savu vidi, ir jāatzīst, kā uzbrucēji piegādā ļaunprātīgas slodzes. Papildus tehniskajām ievainojamībām pārskatiet plašāku QR kodu privātuma riskiem un to, kā no tiem izvairīties vairošanas aspektus, vācot skenēšanas telemetriju. Biežākās izvietošanas shēmas ietver:
- Pikšķerēšana, izmantojot mānīgus pieteikumvārdus: krāpnieciski portāli imitē uzņēmuma platformas, piemēram, Microsoft 365 vai banku portālus, lai ievāktu darbinieku akreditācijas datus.
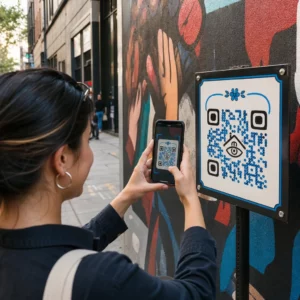
- Fizisko uzlīmju pārklājumi: pretinieki novieto apdrukātas līmvielu uzlīmes tieši virs autentiskiem kodiem uz stāvvietu automātiem, sabiedriskā transporta zīmēm un mazumtirdzniecības letēm.
- Maskētas ļaunprātīgas novirzīšanas: Uzbrucēji izmanto URL saīsinātājus vai sekundārus novirzīšanas skriptus, lai nosūtītu lietotājus uz vietnēm, kurās tiek izplatīta ļaunprātīga programmatūra vai automātiskas lejupielādes.
- Viltotas maksājumu sistēmas: Mainīti maksājumu kodi novirza klientu darījumus uz uzbrucēja kontu, nevis uz tirgotāja maksājumu apstrādātāja kontu.
- Iegulto dokumentu viltus izkrāpšana (quishing): Krāpnieki izplata rēķinus vai steidzamus korporatīvos ziņojumus, kas satur iegultus kodus, lai apietu uzņēmumu e-pasta vārtejas.
Pirms mijiedarbības ar fiziskām norādēm lietotājiem vajadzētu iemācīties atpazīt viltotus QR kodus pārbaudot, vai nav neatbilstīgas malas, neparastas tekstūras vai neatbilstoša zīmolu atpazīstamība.
Tehniskās stratēģijas drošai QR kodu ģenerēšanai
Organizācijām, kas publicē QR kodus, izveides procesā ir jāiekļauj aizsardzības kontroles. Ieviešot Drošu QR kodu ģenerēšanas labākā prakse tiek novērsta nesankcionēta iejaukšanās un saglabāta zīmola uzticamība.
Prioritizēt dinamiskos QR kodus
Statiskie kodi ietver galamērķa URL tieši pikseļu izkārtojumā. Pēc izdrukāšanas galamērķi nevar mainīt; ja galapunkts ir kompromitēts vai nepareizi konfigurēts, fiziskais aktīvs ir jāiznīcina. Dinamiskie QR kodi tiek novirzīti caur starpposma īsu saiti, dodot administratoriem pilnīgu kontroli, lai nekavējoties atjauninātu URL vai atsauktu piekļuvi. Dinamiskās platformas arī reģistrē skenēšanas telemetriju – piemēram, laika zīmogus, vispārīgās atrašanās vietas un ierīču tipus – ļaujot drošības komandām atklāt anomālus trafika pieaugumus.
Piemērot stingrus HTTPS un šifrēšanas standartus
Vienmēr konfigurējiet QR galamērķus, lai tie tiktu atrisināti, izmantojot drošus HTTPS savienojumus, ko pārbaudījis uzticams SSL/TLS sertifikāts. Droši protokoli aizsargā datu integritāti pārsūtīšanas laikā starp mobilo pārlūkprogrammu un jūsu serveriem. Kampaņām, kas satur patentētus failus vai ierobežotas darbplūsmas, ieviesiet sekundāras piekļuves barjeras, piemēram, paroles pārbaudi, piekļuves pilnvaras vai vienreizējās pieteikšanās (SSO) autentifikāciju.
Piemērot pielāgotu zīmolu un dizaina priekšiestatījumus
Ģeneriskus melnbaltus rakstus krāpniekiem ir viegli replicēt un noslēpt ar fiziskām uzlīmēm. Pielāgotu kodu ģenerēšana, kuros iekļauta jūsu oficiālā krāsu palete, iestrādāts korporatīvais logotips un strukturēts rāmis, rada vizuālu uzticamību. Vispārīga viltota uzlīme, kas uzlīmēta pāri atšķirīgam, zīmola īpašumam, būs acīmredzama vērīgiem lietotājiem.
Kontrolējiet un aizsargājiet savus saskares punktus Saglabājiet pilnīgu kontroli pār savām aktīvajām kampaņām, nekavējoties atjauninot galamērķus un atspējojot kompromitētas saites no centrālā informācijas paneļa. Izveidojiet izsekojamas, drošas saites ar Dinamisks QR kodu ģenerators šodien.
Fizisko QR kodu izvietošanas aizsardzība
Fizisko aktīvu drošība ir tikpat svarīga kā digitālā aizsardzība. Izvietojot zīmes, produktu iepakojumus vai āra reklāmas, ieviesiet operatīvās kontroles, lai novērstu bojājumus:
- Regulāri pārbaudiet drukas materiālus: Izveidojiet pārbaudes grafikus intensīvas satiksmes zonām, lai identificētu nolobījušās uzlīmes, bojātus rāmjus vai uzlīmētus dekālus.
- Ievietojiet kodus aizsargapvalkā: Uzstādiet publiskos displejus aiz stikla, akrila rāmjiem vai pret viltošanu izturīgiem laminātiem, lai novērstu nesankcionētas fiziskas izmaiņas.
- Sniedziet skaidras kontekstuālās instrukcijas: Drukājiet skaidru aicinājuma veikt darbību tekstu un norādiet precīzu galamērķa domēnu, lai lietotāji zinātu, kādu tīmekļa adresi gaidīt.
- Deaktivizējiet novecojušus materiālus: Izbeidziet kampaņas, kas ir sasniegušas savu mērķi, arhivējot to pāradresācijas saites un noņemot novecojušos fiziskos materiālus.
Skenēšanas higiēna un organizatoriskā aizsardzība
Darbinieku apmācība drošai mijiedarbībai ar QR kodiem mazina plaisu starp tehniskajām drošības pasākumiem un cilvēka uzvedību.

Viedtālruņi parāda saites priekšskatījumu pirms galamērķa atvēršanas pārlūkprogrammā. Lietotājiem ir jāpārbauda šis priekšskatījums, lai atklātu maldinošas taktikas, piemēram, nepareizi uzrakstītus domēnus, samainītas burtu vietas vai nelikumīgus apakšdomēnus, kas paredzēti legālu zīmolu imitēšanai. Skenējot nezināmus kodus, izmantojot tīmekļa Skenēt QR kodu tiešsaistē vai rīks ar vietējiem verifikācijas uzvednēm palīdz analizēt saiti pirms lapas ielādes.
Organizācijām vajadzētu arī izvērtēt specializētas rīkus QR kodu pikšķerēšanas noteikšanai lai pārbaudītu ienākošos e-pasta pielikumus un uzraudzītu anomālas skenēšanas aktivitātes. Aizsardzības skenēšanas programmatūras apvienošana ar daudzfaktoru autentifikāciju (MFA) nodrošina, ka pat tad, ja darbinieks ievada savus akreditācijas datus viltus galvenajā lapā, nesankcionēta piekļuve paliek bloķēta.
Lai aizsargātu savu zīmolu un auditoriju, novērtējiet katru saskares punktu no izveides līdz pēdējai skenēšanai. Ieviesiet dinamiskas saites, kas sniedz jums tūlītēju kontroli pār galamērķiem, uzraugiet datplūsmas modeļus, lai atklātu anomālijas, un stipriniet drošas skenēšanas ieradumus visā jūsu darbaspēkā.
Biežāk uzdotie jautājumi
Nē. QR kodi ir neitrāli datu nesēji, kas kodē tekstu vai URL. Kiberdraudi pilnībā izriet no kodā iegultās galamērķa saites, kas var norādīt uz pikšķerēšanas lapām, ļaunprātīgiem failiem vai neatļautām maksājumu sistēmām.
Dinamiskie kodi ļauj administratoriem mainīt mērķa URL vai deaktivizēt saiti jebkurā laikā, neizdrukājot fizisko kodu atkārtoti. Tas nodrošina ātru izslēgšanas slēdzi, ja mērķis tiek kompromitēts vai atzīmēts par ļaunprātīgu darbību.
Nekavējoties aizveriet pārlūkprogrammu, neievadot personisko informāciju vai nelejuplādējot failus. Ja esat iesniedzis paroles vai sensitīvus datus, nekavējoties mainiet savus akreditācijas datus visos attiecīgajos kontos un paziņojiet savai IT drošības komandai.