Kuruluşunuz kötü amaçlı QR kodu saldırılarına karşı korunuyor mu? Tek bir hileli tarama, kullanıcıları kimlik bilgisi avlama portallarına yönlendirebilir, kötü amaçlı yazılım yükleyebilir veya kurumsal ağları tehlikeye atabilir. Bu kılavuz, modern QR tehditlerinin arkasındaki birincil vektörleri kapsar ve sistemlerinizi ve kampanyalarınızı savunmak için eyleme geçirilebilir stratejileri özetler.
QR Kod Tehditleri Ortamını Anlamak
QR kodları, fiziksel alanlar ile dijital hedefler arasında uygun kısayollar görevi görür, ancak teknik tasarımları doğuştan bir kör nokta sunar. Kodlanmış matris insan tarafından okunabilir olmadığı için, bir kullanıcı sadece bakarak desenin nereye gittiğini belirleyemez. Siber suçlular bu opaklığı, “quishing” veya QR kod kimlik avı gerçekleştirmek için kullanır.

Saldırganlar, geleneksel çevre savunmalarını aşmak için mobil tarama alışkanlıklarını kullanır. Masaüstü tarayıcılar genellikle sağlam web filtreleme uzantıları ve uç nokta koruması dağıtırken, mobil cihazlarda genellikle benzer korumalar eksiktir. Ayrıca, kötü niyetli aktörler sıklıkla e-posta yoluyla gönderilen PDF'lere veya Word belgelerine kodlar yerleştirir. Güvenlik filtreleri genellikle metin içeriğini tarar, gömülü resimleri değil, bu da aldatıcı bağlantıların doğrudan çalışanların gelen kutularına düşmesine neden olur. Bunları anlamak QR kod kimlik avı iş riskleri ve düzeltmeleri operasyonel kesintiyi azaltmaya yönelik ilk adımdır.
Yaygın Saldırı Vektörleri ve Uyarı İşaretleri
Ortamınızı savunmak, saldırganların kötü amaçlı yükleri nasıl teslim ettiğini anlamayı gerektirir. Teknik güvenlik açıkları ek olarak, daha geniş QR kodu gizlilik riskleri ve bunlardan nasıl kaçınılacağı tarama telemetrisi toplarken. Yaygın dağıtım şemaları şunları içerir:
- Aldatıcı girişler aracılığıyla kimlik avı: Hileli portallar, çalışan kimlik bilgilerini toplamak için Microsoft 365 veya bankacılık portalları gibi kurumsal platformları taklit eder.
- Fiziksel çıkartma kaplamaları: Saldırganlar, otopark sayaçları, toplu taşıma tabelaları ve perakende satış noktalarındaki gerçek kodların üzerine doğrudan basılı yapışkanlı etiketler yerleştirir.
- Gizlenmiş kötü amaçlı yönlendirmeler: Saldırganlar, kullanıcıları kötü amaçlı yazılım veya kendiliğinden indirme barındıran sitelere göndermek için URL kısaltıcılar veya ikincil yönlendirme komut dosyaları kullanır.
- Sahte ödeme sistemleri: Kurcalanmış ödeme kodları, müşteri işlemlerini satıcının ödeme işlemcisi yerine bir saldırganın hesabına yönlendirir.
- Gömülü belge kimlik avı (quishing): Dolandırıcılar, kurumsal e-posta ağ geçitlerini atlatmak için gömülü kodlar içeren faturalar veya acil kurumsal notlar dağıtır.
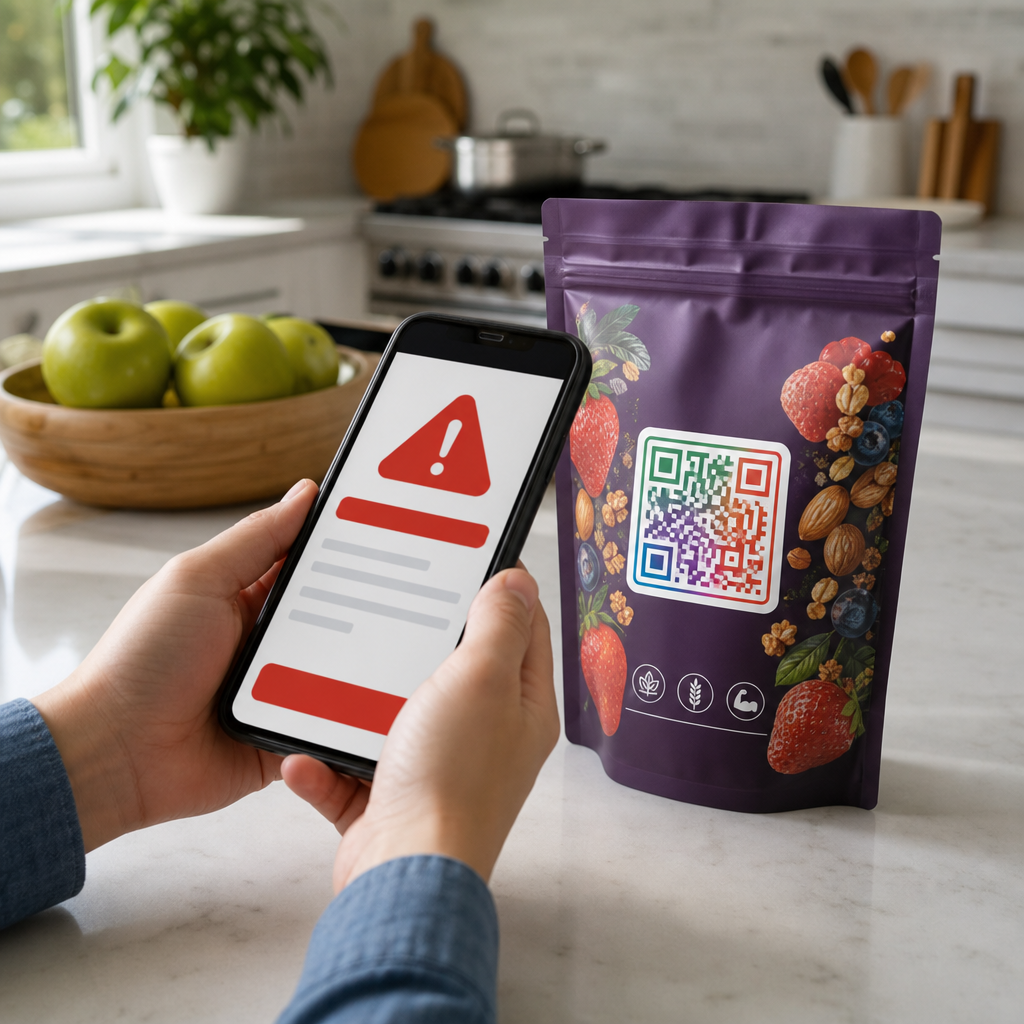
Kullanıcılar, fiziksel tabelalarla etkileşime geçmeden önce nasıl sahte QR kodları tanıyacaklarını yanlış hizalanmış kenarlar, alışılmadık dokular veya uyumsuz markalama olup olmadığını kontrol ederek öğrenmelidir.
Güvenli QR Kodu Oluşturma için Teknik Stratejiler
QR kodları yayınlayan kuruluşlar, oluşturma süreci boyunca savunma kontrollerini dahil etmelidir. Uygulamak, güvenli QR kodu oluşturma en iyi uygulamaları yetkisiz kurcalamayı önler ve marka güvenini sürdürür.
Dinamik QR Kodlarına Öncelik Verin
Statik kodlar, hedef URL'yi doğrudan piksel düzenlemesine gömer. Bir kez basıldıktan sonra hedef değiştirilemez; uç nokta tehlikeye girerse veya yanlış yapılandırılırsa, fiziksel varlık atılmalıdır. Dinamik QR kodları, ara bir kısa bağlantı aracılığıyla yönlendirilir ve yöneticilere URL'leri anında güncelleme veya erişimi iptal etme konusunda tam kontrol sağlar. Dinamik platformlar ayrıca tarama telemetrisini – zaman damgaları, genel konumlar ve cihaz türleri gibi – kaydeder ve güvenlik ekiplerinin anormal trafik artışlarını tespit etmesine olanak tanır.
Sıkı HTTPS ve Şifreleme Standartları Uygulayın
QR hedeflerini her zaman güvenilir bir SSL/TLS sertifikasıyla doğrulanmış güvenli HTTPS bağlantıları üzerinden çözümlenecek şekilde yapılandırın. Güvenli protokoller, mobil tarayıcı ile sunucularınız arasındaki aktarım sırasında veri bütünlüğünü korur. Özel dosyalar veya kısıtlı iş akışları içeren kampanyalar için, parola doğrulama, erişim belirteçleri veya tek oturum açma (SSO) kimlik doğrulaması gibi ikincil erişim engelleri uygulayın.
Özel Markalama ve Tasarım Ön Ayarları Uygulayın
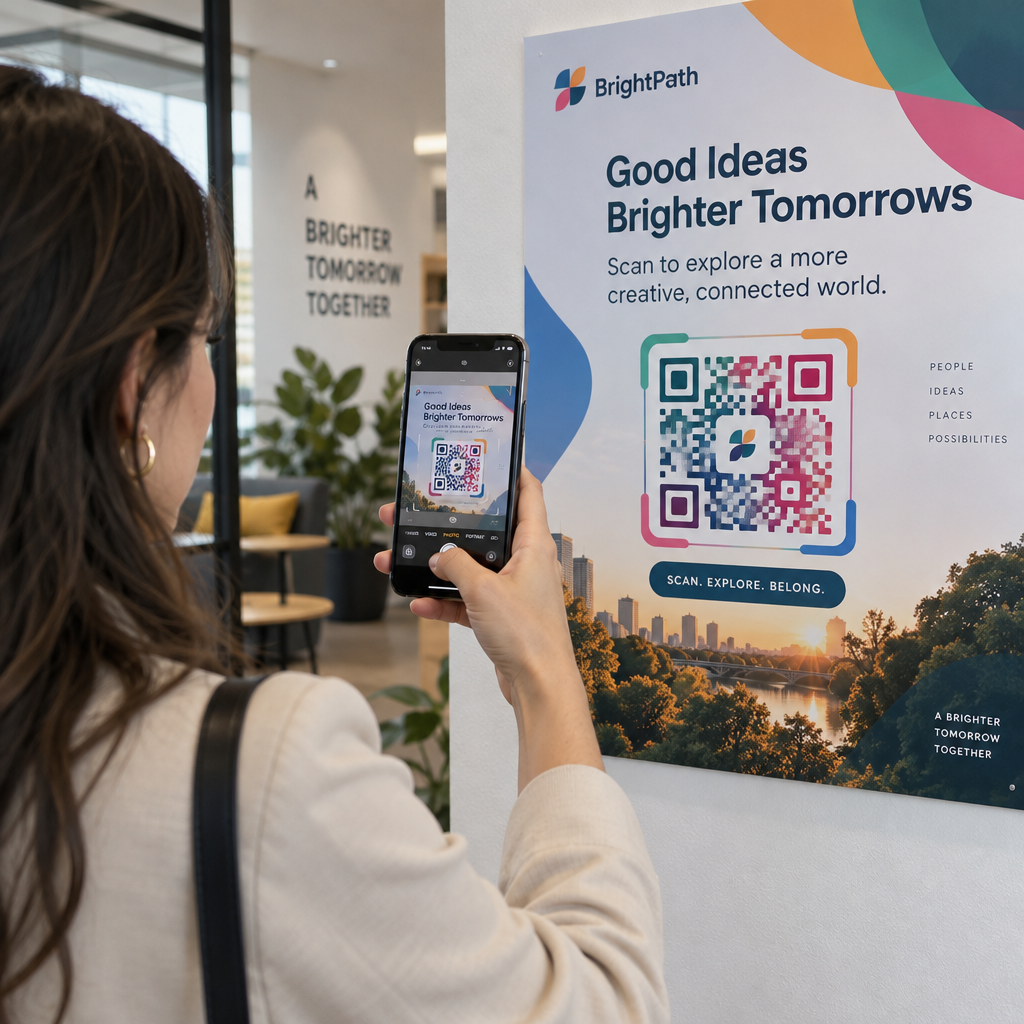
Genel siyah-beyaz desenlerin dolandırıcılar tarafından kopyalanması ve fiziksel etiketlerle gizlenmesi kolaydır. Resmi renk paletinizi, yerleşik kurumsal logonuzu ve yapılandırılmış çerçevenizi içeren özelleştirilmiş kodlar oluşturmak görsel güveni sağlar. Belirgin, markalı bir varlığın üzerine yerleştirilen genel bir sahte etiket, dikkatli kullanıcılar için bariz görünecektir.
Temas Noktalarınızı Kontrol Edin ve Koruyun Hedefleri anında güncelleyerek ve güvenliği ihlal edilmiş bağlantıları merkezi bir panodan devre dışı bırakarak canlı kampanyalarınız üzerinde tam kontrol sağlayın. İzlenebilir, güvenli bağlantılar oluşturun Dinamik QR Kod Oluşturucu bugün.
Fiziksel QR Kodu Dağıtımlarını Güvence Altına Alma
Fiziksel varlık güvenliği, dijital koruma kadar önemlidir. Tabela, ürün ambalajı veya dış mekan reklamları dağıtırken, kurcalamayı önlemek için operasyonel kontroller oluşturun:
- Basılı varlıkları düzenli olarak denetleyin: Yoğun trafikli alanlar için soyulan etiketleri, hasarlı çerçeveleri veya üst üste bindirilmiş çıkartmaları tespit etmek amacıyla denetim programları oluşturun.
- Kodları koruyucu muhafazaya yerleştirin: Yetkisiz fiziksel değişiklikleri önlemek için halka açık ekranları cam, akrilik çerçeveler veya kurcalamaya karşı korumalı laminatların arkasına monte edin.
- Açık bağlamsal talimatlar sağlayın: Net harekete geçirici mesaj metni yazdırın ve tam hedef alanı belirtin, böylece kullanıcılar hangi web adresini bekleyeceklerini bilirler.
- Eskimiş materyalleri devre dışı bırakın: Yönlendirme bağlantılarını arşivleyerek ve süresi dolmuş fiziksel materyalleri kaldırarak ömrünü tamamlamış kampanyaları sonlandırın.
Tarama Hijyeni ve Kurumsal Savunma
Çalışanları QR kodlarıyla güvenli bir şekilde etkileşim kurmaları için eğitmek, teknik güvenlik önlemleri ile insan davranışı arasındaki boşluğu kapatır.

Akıllı telefonlar, hedefi bir tarayıcıda açmadan önce bir bağlantı önizlemesi görüntüler. Kullanıcılar, meşru markaları taklit etmek üzere tasarlanmış yanlış yazılmış alan adları, yerleri değiştirilmiş harfler veya gayri meşru alt alan adları gibi aldatıcı taktikler için bu önizlemeyi incelemelidir. Bilinmeyen kodları tararken, web tabanlı bir QR Kod Okuyucu veya yerel doğrulama istemleri olan bir araç, sayfayı yüklemeden önce bağlantıyı analiz etmeye yardımcı olur.
Kuruluşlar ayrıca uzmanlaşmış QR kodu kimlik avını tespit etme araçları gelen e-posta eklerini taramak ve anormal tarama etkinliğini izlemek için. Savunma tarama yazılımını çok faktörlü kimlik doğrulama (MFA) ile birleştirmek, bir çalışan kimlik bilgilerini aldatıcı bir açılış sayfasına girse bile yetkisiz erişimin engelli kalmasını sağlar.
Markanızı ve kitlenizi korumak için, oluşturmadan son taramaya kadar her temas noktasını değerlendirin. Hedefleriniz üzerinde anında kontrol sağlayan dinamik bağlantılar uygulayın, anormallikler için trafik modellerini izleyin ve iş gücünüz genelinde güvenli tarama alışkanlıklarını pekiştirin.
Sıkça sorulan sorular
Hayır. QR kodları, metin veya URL'leri kodlayan nötr veri taşıyıcılardır. Siber tehdit tamamen kodun içine gömülü olan, kimlik avı sayfalarına, kötü amaçlı dosyalara veya yetkisiz ödeme sistemlerine yönlendirebilecek hedef bağlantıdan kaynaklanmaktadır.
Dinamik kodlar, yöneticilerin hedef URL'yi değiştirmesine veya fiziksel kodu yeniden yazdırmadan bağlantıyı herhangi bir zamanda devre dışı bırakmasına olanak tanır. Bu, bir hedef tehlikeye girerse veya kötü amaçlı etkinlik için işaretlenirse hızlı bir kapatma anahtarı sağlar.
Kişisel ayrıntıları girmeden veya dosya indirmeden tarayıcıyı derhal kapatın. Parolaları veya hassas verileri gönderdiyseniz, ilgili tüm hesaplarınızdaki kimlik bilgilerinizi derhal değiştirin ve BT güvenlik ekibinize bildirin.