¿Está su organización protegida contra ataques maliciosos de códigos QR? Un solo escaneo fraudulento puede dirigir a los usuarios a portales de recolección de credenciales, instalar malware o comprometer redes corporativas. Esta guía cubre los vectores principales detrás de las amenazas modernas de QR y describe estrategias accionables para defender sus sistemas y campañas.
Comprendiendo el panorama de las amenazas de códigos QR
Los códigos QR sirven como atajos convenientes entre espacios físicos y destinos digitales, pero su diseño técnico presenta un punto ciego inherente. Debido a que la matriz codificada no es legible por humanos, un usuario no puede determinar a dónde lleva el patrón simplemente mirándolo. Los ciberdelincuentes explotan esta opacidad para ejecutar “quishing”, o phishing de códigos QR.

Los atacantes aprovechan los hábitos de escaneo móvil para eludir las defensas perimetrales tradicionales. Mientras que los navegadores de escritorio suelen implementar extensiones sólidas de filtrado web y protección de puntos finales, los dispositivos móviles a menudo carecen de salvaguardas comparables. Además, los actores maliciosos con frecuencia incrustan códigos en archivos PDF o documentos de Word enviados por correo electrónico. Los filtros de seguridad a menudo escanean el contenido de texto en lugar de las imágenes incrustadas, lo que permite que los enlaces engañosos lleguen directamente a las bandejas de entrada de los empleados. Comprender estos riesgos empresariales y soluciones del phishing de códigos QR es el primer paso para mitigar la interrupción operativa.
Vectores de ataque comunes y señales de advertencia
Defender su entorno requiere reconocer cómo los atacantes entregan cargas útiles maliciosas. Además de las vulnerabilidades técnicas, revise el panorama más amplio riesgos de privacidad de los códigos QR y cómo evitarlos al recopilar telemetría de escaneo. Los esquemas de implementación comunes incluyen:
- Phishing a través de inicios de sesión engañosos: Los portales fraudulentos imitan plataformas empresariales como Microsoft 365 o portales bancarios para recopilar credenciales de empleados.
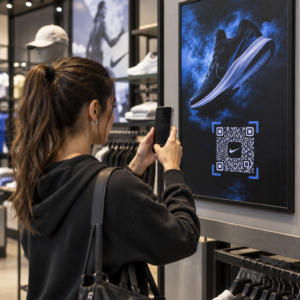
- Superposiciones de pegatinas físicas: Los adversarios colocan calcomanías adhesivas impresas directamente sobre códigos auténticos en parquímetros, letreros de tránsito y mostradores de tiendas.
- Redirecciones maliciosas ofuscadas: Los atacantes utilizan acortadores de URL o scripts de redirección secundarios para enviar a los usuarios a sitios que alojan malware o descargas no autorizadas.
- Sistemas de pago falsificados: Los códigos de pago manipulados dirigen las transacciones de los clientes a la cuenta de un atacante en lugar de al procesador de pagos del comerciante.
- Quishing de documentos incrustados: Los estafadores distribuyen facturas o memorandos corporativos urgentes que contienen códigos incrustados para eludir las pasarelas de correo electrónico empresariales.
Antes de interactuar con la señalización física, los usuarios deben aprender a identificar códigos QR falsos comprobando si hay bordes desalineados, texturas inusuales o marcas que no coinciden.
Estrategias Técnicas para la Generación Segura de Códigos QR
Las organizaciones que publican códigos QR deben incorporar controles defensivos durante el proceso de creación. La implementación de mejores prácticas para la generación segura de códigos QR previene la manipulación no autorizada y mantiene la confianza en la marca.
Priorizar códigos QR dinámicos
Los códigos estáticos incrustan la URL de destino directamente en la disposición de píxeles. Una vez impreso, el destino no se puede alterar; si el punto final está comprometido o mal configurado, el activo físico debe desecharse. Los códigos QR dinámicos se dirigen a través de un enlace corto intermedio, lo que da a los administradores control total para actualizar URL o revocar el acceso al instante. Las plataformas dinámicas también registran la telemetría de escaneo –como marcas de tiempo, ubicaciones generales y tipos de dispositivos– lo que permite a los equipos de seguridad detectar picos de tráfico anómalos.
Aplicar estrictas normas de HTTPS y cifrado
Configure siempre los destinos QR para que se resuelvan a través de conexiones HTTPS seguras verificadas por un certificado SSL/TLS de confianza. Los protocolos seguros protegen la integridad de los datos en tránsito entre el navegador móvil y sus servidores. Para campañas que contengan archivos propietarios o flujos de trabajo restringidos, implemente barreras de acceso secundarias como verificación de contraseña, tokens de acceso o autenticación de inicio de sesión único (SSO).
Aplicar marca personalizada y preajustes de diseño
Los patrones genéricos en blanco y negro son triviales de replicar y ocultar con pegatinas físicas para los estafadores. La generación de códigos personalizados con su paleta de colores oficial, el logotipo corporativo incrustado y un marco estructurado crea confianza visual. Una pegatina falsificada genérica colocada sobre un activo distinto y de marca resultará obvia para los usuarios vigilantes.
Controle y Proteja Sus Puntos de Contacto Mantenga un control total sobre sus campañas en vivo actualizando los destinos al instante y deshabilitando enlaces comprometidos desde un panel de control central. Cree enlaces seguros y rastreables con el Generador de códigos QR dinámicos hoy.
Salvaguarda de las Implementaciones Físicas de Códigos QR
La seguridad de los activos físicos es tan crucial como la protección digital. Al implementar señalización, embalajes de productos o anuncios exteriores, establezca controles operativos para disuadir la manipulación:
- Inspeccione los activos impresos regularmente: Establezca cronogramas de inspección para áreas de alto tráfico para identificar pegatinas despegadas, marcos dañados o calcomanías superpuestas.
- Encierre los códigos en una carcasa protectora: Monte las pantallas públicas detrás de cristales, marcos acrílicos o laminados a prueba de manipulaciones para evitar alteraciones físicas no autorizadas.
- Proporcione instrucciones contextuales explícitas: Imprima un texto claro de llamada a la acción y especifique el dominio de destino exacto para que los usuarios sepan qué dirección web esperar.
- Desactive materiales obsoletos: Retire las campañas que hayan cumplido su ciclo archivando sus enlaces de redireccionamiento y eliminando los materiales físicos caducados.
Higiene de Escaneo y Defensa Organizacional
Capacitar a los empleados para interactuar de forma segura con los códigos QR cierra la brecha entre las salvaguardias técnicas y el comportamiento humano.

Los teléfonos inteligentes muestran una vista previa del enlace antes de abrir el destino en un navegador. Los usuarios deben inspeccionar esta vista previa en busca de tácticas engañosas, como dominios mal escritos, letras transpuestas o subdominios ilegítimos diseñados para imitar marcas legítimas. Al escanear códigos desconocidos, usar un Lector QR online o una herramienta con avisos de verificación nativos ayuda a analizar el enlace antes de cargar la página.
Las organizaciones también deberían evaluar especializadas herramientas especializadas para detectar phishing de códigos QR para examinar los archivos adjuntos de correo electrónico entrantes y monitorear la actividad de escaneo anómala. La combinación de software de escaneo defensivo con autenticación multifactor (MFA) garantiza que, incluso si un empleado ingresa sus credenciales en una página de destino engañosa, el acceso no autorizado permanezca bloqueado.
Para proteger su marca y su audiencia, evalúe cada punto de contacto desde la creación hasta el escaneo final. Implemente enlaces dinámicos que le brinden control inmediato sobre sus destinos, monitoree los patrones de tráfico en busca de anomalías y refuerce los hábitos de escaneo seguro en toda su fuerza laboral.
Preguntas frecuentes
No. Los códigos QR son portadores de datos neutrales que codifican texto o URLs. La ciberamenaza proviene enteramente del enlace de destino incrustado en el código, que puede apuntar a páginas de phishing, archivos maliciosos o sistemas de pago no autorizados.
Los códigos dinámicos permiten a los administradores cambiar la URL de destino o desactivar el enlace en cualquier momento sin reimprimir el código físico. Esto proporciona un interruptor de apagado rápido si un destino se ve comprometido o es marcado por actividad maliciosa.
Cierre el navegador inmediatamente sin introducir datos personales ni descargar archivos. Si envió contraseñas o datos confidenciales, cambie sus credenciales en todas las cuentas relevantes inmediatamente y notifique a su equipo de seguridad de TI.