Da li je vaša organizacija zaštićena od zlonamernih napada QR kodova? Jedno prevarantsko skeniranje može preusmeriti korisnike na portale za prikupljanje akreditiva, instalirati malver ili kompromitovati korporativne mreže. Ovaj vodič pokriva primarne vektore koji stoje iza modernih pretnji QR kodovima i opisuje delotvorne strategije za odbranu vaših sistema i kampanja.
Razumevanje pejzaža pretnji QR kodova
QR kodovi služe kao pogodne prečice između fizičkih prostora i digitalnih destinacija, ali njihov tehnički dizajn predstavlja inherentnu slepu tačku. Budući da kodirana matrica nije čitljiva ljudima, korisnik ne može odrediti kuda obrazac vodi samo gledajući ga. Sajberkriminalci iskorišćavaju ovu neprozirnost za sprovođenje „quishing-a“, odnosno fišinga putem QR kodova.

Napadači koriste navike mobilnog skeniranja kako bi zaobišli tradicionalne perimetarske odbrane. Dok desktop pregledači obično koriste robusne ekstenzije za veb-filtriranje i zaštitu krajnjih tačaka, mobilni uređaji često nemaju slične zaštitne mere. Pored toga, zlonamerni akteri često ugrađuju kodove u PDF ili Word dokumente poslate putem e-pošte. Sigurnosni filteri često skeniraju tekstualni sadržaj umesto ugrađenih slika, omogućavajući prevarantskim linkovima da dospeju direktno u prijemna sandučića zaposlenih. Razumevanje ovih poslovnih rizika i rešenja fišinga putem QR kodova je prvi korak ka ublažavanju operativnih poremećaja.
Uobičajeni vektori napada i znakovi upozorenja
Odbrana vašeg okruženja zahteva prepoznavanje načina na koje napadači isporučuju zlonamerne pakete. Pored tehničkih ranjivosti, pregledajte širi rizika privatnosti QR kodova i kako ih izbeći kada prikupljate telemetriju skeniranja. Uobičajene šeme implementacije uključuju:
- Fišing putem prevarantskih prijava: Lažni portali imitiraju korporativne platforme kao što su Microsoft 365 ili bankarski portali radi prikupljanja akreditiva zaposlenih.
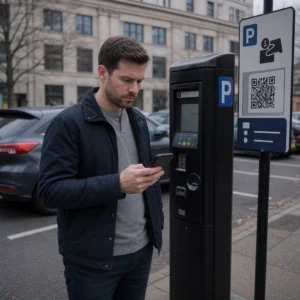
- Fizički prekrivači nalepnica: Protivnici postavljaju odštampane lepljive nalepnice direktno preko autentičnih kodova na parkinzima, tranzitnim znakovima i prodajnim pultovima.
- Obfuskirane zlonamerne preusmeravanja: Napadači koriste skraćivače URL adresa ili sekundarne skripte za preusmeravanje kako bi korisnike slali na sajtove koji hostuju malver ili „drive-by“ preuzimanja.
- Falsifikovani platni sistemi: Izmenjeni platni kodovi preusmeravaju transakcije kupaca na račun napadača umesto na platni procesor trgovca.
- Ugrađeno „quishing“ dokumenata: Prevaranti distribuiraju fakture ili hitne korporativne beleške koje sadrže ugrađene kodove kako bi zaobišli korporativne e-mail kapije.
Pre interakcije sa fizičkim oznakama, korisnici bi trebalo da nauče kako da uoče lažne QR kodove proveravanjem neusklađenih ivica, neobičnih tekstura ili neusklađenog brendiranja.
Tehničke strategije za bezbedno generisanje QR kodova
Organizacije koje objavljuju QR kodove moraju da ugrade odbrambene kontrole tokom procesa kreiranja. Implementacija bezbedne najbolje prakse za generisanje QR koda sprečava neovlašćenu manipulaciju i održava poverenje u brend.
Prioritizujte dinamičke QR kodove
Statički kodovi ugrađuju odredišni URL direktno u raspored piksela. Jednom odštampano, odredište se ne može menjati; ako je krajnja tačka kompromitovana ili pogrešno konfigurisana, fizička imovina mora biti odbačena. Dinamički QR kodovi se preusmeravaju putem posredne kratke veze, dajući administratorima potpunu kontrolu da ažuriraju URL adrese ili trenutno opozovu pristup. Dinamičke platforme takođe beleže telemetriju skeniranja – kao što su vremenske oznake, opšte lokacije i tipovi uređaja – omogućavajući bezbednosnim timovima da otkriju anomalne skokove saobraćaja.
Primenite stroge HTTPS i standarde šifrovanja
Uvek konfigurišite QR odredišta da se razrešavaju putem sigurnih HTTPS veza verifikovanih pouzdanim SSL/TLS sertifikatom. Sigurni protokoli štite integritet podataka u tranzitu između mobilnog pretraživača i vaših servera. Za kampanje koje sadrže vlasničke datoteke ili ograničene radne tokove, implementirajte sekundarne barijere za pristup kao što su verifikacija lozinkom, pristupni tokeni ili autentifikacija putem jedinstvene prijave (SSO).
Primenite prilagođeno brendiranje i unapred definisane postavke dizajna
Generički crno-beli obrasci su trivialni za prevarante da ih repliciraju i prikriju fizičkim nalepnicama. Generisanje prilagođenih kodova sa vašom zvaničnom paletom boja, ugrađenim korporativnim logom i struktuiranim okvirom stvara vizuelno poverenje. Generička falsifikovana nalepnica postavljena preko prepoznatljivog, brendiranog sredstva izgledaće očigledna budnim korisnicima.
Kontrolišite i zaštitite svoje dodirne tačke Zadržite potpunu kontrolu nad svojim aktivnim kampanjama trenutnim ažuriranjem odredišta i onemogućavanjem kompromitovanih linkova sa centralne kontrolne table. Kreirajte linkove koji se mogu pratiti i koji su sigurni uz Dinamički QR kod generator danas.
Zaštita fizičkih implementacija QR kodova
Bezbednost fizičke imovine je jednako ključna kao i digitalna zaštita. Prilikom postavljanja signalizacije, ambalaže proizvoda ili spoljnih reklama, uspostavite operativne kontrole kako biste sprečili neovlašćeno menjanje:
- Redovno pregledajte štampane materijale: Uspostavite rasporede inspekcija za područja visokog prometa kako biste identifikovali oljuštene nalepnice, oštećene okvire ili preklopljene dekale.
- Smestite kodove u zaštitno kućište: Montirajte javne displeje iza stakla, akrilnih ramova ili laminata otpornih na neovlašćeno menjanje kako biste sprečili neovlašćene fizičke izmene.
- Navedite eksplicitna kontekstualna uputstva: Odštampajte jasan poziv na akciju i navedite tačan domen odredišta kako bi korisnici znali koju veb adresu da očekuju.
- Deaktivirajte zastarele materijale: Prekinite kampanje koje su završile svoj tok arhiviranjem njihovih preusmeravajućih linkova i uklanjanjem isteklih fizičkih materijala.
Higijena skeniranja i organizaciona odbrana
Obučavanje zaposlenih za bezbednu interakciju sa QR kodovima premošćuje jaz između tehničkih zaštitnih mera i ljudskog ponašanja.

Pametni telefoni prikazuju pregled linka pre otvaranja odredišta u pregledaču. Korisnici moraju da pregledaju ovaj pregled radi prevarantskih taktika, kao što su pogrešno napisani domeni, zamenjena slova ili nelegitimni poddomeni dizajnirani da imitiraju legitimne brendove. Prilikom skeniranja nepoznatih kodova, korišćenje veb-baziranog Skeniranje koda: QR skener ili alata sa izvornim upitima za verifikaciju pomaže u analizi linka pre nego što učitate stranicu.
Organizacije bi takođe trebalo da procene specijalizovane alate za otkrivanje fišinga QR kodova za proveru dolaznih priloga e-pošte i praćenje neuobičajenih aktivnosti skeniranja. Kombinovanje softvera za odbrambeno skeniranje sa višefaktorskom autentifikacijom (MFA) osigurava da čak i ako zaposleni unese svoje akreditive na obmanjujućoj odredišnoj stranici, neovlašćeni pristup ostaje blokiran.
Da biste zaštitili svoj brend i svoju publiku, procenite svaku dodirnu tačku od kreiranja do konačnog skeniranja. Primenite dinamičke veze koje vam daju trenutnu kontrolu nad vašim odredištima, pratite obrasce saobraćaja radi anomalija i pojačajte navike sigurnog skeniranja u celoj vašoj radnoj snazi.
Često postavljana pitanja
Ne. QR kodovi su neutralni nosači podataka koji kodiraju tekst ili URL adrese. Sajber pretnja u potpunosti potiče od odredišne veze ugrađene u kod, koja može voditi do stranica za krađu identiteta, zlonamernih datoteka ili neovlašćenih sistema plaćanja.
Dinamički kodovi omogućavaju administratorima da promene odredišnu URL adresu ili deaktiviraju vezu u bilo kom trenutku bez ponovnog štampanja fizičkog koda. Ovo obezbeđuje brzu opciju za isključivanje (kill-switch) ako je odredište kompromitovano ili označeno zbog zlonamernih aktivnosti.
Zatvorite pretraživač odmah bez unosa ličnih podataka ili preuzimanja datoteka. Ako ste uneli lozinke ili osetljive podatke, odmah promenite svoje akreditive na svim relevantnim nalozima i obavestite svoj IT bezbednosni tim.