Czy kiedykolwiek zeskanowałeś kod QR na parkomacie lub plakacie, tylko po to, by zawahać się przed kliknięciem w link? Oszuści rutynowo manipulują tymi czarno-białymi kwadratami, aby kraść hasła, zbierać dane płatnicze lub instalować złośliwe oprogramowanie na niczego niepodejrzewających urządzeniach. Nauczenie się, jak sprawdzać fizyczne kody, weryfikować podglądy adresów URL i rozpoznawać typowe taktyki oszustów, pomoże Ci skanować z pełnym zaufaniem.
Jak działają oszustwa z fałszywymi kodami QR
Kody QR są z natury nieprzejrzyste. W przeciwieństwie do standardowych linków tekstowych, ludzkie oko nie jest w stanie odkodować czarno-białego wzoru pikseli, aby zobaczyć, dokąd prowadzi, zanim go zeskanuje. Cyberprzestępcy wykorzystują tę lukę poprzez phishing z kodami QR, często nazywany "quishingiem".
Atakujący umieszczają fałszywe kody QR w kilku typowych miejscach styku:
- Naklejanie naklejek na legalne oznakowanie: Oszuści nakładają fałszywe kody na istniejące parkomaty, automaty biletowe lub menu restauracyjne, aby przekierować ofiary do sklonowanych portali płatniczych. Technika ta spowodowała szerokie straty finansowe w ostatnich Oszustwa parkingowe z kodami QR.
- Wysyłanie niechcianych powiadomień o przesyłkach: Oszuści dostarczają nieoczekiwane paczki lub pocztę fizyczną zawierającą kody QR, które proszą odbiorców o weryfikację danych osobowych lub preferencji dostawy na fałszywych stronach do kradzieży tożsamości.
- Osadzanie kodów w złośliwych załącznikach e-mail: Cyberprzestępcy umieszczają kody QR w fakturach PDF lub pilnych e-mailach z powiadomieniami, aby ominąć standardowe filtry bezpieczeństwa poczty e-mail, które wyszukują linki w postaci zwykłego tekstu, wprowadzając poważne Ryzyko biznesowe phishingu z kodami QR.
- Rozpowszechnianie fałszywych ulotek promocyjnych: Fałszywe ulotki oferują fikcyjne zniżki lub pilne ogłoszenia publiczne, aby skłonić użytkowników do skanowania kodów, które wywołują niebezpieczne pobieranie plików lub zbieranie danych logowania.
W każdym przypadku atakujący wykorzystują znajomość i szybkość standardowych interakcji z kodami QR, aby ominąć Twoją normalną ostrożność w zakresie bezpieczeństwa.
Typowe oznaki ostrzegawcze złośliwego kodu QR
Wykrycie fałszywego kodu QR wymaga sprawdzenia zarówno środowiska fizycznego, w którym kod się pojawia, jak i struktury cyfrowego linku, który za nim stoi.

| Kategoria ryzyka | Na co zwrócić uwagę | Potencjalne zagrożenie |
|---|---|---|
| Fizyczna manipulacja | Podniesione krawędzie naklejek, odklejające się etykiety lub źle wyrównana grafika na fizycznych znakach. | Oszustwo z nakładką kierujące Cię z dala od legalnych systemów płatności za parking. |
| Niechciane wiadomości | Pilne e-maile, SMS-y lub listy żądające natychmiastowej płatności za pośrednictwem kodu QR. | Próba phishingu mająca na celu oszukanie Cię w celu wprowadzenia danych uwierzytelniających pod presją. |
| Niezabezpieczone protokoły | Adresy URL zaczynające się od nieszyfrowanego `http://` zamiast bezpiecznego `https://`. | Przechwytywanie danych lub fałszywe strony logowania zbierające dane uwierzytelniające. |
| Fałszowanie domeny | Błędnie napisane nazwy marek, przestawione litery lub nieznane domeny najwyższego poziomu. | Sfałszowana strona internetowa sklonowana w celu imitowania autentycznych portali firmowych. |
| Skrócone linki | Ogólne skracacze linków, które ukrywają prawdziwą domenę strony docelowej. | Ukryte miejsce docelowe ukrywające złośliwe oprogramowanie lub nielegalne przekierowania. |
Jeśli zauważysz którąkolwiek z tych czerwonych flag, unikaj skanowania kodu lub natychmiast zamknij kartę przeglądarki, jeśli link już się otworzył. Zrozumienie szerszych ryzyka prywatności związane z kodami QR pomaga wyjaśnić, w jaki sposób złośliwe linki zbierają osobiste metadane i informacje o śledzeniu.
Jak bezpiecznie zweryfikować adres URL docelowy przed dotknięciem
Poświęcenie kilku sekund na sprawdzenie celu kodu QR przed jego otwarciem zapewnia silną ochronę przed atakami phishingowymi.
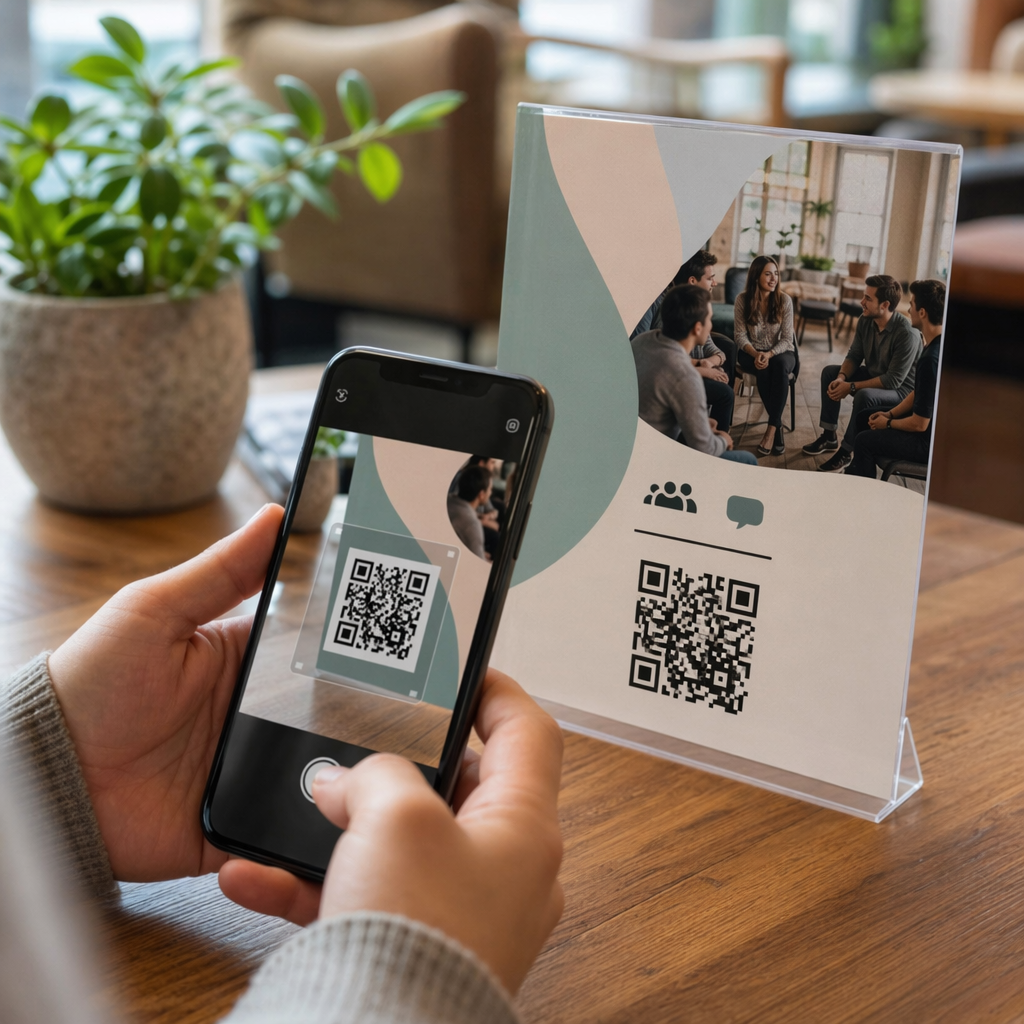
- Sprawdź podgląd kamery lub baner skanera: Umieść aparat smartfona nad kodem i dokładnie przeczytaj wyświetloną domenę URL, zanim dotkniesz, aby ją otworzyć.
- Sprawdź domenę główną pod kątem fałszowania: Spójrz na główną nazwę domeny przed jakimikolwiek ukośnikami lub subdomenami. Na przykład, `brandname.com.attacker-site.com` jest kontrolowana przez atakującego, a nie oficjalną markę. Zwróć uwagę na subtelne zamiany znaków, takie jak zastąpienie małej litery `l` cyfrą `1`.
- Unikaj pobierania aplikacji bezpośrednio z przekierowań QR: Szukaj i pobieraj aplikacje bezpośrednio z oficjalnego sklepu z aplikacjami swojego urządzenia, zamiast ufać linkom dostarczonym przez kod QR.
- Przechodź bezpośrednio do zaufanych portali internetowych w celu dokonywania płatności: Unikaj wprowadzania haseł lub informacji o kartach kredytowych na stronach, do których prowadzą niechciane kody QR. Zamiast tego otwórz przeglądarkę mobilną i ręcznie wpisz oficjalny adres strony internetowej.
Testuj podejrzane kody online Chcesz bezpiecznie podglądać i weryfikować linki docelowe przed otwarciem ich na smartfonie? Użyj darmowego Pageloot Skaner kodów QR aby bezpiecznie przesłać obrazy kodów i sprawdzić ich zawartość.
Praktyczne kroki, aby zapobiegać oszustwom z kodami QR
Zarówno indywidualni konsumenci, jak i właściciele firm mogą wdrażać ustrukturyzowane praktyki bezpieczeństwa, aby chronić fizyczne i cyfrowe punkty styku.

Wskazówki dla codziennych konsumentów
- Sprawdzaj fizyczne oznakowania pod kątem nakładek: Dotknij powierzchni parkometrów, publicznych ładowarek lub plakatów, aby upewnić się, że żadna naklejka nie zakrywa oryginalnego kodu.
- Wpisuj adresy internetowe ręcznie do transakcji: Otwórz przeglądarkę internetową i wpisz oficjalne adresy URL bezpośrednio, płacąc rachunki za media lub wprowadzając dane finansowe.
- Włącz dwuskładnikowe uwierzytelnianie na wszystkich kontach: Chroń loginy online dodatkowym krokiem weryfikacji, aby same skradzione hasła nie mogły zapewnić dostępu do konta.
- Zgłaszaj oszukańczą działalność na oficjalne portale: Składaj raporty o oszukańczych kodach lub oszustwach do lokalnych władz i oficjalnych portali zgłoszeniowych, takich jak FBI Internet Crime Complaint Center (IC3) lub Federalna Komisja Handlu (FTC).
Wskazówki dla właścicieli firm
- Wdrażaj dynamiczne kody QR w kampaniach: Używaj dynamicznych kodów QR, aby zachować pełną kontrolę nad linkami docelowymi, umożliwiając natychmiastowe aktualizacje lub dezaktywację linku w przypadku wykrycia zagrożenia.
- Zastosuj niestandardowe branding i wizualne logo: Dostosuj projekty kodów za pomocą logo firmy i specyficznych kolorów marki, co znacznie utrudni oszustom replikowanie Twoich kodów za pomocą generycznych naklejek.
- Wdrażaj warstwowe narzędzia monitorowania bezpieczeństwa: Połącz bezpieczne zarządzanie kodami QR ze specjalistycznymi narzędziami bezpieczeństwa korporacyjnego, aby oceniać przychodzące linki i wykrywać zagrożenia phishingowe w kanałach firmowych. Dedykowane narzędzia obronne możesz sprawdzić w naszym przewodniku dotyczącym narzędzia do wykrywania phishingu kodów QR.
- Regularnie kontroluj fizyczne punkty styku: Regularnie sprawdzaj fizyczne oznakowania, stojaki stołowe i kioski, aby wykryć naklejki lub fizyczne manipulacje. Połączenie kontroli fizycznych z najlepszymi praktykami bezpieczeństwa płatności kodami QR zachowuje zaufanie klientów. Aby uzyskać pełną strategię organizacyjną, zapoznaj się z naszą analizą, jak chronić swoją firmę przed oszustwami z kodami QR.
Chroń swoje cyfrowe interakcje dzięki inteligentnemu skanowaniu
Wykrywanie fałszywych kodów QR sprowadza się do rozpoznawania fizycznych manipulacji, weryfikowania domen docelowych i unikania impulsywnego wprowadzania danych uwierzytelniających lub przesyłania płatności. Dzięki sprawdzaniu podglądów adresów URL i poleganiu na zweryfikowanych adresach internetowych możesz bezpiecznie korzystać z wygody kodów QR, nie narażając swojego bezpieczeństwa.
Analizując nieznane kody QR na smartfonie lub komputerze stacjonarnym, bezpiecznie weryfikuj ich zawartość przed podjęciem działania. Użyj internetowego Pageloot Skaner kodów QR aby błyskawicznie podglądać zakodowane miejsca docelowe i potwierdzać bezpieczeństwo linku.
Najczęściej zadawane pytania
Skanowanie kodu QR po prostu odczytuje zakodowany tekst, zazwyczaj adres internetowy. Samo zeskanowanie kodu rzadko infekuje urządzenie bezpośrednio; jednakże, kliknięcie podglądanego linku w celu odwiedzenia złośliwej strony internetowej lub pobranie niezaufanego pliku z tej strony docelowej może zainstalować złośliwe oprogramowanie na Twoim telefonie.
Natychmiast zmień hasło na dotkniętej stronie internetowej i na każdym innym koncie, które używa tych samych danych uwierzytelniających. Włącz uwierzytelnianie dwuskładnikowe od razu, powiadom swój bank, jeśli dane finansowe zostały ujawnione, i monitoruj swoje raporty kredytowe pod kątem nierozpoznanej aktywności.
Dynamiczne kody QR kierują ruch przez bezpieczną platformę zarządzania, zamiast osadzać stałe dane docelowe. Jeśli docelowa strona internetowa zostanie naruszona lub wymaga aktualizacji, administratorzy mogą zdalnie zmodyfikować docelowy adres URL lub dezaktywować link, bez konieczności wymiany fizycznych materiałów drukowanych.