Avez-vous déjà scanné un code QR sur un parcmètre ou une affiche, pour ensuite hésiter avant de toucher le lien ? Les escrocs manipulent régulièrement ces carrés noirs et blancs pour voler des mots de passe, collecter des informations de paiement ou installer des logiciels malveillants sur des appareils non méfiants. Apprendre à inspecter les codes physiques, à vérifier les aperçus d'URL et à reconnaître les tactiques d'escroquerie courantes vous aidera à scanner en toute confiance.
Comment fonctionnent les escroqueries aux faux codes QR
Les codes QR sont intrinsèquement opaques. Contrairement aux liens texte standard, l'œil humain ne peut pas décoder le motif de pixels noir et blanc pour voir où il mène avant de scanner. Les cybercriminels exploitent cette lacune par le biais de l'hameçonnage par code QR, souvent appelé « quishing » (de « QR » et « phishing »).
Les attaquants déploient de faux codes QR sur plusieurs points de contact courants :
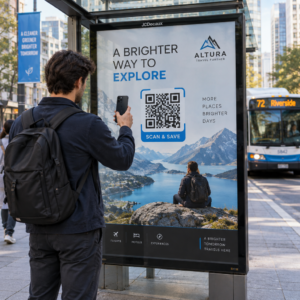
- Placer des autocollants sur une signalisation légitime: Les escrocs superposent de faux codes sur des parcmètres, des distributeurs de billets ou des menus de restaurant existants pour rediriger les victimes vers des portails de paiement clonés. Cette technique a entraîné des pertes financières généralisées au cours des Escroqueries aux codes QR de stationnement.
- Envoi de notifications de colis non sollicitées: Les escrocs livrent des colis inattendus ou du courrier physique contenant des codes QR qui demandent aux destinataires de vérifier leurs informations personnelles ou leurs préférences de livraison sur des sites frauduleux de vol d'identité.
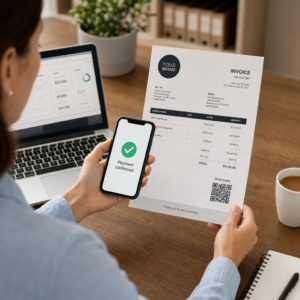
- Intégration de codes dans des pièces jointes malveillantes: Les cybercriminels placent des codes QR dans des factures PDF ou des e-mails de notification urgents pour contourner les filtres de sécurité des e-mails standard qui recherchent des liens en texte brut, introduisant de sérieux Risques pour les entreprises liés à l'hameçonnage par code QR.
- Distribution de faux dépliants promotionnels: Les dépliants frauduleux proposent de fausses réductions ou des avis publics urgents pour inciter les utilisateurs à scanner des codes qui déclenchent des téléchargements de fichiers dangereux ou collectent des identifiants de connexion.
Dans tous les cas, les attaquants exploitent la familiarité et la rapidité des interactions QR standard pour contourner votre prudence de sécurité habituelle.
Signes d'alerte courants d'un code QR malveillant
Repérer un faux code QR nécessite d'inspecter à la fois l'environnement physique où le code apparaît et la structure du lien numérique qui le sous-tend.

| Catégorie de risque | Ce qu'il faut rechercher | Menace potentielle |
|---|---|---|
| Altération physique | Bords d'autocollants relevés, étiquettes décollées ou graphiques mal alignés sur les panneaux physiques. | Arnaque par superposition vous éloignant des systèmes légitimes de paiement de stationnement. |
| Messages non sollicités | E-mails, SMS ou lettres urgents exigeant un paiement immédiat via un code QR. | Tentative de hameçonnage conçue pour vous inciter à saisir des identifiants sous la contrainte. |
| Protocoles non sécurisés | URL commençant par `http://` non chiffré plutôt que `https://` sécurisé. | Interception de données ou fausses pages de connexion récoltant des identifiants. |
| Usurpation de domaine | Noms de marque mal orthographiés, lettres déplacées ou domaines de premier niveau inconnus. | Site web usurpé cloné pour imiter les portails d'entreprise authentiques. |
| Liens raccourcis | Raccourcisseurs de liens génériques qui masquent le véritable domaine de la page de destination. | Destination cachée dissimulant des logiciels malveillants ou des redirections illicites. |
Si vous repérez l'un de ces signaux d'alarme, évitez de scanner le code ou fermez immédiatement l'onglet du navigateur si le lien s'est déjà ouvert. Comprendre plus largement les risques de confidentialité des codes QR aide à clarifier comment les liens malveillants collectent les métadonnées personnelles et les informations de suivi.
Comment vérifier en toute sécurité une URL de destination avant de cliquer
Prendre quelques secondes pour inspecter la destination d'un code QR avant de l'ouvrir offre une protection solide contre les attaques de hameçonnage.
- Inspectez l'aperçu de la caméra ou la bannière du scanner: Positionnez l'appareil photo de votre smartphone au-dessus du code et lisez attentivement le domaine de l'URL prévisualisée avant de cliquer pour l'ouvrir.
- Vérifiez l'usurpation du domaine racine: Regardez le nom de domaine principal avant tout slash ou sous-domaine. Par exemple, `brandname.com.attacker-site.com` est contrôlé par un attaquant, et non par la marque officielle. Faites attention aux échanges subtils de caractères, comme le remplacement d'une lettre minuscule `l` par le chiffre `1`.
- Évitez de télécharger des applications directement depuis des redirections QR: Recherchez et téléchargez des applications directement depuis le magasin d'applications officiel de votre appareil plutôt que de faire confiance à un lien fourni par un code QR.
- Naviguez directement vers les portails web de confiance pour les paiements: Évitez de saisir des mots de passe ou des informations de carte de crédit sur des pages atteintes via des codes QR non sollicités. Au lieu de cela, ouvrez votre navigateur mobile et tapez manuellement l'adresse du site web officiel.
Testez les codes suspects en ligne Vous voulez prévisualiser et vérifier en toute sécurité les liens de destination avant de les ouvrir sur votre smartphone ? Utilisez l'outil gratuit Scanner de codes QR Pageloot pour télécharger des images de codes et inspecter le contenu de destination en toute sécurité.
Étapes pratiques pour prévenir les arnaques aux codes QR
Les consommateurs individuels et les propriétaires d'entreprise peuvent mettre en œuvre des pratiques de sécurité structurées pour protéger les points de contact physiques et numériques.

Conseils pour les consommateurs au quotidien
- Vérifiez les signalisations physiques pour les superpositions: Touchez la surface des parcmètres, des bornes de recharge publiques ou des affiches pour vous assurer qu'aucun autocollant ne recouvre le code original.
- Saisissez manuellement les adresses web pour les transactions: Ouvrez votre navigateur web et saisissez directement les adresses URL officielles lorsque vous payez des factures de services publics ou entrez des identifiants financiers.
- Activez l'authentification à deux facteurs sur tous les comptes: Protégez les connexions en ligne avec une étape de vérification supplémentaire afin que les mots de passe volés seuls ne puissent pas accorder l'accès au compte.
- Signalez les activités frauduleuses aux portails officiels: Soumettez des rapports de codes frauduleux ou d'arnaques aux autorités locales et aux portails de signalement officiels comme le Centre de plaintes pour la criminalité sur Internet du FBI (IC3) ou la Commission fédérale du commerce (FTC).
Conseils pour les propriétaires d'entreprise
- Déployez des codes QR dynamiques sur toutes les campagnes: Utilisez des codes QR dynamiques pour garder un contrôle total sur les liens de destination, permettant des mises à jour immédiates ou la désactivation du lien si une menace est détectée.
- Appliquez un branding personnalisé et des logos visuels: Personnalisez les designs de codes avec les logos d'entreprise et les couleurs de marque spécifiques, rendant vos codes beaucoup plus difficiles à reproduire pour les escrocs avec des autocollants génériques.
- Mettez en œuvre des outils de surveillance de sécurité multicouches: Combinez une gestion sécurisée des QR avec des outils de sécurité d'entreprise spécialisés pour évaluer les liens entrants et détecter les menaces de phishing sur les canaux d'entreprise. Vous pouvez consulter les outils de défense dédiés dans notre guide sur la façon de outils spécialisés pour détecter le phishing par code QR.
- Auditez régulièrement les points de contact physiques: Inspectez régulièrement les signalisations physiques, les chevalets de table et les bornes pour détecter les superpositions d'autocollants ou les altérations physiques. La combinaison des vérifications physiques avec les meilleures pratiques de sécurité pour les paiements par code QR préserve la confiance des clients. Pour une stratégie organisationnelle complète, explorez notre analyse sur la façon de protéger votre entreprise contre les escroqueries aux codes QR.
Protégez vos interactions numériques avec la numérisation intelligente
Repérer les faux codes QR revient à reconnaître les altérations physiques, à vérifier les domaines de destination et à éviter la saisie impulsive d'identifiants ou l'envoi de paiements. En inspectant les aperçus d'URL et en vous fiant aux adresses web vérifiées, vous pouvez profiter en toute sécurité de la commodité des codes QR sans compromettre votre sécurité.
Lors de l'analyse de codes QR inconnus sur votre smartphone ou votre ordinateur de bureau, vérifiez leur contenu en toute sécurité avant d'agir. Utilisez l'outil basé sur le web Scanner de codes QR Pageloot pour prévisualiser les destinations encodées et confirmer instantanément la sécurité des liens.
Questions fréquentes
Scanner un code QR se contente de lire le texte encodé, généralement une adresse web. Le simple fait de scanner le code infecte rarement un appareil directement ; cependant, cliquer sur le lien prévisualisé pour visiter un site web malveillant ou télécharger un fichier non fiable depuis cette page de destination peut installer un logiciel malveillant sur votre téléphone.
Changez immédiatement votre mot de passe sur le site web concerné et sur tout autre compte partageant ces identifiants. Activez sans tarder l'authentification à deux facteurs, informez votre banque si des informations financières ont été exposées, et surveillez vos rapports de crédit pour toute activité non reconnue.
Les codes QR dynamiques acheminent le trafic via une plateforme de gestion sécurisée plutôt que d'intégrer des données de destination fixes. Si une page web de destination est compromise ou nécessite une mise à jour, les administrateurs peuvent modifier l'URL de destination ou désactiver le lien à distance sans remplacer les supports imprimés physiques.