Har du nogensinde scannet en QR-kode ved en parkeringsautomat eller på en plakat, kun for at tøve, før du trykker på linket? Svindlere manipulerer rutinemæssigt disse sort-hvide kvadrater for at stjæle adgangskoder, indsamle betalingsoplysninger eller installere malware på intetanende enheder. At lære at inspicere fysiske koder, verificere URL-forhåndsvisninger og genkende almindelige svindelmetoder vil hjælpe dig med at scanne med fuld tillid.
Sådan fungerer svindel med falske QR-koder
QR-koder er i sagens natur uigennemsigtige. I modsætning til standard tekstlinks kan menneskelige øjne ikke afkode det sort-hvide pixelmønster for at se, hvor det fører hen, før scanningen. Cyberkriminelle udnytter denne blinde vinkel gennem QR-kode-phishing, ofte kaldet quishing.
Angribere anvender falske QR-koder på flere almindelige kontaktpunkter:
- Placering af klistermærker over legitim skiltning: Svindlere lægger falske koder oven på eksisterende parkeringsautomater, billetmaskiner eller restaurantmenuer for at omdirigere ofre til klonede betalingsportaler. Denne teknik har forårsaget udbredte økonomiske tab i den seneste tid Svindel med QR-kode parkering.
- Afsendelse af uopfordrede pakkevarsler: Svindlere leverer uventede pakker eller fysisk post, der indeholder QR-koder, som beder modtagere om at verificere personlige oplysninger eller leveringspræferencer på svigagtige identitetstyveri-sider.
- Indlejring af koder i ondsindede e-mailvedhæftninger: Cyberkriminelle placerer QR-koder i PDF-fakturaer eller presserende meddelelses-e-mails for at omgå standard e-mail-sikkerhedsfiltre, der søger efter almindelige tekstlinks, hvilket introducerer alvorlige Forretningsrisici ved QR-kode phishing.
- Distribution af falske salgsfremmende flyers: Svindel-flyers tilbyder falske rabatter eller presserende offentlige meddelelser for at presse brugere til at scanne koder, der udløser farlige filoverførsler eller indsamler login-oplysninger.
I alle tilfælde udnytter angribere fortroligheden og hastigheden af standard QR-interaktioner til at omgå din normale sikkerhedsforholdsregel.
Almindelige advarselstegn på en skadelig QR-kode
At identificere en falsk QR-kode kræver inspektion af både det fysiske miljø, hvor koden vises, og den digitale linkstruktur bag den.

| Risikokategori | Hvad man skal kigge efter | Potentiel trussel |
|---|---|---|
| Fysisk manipulation | Hævede klistermærkekanter, løse etiketter eller forkert justeret grafik på fysiske skilte. | Overlay-svindel der leder dig væk fra legitime parkeringsbetalingssystemer. |
| Uønskede beskeder | Hastende e-mails, sms'er eller breve, der kræver øjeblikkelig betaling via QR-kode. | Phishing-forsøg designet til at narre dig til at indtaste legitimationsoplysninger under pres. |
| Ubeskyttede protokoller | URL'er der starter med ukrypteret `http:\/\/` frem for sikker `https:\/\/`. | Dataaflytning eller falske loginsideer, der indsamler legitimationsoplysninger. |
| Domæneforfalskning | Forkert stavede brandnavne, forkert placerede bogstaver eller ukendte topdomæner. | Forfalsket hjemmeside klonet til at efterligne autentiske virksomhedsportaler. |
| Forkortede links | Generiske linkforkortere, der skjuler det virkelige landingssidedomæne. | Skjult destination, der gemmer malware eller ulovlige omdirigeringer. |
Hvis du opdager nogen af disse advarselstegn, undgå at scanne koden eller luk browserfanen øjeblikkeligt, hvis linket allerede er åbnet. Forståelse af bredere QR-kode privatlivsrisici hjælper med at tydeliggøre, hvordan ondsindede links indsamler personlige metadata og sporingsinformation.
Sådan verificerer du sikkert en destinations-URL, før du trykker
At bruge et par sekunder på at inspicere en QR-kodes destination, før du åbner den, giver stærk beskyttelse mod phishing-angreb.
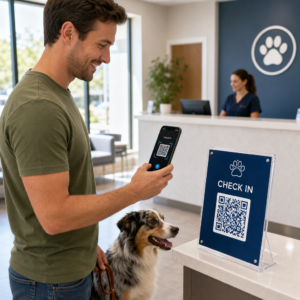
- Inspicer kameravisningen eller scannerbanneret: Placer din smartphone-kamera over koden og læs det forhåndsviste URL-domæne omhyggeligt, før du trykker for at åbne det.
- Tjek roddomænet for forfalskning: Se på det primære domænenavn før eventuelle skråstreger eller underdomæner. For eksempel er `brandname.com.attacker-site.com` kontrolleret af en angriber, ikke det officielle brand. Hold øje med subtile tegnudskiftninger, såsom udskiftning af et lille bogstav `l` med tallet `1`.
- Undgå at downloade apps direkte fra QR-omdirigeringer: Søg efter og download applikationer direkte fra din enheds officielle app-butik i stedet for at stole på et link, der er angivet af en QR-kode.
- Naviger direkte til betroede webportaler for betalinger: Undgå at indtaste adgangskoder eller kreditkortoplysninger på sider, der er nået via uopfordrede QR-koder. Åbn i stedet din mobilbrowser og indtast manuelt den officielle webstedsadresse.
Test mistænkelige koder online Vil du sikkert forhåndsvise og verificere destinationslinks, før du åbner dem på din smartphone? Brug den gratis Pageloot QR-kodescanner til at uploade kodebilleder og inspicere destinationsindhold sikkert.
Praktiske skridt til at forhindre QR-kode-svindel
Både individuelle forbrugere og virksomhedsejere kan implementere strukturerede sikkerhedspraksis for at holde fysiske og digitale kontaktpunkter sikre.

Retningslinjer for almindelige forbrugere
- Tjek fysisk skiltning for overlejringer: Mærk på overfladen af parkeringsmålere, offentlige opladere eller plakater for at sikre, at ingen klistermærker dækker den originale kode.
- Indtast webadresser manuelt for transaktioner: Åbn din webbrowser og indtast officielle URL-adresser direkte, når du betaler forsyningsregninger eller indtaster finansielle legitimationsoplysninger.
- Aktiver to-faktor-godkendelse på alle konti: Beskyt online-logins med et ekstra verificeringstrin, så stjålne adgangskoder alene ikke kan give adgang til kontoen.
- Rapportér svigagtig aktivitet til officielle portaler: Indsend rapporter om svigagtige koder eller svindel til lokale myndigheder og officielle rapporteringsportaler som FBI's Internet Crime Complaint Center (IC3) eller Federal Trade Commission (FTC).
Retningslinjer for virksomhedsejere
- Implementer dynamiske QR-koder på tværs af kampagner: Brug dynamiske QR-koder til at opretholde fuld kontrol over destinationslinks, hvilket giver mulighed for øjeblikkelige opdateringer eller deaktivering af links, hvis en trussel opdages.
- Anvend brugerdefineret branding og visuelle logoer: Tilpas kodedesigns med firmalogoer og specifikke brandfarver, hvilket gør dine koder markant sværere for svindlere at kopiere med generiske klistermærker.
- Implementer lagdelte sikkerhedsovervågningsværktøjer: Kombiner sikker QR-styring med specialiserede virksomhedssikkerhedsværktøjer for at evaluere indgående links og opdage phishing-trusler på tværs af virksomhedskanaler. Du kan gennemgå dedikerede defensive værktøjer i vores guide til værktøjer til at opdage QR-kode-phishing.
- Gennemgå fysiske berøringspunkter rutinemæssigt: Inspicer fysiske skilte, bordopstillinger og kiosker regelmæssigt for at opdage klistermærkeoverlejringer eller fysisk manipulation. Ved at kombinere fysiske kontroller med Bedste praksis for sikkerhed ved QR-kodebetalinger bevarer kundens tillid. For en komplet organisatorisk strategi kan du udforske vores oversigt over, hvordan du beskyt din virksomhed mod QR-kodesvindel.
Beskyt dine digitale interaktioner med smart scanning
At spotte falske QR-koder handler om at genkende fysisk manipulation, verificere destinationsdomæner og undgå impulsiv indtastning af legitimationsoplysninger eller betalingsindsendelser. Ved at inspicere URL-forhåndsvisninger og stole på verificerede webadresser kan du sikkert nyde bekvemmeligheden ved QR-koder uden at kompromittere din sikkerhed.
Når du analyserer ukendte QR-koder på din smartphone eller desktopcomputer, skal du verificere deres indhold sikkert, før du foretager dig noget. Brug den webbaserede Pageloot QR-kodescanner til at forhåndsvise kodede destinationer og øjeblikkeligt bekræfte linkets sikkerhed.
Ofte stillede spørgsmål
Scanning af en QR-kode læser blot indkodet tekst, typisk en webadresse. Selve scanningen af koden inficerer sjældent en enhed direkte; men et tryk på det forhåndsviste link for at besøge en ondsindet hjemmeside eller downloade en upålidelig fil fra den landingsside kan installere malware på din telefon.
Skift straks din adgangskode på den berørte hjemmeside og på enhver anden konto, der deler disse loginoplysninger. Slå to-faktor-autentificering til med det samme, underret din bank, hvis finansielle oplysninger blev eksponeret, og overvåg dine kreditrapporter for ukendt aktivitet.
Dynamiske QR-koder dirigerer trafik gennem en sikker administrationsplatform i stedet for at indlejre faste destinationsdata. Hvis en destinationswebside kompromitteres eller kræver opdatering, kan administratorer ændre destinations-URL'en eller deaktivere linket eksternt uden at udskifte fysiske trykte materialer.