Ви коли-небудь сканували QR-код на паркоматі чи плакаті, але вагалися, перш ніж перейти за посиланням? Шахраї регулярно маніпулюють цими чорно-білими квадратами, щоб викрасти паролі, зібрати платіжні дані або встановити шкідливе програмне забезпечення на нічого не підозрюючі пристрої. Навчання тому, як перевіряти фізичні коди, перевіряти попередній перегляд URL-адрес та розпізнавати поширені шахрайські тактики, допоможе вам сканувати з повною впевненістю.
Як працюють шахрайські схеми з підробленими QR-кодами
QR-коди за своєю природою непрозорі. На відміну від стандартних текстових посилань, людські очі не можуть розшифрувати чорно-білий піксельний візерунок, щоб побачити, куди він веде, перш ніж сканувати. Кіберзлочинці експлуатують цю сліпу зону за допомогою фішингу через QR-коди, який часто називають квішингом.
Зловмисники розміщують підроблені QR-коди в кількох поширених місцях контакту:
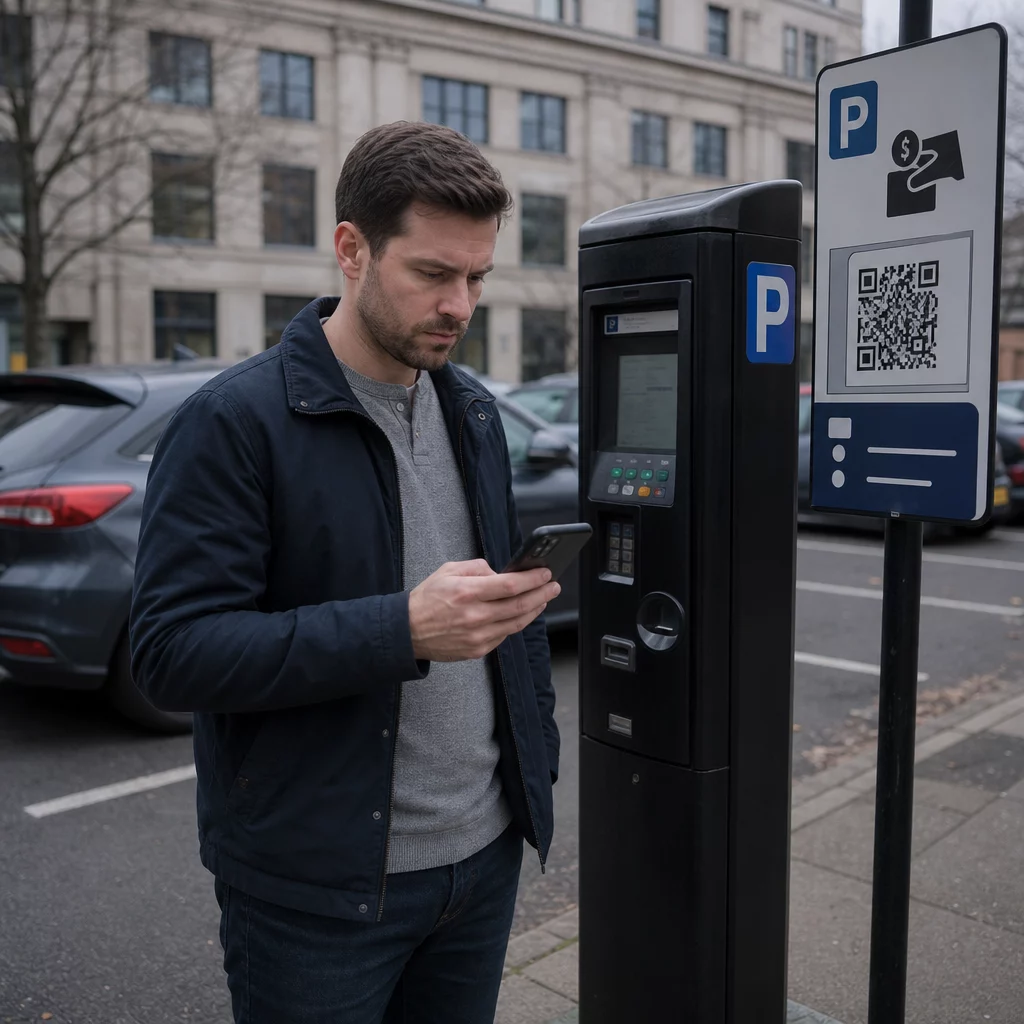
- Розміщення наліпок поверх законних вивісок: Шахраї накладають підроблені коди на існуючі паркомати, квиткові автомати або меню ресторанів, щоб перенаправляти жертв на клоновані платіжні портали. Ця техніка спричинила значні фінансові втрати останнім часом Шахрайство з QR-кодами на парковках.
- Надсилання небажаних сповіщень про посилки: Шахраї доставляють неочікувані посилки або фізичну пошту, що містить QR-коди, які просять одержувачів перевірити особисті дані або переваги доставки на шахрайських сайтах для крадіжки особистих даних.
- Вбудовування кодів у шкідливі вкладення електронних листів: Кіберзлочинці розміщують QR-коди у PDF-рахунках або термінових електронних листах зі сповіщеннями, щоб обійти стандартні фільтри безпеки електронної пошти, які шукають посилання у вигляді простого тексту, створюючи серйозні Бізнес-ризики фішингу через QR-коди.
- Розповсюдження підроблених рекламних листівок: Шахрайські листівки пропонують фальшиві знижки або термінові публічні сповіщення, щоб змусити користувачів сканувати коди, які запускають небезпечні завантаження файлів або збирають облікові дані для входу.
У кожному випадку зловмисники використовують знайомство та швидкість стандартних взаємодій з QR-кодами, щоб обійти вашу звичайну обережність щодо безпеки.
Загальні ознаки шкідливого QR-коду
Виявлення підробленого QR-коду вимагає перевірки як фізичного середовища, де з'являється код, так і цифрової структури посилання, що стоїть за ним.

| Категорія ризику | На що звернути увагу | Потенційна загроза |
|---|---|---|
| Фізичне втручання | Підняті краї наклейок, відклеювані етикетки або нерівно розташована графіка на фізичних вивісках. | Шахрайство з накладанням, що відводить вас від легітимних систем оплати паркування. |
| Незапитувані повідомлення | Термінові електронні листи, текстові повідомлення або листи, що вимагають негайної оплати за допомогою QR-коду. | Спроба фішингу, розроблена для того, щоб змусити вас ввести облікові дані під тиском. |
| Незахищені протоколи | URL-адреси, що починаються з незашифрованого `http://` замість захищеного `https://`. | Перехоплення даних або підроблені сторінки входу, що збирають облікові дані. |
| Підробка домену | Неправильно написані назви брендів, переставлені літери або невідомі домени верхнього рівня. | Підроблений веб-сайт, клонований для імітації автентичних корпоративних порталів. |
| Скорочені посилання | Загальні скорочувачі посилань, що приховують справжній домен цільової сторінки. | Приховане призначення, що приховує шкідливе програмне забезпечення або незаконні перенаправлення. |
Якщо ви помітили будь-який з цих тривожних сигналів, уникайте сканування коду або негайно закрийте вкладку браузера, якщо посилання вже відкрилося. Розуміння ширших ризики конфіденційності QR-кодів допомагає прояснити, як шкідливі посилання збирають особисті метадані та інформацію для відстеження.
Як безпечно перевірити URL-адресу призначення перед натисканням
Витративши кілька секунд на перевірку призначення QR-коду перед його відкриттям, ви отримаєте потужний захист від фішингових атак.
- Огляньте попередній перегляд камери або банер сканера: Наведіть камеру свого смартфона на код і уважно прочитайте попередньо переглянутий домен URL-адреси, перш ніж натискати, щоб його відкрити.
- Перевірте кореневий домен на підробку: Подивіться на основне ім'я домену перед будь-якими скісними рисками або субдоменами. Наприклад, `brandname.com.attacker-site.com` контролюється зловмисником, а не офіційним брендом. Зверніть увагу на тонкі заміни символів, такі як заміна малої літери `l` на цифру `1`.
- Уникайте завантаження програм безпосередньо з QR-перенаправлень: Шукайте та завантажуйте програми безпосередньо з офіційного магазину програм вашого пристрою, а не довіряйте посиланню, наданому QR-кодом.
- Переходьте безпосередньо на перевірені веб-портали для здійснення платежів: Уникайте введення паролів або інформації про кредитні картки на сторінках, до яких ви потрапили через небажані QR-коди. Натомість відкрийте свій мобільний браузер і вручну введіть офіційну адресу веб-сайту.
Перевіряйте підозрілі коди онлайн Хочете безпечно переглядати та перевіряти цільові посилання, перш ніж відкривати їх на своєму смартфоні? Використовуйте безкоштовний Сканер QR-коду Pageloot для завантаження зображень кодів та безпечного перевірки цільового вмісту.
Практичні кроки для запобігання шахрайству з QR-кодами
Як індивідуальні споживачі, так і власники бізнесу можуть впроваджувати структуровані практики безпеки для захисту фізичних та цифрових точок контакту.

Рекомендації для повсякденних споживачів
- Перевіряйте фізичні вивіски на наявність накладок: Відчуйте поверхню паркоматів, громадських зарядних пристроїв або плакатів, щоб переконатися, що жодна наклейка не покриває оригінальний код.
- Вводьте веб-адреси вручну для транзакцій: Відкрийте свій веб-браузер і вводьте офіційні URL-адреси безпосередньо при оплаті комунальних послуг або введенні фінансових даних.
- Увімкніть двофакторну автентифікацію на всіх облікових записах: Захистіть онлайн-входи за допомогою додаткового кроку перевірки, щоб самі лише викрадені паролі не могли надати доступ до облікового запису.
- Повідомляйте про шахрайську діяльність на офіційні портали: Подавайте повідомлення про шахрайські коди або шахрайство до місцевих органів влади та офіційних порталів звітів, таких як Центр скарг на інтернет-злочини ФБР (IC3) або Федеральна торгова комісія (FTC).
Рекомендації для власників бізнесу
- Розгортайте динамічні QR-коди в кампаніях: Використовуйте динамічні QR-коди, щоб повністю контролювати цільові посилання, дозволяючи негайно оновлювати або деактивувати посилання, якщо виявлено загрозу.
- Застосовуйте індивідуальний брендинг та візуальні логотипи: Налаштовуйте дизайн кодів за допомогою логотипів компанії та певних фірмових кольорів, що значно ускладнить шахраям їх відтворення за допомогою загальних наклейок.
- Впроваджуйте багаторівневі інструменти моніторингу безпеки: Поєднайте безпечне керування QR-кодами зі спеціалізованими інструментами корпоративної безпеки, щоб оцінювати вхідні посилання та виявляти фішингові загрози в корпоративних каналах. Ви можете ознайомитися зі спеціальними інструментами захисту в нашому посібнику щодо інструменти для виявлення фішингу за допомогою QR-кодів.
- Регулярно перевіряйте фізичні точки контакту: Регулярно перевіряйте фізичні вивіски, настільні стенди та кіоски, щоб виявити наліпки або фізичні втручання. Поєднання фізичних перевірок з кращими практиками безпеки платежів за QR-кодом зберігає довіру клієнтів. Для розробки повної організаційної стратегії ознайомтеся з нашим аналізом того, як захистити свій бізнес від шахрайства з QR-кодами.
Захистіть свої цифрові взаємодії за допомогою розумного сканування
Виявлення фальшивих QR-кодів зводиться до розпізнавання фізичних втручань, перевірки доменів призначення та уникнення імпульсивного введення облікових даних або здійснення платежів. Перевіряючи попередній перегляд URL-адрес і покладаючись на перевірені веб-адреси, ви можете безпечно насолоджуватися зручністю QR-кодів, не скомпрометувавши свою безпеку.
Аналізуючи невідомі QR-коди на своєму смартфоні або настільному комп’ютері, безпечно перевіряйте їхній вміст, перш ніж вживати будь-яких дій. Використовуйте веб-засіб Сканер QR-коду Pageloot для миттєвого попереднього перегляду закодованих призначень та підтвердження безпеки посилання.
Поширені запитання
Сканування QR-коду просто зчитує закодований текст, зазвичай веб-адресу. Саме сканування коду рідко безпосередньо заражає пристрій; однак, натискання на посилання попереднього перегляду для відвідування шкідливого веб-сайту або завантаження ненадійного файлу з цієї цільової сторінки може встановити шкідливе програмне забезпечення на ваш телефон.
Негайно змініть свій пароль на скомпрометованому веб-сайті та на будь-яких інших облікових записах, що використовують ті ж дані для входу. Негайно увімкніть двофакторну автентифікацію, повідомте свій банк, якщо фінансові дані були розкриті, і відстежуйте свої кредитні звіти на предмет нерозпізнаної активності.
Динамічні QR-коди направляють трафік через безпечну платформу управління, а не вбудовують фіксовані дані призначення. Якщо цільова веб-сторінка скомпрометована або потребує оновлення, адміністратори можуть змінити цільову URL-адресу або деактивувати посилання віддалено без заміни фізичних друкованих матеріалів.