1. ¿Están los códigos QR poniendo en riesgo su negocio? Los códigos QR fraudulentos son una herramienta cada vez más común para los ciberdelincuentes que atacan a empresas de todos los tamaños, y la mayoría de los empleados no saben cómo detectarlos. Esta guía explica cómo funcionan las estafas con códigos QR, qué señales de advertencia buscar y los pasos específicos que su empresa puede tomar para mantenerse protegida.
2. Por qué las estafas con códigos QR son una amenaza creciente para las empresas
3. Los códigos QR se han convertido en una parte rutinaria de los negocios: pagos, menús, materiales de marketing, registros de eventos y más. Esa familiaridad es exactamente lo que los hace atractivos para los delincuentes.
4. Este tipo de ataque se conoce como 5. quishing 6. (phishing de código QR). Los estafadores crean o manipulan códigos QR para redirigir a las personas a sitios web fraudulentos diseñados para robar credenciales de inicio de sesión, detalles de pago u otros datos sensibles, o para instalar silenciosamente malware en su dispositivo.
7. La escala es significativa. Entre mayo y julio de 2023, una campaña de phishing de código QR dirigida a credenciales de Microsoft creció en más de 2,400%. El análisis de las tendencias entre el cuarto trimestre de 2023 y el primer trimestre de 2024 encontró un aumento del 433% en las referencias al phishing de código QR. Los ejecutivos están particularmente en riesgo, recibiendo 42 veces más ataques de código QR que otros empleados debido a su acceso más amplio a los recursos de la empresa.
8. Ninguna industria es inmune. Energía, manufactura, seguros, tecnología y servicios financieros han sido blanco de campañas documentadas. Un solo empleado que escanee el código incorrecto puede abrir la puerta al robo de credenciales, fraude financiero o una violación completa de la red.
9. Cómo las estafas con códigos QR atacan a las empresas
10. Comprender los métodos que utilizan los delincuentes es el primer paso para construir una defensa eficaz. Los ataques de quishing generalmente siguen uno de varios patrones:
11. Correos electrónicos de phishing con códigos QR incrustados. 12. Los atacantes envían correos electrónicos que contienen códigos QR que dirigen a los destinatarios a páginas de inicio de sesión falsas convincentes, a menudo imitando Microsoft 365, portales bancarios o sistemas internos. Debido a que el enlace malicioso está oculto dentro de una imagen en lugar de escrito como texto, muchos filtros de seguridad de correo electrónico no logran detectarlo.
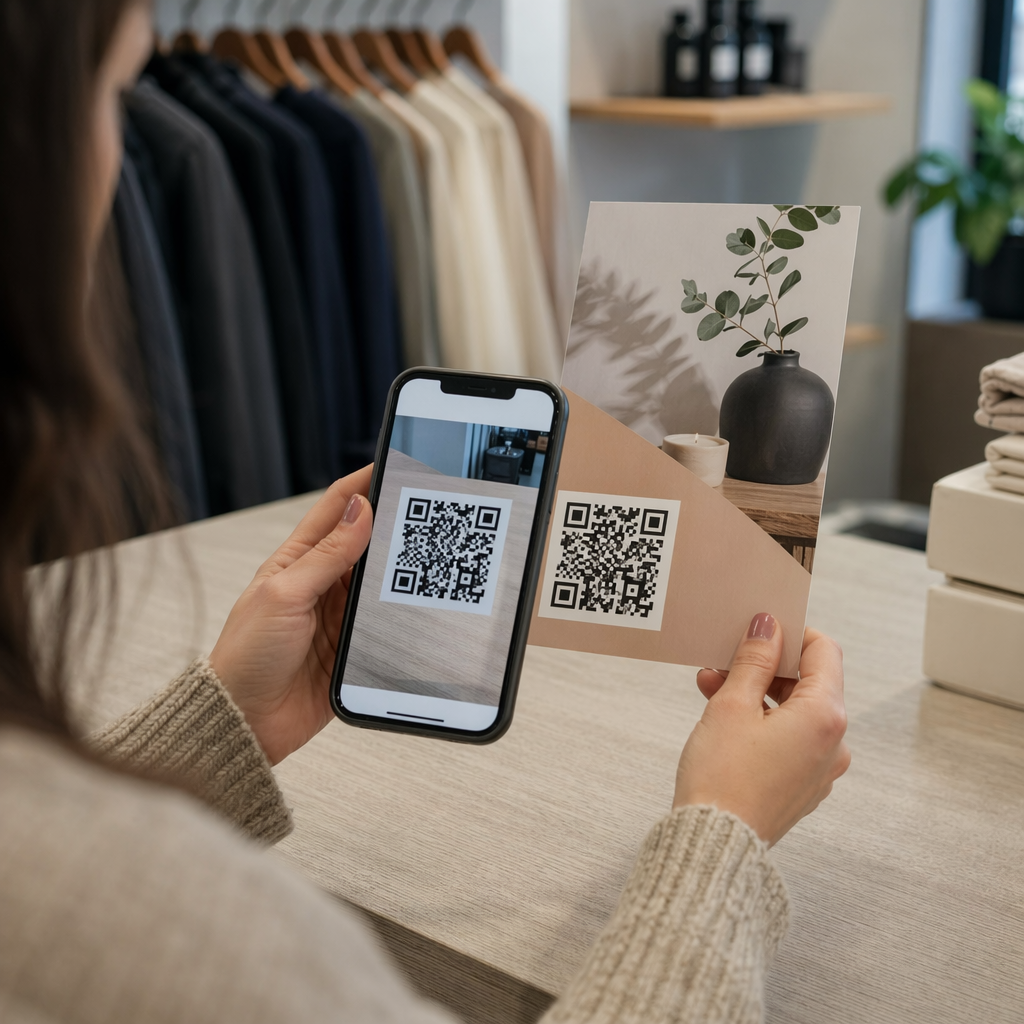
13. Reemplazo físico de códigos. 14. Los delincuentes imprimen pegatinas de códigos QR fraudulentos y las colocan sobre códigos legítimos en señalización, terminales de pago, menús, parquímetros o envases de productos. Las víctimas escanean lo que parece ser un código oficial y son redirigidas a un sitio falso. En Austin, Texas, la policía descubrió 29 códigos QR falsos colocados en parquímetros de la ciudad. En York, Reino Unido, 15. códigos QR falsos en la señalización de estacionamiento redirigieron a los conductores a sitios de pago clonados, con algunas víctimas perdiendo hasta £400., with some victims losing up to £400.
Paquetes y correo no solicitados. El Servicio de Inspección Postal de los Estados Unidos advierte que los estafadores envían paquetes inesperados que contienen pequeños obsequios junto con códigos QR, pidiendo a los destinatarios que escaneen el código para “registrar” el artículo. El escaneo lleva a un sitio falsificado que solicita datos personales o financieros.
Suplantación de identidad de organizaciones de confianza. Los atacantes se disfrazan de agencias gubernamentales, bancos, servicios de entrega u otras empresas conocidas para crear urgencia y bajar la guardia del objetivo antes de que se escanee el código QR.
Señales de advertencia de un código QR fraudulento
No existe una diferencia visual fiable en el patrón QR en sí mismo que distinga consistentemente un código malicioso de uno legítimo. En cambio, su equipo necesita evaluar el contexto y el comportamiento alrededor del código. Capacite a los empleados para que consideren lo siguiente como señales de alerta:
- Señales de manipulación física: El código aparece como una pegatina, está pegado con cinta adhesiva, se ve rayado o pixelado, está desalineado o está claramente colocado sobre otro código impreso.
- Sin contexto o marca claros: El código aparece en una superficie aleatoria, no tiene explicación de su propósito o carece de una marca consistente de la organización que dice representar.
- Lenguaje urgente o de alta presión: El texto circundante exige acción inmediata, pago o inicio de sesión sin una razón legítima clara.
- Inconsistencias de marca: Errores ortográficos, logotipos que no coinciden, colores inusuales o un diseño que no coincide con la apariencia normal de la organización.
- Una URL de vista previa sospechosa: Después de escanear, la URL mostrada no coincide con el dominio esperado, está acortada, tiene errores ortográficos o carece de HTTPS (sin icono de candado en el navegador).
- Solicitudes inesperadas de información sensible: La página solicita contraseñas, detalles de pago o datos personales sin una razón clara y esperada.
- Entrega no solicitada: El código QR llegó en un correo electrónico, mensaje de texto o paquete que no esperabas, particularmente con un mensaje que te instaba a actuar rápido.
Para una mirada más profunda a la identificación de códigos comprometidos, la guía de mejores prácticas para la seguridad de códigos QR en ciberdefensa cubre la detección y respuesta a incidentes en detalle.
Cómo proteger su negocio: Una lista de verificación práctica
Proteger su organización de las estafas con códigos QR requiere defensas en capas; ninguna medida por sí sola es suficiente. El FBI recomienda una estrategia de múltiples capas que combine la educación de los empleados, controles técnicos, autenticación sólida y monitoreo continuo.

Capacite a los empleados para reconocer el quishing
El error humano sigue siendo la vulnerabilidad más explotada en los ataques con códigos QR. La capacitación regular y práctica debe cubrir:
- Nunca escanear códigos QR de correos electrónicos, mensajes de texto, paquetes o folletos inesperados, incluso si parecen provenir de una fuente confiable
- Siempre previsualizar la URL antes de abrirla después de escanear, y verificar si hay errores ortográficos, dominios que no coinciden o falta de HTTPS
- Inspeccionar físicamente los códigos QR en el lugar de trabajo en busca de signos de manipulación, especialmente en terminales de pago, señalización o materiales impresos
- Verificar la fuente de un código QR a través de un canal separado y confiable antes de ingresar cualquier credencial o información de pago
- Reportar cualquier código QR sospechoso inmediatamente a través de un proceso claro de escalada interna
El FBI recomienda específicamente establecer protocolos internos formales para reportar códigos sospechosos para que los incidentes puedan ser rápidamente escalados y abordados.
Implementar Autenticación Fuerte y Controles de Acceso
Las credenciales robadas a través de ataques de quishing solo pueden causar daños graves si otorgan acceso sin restricciones. El FBI y las autoridades de ciberseguridad recomiendan:
- Requerir autenticación multifactor (MFA) resistente al phishing para todo acceso remoto y sistemas sensibles
- Aplicar controles de acceso basados en roles para que los empleados solo puedan acceder a sistemas y datos relevantes para su función
- Considerar una estrategia de confianza cero que verifique continuamente las solicitudes de acceso en lugar de otorgar una confianza de red generalizada
Mantener Sistemas y Software Actualizados
Las salvaguardias técnicas reducen la superficie de ataque disponible para los criminales. Asegúrese de que su organización mantenga:
- Sistemas operativos, software antivirus y parches de seguridad actualizados en todos los dispositivos
- Filtros activos de spam y web en sistemas de correo electrónico y de red
- Requisitos de contraseña fuertes en todas las cuentas
La FTC aconseja actualizar los sistemas operativos de los teléfonos específicamente para protegerse contra el malware entregado por códigos QR.
Asegure los Códigos QR que Su Negocio Crea y Despliega
Sus propios códigos QR pueden convertirse en vectores de fraude si no se gestionan correctamente. Tomar el control de sus códigos es una de las formas más directas de proteger tanto a sus clientes como su reputación.

Utilice códigos QR dinámicos en lugar de estáticos. A diferencia de los códigos estáticos, códigos QR dinámicos pueden editarse, monitorearse y desactivarse después de ser impresos. Si un código es manipulado o redirigido a un destino malicioso, puede actualizarlo o deshabilitarlo sin reimprimir nada. Los códigos estáticos, por el contrario, son permanentes; si el destino se ve comprometido, no hay forma de corregirlo.
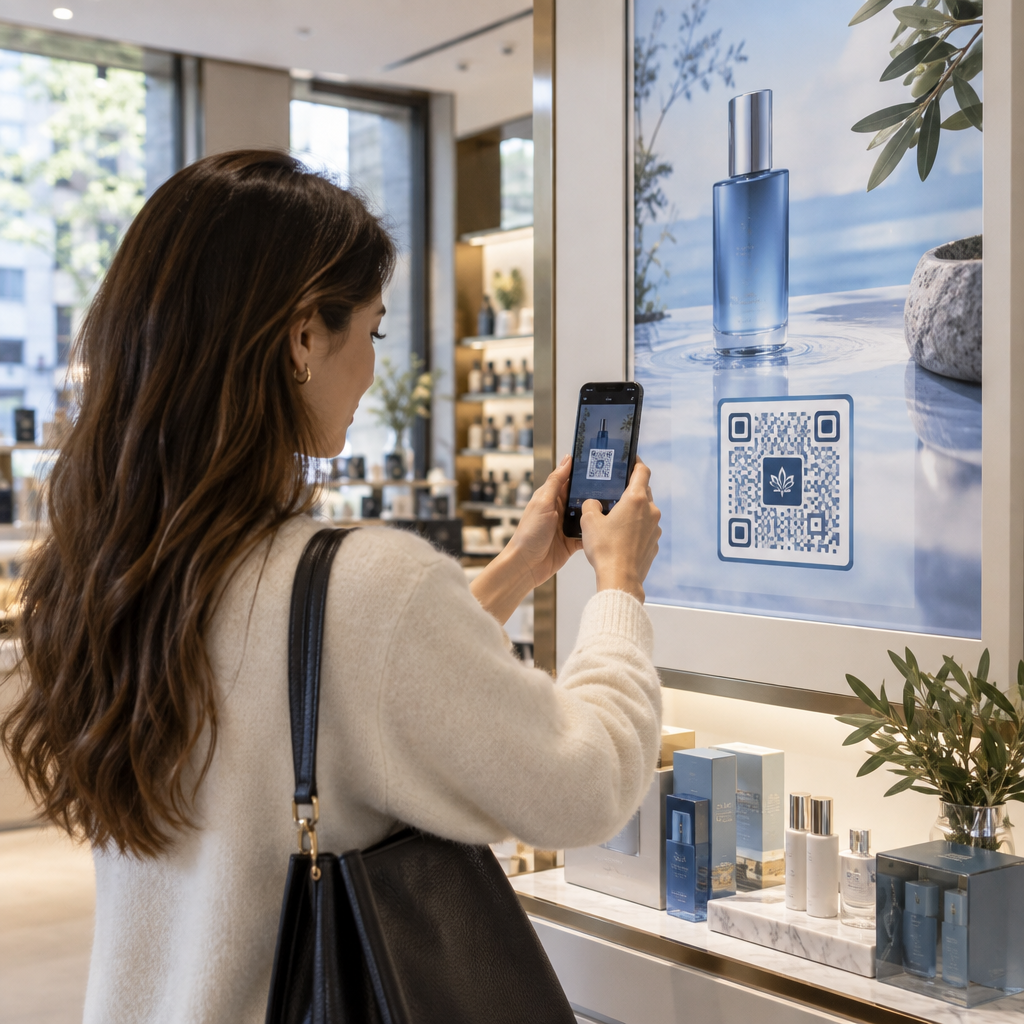
Aplique una marca personalizada a cada código. Los códigos con su logotipo, colores de marca e identidad visual son significativamente más difíciles de replicar de forma convincente para los delincuentes. Los códigos de marca también brindan a los clientes y empleados un punto de referencia visual: si un código no se ve bien, destaca. Esta es una recomendación clave de mejores prácticas para la generación segura de códigos QR.
Siempre enlace a destinos HTTPS. Asegúrese de que cada código QR que publique dirija a un sitio con un certificado SSL válido. Evite los destinos HTTP para cualquier código utilizado en pagos, flujos de inicio de sesión o recopilación de datos.
Monitoree la actividad de escaneo en busca de anomalías. Los análisis en tiempo real le permiten detectar patrones inusuales (picos repentinos en el volumen de escaneo, anomalías geográficas o tipos de dispositivos inesperados) que pueden indicar que un código ha sido comprometido o reemplazado. Herramientas de seguimiento de códigos QR puede alertarle sobre estas señales antes de que se produzcan daños significativos.
Inspeccione físicamente los códigos implementados regularmente. Programe revisiones rutinarias de cualquier código QR exhibido en lugares públicos. Fotografie cada código cuando se coloque por primera vez para tener una referencia con la que comparar. Busque signos de pegatinas superpuestas, desalineación o manipulación.
Proteja sus códigos con monitoreo en tiempo real ¿Quiere detectar actividad de escaneo sospechosa antes de que se convierta en un problema grave? Utilice el Generador de códigos QR dinámicos para crear códigos editables y rastreables con análisis integrados, y actualice o deshabilite cualquier código al instante si algo parece incorrecto.
Proteja a sus clientes en el punto de escaneo
Si su negocio muestra códigos QR para pagos, menús o interacciones con el cliente, tome medidas para ayudar a los clientes a verificar que están escaneando un código legítimo:
- Muestre instrucciones claras cerca de cada código explicando a qué conduce y qué información se les pedirá a los clientes que proporcionen
- Agregue una marca visible y un nombre de dominio para que los clientes puedan verificar el destino antes de interactuar
- Proporcione un método alternativo para acceder a la misma información (una URL directa, un menú impreso, etc.) para que los clientes nunca se vean obligados a escanear si no están seguros
- Publique avisos visibles animando a los clientes a informar códigos sospechosos a su equipo
Para más información sobre cómo reducir los riesgos de los códigos QR en contextos de pago, incluida la orientación específica de la industria para el comercio minorista y electrónico, consulte la guía de seguridad de pagos dedicada.
Cuando Ocurre un Incidente: Qué Hacer
Si un empleado o cliente informa un código QR potencialmente comprometido, actúe de inmediato:
- Deshabilite o actualice el código QR dinámico afectado para que ya no dirija al destino malicioso
- Documente el incidente y preserve la evidencia para la investigación
- Notifique a las partes afectadas para que puedan monitorear cuentas y cambiar contraseñas
- Informe el incidente a las autoridades pertinentes: el Centro de Quejas de Delitos en Internet (IC3) del FBI para fraudes cibernéticos relacionados con negocios, y la FTC para estafas centradas en el consumidor
- Revise sus otros códigos implementados para verificar si hay manipulaciones similares
Tener un plan de respuesta a incidentes implementado antes de que algo salga mal es mucho menos costoso que improvisar bajo presión.
Preguntas frecuentes
El quishing es un tipo de phishing que utiliza códigos QR en lugar de enlaces basados en texto para dirigir a las víctimas a sitios web maliciosos. Debido a que la URL maliciosa está incrustada en una imagen, a menudo elude los filtros de seguridad de correo electrónico que normalmente detectarían enlaces sospechosos en texto sin formato. El resultado es el mismo – credenciales robadas, detalles de pago o instalación de malware – pero el método de entrega hace que sea más difícil de detectar tanto para las herramientas automatizadas como para los usuarios.
Busque señales físicas como pegatinas colocadas sobre códigos existentes, desalineación, arañazos o pixelación. Verifique el contexto circundante: ¿el código tiene una marca clara que coincida con la organización? ¿La URL de vista previa después de escanear coincide con el dominio esperado y utiliza HTTPS? Sospeche especialmente de los códigos acompañados de lenguaje urgente o en ubicaciones inusuales sin una explicación clara. No hay una diferencia visual en el patrón QR en sí que señale de manera fiable una intención maliciosa, por lo que el contexto lo es todo.
Los códigos QR dinámicos pueden ser editados, monitoreados y desactivados después de ser impresos – así que si un código se ve comprometido, puedes actualizarlo o deshabilitarlo inmediatamente sin reimprimir. También proporcionan análisis de escaneo en tiempo real, lo que te permite detectar actividad anómala como escaneos geográficos inesperados o picos repentinos de volumen. Los códigos QR estáticos tienen un destino fijo que no se puede cambiar, lo que significa que cualquier compromiso requiere crear y redistribuir un código completamente nuevo sin forma de recuperar lo que ya se había distribuido.