1. Θέτουν οι κωδικοί QR την επιχείρησή σας σε κίνδυνο; Οι δόλιοι κωδικοί QR αποτελούν ένα ολοένα και πιο κοινό εργαλείο για τους κυβερνοεγκληματίες που στοχεύουν εταιρείες κάθε μεγέθους – και οι περισσότεροι εργαζόμενοι δεν γνωρίζουν πώς να τους εντοπίσουν. Αυτός ο οδηγός εξηγεί πώς λειτουργούν οι απάτες με κωδικούς QR, ποια προειδοποιητικά σημάδια πρέπει να αναζητήσετε και τα συγκεκριμένα βήματα που μπορεί να κάνει η επιχείρησή σας για να παραμείνει προστατευμένη.
2. Γιατί οι απάτες με κωδικούς QR αποτελούν μια αυξανόμενη επιχειρηματική απειλή
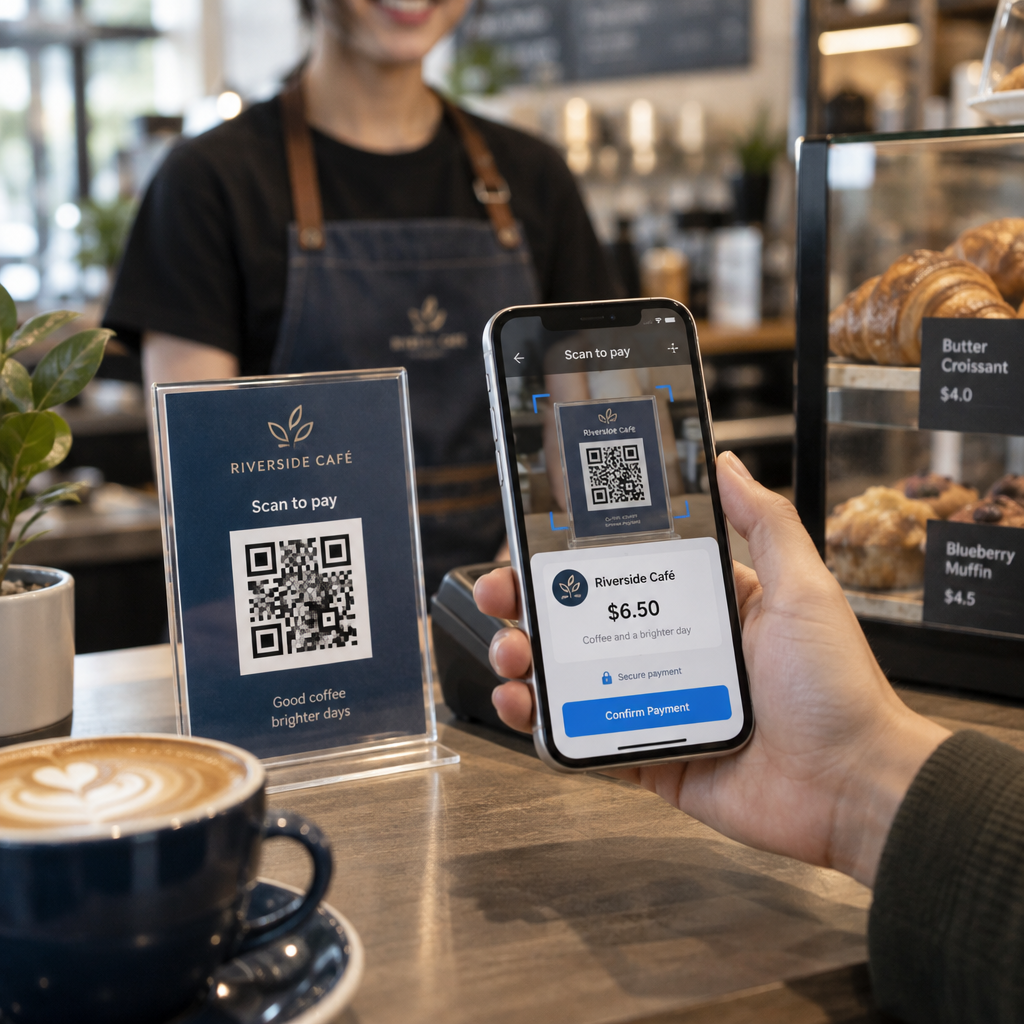
3. Οι κωδικοί QR έχουν γίνει ένα συνηθισμένο μέρος των επιχειρηματικών συναλλαγών – πληρωμές, μενού, υλικό μάρκετινγκ, check-in εκδηλώσεων και πολλά άλλα. Αυτή η εξοικείωση είναι ακριβώς αυτό που τους καθιστά ελκυστικούς για τους εγκληματίες.
4. Αυτός ο τύπος επίθεσης είναι γνωστός ως 5. quishing 6. (phishing κωδικών QR). Οι απατεώνες δημιουργούν ή παραποιούν κωδικούς QR για να ανακατευθύνουν τους χρήστες σε δόλιους ιστότοπους που έχουν σχεδιαστεί για να κλέψουν διαπιστευτήρια σύνδεσης, στοιχεία πληρωμής ή άλλα ευαίσθητα δεδομένα – ή για να εγκαταστήσουν αθόρυβα κακόβουλο λογισμικό στη συσκευή τους.
7. Η κλίμακα είναι σημαντική. Μεταξύ Μαΐου και Ιουλίου 2023, μια εκστρατεία phishing με κωδικούς QR που στόχευε διαπιστευτήρια της Microsoft αυξήθηκε κατά περισσότερο από 2.400%. Η ανάλυση των τάσεων μεταξύ του Δ' τριμήνου 2023 και του Α' τριμήνου 2024 διαπίστωσε αύξηση 433% στις αναφορές για phishing με κωδικούς QR. Τα στελέχη διατρέχουν ιδιαίτερο κίνδυνο, δεχόμενα 42 φορές περισσότερες επιθέσεις με κωδικούς QR από άλλους υπαλλήλους λόγω της ευρύτερης πρόσβασής τους στους πόρους της εταιρείας.
8. Καμία βιομηχανία δεν είναι απρόσβλητη. Η ενέργεια, η μεταποίηση, οι ασφάλειες, η τεχνολογία και οι χρηματοοικονομικές υπηρεσίες έχουν όλες στοχοποιηθεί σε τεκμηριωμένες εκστρατείες. Ένας μόνο υπάλληλος που σαρώνει τον λάθος κωδικό μπορεί να ανοίξει την πόρτα στην κλοπή διαπιστευτηρίων, στην οικονομική απάτη ή σε μια πλήρη παραβίαση δικτύου.
9. Πώς οι απάτες με κωδικούς QR στοχεύουν τις επιχειρήσεις
10. Η κατανόηση των μεθόδων που χρησιμοποιούν οι εγκληματίες είναι το πρώτο βήμα προς την οικοδόμηση μιας αποτελεσματικής άμυνας. Οι επιθέσεις quishing γενικά ακολουθούν ένα από διάφορα μοτίβα:
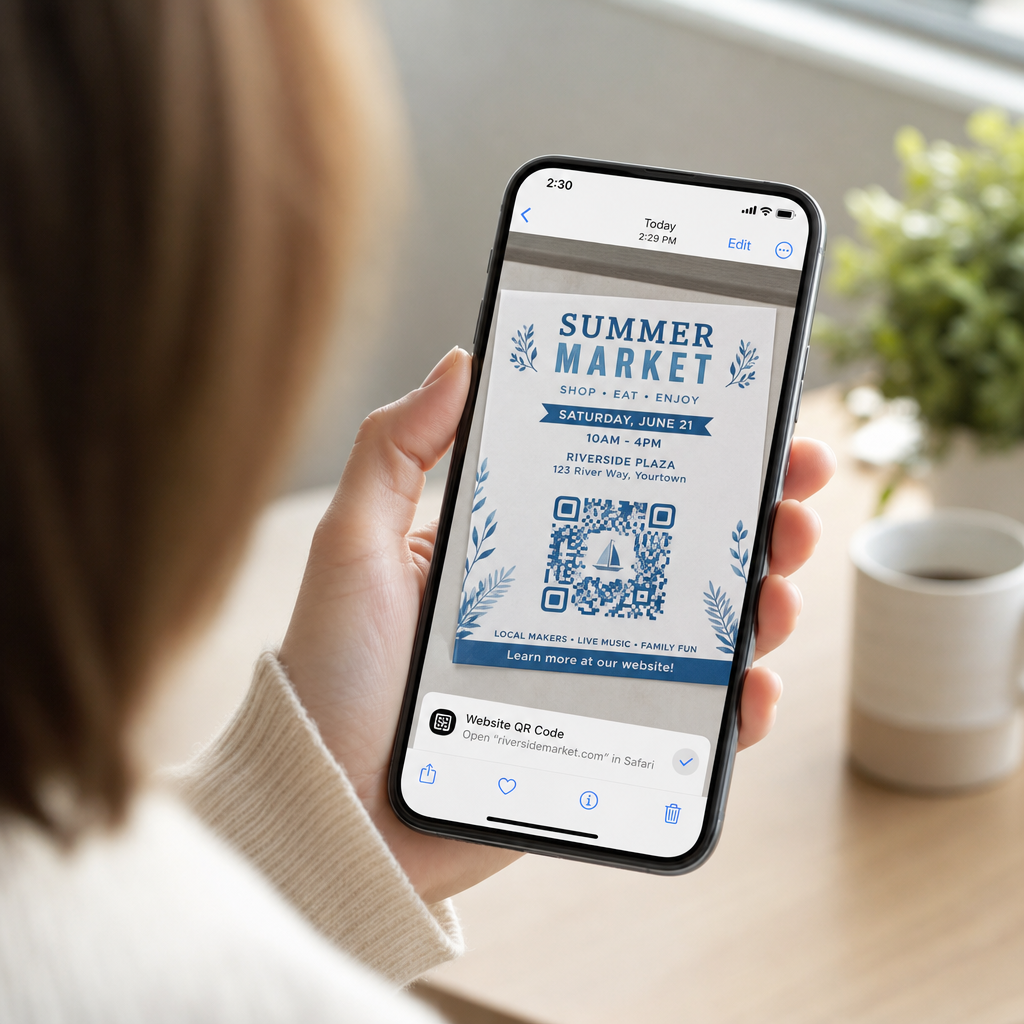
11. Ηλεκτρονικά μηνύματα phishing με ενσωματωμένους κωδικούς QR. 12. Οι επιτιθέμενοι στέλνουν μηνύματα ηλεκτρονικού ταχυδρομείου που περιέχουν κωδικούς QR οι οποίοι κατευθύνουν τους παραλήπτες σε πειστικές ψεύτικες σελίδες σύνδεσης – συχνά μιμούμενες το Microsoft 365, τραπεζικές πύλες ή εσωτερικά συστήματα. Επειδή ο κακόβουλος σύνδεσμος είναι κρυμμένος μέσα σε μια εικόνα αντί να είναι γραμμένος ως κείμενο, πολλά φίλτρα ασφαλείας ηλεκτρονικού ταχυδρομείου αποτυγχάνουν να τον εντοπίσουν.
13. Φυσική αντικατάσταση κωδικού. 14. Οι εγκληματίες εκτυπώνουν δόλια αυτοκόλλητα κωδικών QR και τα τοποθετούν πάνω από νόμιμους κωδικούς σε πινακίδες, τερματικά πληρωμών, μενού, παρκόμετρα ή συσκευασίες προϊόντων. Τα θύματα σαρώνουν αυτό που φαίνεται να είναι ένας επίσημος κωδικός και ανακατευθύνονται σε έναν ψεύτικο ιστότοπο. Στο Ώστιν του Τέξας, η αστυνομία ανακάλυψε 29 ψεύτικους κωδικούς QR τοποθετημένους σε παρκόμετρα της πόλης. Στο Γιορκ του Ηνωμένου Βασιλείου, 15. ψεύτικοι κωδικοί QR σε πινακίδες στάθμευσης ανακατεύθυναν τους οδηγούς σε κλωνοποιημένους ιστότοπους πληρωμών, with some victims losing up to £400.
Απρόσκλητα πακέτα και αλληλογραφία. Η Υπηρεσία Επιθεώρησης Ταχυδρομείων των Ηνωμένων Πολιτειών προειδοποιεί ότι οι απατεώνες στέλνουν απροσδόκητα πακέτα που περιέχουν μικρά δώρα μαζί με κωδικούς QR, ζητώντας από τους παραλήπτες να σαρώσουν τον κωδικό για να “καταχωρίσουν” το αντικείμενο. Η σάρωση οδηγεί σε έναν πλαστό ιστότοπο που ζητά προσωπικά ή οικονομικά στοιχεία.
Υποδύσεις αξιόπιστων οργανισμών. Οι επιτιθέμενοι μεταμφιέζονται σε κυβερνητικές υπηρεσίες, τράπεζες, υπηρεσίες παράδοσης ή άλλες γνωστές εταιρείες για να δημιουργήσουν επείγουσα ανάγκη και να χαμηλώσουν την άμυνα του στόχου πριν σαρωθεί ο κωδικός QR.
Προειδοποιητικά Σημάδια Ενός Δόλιου Κωδικού QR
Δεν υπάρχει αξιόπιστη οπτική διαφορά στο ίδιο το μοτίβο QR που να διακρίνει με συνέπεια έναν κακόβουλο κωδικό από έναν νόμιμο. Αντίθετα, η ομάδα σας πρέπει να αξιολογήσει το πλαίσιο και τη συμπεριφορά γύρω από τον κωδικό. Εκπαιδεύστε τους υπαλλήλους να αντιμετωπίζουν τα ακόλουθα ως προειδοποιητικά σημάδια:
- Σημάδια φυσικής παραποίησης: Ο κωδικός εμφανίζεται ως αυτοκόλλητο, είναι κολλημένος με ταινία, φαίνεται γρατζουνισμένος ή με pixel, είναι λανθασμένα ευθυγραμμισμένος ή είναι σαφώς τοποθετημένος πάνω από έναν άλλο τυπωμένο κωδικό.
- Χωρίς σαφές πλαίσιο ή επωνυμία: Ο κωδικός εμφανίζεται σε μια τυχαία επιφάνεια, δεν έχει εξήγηση του σκοπού του ή στερείται συνεπής επωνυμίας από τον οργανισμό που ισχυρίζεται ότι αντιπροσωπεύει.
- Επείγουσα ή πιεστική γλώσσα: Το περιβάλλον κείμενο απαιτεί άμεση ενέργεια, πληρωμή ή σύνδεση χωρίς σαφή νόμιμο λόγο.
- Ασυνέπειες στην επωνυμία: Ορθογραφικά λάθη, ασύμβατα λογότυπα, ασυνήθιστα χρώματα ή σχέδιο που δεν ταιριάζει με τη συνηθισμένη εμφάνιση του οργανισμού.
- Μια ύποπτη διεύθυνση URL προεπισκόπησης: Μετά τη σάρωση, η εμφανιζόμενη διεύθυνση URL δεν ταιριάζει με τον αναμενόμενο τομέα, είναι συντομευμένη, έχει ορθογραφικά λάθη ή στερείται HTTPS (χωρίς εικονίδιο λουκέτου στο πρόγραμμα περιήγησης).
- Απροσδόκητα αιτήματα για ευαίσθητες πληροφορίες: Η σελίδα ζητά κωδικούς πρόσβασης, στοιχεία πληρωμής ή προσωπικά δεδομένα χωρίς σαφή, αναμενόμενο λόγο.
- Ανεπιθύμητη παράδοση: Ο κωδικός QR έφτασε σε ένα email, μήνυμα κειμένου ή πακέτο που δεν περιμένατε – ιδιαίτερα με ένα μήνυμα που σας προτρέπει να ενεργήσετε γρήγορα.
Για μια πιο εις βάθος ματιά στην αναγνώριση παραβιασμένων κωδικών, ο οδηγός βέλτιστων πρακτικών για την ασφάλεια των κωδικών QR στην κυβερνοάμυνα καλύπτει λεπτομερώς την ανίχνευση και την απόκριση σε περιστατικά.
Πώς να προστατεύσετε την επιχείρησή σας: Μια πρακτική λίστα ελέγχου
Η προστασία του οργανισμού σας από απάτες με κωδικούς QR απαιτεί πολυεπίπεδες άμυνες – κανένα μεμονωμένο μέτρο δεν είναι αρκετό από μόνο του. Το FBI συνιστά μια πολυεπίπεδη στρατηγική που συνδυάζει την εκπαίδευση των εργαζομένων, τους τεχνικούς ελέγχους, την ισχυρή πιστοποίηση και τη συνεχή παρακολούθηση.

Εκπαιδεύστε τους εργαζομένους να αναγνωρίζουν το Quishing
Το ανθρώπινο λάθος παραμένει η πιο εκμεταλλεύσιμη ευπάθεια στις επιθέσεις με κωδικούς QR. Η τακτική, πρακτική εκπαίδευση θα πρέπει να καλύπτει:
- Ποτέ μην σαρώνετε κωδικούς QR από απροσδόκητα email, μηνύματα κειμένου, πακέτα ή φυλλάδια – ακόμα κι αν φαίνονται να προέρχονται από αξιόπιστη πηγή
- Πάντα να κάνετε προεπισκόπηση της διεύθυνσης URL πριν την ανοίξετε μετά τη σάρωση και να ελέγχετε για ορθογραφικά λάθη, μη αντιστοιχισμένους τομείς ή έλλειψη HTTPS
- Φυσική επιθεώρηση των κωδικών QR στο χώρο εργασίας για σημάδια παραποίησης, ειδικά σε τερματικά πληρωμών, πινακίδες ή έντυπα υλικά
- Επαλήθευση της πηγής ενός κωδικού QR μέσω ενός ξεχωριστού, αξιόπιστου καναλιού πριν εισαγάγετε οποιαδήποτε διαπιστευτήρια ή πληροφορίες πληρωμής
- Αναφορά τυχόν ύποπτων κωδικών QR αμέσως μέσω μιας σαφούς εσωτερικής διαδικασίας κλιμάκωσης
Το FBI συνιστά συγκεκριμένα τη θέσπιση επίσημων εσωτερικών πρωτοκόλλων για την αναφορά ύποπτων κωδικών, ώστε τα περιστατικά να μπορούν να κλιμακωθούν και να αντιμετωπιστούν γρήγορα.
Εφαρμόστε Ισχυρούς Ελέγχους Ταυτότητας και Πρόσβασης
Τα διαπιστευτήρια που κλέβονται μέσω επιθέσεων quishing μπορούν να προκαλέσουν σοβαρή ζημιά μόνο εάν παρέχουν ανεξέλεγκτη πρόσβαση. Το FBI και οι αρχές κυβερνοασφάλειας συνιστούν:
- Απαίτηση πολυπαραγοντικής ταυτοποίησης (MFA) ανθεκτικής σε phishing για όλες τις απομακρυσμένες προσβάσεις και τα ευαίσθητα συστήματα
- Εφαρμογή ελέγχων πρόσβασης βάσει ρόλου, ώστε οι εργαζόμενοι να μπορούν να έχουν πρόσβαση μόνο σε συστήματα και δεδομένα που σχετίζονται με τον ρόλο τους
- Εξέταση μιας στρατηγικής μηδενικής εμπιστοσύνης (zero-trust) που επαληθεύει συνεχώς τα αιτήματα πρόσβασης αντί να χορηγεί καθολική εμπιστοσύνη στο δίκτυο
Διατηρείτε τα Συστήματα και το Λογισμικό Ενημερωμένα
Οι τεχνικές διασφαλίσεις μειώνουν την επιφάνεια επίθεσης που είναι διαθέσιμη στους εγκληματίες. Βεβαιωθείτε ότι ο οργανισμός σας διατηρεί:
- Ενημερωμένα λειτουργικά συστήματα, λογισμικό προστασίας από ιούς και ενημερώσεις ασφαλείας σε όλες τις συσκευές
- Ενεργά φίλτρα ανεπιθύμητης αλληλογραφίας (spam) και ιστού σε συστήματα email και δικτύου
- Ισχυρές απαιτήσεις κωδικών πρόσβασης σε όλους τους λογαριασμούς
Η FTC συμβουλεύει την ενημέρωση των λειτουργικών συστημάτων των τηλεφώνων ειδικά για προστασία από κακόβουλο λογισμικό που διανέμεται μέσω κωδικών QR.
Ασφαλίστε τους Κωδικούς QR που Δημιουργεί και Αναπτύσσει η Επιχείρησή σας
Οι δικοί σας κωδικοί QR μπορούν να γίνουν φορείς απάτης εάν δεν διαχειρίζονται σωστά. Ο έλεγχος των κωδικών σας είναι ένας από τους πιο άμεσους τρόπους για να προστατεύσετε τόσο τους πελάτες σας όσο και τη φήμη σας.

Χρησιμοποιήστε δυναμικούς κωδικούς QR αντί για στατικούς. Σε αντίθεση με τους στατικούς κωδικούς, δυναμικοί κωδικοί QR μπορούν να επεξεργαστούν, να παρακολουθηθούν και να απενεργοποιηθούν αφού εκτυπωθούν. Εάν ένας κωδικός παραβιαστεί ή ανακατευθυνθεί σε κακόβουλο προορισμό, μπορείτε να τον ενημερώσετε ή να τον απενεργοποιήσετε χωρίς να εκτυπώσετε τίποτα ξανά. Οι στατικοί κωδικοί, αντίθετα, είναι μόνιμοι – εάν ο προορισμός παραβιαστεί, δεν υπάρχει τρόπος να το διορθώσετε.
Εφαρμόστε προσαρμοσμένη επωνυμία σε κάθε κωδικό. Οι κωδικοί με το λογότυπό σας, τα χρώματα της επωνυμίας σας και την οπτική σας ταυτότητα είναι σημαντικά πιο δύσκολο για τους εγκληματίες να τους αναπαράγουν πειστικά. Οι επώνυμοι κωδικοί δίνουν επίσης στους πελάτες και τους υπαλλήλους ένα οπτικό σημείο αναφοράς – εάν ένας κωδικός δεν φαίνεται σωστός, ξεχωρίζει. Αυτή είναι μια βασική σύσταση από βέλτιστες πρακτικές δημιουργίας ασφαλούς κωδικού QR.
Να συνδέεστε πάντα με προορισμούς HTTPS. Βεβαιωθείτε ότι κάθε κωδικός QR που δημοσιεύετε οδηγεί σε έναν ιστότοπο με έγκυρο πιστοποιητικό SSL. Αποφύγετε τους προορισμούς HTTP για οποιονδήποτε κωδικό χρησιμοποιείται σε πληρωμές, ροές σύνδεσης ή συλλογή δεδομένων.
Παρακολουθήστε τη δραστηριότητα σάρωσης για ανωμαλίες. Τα αναλυτικά στοιχεία σε πραγματικό χρόνο σάς επιτρέπουν να εντοπίζετε ασυνήθιστα μοτίβα – ξαφνικές αυξήσεις στον όγκο σάρωσης, γεωγραφικές ανωμαλίες ή απροσδόκητους τύπους συσκευών – που μπορεί να υποδηλώνουν ότι ένας κωδικός έχει παραβιαστεί ή αντικατασταθεί. Εργαλεία παρακολούθησης κωδικών QR μπορούν να σας ειδοποιήσουν για αυτά τα σήματα πριν προκληθεί σημαντική ζημιά.
Ελέγχετε φυσικά τους αναπτυγμένους κωδικούς τακτικά. Προγραμματίστε τακτικούς ελέγχους για τυχόν κωδικούς QR που εμφανίζονται σε δημόσιους χώρους. Φωτογραφίστε κάθε κωδικό όταν τοποθετείται για πρώτη φορά ώστε να έχετε μια αναφορά για σύγκριση. Αναζητήστε σημάδια αυτοκόλλητων επικάλυψης, κακής ευθυγράμμισης ή παραβίασης.
Προστατέψτε τους Κωδικούς σας Με Παρακολούθηση σε Πραγματικό Χρόνο Θέλετε να εντοπίσετε ύποπτη δραστηριότητα σάρωσης πριν γίνει σοβαρό πρόβλημα; Χρησιμοποιήστε το Δημιουργία dynamic QR code για να δημιουργήσετε επεξεργάσιμους, παρακολουθήσιμους κωδικούς με ενσωματωμένα αναλυτικά στοιχεία – και να ενημερώσετε ή να απενεργοποιήσετε οποιονδήποτε κωδικό άμεσα αν κάτι φαίνεται λάθος.
Προστατέψτε τους Πελάτες σας στο Σημείο Σάρωσης
Εάν η επιχείρησή σας εμφανίζει κωδικούς QR για πληρωμές, μενού ή αλληλεπιδράσεις με πελάτες, λάβετε μέτρα για να βοηθήσετε τους πελάτες να επαληθεύσουν ότι σαρώνουν έναν νόμιμο κωδικό:
- Εμφανίστε σαφείς οδηγίες κοντά σε κάθε κωδικό, εξηγώντας πού οδηγεί και ποιες πληροφορίες θα ζητηθεί από τους πελάτες να παράσχουν
- Προσθέστε ορατό branding και ένα όνομα τομέα, ώστε οι πελάτες να μπορούν να επαληθεύσουν τον προορισμό πριν αλληλεπιδράσουν
- Παρέχετε μια εναλλακτική μέθοδο πρόσβασης στις ίδιες πληροφορίες (μια απευθείας διεύθυνση URL, ένα έντυπο μενού κ.λπ.), ώστε οι πελάτες να μην αναγκάζονται ποτέ να σαρώσουν εάν είναι αβέβαιοι
- Αναρτήστε ορατές ειδοποιήσεις που ενθαρρύνουν τους πελάτες να αναφέρουν ύποπτους κωδικούς στην ομάδα σας
Για περισσότερα σχετικά με τη μείωση των κινδύνων των κωδικών QR σε πλαίσια πληρωμών, συμπεριλαμβανομένων οδηγιών ειδικά για τον κλάδο του λιανικού εμπορίου και του ηλεκτρονικού εμπορίου, ανατρέξτε στον ειδικό οδηγό ασφάλειας πληρωμών.
Όταν συμβαίνει ένα περιστατικό: Τι να κάνετε
Εάν ένας υπάλληλος ή πελάτης αναφέρει έναν δυνητικά παραβιασμένο κωδικό QR, ενεργήστε αμέσως:
- Απενεργοποιήστε ή ενημερώστε τον επηρεαζόμενο δυναμικό κωδικό QR, ώστε να μην οδηγεί πλέον στον κακόβουλο προορισμό
- Καταγράψτε το περιστατικό και διατηρήστε αποδεικτικά στοιχεία για έρευνα
- Ειδοποιήστε τα επηρεαζόμενα μέρη ώστε να μπορούν να παρακολουθούν τους λογαριασμούς και να αλλάζουν κωδικούς πρόσβασης
- Αναφέρετε το περιστατικό στις αρμόδιες αρχές – το Κέντρο Καταγγελιών Εγκλημάτων Διαδικτύου (IC3) του FBI για απάτες στον κυβερνοχώρο που σχετίζονται με επιχειρήσεις, και την FTC για απάτες που επικεντρώνονται στους καταναλωτές
- Ελέγξτε τους άλλους κωδικούς που έχετε αναπτύξει για παρόμοια παραποίηση
Η ύπαρξη ενός σχεδίου αντιμετώπισης περιστατικών πριν συμβεί κάτι είναι πολύ λιγότερο δαπανηρή από τον αυτοσχεδιασμό υπό πίεση.
Συχνές ερωτήσεις
Το Quishing είναι phishing που χρησιμοποιεί κωδικούς QR αντί για συνδέσμους βασισμένους σε κείμενο για να κατευθύνει τα θύματα σε κακόβουλους ιστότοπους. Επειδή η κακόβουλη διεύθυνση URL είναι ενσωματωμένη σε μια εικόνα, συχνά παρακάμπτει τα φίλτρα ασφαλείας ηλεκτρονικού ταχυδρομείου που κανονικά θα εντόπιζαν ύποπτους συνδέσμους σε απλό κείμενο. Το αποτέλεσμα είναι το ίδιο – κλεμμένα διαπιστευτήρια, στοιχεία πληρωμής ή εγκατάσταση κακόβουλου λογισμικού – αλλά η μέθοδος παράδοσης το καθιστά δυσκολότερο τόσο για τα αυτοματοποιημένα εργαλεία όσο και για τους χρήστες να το εντοπίσουν.
Ψάξτε για φυσικά σημάδια όπως αυτοκόλλητα τοποθετημένα πάνω από υπάρχοντες κωδικούς, κακή ευθυγράμμιση, γρατζουνιές ή pixelation. Ελέγξτε το περιβάλλον πλαίσιο – έχει ο κωδικός σαφή επωνυμία που ταιριάζει με τον οργανισμό; Ταιριάζει η προεπισκόπηση URL μετά τη σάρωση με τον αναμενόμενο τομέα και χρησιμοποιεί HTTPS; Να είστε ιδιαίτερα καχύποπτοι με κωδικούς που συνοδεύονται από επείγουσα γλώσσα ή βρίσκονται σε ασυνήθιστες τοποθεσίες χωρίς σαφή εξήγηση. Δεν υπάρχει οπτική διαφορά στο ίδιο το μοτίβο QR που να σηματοδοτεί αξιόπιστα κακόβουλη πρόθεση, οπότε το πλαίσιο είναι το παν.
Οι δυναμικοί κωδικοί QR μπορούν να επεξεργαστούν, να παρακολουθηθούν και να απενεργοποιηθούν αφού εκτυπωθούν – έτσι, αν ένας κωδικός παραβιαστεί, μπορείτε να τον ενημερώσετε ή να τον απενεργοποιήσετε αμέσως χωρίς επανεκτύπωση. Παρέχουν επίσης αναλύσεις σάρωσης σε πραγματικό χρόνο, επιτρέποντάς σας να εντοπίσετε ανώμαλη δραστηριότητα όπως απροσδόκητες γεωγραφικές σαρώσεις ή ξαφνικές αυξήσεις στον όγκο. Οι στατικοί κωδικοί QR έχουν έναν σταθερό προορισμό που δεν μπορεί να αλλάξει, πράγμα που σημαίνει ότι οποιαδήποτε παραβίαση απαιτεί τη δημιουργία και την εκ νέου ανάπτυξη ενός εντελώς νέου κωδικού χωρίς τρόπο ανάκτησης αυτού που είχε ήδη διανεμηθεί.