I codici QR stanno mettendo a rischio la tua attività? I codici QR fraudolenti sono uno strumento sempre più comune per i criminali informatici che prendono di mira aziende di ogni dimensione – e la maggior parte dei dipendenti non sa come individuarli. Questa guida spiega come funzionano le truffe con i codici QR, quali segnali di avvertimento cercare e i passaggi specifici che la tua attività può intraprendere per rimanere protetta.
Perché le truffe con i codici QR sono una minaccia crescente per le aziende
I codici QR sono diventati una parte di routine del fare affari – pagamenti, menu, materiali di marketing, check-in per eventi e altro ancora. Questa familiarità è esattamente ciò che li rende attraenti per i criminali.
Questo tipo di attacco è noto come quishing (phishing tramite codice QR). I truffatori creano o manomettono i codici QR per reindirizzare le persone a siti web fraudolenti progettati per rubare credenziali di accesso, dettagli di pagamento o altri dati sensibili – o per installare silenziosamente malware sui loro dispositivi.
La portata è significativa. Tra maggio e luglio 2023, una campagna di phishing tramite codice QR che prendeva di mira le credenziali Microsoft è cresciuta di oltre il 2.400%. L'analisi delle tendenze tra il Q4 2023 e il Q1 2024 ha rilevato un aumento del 433% nei riferimenti al phishing tramite codice QR. I dirigenti sono particolarmente a rischio, ricevendo 42 volte più attacchi tramite codice QR rispetto ad altri dipendenti a causa del loro accesso più ampio alle risorse aziendali.
Nessun settore è immune. Energia, manifattura, assicurazioni, tecnologia e servizi finanziari sono stati tutti presi di mira in campagne documentate. Un singolo dipendente che scansiona il codice sbagliato può aprire la porta al furto di credenziali, frodi finanziarie o una violazione completa della rete.
Come le truffe con i codici QR prendono di mira le aziende
Comprendere i metodi utilizzati dai criminali è il primo passo verso la costruzione di una difesa efficace. Gli attacchi di quishing generalmente seguono uno dei seguenti schemi:
Email di phishing con codici QR incorporati. Gli aggressori inviano email contenenti codici QR che indirizzano i destinatari a pagine di accesso false e convincenti – spesso che imitano Microsoft 365, portali bancari o sistemi interni. Poiché il link malevolo è nascosto all'interno di un'immagine anziché essere digitato come testo, molti filtri di sicurezza delle email non riescono a rilevarlo.
Sostituzione fisica del codice. I criminali stampano adesivi con codici QR fraudolenti e li posizionano sopra codici legittimi su segnaletica, terminali di pagamento, menu, parchimetri o imballaggi di prodotti. Le vittime scansionano quello che sembra essere un codice ufficiale e vengono reindirizzate a un sito falso. Ad Austin, Texas, la polizia ha scoperto 29 codici QR falsi posizionati sui parchimetri della città. A York, Regno Unito, codici QR falsi sulla segnaletica dei parcheggi reindirizzavano i conducenti a siti di pagamento clonati, con alcune vittime che hanno perso fino a £400.
Pacchi e posta non richiesti. Il Servizio di Ispezione Postale degli Stati Uniti avverte che i truffatori inviano pacchi inaspettati contenenti piccoli regali insieme a codici QR, chiedendo ai destinatari di scansionare il codice per “registrare” l'articolo. La scansione porta a un sito spoofing che richiede dettagli personali o finanziari.
Impersonificazione di organizzazioni fidate. Gli aggressori si travestono da agenzie governative, banche, servizi di consegna o altre aziende ben note per creare urgenza e abbassare la guardia del bersaglio prima che il codice QR venga scansionato.
Segnali di Allarme di un Codice QR Fraudolento
Non esiste una differenza visiva affidabile nel modello QR stesso che distingua in modo coerente un codice dannoso da uno legittimo. Invece, il tuo team deve valutare il contesto e il comportamento attorno al codice. Addestra i dipendenti a considerare i seguenti elementi come segnali di allarme:
- Segni di manomissione fisica: Il codice appare come un adesivo, è incollato, sembra graffiato o pixelato, è disallineato o è chiaramente posizionato sopra un altro codice stampato.
- Nessun contesto o branding chiaro: Il codice appare su una superficie casuale, non ha alcuna spiegazione del suo scopo o manca di un branding coerente dall'organizzazione che afferma di rappresentare.
- Linguaggio urgente o ad alta pressione: Il testo circostante richiede un'azione immediata, un pagamento o un accesso senza una chiara ragione legittima.
- Incoerenze di branding: Errori di ortografia, loghi non corrispondenti, colori insoliti o un design che non corrisponde all'aspetto normale dell'organizzazione.
- Un URL di anteprima sospetto: Dopo la scansione, l'URL mostrato non corrisponde al dominio previsto, è abbreviato, è scritto in modo errato o manca di HTTPS (nessuna icona a lucchetto nel browser).
- Richieste inattese di informazioni sensibili: La pagina richiede password, dettagli di pagamento o dati personali senza una ragione chiara e attesa.
- Consegna non richiesta: Il codice QR è arrivato in un'e-mail, un messaggio di testo o un pacco che non ti aspettavi – in particolare con un messaggio che ti esorta ad agire rapidamente.
Per uno sguardo più approfondito all'identificazione dei codici compromessi, la guida alle migliori pratiche per la sicurezza dei codici QR nella difesa informatica copre la rilevazione e la risposta agli incidenti in dettaglio.
Come Proteggere la Tua Attività: Una Checklist Pratica
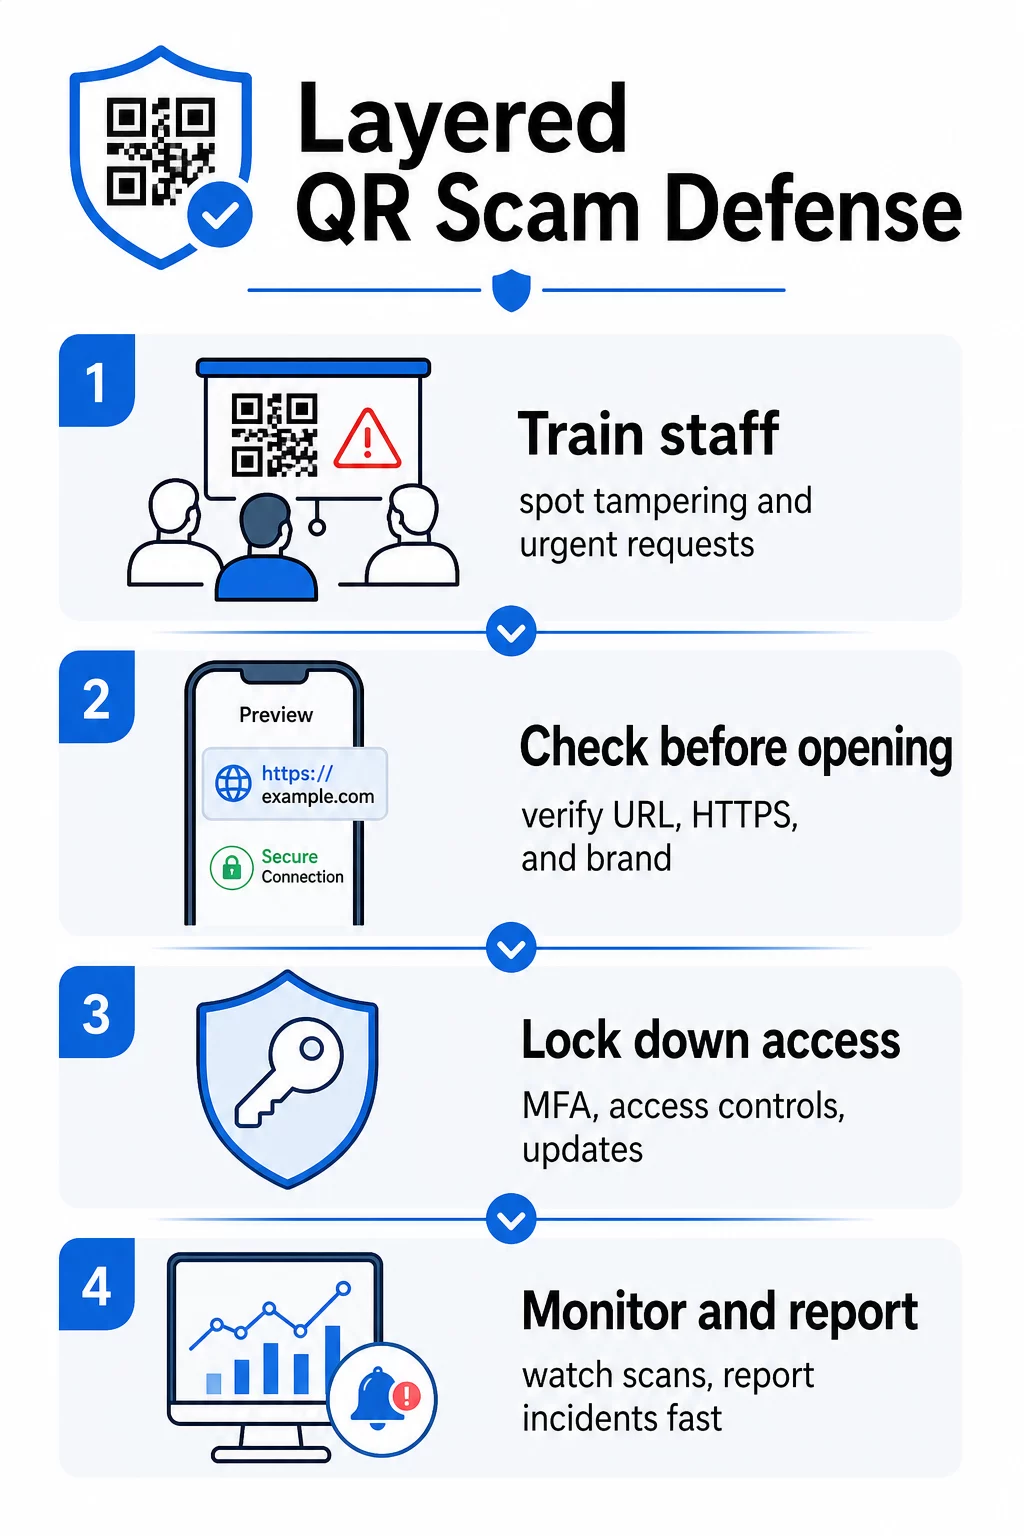
Proteggere la tua organizzazione dalle truffe con codici QR richiede difese a più livelli – nessuna singola misura è sufficiente da sola. L'FBI raccomanda una strategia a più livelli che combini l'educazione dei dipendenti, i controlli tecnici, l'autenticazione forte e il monitoraggio continuo.
Formare i Dipendenti a Riconoscere il Quishing
L'errore umano rimane la vulnerabilità più sfruttata negli attacchi con codici QR. La formazione regolare e pratica dovrebbe coprire:
- Non scansionare mai codici QR da e-mail, messaggi di testo, pacchi o volantini inattesi – anche se sembrano provenire da una fonte fidata
- Visualizzare sempre l'URL in anteprima prima di aprirlo dopo la scansione e controllare la presenza di errori di ortografia, domini non corrispondenti o HTTPS mancante
- Ispezionare fisicamente i codici QR sul posto di lavoro per segni di manomissione, specialmente su terminali di pagamento, segnaletica o materiali stampati
- Verificare la fonte di un codice QR tramite un canale separato e fidato prima di inserire credenziali o informazioni di pagamento
- Segnalare immediatamente qualsiasi codice QR sospetto attraverso un chiaro processo interno di escalation
L'FBI raccomanda specificamente di stabilire protocolli interni formali per la segnalazione di codici sospetti in modo che gli incidenti possano essere rapidamente escalati e affrontati.
Implementare Autenticazione Forte e Controlli di Accesso
Le credenziali rubate tramite attacchi di quishing possono causare gravi danni solo se garantiscono un accesso incontrollato. L'FBI e le autorità di cybersecurity raccomandano:
- Richiedere l'autenticazione a più fattori (MFA) resistente al phishing per tutti gli accessi remoti e i sistemi sensibili
- Applicare controlli di accesso basati sui ruoli in modo che i dipendenti possano accedere solo ai sistemi e ai dati pertinenti al loro ruolo
- Considerare una strategia a fiducia zero che verifichi continuamente le richieste di accesso anziché concedere una fiducia di rete generalizzata
Mantenere Sistemi e Software Aggiornati
Le salvaguardie tecniche riducono la superficie di attacco disponibile ai criminali. Assicurati che la tua organizzazione mantenga:
- Sistemi operativi, software antivirus e patch di sicurezza aggiornati su tutti i dispositivi
- Filtri antispam e web attivi sui sistemi di posta elettronica e di rete
- Requisiti di password forti per tutti gli account
La FTC consiglia di aggiornare i sistemi operativi dei telefoni specificamente per proteggere dal malware veicolato tramite codice QR.
Proteggere i Codici QR che la Tua Attività Crea e Distribuisce
I tuoi stessi codici QR possono diventare vettori di frode se non sono gestiti correttamente. Prendere il controllo dei tuoi codici è uno dei modi più diretti per proteggere sia i tuoi clienti che la tua reputazione.
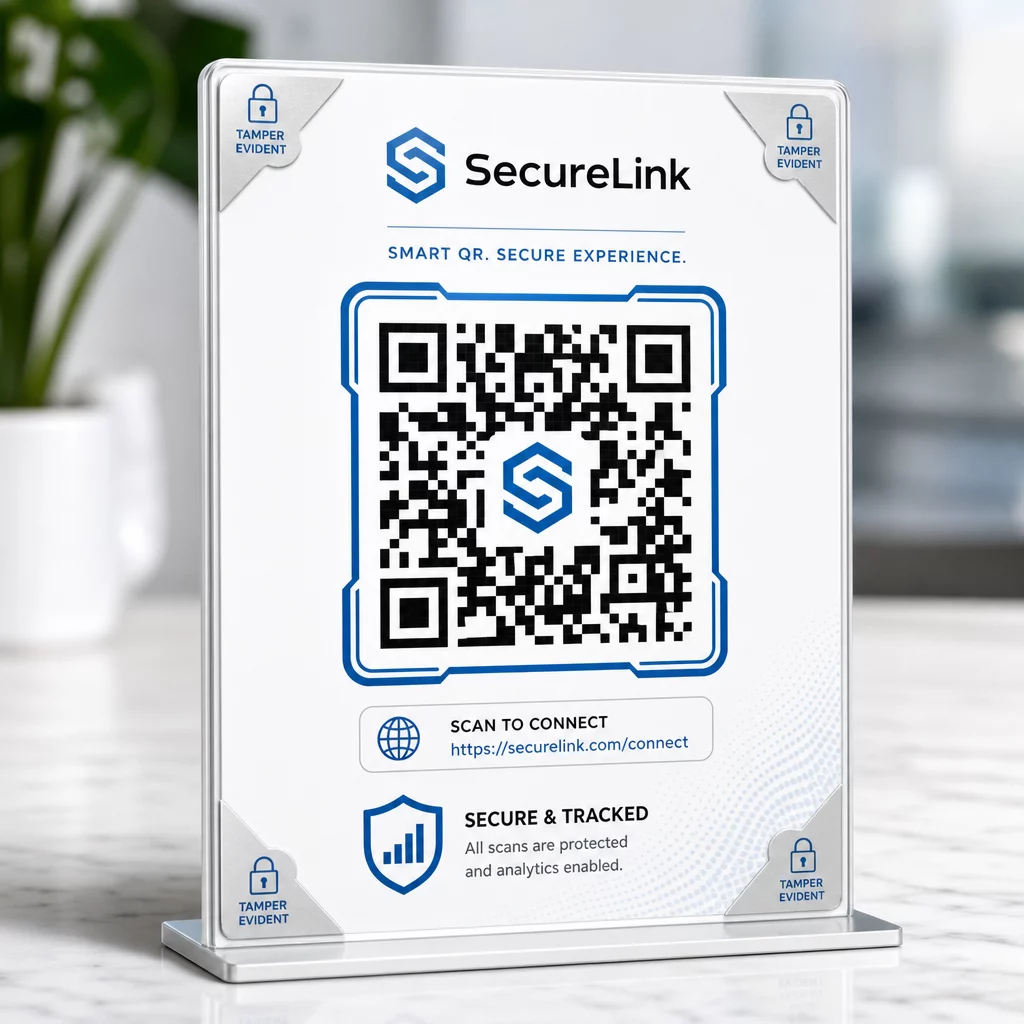
Usa codici QR dinamici invece di quelli statici. A differenza dei codici statici, i codici QR dinamici possono essere modificati, monitorati e disattivati dopo essere stati stampati. Se un codice viene manomesso o reindirizzato a una destinazione dannosa, puoi aggiornarlo o disabilitarlo senza ristampare nulla. I codici statici, al contrario, sono permanenti – se la destinazione è compromessa, non c'è modo di correggerla.
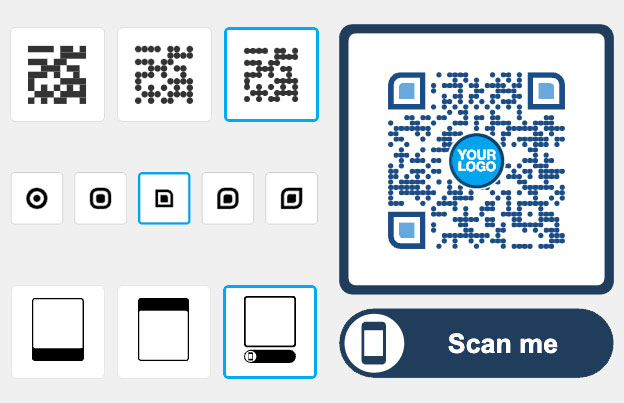
Applica un branding personalizzato a ogni codice. I codici con il tuo logo, i colori del tuo brand e la tua identità visiva sono significativamente più difficili da replicare in modo convincente per i criminali. I codici brandizzati offrono anche a clienti e dipendenti un punto di riferimento visivo – se un codice non sembra corretto, si nota. Questa è una raccomandazione fondamentale da migliori pratiche per la generazione sicura di codici QR.
Collega sempre a destinazioni HTTPS. Assicurati che ogni codice QR che pubblichi porti a un sito con un certificato SSL valido. Evita le destinazioni HTTP per qualsiasi codice utilizzato in pagamenti, flussi di accesso o raccolta dati.
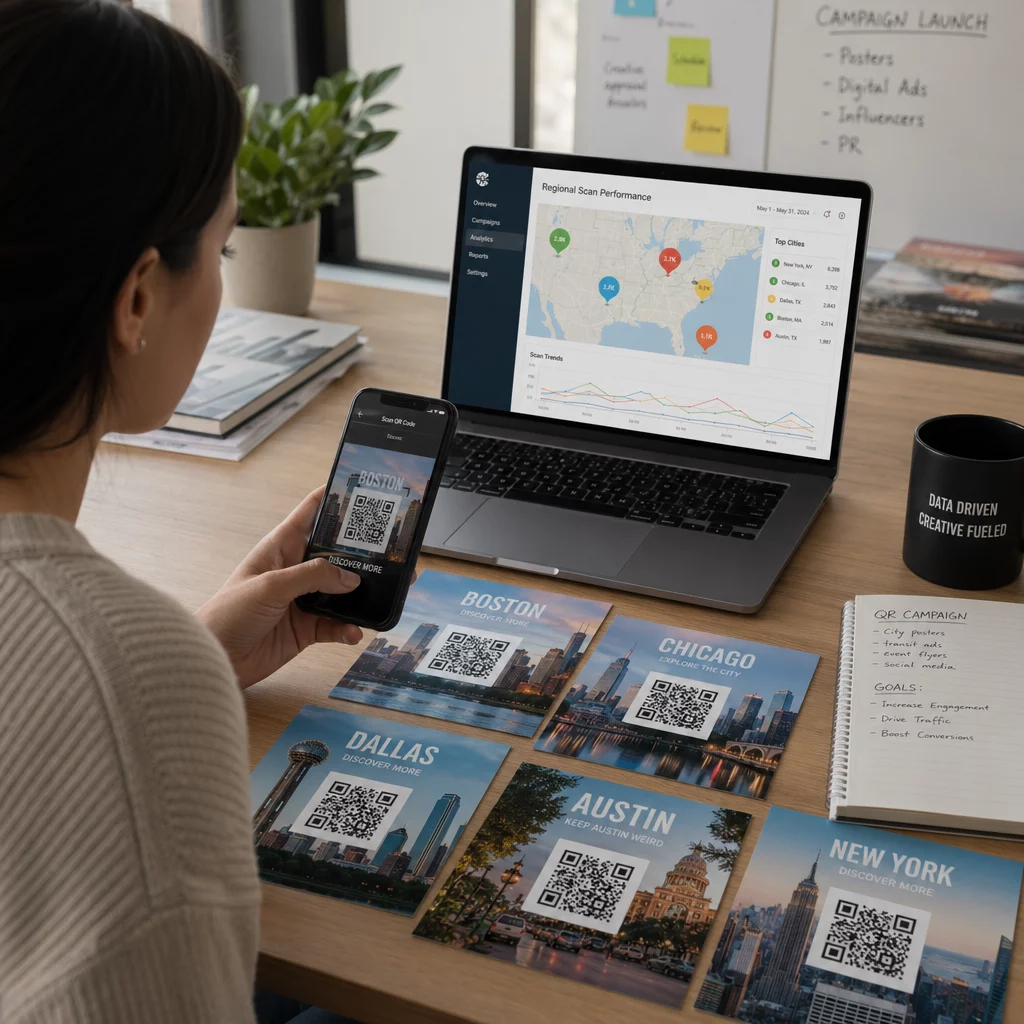
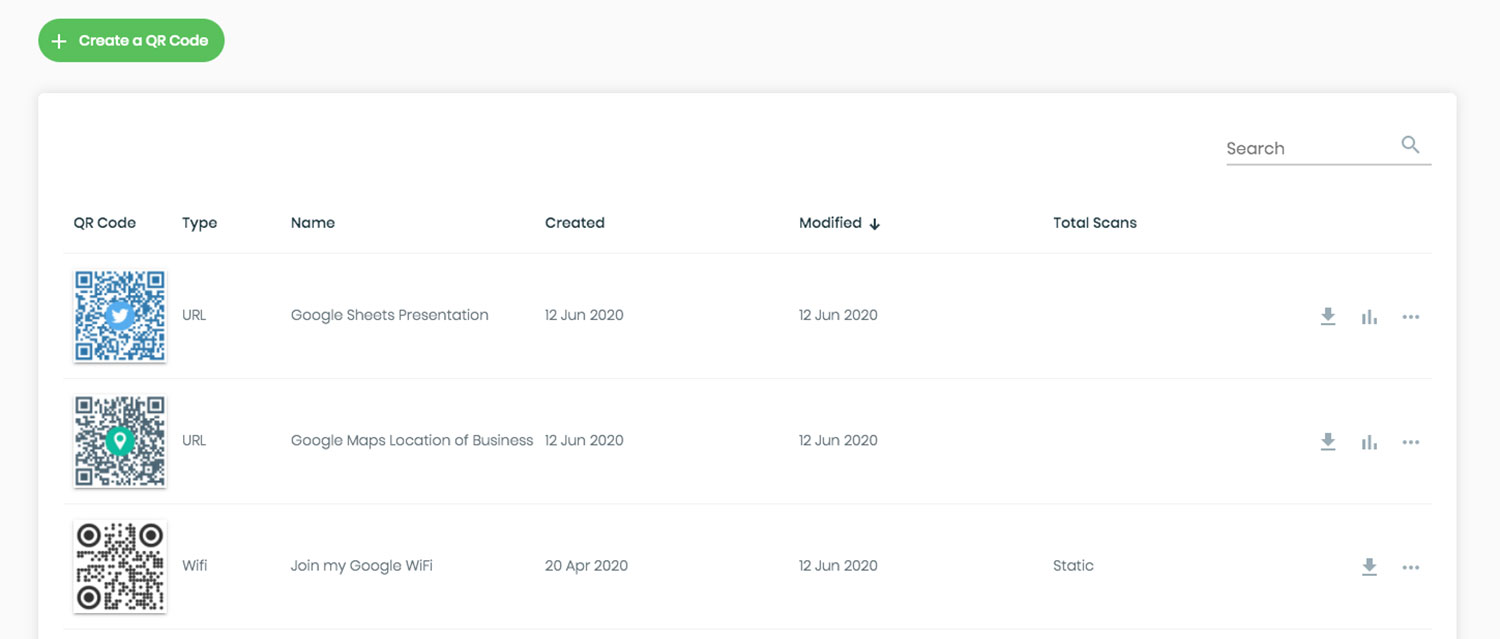
Monitora l'attività di scansione per anomalie. Le analisi in tempo reale ti permettono di individuare schemi insoliti – picchi improvvisi nel volume di scansioni, anomalie geografiche o tipi di dispositivi inaspettati – che potrebbero indicare che un codice è stato compromesso o sostituito. Strumenti di tracciamento del codice QR può avvisarti di questi segnali prima che vengano fatti danni significativi.
Ispeziona fisicamente i codici distribuiti regolarmente. Pianifica controlli di routine per tutti i codici QR esposti in luoghi pubblici. Fotografa ogni codice quando viene posizionato per la prima volta in modo da avere un riferimento con cui confrontare. Cerca segni di adesivi sovrapposti, disallineamento o manomissione.
Proteggi i Tuoi Codici Con il Monitoraggio in Tempo Reale Vuoi rilevare attività di scansione sospette prima che diventino un problema serio? Usa il Generatore di QR code dinamici per creare codici modificabili e tracciabili con analisi integrate – e aggiorna o disabilita istantaneamente qualsiasi codice se qualcosa non sembra corretto.
Proteggi i Tuoi Clienti al Momento della Scansione
Se la tua attività visualizza codici QR per pagamenti, menu o interazioni con i clienti, adotta misure per aiutare i clienti a verificare che stiano scansionando un codice legittimo:
- Visualizza istruzioni chiare vicino a ogni codice che spieghino a cosa porta e quali informazioni verranno richieste ai clienti
- Aggiungi un marchio visibile e un nome di dominio in modo che i clienti possano verificare la destinazione prima di interagire
- Fornisci un metodo alternativo per accedere alle stesse informazioni (un URL diretto, un menu stampato, ecc.) in modo che i clienti non siano mai costretti a scansionare se incerti
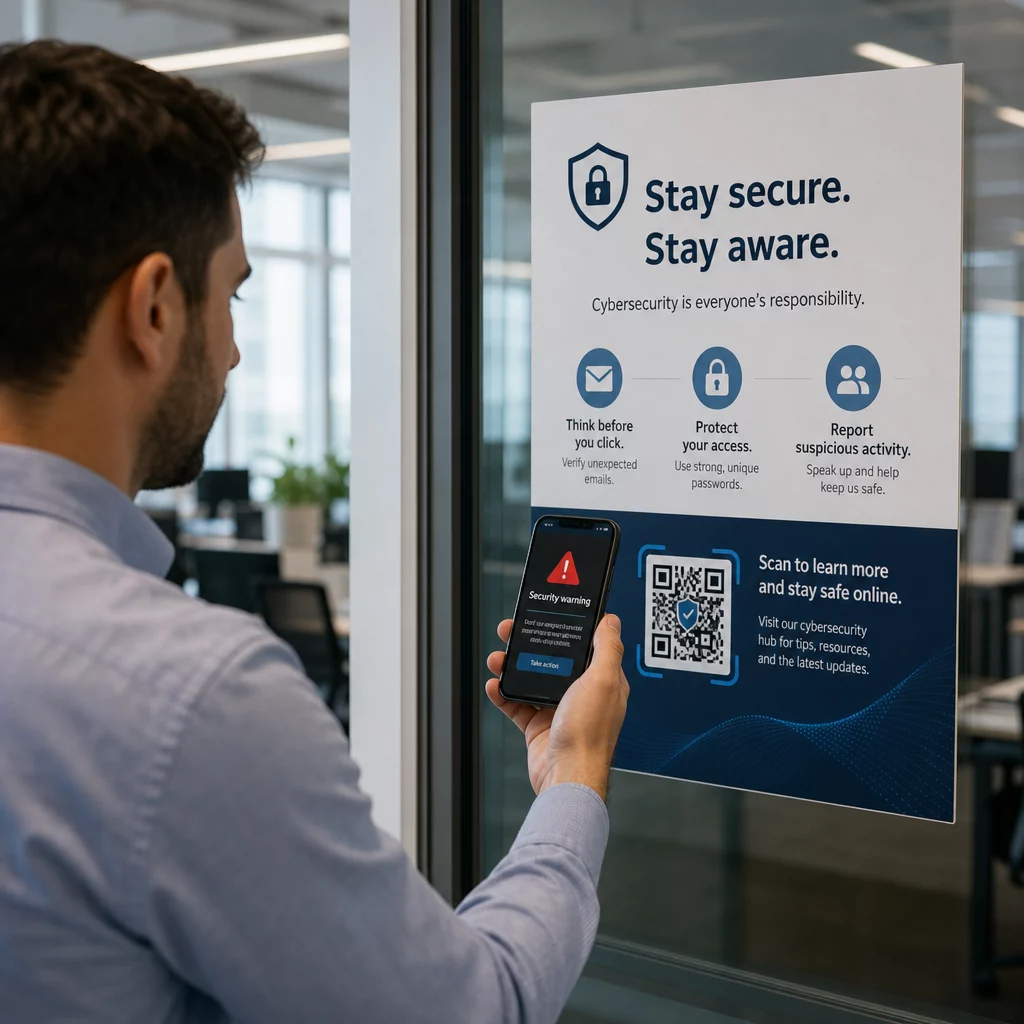
- Affiggi avvisi visibili che incoraggino i clienti a segnalare codici sospetti al tuo team
Per maggiori informazioni sulla riduzione dei rischi dei codici QR nei contesti di pagamento, incluse linee guida specifiche per il settore della vendita al dettaglio e dell'e-commerce, consulta la guida dedicata alla sicurezza dei pagamenti.
Quando si verifica un incidente: cosa fare
Se un dipendente o un cliente segnala un codice QR potenzialmente compromesso, agisci immediatamente:
- Disabilita o aggiorna il codice QR dinamico interessato in modo che non indirizzi più alla destinazione malevola
- Documenta l'incidente e conserva le prove per l'indagine
- Notifica le parti interessate in modo che possano monitorare gli account e cambiare le password
- Segnala l'incidente alle autorità competenti – l'Internet Crime Complaint Center (IC3) dell'FBI per frodi informatiche legate alle attività commerciali, e la FTC per truffe mirate ai consumatori
- Rivedi gli altri codici distribuiti per verificare manomissioni simili
Avere un piano di risposta agli incidenti in atto prima che qualcosa vada storto è molto meno costoso che improvvisare sotto pressione.
Domande frequenti
Il quishing è un tipo di phishing che utilizza codici QR invece di link basati su testo per indirizzare le vittime a siti web malevoli. Poiché l'URL malevolo è incorporato in un'immagine, spesso aggira i filtri di sicurezza delle email che normalmente intercettano i link sospetti in testo semplice. L'esito è lo stesso – credenziali rubate, dettagli di pagamento o installazione di malware – ma il metodo di consegna lo rende più difficile da rilevare sia per gli strumenti automatizzati che per gli utenti.
Cerca segni fisici come adesivi posizionati sopra codici esistenti, disallineamento, graffi o pixelatura. Controlla il contesto circostante – il codice ha un branding chiaro che corrisponde all'organizzazione? L'URL di anteprima dopo la scansione corrisponde al dominio previsto e usa HTTPS? Sii particolarmente sospettoso dei codici accompagnati da un linguaggio urgente o in luoghi insoliti senza una chiara spiegazione. Non c'è alcuna differenza visiva nel modello QR stesso che segnali in modo affidabile intenti malevoli, quindi il contesto è tutto.
I codici QR dinamici possono essere modificati, monitorati e disattivati dopo essere stati stampati – quindi se un codice viene compromesso, puoi aggiornarlo o disabilitarlo immediatamente senza ristampare. Forniscono anche analisi delle scansioni in tempo reale, permettendoti di rilevare attività anomale come scansioni geografiche inaspettate o picchi improvvisi di volume. I codici QR statici hanno una destinazione fissa che non può essere modificata, il che significa che qualsiasi compromissione richiede la creazione e la ridistribuzione di un codice completamente nuovo senza alcun modo per recuperare ciò che era già stato distribuito.