1. هل تعرض رموز QR عملك للخطر؟ تعد رموز QR الاحتيالية أداة شائعة بشكل متزايد لمجرمي الإنترنت الذين يستهدفون الشركات من جميع الأحجام – ومعظم الموظفين لا يعرفون كيفية اكتشافها. يشرح هذا الدليل كيفية عمل عمليات الاحتيال باستخدام رموز QR، وما هي علامات التحذير التي يجب البحث عنها، والخطوات المحددة التي يمكن لعملك اتخاذها للبقاء محميًا.
2. لماذا تعد عمليات الاحتيال باستخدام رموز QR تهديدًا متزايدًا للأعمال
3. أصبحت رموز QR جزءًا روتينيًا من ممارسة الأعمال التجارية – المدفوعات، والقوائم، والمواد التسويقية، وتسجيل الدخول للفعاليات، والمزيد. هذه الألفة هي بالضبط ما يجعلها جذابة للمجرمين.
4. يُعرف هذا النوع من الهجمات باسم 5. التصيد الاحتيالي عبر رموز QR (quishing) 6. (التصيد الاحتيالي عبر رموز QR). يقوم المحتالون بإنشاء رموز QR أو التلاعب بها لإعادة توجيه الأشخاص إلى مواقع ويب احتيالية مصممة لسرقة بيانات اعتماد تسجيل الدخول أو تفاصيل الدفع أو غيرها من البيانات الحساسة – أو لتثبيت برامج ضارة بصمت على أجهزتهم.
7. النطاق كبير. بين مايو ويوليو 2023، نمت حملة تصيد احتيالي عبر رموز QR تستهدف بيانات اعتماد Microsoft بأكثر من 2400%. وجد تحليل للاتجاهات بين الربع الرابع من عام 2023 والربع الأول من عام 2024 زيادة بنسبة 433% في الإشارات إلى التصيد الاحتيالي عبر رموز QR. المدراء التنفيذيون معرضون للخطر بشكل خاص، حيث يتلقون هجمات رموز QR أكثر بـ 42 مرة من الموظفين الآخرين بسبب وصولهم الأوسع إلى موارد الشركة.
8. لا توجد صناعة محصنة. استُهدفت قطاعات الطاقة والتصنيع والتأمين والتكنولوجيا والخدمات المالية جميعها في حملات موثقة. يمكن لموظف واحد يقوم بمسح رمز خاطئ أن يفتح الباب أمام سرقة بيانات الاعتماد أو الاحتيال المالي أو اختراق كامل للشبكة.
9. كيف تستهدف عمليات الاحتيال باستخدام رموز QR الشركات
10. فهم الأساليب التي يستخدمها المجرمون هو الخطوة الأولى نحو بناء دفاع فعال. تتبع هجمات التصيد الاحتيالي عبر رموز QR عمومًا أحد الأنماط التالية:
11. رسائل البريد الإلكتروني التصيدية التي تحتوي على رموز QR مدمجة. 12. يرسل المهاجمون رسائل بريد إلكتروني تحتوي على رموز QR توجه المستلمين إلى صفحات تسجيل دخول مزيفة مقنعة – غالبًا ما تحاكي Microsoft 365 أو بوابات البنوك أو الأنظمة الداخلية. نظرًا لأن الرابط الضار مخفي داخل صورة بدلاً من كتابته كنص، فإن العديد من فلاتر أمان البريد الإلكتروني تفشل في اكتشافه.
13. استبدال الرمز الفعلي. 14. يقوم المجرمون بطباعة ملصقات رموز QR احتيالية ووضعها فوق الرموز الشرعية على اللافتات، أو محطات الدفع، أو القوائم، أو عدادات مواقف السيارات، أو تغليف المنتجات. يقوم الضحايا بمسح ما يبدو أنه رمز رسمي ويتم إعادة توجيههم إلى موقع مزيف. في أوستن، تكساس، اكتشفت الشرطة 29 رمز QR مزيفًا وُضعت على عدادات مواقف السيارات بالمدينة. في يورك، المملكة المتحدة،, 15. رموز QR مزيفة على لافتات مواقف السيارات أعادت توجيه السائقين إلى مواقع دفع مستنسخة، حيث خسر بعض الضحايا ما يصل إلى 400 جنيه إسترليني., with some victims losing up to £400.
طرود وبريد غير مرغوب فيه. تحذر خدمة التفتيش البريدي بالولايات المتحدة من أن المحتالين يرسلون طرودًا غير متوقعة تحتوي على هدايا صغيرة جنبًا إلى جنب مع رموز QR، ويطلبون من المستلمين مسح الرمز “لتسجيل” العنصر. يؤدي المسح إلى موقع مزيف يطلب تفاصيل شخصية أو مالية.
انتحال شخصية المنظمات الموثوقة. يتنكر المهاجمون في هيئة وكالات حكومية أو بنوك أو خدمات توصيل أو شركات أخرى معروفة لخلق شعور بالإلحاح وخفض حذر الهدف قبل مسح رمز QR.
علامات التحذير من رمز QR احتيالي
لا يوجد فرق بصري موثوق به في نمط رمز QR نفسه يميز باستمرار الرمز الضار عن الرمز الشرعي. بدلاً من ذلك، يحتاج فريقك إلى تقييم السياق والسلوك المحيط بالرمز. قم بتدريب الموظفين على اعتبار ما يلي علامات حمراء:
- علامات التلاعب المادي: يظهر الرمز كملصق، أو ملصق بشريط لاصق، أو يبدو مخدوشًا أو منقطًا، أو غير متناسق، أو موضوعًا بوضوح فوق رمز مطبوع آخر.
- لا يوجد سياق واضح أو علامة تجارية: يظهر الرمز على سطح عشوائي، أو لا يوجد تفسير لغرضه، أو يفتقر إلى علامة تجارية متسقة من المنظمة التي يدعي تمثيلها.
- لغة عاجلة أو ذات ضغط عالٍ: النص المحيط يطالب بإجراء فوري أو دفع أو تسجيل دخول دون سبب شرعي واضح.
- تناقضات العلامة التجارية: أخطاء إملائية، شعارات غير متطابقة، ألوان غير عادية، أو تصميم لا يتطابق مع المظهر الطبيعي للمنظمة.
- عنوان URL للمعاينة مشبوه: بعد المسح، لا يتطابق عنوان URL المعروض مع النطاق المتوقع، أو يكون مختصرًا، أو به أخطاء إملائية، أو يفتقر إلى HTTPS (لا يوجد رمز قفل في المتصفح).
- طلبات غير متوقعة للحصول على معلومات حساسة: تطلب الصفحة كلمات مرور أو تفاصيل دفع أو بيانات شخصية دون سبب واضح ومتوقع.
- تسليم غير مرغوب فيه: وصل رمز الاستجابة السريعة (QR) في بريد إلكتروني أو رسالة نصية أو طرد لم تكن تتوقعه – خاصة مع رسالة تحثك على التصرف بسرعة.
لإلقاء نظرة أعمق على تحديد الرموز المخترقة، فإن دليل أفضل الممارسات لأمن رموز QR في الدفاع السيبراني يغطي الكشف والاستجابة للحوادث بالتفصيل.
كيف تحمي عملك: قائمة تحقق عملية
يتطلب حماية مؤسستك من عمليات الاحتيال باستخدام رموز QR دفاعات متعددة الطبقات – لا يكفي إجراء واحد بمفرده. يوصي مكتب التحقيقات الفيدرالي (FBI) باستراتيجية متعددة الطبقات تجمع بين تثقيف الموظفين، والضوابط التقنية، والمصادقة القوية، والمراقبة المستمرة.
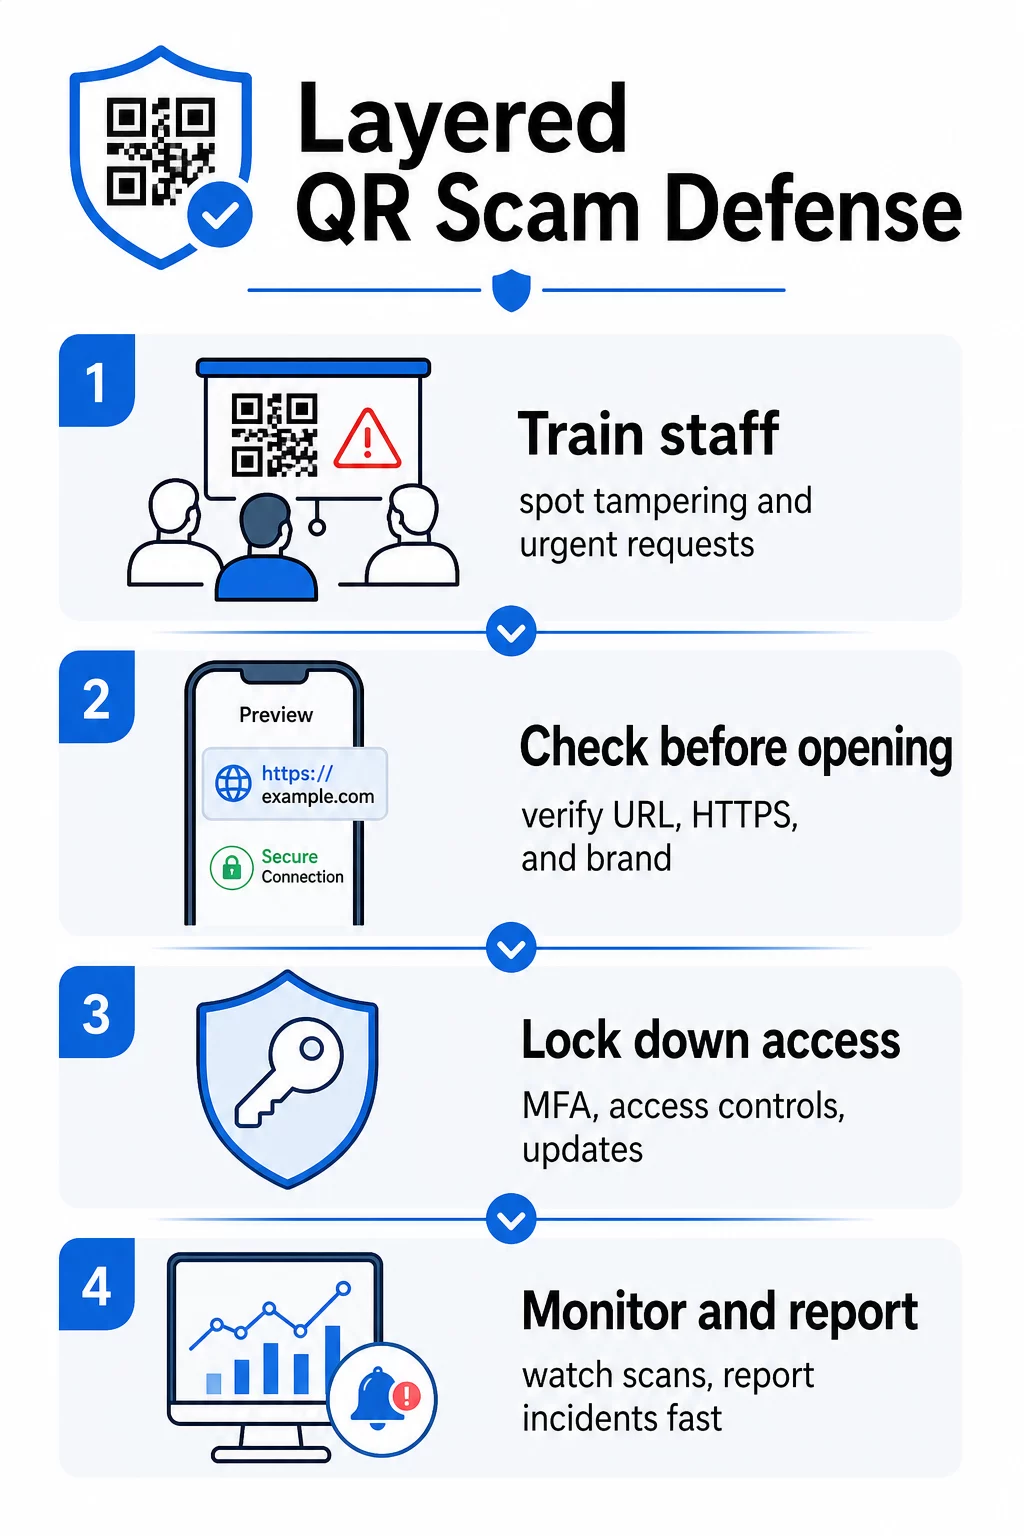
تدريب الموظفين على التعرف على الاحتيال عبر رموز QR (Quishing)
يظل الخطأ البشري هو نقطة الضعف الأكثر استغلالاً في هجمات رموز QR. يجب أن يغطي التدريب العملي المنتظم ما يلي:
- عدم مسح رموز QR مطلقًا من رسائل بريد إلكتروني أو رسائل نصية أو طرود أو منشورات غير متوقعة – حتى لو بدت وكأنها قادمة من مصدر موثوق به
- معاينة عنوان URL دائمًا قبل فتحه بعد المسح، والتحقق من وجود أخطاء إملائية أو نطاقات غير متطابقة أو نقص في HTTPS
- فحص رموز QR ماديًا في مكان العمل بحثًا عن علامات التلاعب، خاصة على محطات الدفع أو اللافتات أو المواد المطبوعة
- التحقق من مصدر رمز QR عبر قناة منفصلة وموثوقة قبل إدخال أي بيانات اعتماد أو معلومات دفع
- الإبلاغ عن أي رموز QR مشبوهة فورًا من خلال عملية تصعيد داخلية واضحة
يوصي مكتب التحقيقات الفيدرالي على وجه التحديد بوضع بروتوكولات داخلية رسمية للإبلاغ عن الرموز المشبوهة حتى يمكن تصعيد الحوادث ومعالجتها بسرعة.
تطبيق مصادقة قوية وضوابط وصول
لا يمكن أن تسبب بيانات الاعتماد المسروقة عبر هجمات التصيد الاحتيالي (quishing) ضررًا جسيمًا إلا إذا منحت وصولاً غير خاضع للرقابة. يوصي مكتب التحقيقات الفيدرالي وسلطات الأمن السيبراني بما يلي:
- المطالبة بـ المصادقة متعددة العوامل (MFA) المقاومة للتصيد الاحتيالي لجميع أنظمة الوصول عن بعد والأنظمة الحساسة
- تطبيق ضوابط الوصول المستندة إلى الأدوار بحيث لا يتمكن الموظفون من الوصول إلا إلى الأنظمة والبيانات ذات الصلة بدورهم
- النظر في استراتيجية الثقة المعدومة التي تتحقق باستمرار من طلبات الوصول بدلاً من منح ثقة شاملة للشبكة
حافظ على تحديث الأنظمة والبرامج
تقلل الضمانات التقنية من سطح الهجوم المتاح للمجرمين. تأكد من أن مؤسستك تحافظ على:
- أنظمة تشغيل محدثة وبرامج مكافحة الفيروسات وتصحيحات الأمان على جميع الأجهزة
- مرشحات البريد العشوائي والويب النشطة على أنظمة البريد الإلكتروني والشبكة
- متطلبات كلمة مرور قوية عبر جميع الحسابات
تنصح لجنة التجارة الفيدرالية بتحديث أنظمة تشغيل الهواتف خصيصًا للحماية من البرامج الضارة التي يتم تسليمها عبر رمز الاستجابة السريعة (QR).
تأمين رموز QR التي تنشئها وتوزعها شركتك
يمكن أن تصبح رموز QR الخاصة بك ناقلات للاحتيال إذا لم تتم إدارتها بشكل صحيح. إن التحكم في رموزك هو أحد أكثر الطرق المباشرة لحماية عملائك وسمعتك على حد سواء.
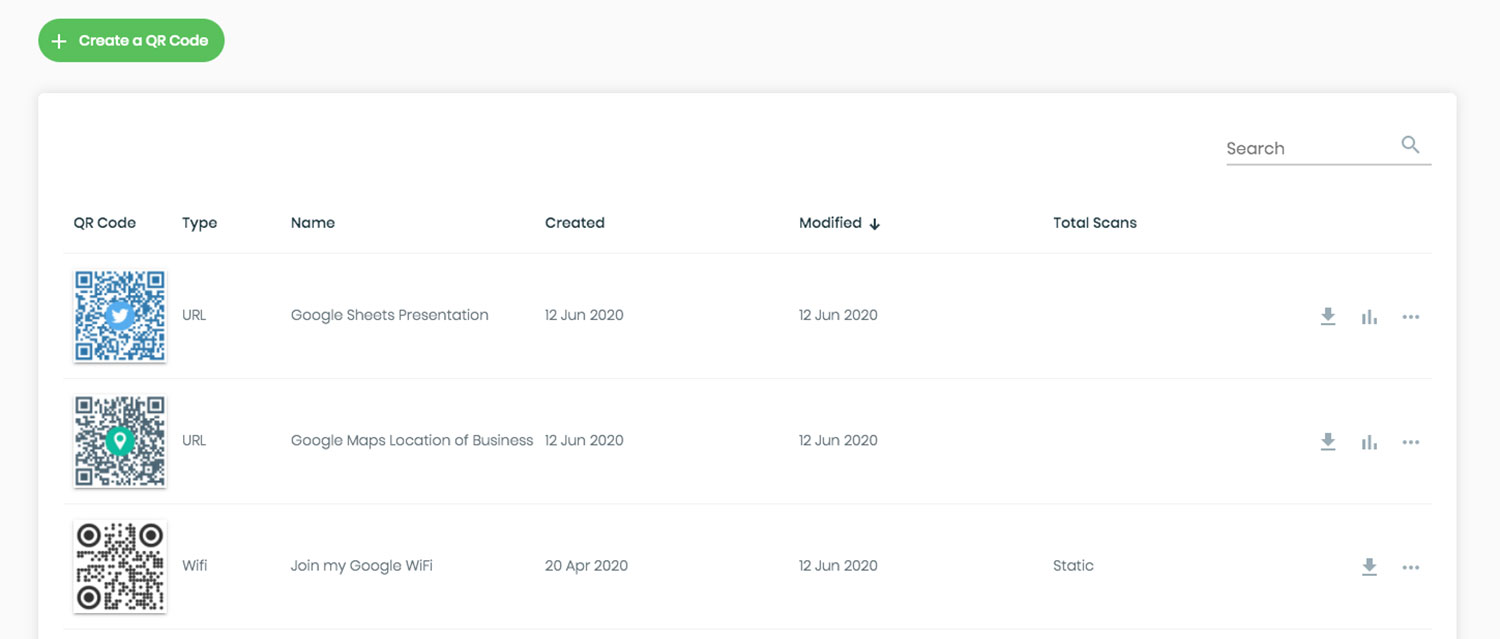
استخدم رموز QR الديناميكية بدلاً من الثابتة. على عكس الرموز الثابتة،, رموز QR الديناميكية يمكن تعديلها ومراقبتها وإلغاء تنشيطها بعد طباعتها. إذا تم التلاعب برمز أو إعادة توجيهه إلى وجهة ضارة، يمكنك تحديثه أو تعطيله دون إعادة طباعة أي شيء. على النقيض من ذلك، فإن الرموز الثابتة دائمة – إذا تم اختراق الوجهة، فلا توجد طريقة لتصحيحها.
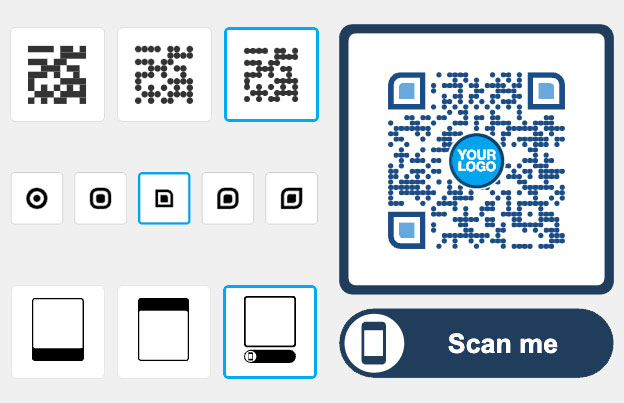
طبق علامة تجارية مخصصة على كل رمز. الرموز التي تحمل شعارك وألوان علامتك التجارية وهويتك البصرية يصعب على المجرمين تقليدها بشكل مقنع. كما تمنح الرموز ذات العلامة التجارية العملاء والموظفين نقطة مرجعية بصرية – إذا لم يبدُ الرمز صحيحًا، فإنه يبرز. هذه توصية أساسية من أفضل ممارسات إنشاء رمز الاستجابة السريعة الآمن.
اربط دائمًا بوجهات HTTPS. تأكد من أن كل رمز QR تنشره يؤدي إلى موقع يحتوي على شهادة SSL صالحة. تجنب وجهات HTTP لأي رمز يستخدم في المدفوعات أو تدفقات تسجيل الدخول أو جمع البيانات.
راقب نشاط المسح بحثًا عن الشذوذ. تتيح لك التحليلات في الوقت الفعلي اكتشاف أنماط غير عادية – ارتفاعات مفاجئة في حجم المسح، أو شذوذ جغرافي، أو أنواع أجهزة غير متوقعة – قد تشير إلى أن الرمز قد تم اختراقه أو استبداله. أدوات تتبع رمز الاستجابة السريعة يمكن أن ينبهك إلى هذه الإشارات قبل حدوث ضرر كبير.
افحص الرموز المنشورة فعليًا بانتظام. جدول فحوصات روتينية لأي رموز QR معروضة في الأماكن العامة. التقط صورة لكل رمز عند وضعه لأول مرة ليكون لديك مرجع للمقارنة. ابحث عن علامات ملصقات التراكب، أو عدم المحاذاة، أو التلاعب.
احمِ رموزك بالمراقبة في الوقت الفعلي هل تريد اكتشاف نشاط المسح المشبوه قبل أن يصبح مشكلة خطيرة؟ استخدم الـ مولد QR code ديناميكي لإنشاء رموز قابلة للتعديل والتتبع مع تحليلات مدمجة – وقم بتحديث أو تعطيل أي رمز على الفور إذا بدا هناك خطأ ما.
احمِ عملائك عند نقطة المسح
إذا كانت شركتك تعرض رموز QR للمدفوعات أو القوائم أو التفاعلات الموجهة للعملاء، فاتخذ خطوات لمساعدة العملاء على التحقق من أنهم يمسحون رمزًا شرعيًا:
- اعرض تعليمات واضحة بالقرب من كل رمز تشرح إلى ماذا يؤدي وما هي المعلومات التي سيُطلب من العملاء تقديمها
- أضف علامة تجارية واضحة واسم نطاق حتى يتمكن العملاء من التحقق من الوجهة قبل التفاعل
- وفر طريقة بديلة للوصول إلى نفس المعلومات (عنوان URL مباشر، قائمة مطبوعة، إلخ) حتى لا يُجبر العملاء أبدًا على المسح الضوئي إذا كانوا غير متأكدين
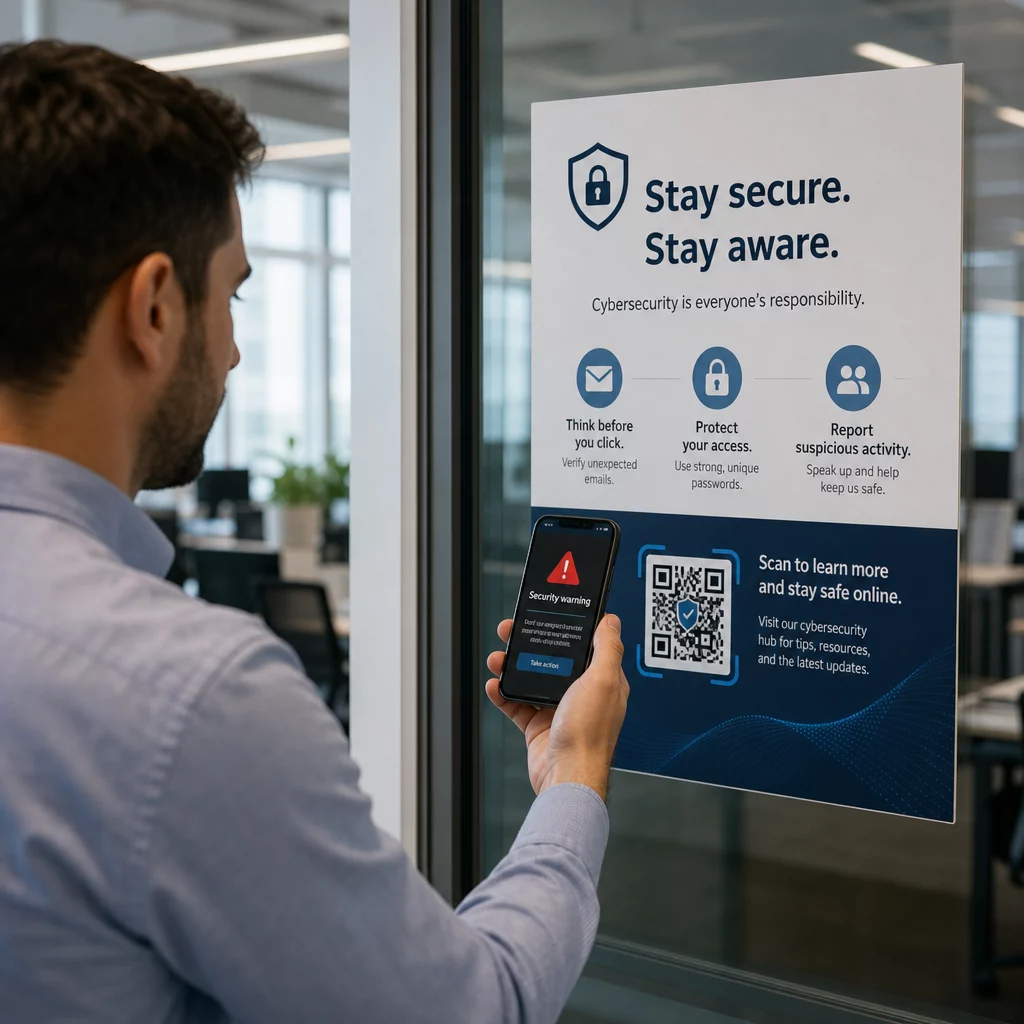
- انشر إشعارات مرئية تشجع العملاء على الإبلاغ عن الرموز المشبوهة لفريقك
لمزيد من المعلومات حول تقليل مخاطر رموز QR في سياقات الدفع, ، بما في ذلك إرشادات خاصة بالصناعة لتجارة التجزئة والتجارة الإلكترونية، راجع دليل أمان الدفع المخصص.
عند وقوع حادث: ماذا تفعل
إذا أبلغ موظف أو عميل عن رمز QR قد يكون مخترقًا، فتصرف فورًا:
- قم بتعطيل أو تحديث رمز QR الديناميكي المتأثر بحيث لا يوجه بعد الآن إلى الوجهة الضارة
- وثّق الحادث واحتفظ بالأدلة للتحقيق
- أبلغ الأطراف المتأثرة حتى يتمكنوا من مراقبة الحسابات وتغيير كلمات المرور
- أبلغ عن الحادث للسلطات المختصة – مركز شكاوى جرائم الإنترنت التابع لمكتب التحقيقات الفيدرالي (IC3) للاحتيال السيبراني المتعلق بالأعمال، ولجنة التجارة الفيدرالية (FTC) لعمليات الاحتيال التي تستهدف المستهلكين
- راجع رموزك الأخرى المنشورة للتحقق من وجود تلاعب مماثل
إن وجود خطة استجابة للحوادث جاهزة قبل حدوث خطأ ما هو أقل تكلفة بكثير من الارتجال تحت الضغط.
الأسئلة الشائعة
الكويشينج هو تصيد احتيالي يستخدم رموز QR بدلاً من الروابط النصية لتوجيه الضحايا إلى مواقع ويب ضارة. ولأن عنوان URL الضار مضمن في صورة، فإنه غالبًا ما يتجاوز مرشحات أمان البريد الإلكتروني التي عادةً ما تكتشف الروابط المشبوهة في النص العادي. النتيجة هي نفسها – سرقة بيانات الاعتماد، أو تفاصيل الدفع، أو تثبيت البرامج الضارة – لكن طريقة التسليم تجعل من الصعب على كل من الأدوات الآلية والمستخدمين اكتشافها.
ابحث عن علامات مادية مثل الملصقات الموضوعة فوق الرموز الموجودة، أو عدم المحاذاة، أو الخدوش، أو تشويش البكسل. تحقق من السياق المحيط – هل يحتوي الرمز على علامة تجارية واضحة تتطابق مع المنظمة؟ هل يتطابق عنوان URL للمعاينة بعد المسح مع النطاق المتوقع ويستخدم HTTPS؟ كن مشبوهًا بشكل خاص بالرموز المصحوبة بلغة عاجلة أو في مواقع غير عادية بدون تفسير واضح. لا يوجد فرق بصري في نمط رمز الاستجابة السريعة نفسه يشير بشكل موثوق إلى نية خبيثة، لذا السياق هو كل شيء.
يمكن تعديل رموز QR الديناميكية ومراقبتها وإلغاء تنشيطها بعد طباعتها – لذلك إذا تم اختراق رمز، يمكنك تحديثه أو تعطيله على الفور دون إعادة الطباعة. كما أنها توفر تحليلات مسح ضوئي في الوقت الفعلي، مما يتيح لك اكتشاف نشاط غير طبيعي مثل عمليات المسح الجغرافي غير المتوقعة أو الارتفاعات المفاجئة في الحجم. أما رموز QR الثابتة فلها وجهة ثابتة لا يمكن تغييرها، مما يعني أن أي اختراق يتطلب إنشاء وإعادة نشر رمز جديد تمامًا مع عدم وجود طريقة لاستعادة ما تم توزيعه بالفعل.