1. Ohrožují QR kódy vaše podnikání? Podvodné QR kódy jsou stále častějším nástrojem kyberzločinců zaměřujících se na společnosti všech velikostí – a většina zaměstnanců neví, jak je rozpoznat. Tento průvodce vysvětluje, jak fungují podvody s QR kódy, jaké varovné signály hledat a jaké konkrétní kroky může vaše firma podniknout, aby zůstala chráněna.
2. Proč jsou podvody s QR kódy rostoucí hrozbou pro podnikání
3. QR kódy se staly běžnou součástí podnikání – platby, jídelní lístky, marketingové materiály, registrace na akce a další. Právě tato známost je činí atraktivními pro zločince.
4. Tento typ útoku je znám jako 5. quishing 6. (phishing pomocí QR kódů). Podvodníci vytvářejí nebo manipulují s QR kódy, aby přesměrovali lidi na podvodné webové stránky určené ke krádeži přihlašovacích údajů, platebních údajů nebo jiných citlivých dat – nebo k tiché instalaci malwaru na jejich zařízení.
7. Rozsah je značný. Mezi květnem a červencem 2023 vzrostla phishingová kampaň s QR kódy zaměřená na přihlašovací údaje Microsoftu o více než 2 400 %. Analýza trendů mezi 4. čtvrtletím 2023 a 1. čtvrtletím 2024 zjistila 433% nárůst odkazů na phishing s QR kódy. Vedoucí pracovníci jsou obzvláště ohroženi, neboť dostávají 42krát více útoků pomocí QR kódů než ostatní zaměstnanci kvůli jejich širšímu přístupu k firemním zdrojům.
8. Žádné odvětví není imunní. Energetika, výroba, pojišťovnictví, technologie a finanční služby byly všechny cílem zdokumentovaných kampaní. Jediný zaměstnanec, který naskenuje špatný kód, může otevřít dveře ke krádeži přihlašovacích údajů, finančním podvodům nebo úplnému narušení sítě.
9. Jak podvody s QR kódy cílí na podniky
10. Pochopení metod, které zločinci používají, je prvním krokem k vybudování účinné obrany. Útoky typu quishing se obecně řídí jedním z několika vzorců:
11. Phishingové e-maily s vloženými QR kódy. 12. Útočníci posílají e-maily obsahující QR kódy, které přesměrovávají příjemce na přesvědčivé falešné přihlašovací stránky – často napodobující Microsoft 365, bankovní portály nebo interní systémy. Protože je škodlivý odkaz skryt uvnitř obrázku namísto textu, mnoho e-mailových bezpečnostních filtrů jej nezachytí.
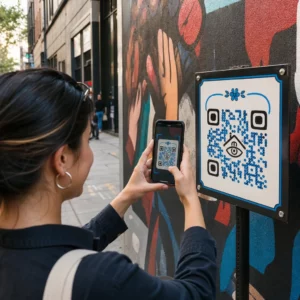
13. Fyzická výměna kódu. 14. Zločinci tisknou podvodné nálepky s QR kódy a umisťují je přes legitimní kódy na značení, platební terminály, jídelní lístky, parkovací automaty nebo obaly produktů. Oběti naskenují to, co se zdá být oficiální kód, a jsou přesměrovány na falešnou stránku. V Austinu v Texasu policie objevila 29 falešných QR kódů umístěných na městských parkovacích automatech. V Yorku ve Spojeném království, 15. falešné QR kódy na parkovacích značkách přesměrovaly řidiče na klonované platební stránky, přičemž některé oběti ztratily až 400 liber., with some victims losing up to £400.
Nevyžádané balíčky a pošta. Služba poštovní inspekce Spojených států amerických varuje, že podvodníci zasílají neočekávané balíčky obsahující malé dárky spolu s QR kódy a žádají příjemce, aby kód naskenovali a “zaregistrovali” položku. Skenování vede na podvodnou stránku vyžadující osobní nebo finanční údaje.
Vydávání se za důvěryhodné organizace. Útočníci se maskují jako vládní agentury, banky, doručovací služby nebo jiné známé společnosti, aby vytvořili naléhavost a snížili ostražitost cíle před naskenováním QR kódu.
Varovné signály podvodného QR kódu
V samotném vzoru QR kódu neexistuje spolehlivý vizuální rozdíl, který by důsledně odlišoval škodlivý kód od legitimního. Místo toho musí váš tým vyhodnotit kontext a chování kolem kódu. Proškolte zaměstnance, aby následující považovali za varovné signály:
- Známky fyzického poškození: Kód se jeví jako nálepka, je přilepený páskou, vypadá poškrábaný nebo pixelovaný, je špatně zarovnaný nebo je zjevně umístěn přes jiný tištěný kód.
- Žádný jasný kontext nebo značka: Kód se objeví na náhodném povrchu, nemá vysvětlení svého účelu nebo postrádá konzistentní značku organizace, kterou údajně zastupuje.
- Naléhavý nebo nátlakový jazyk: Okolní text vyžaduje okamžitou akci, platbu nebo přihlášení bez jasného legitimního důvodu.
- Neshody ve značce: Překlepy, neshodná loga, neobvyklé barvy nebo design, který neodpovídá běžnému vzhledu organizace.
- Podezřelá URL adresa náhledu: Po naskenování se zobrazená URL adresa neshoduje s očekávanou doménou, je zkrácená, obsahuje překlepy nebo postrádá HTTPS (ikona zámku v prohlížeči).
- Neočekávané požadavky na citlivé informace: Stránka požaduje hesla, platební údaje nebo osobní data bez jasného, očekávaného důvodu.
- Nevyžádané doručení: QR kód dorazil v e-mailu, textové zprávě nebo balíčku, který jste neočekávali – zvláště se zprávou naléhavě vás vyzývající k rychlé akci.
Pro hlubší pohled na identifikaci kompromitovaných kódů, průvodce osvědčenými postupy pro zabezpečení QR kódů v kybernetické obraně podrobně pokrývá detekci a reakci na incidenty.
Jak ochránit své podnikání: Praktický kontrolní seznam
Ochrana vaší organizace před podvody s QR kódy vyžaduje vrstvenou obranu – žádné jednotlivé opatření nestačí samo o sobě. FBI doporučuje vícevrstvou strategii, která kombinuje vzdělávání zaměstnanců, technické kontroly, silnou autentizaci a nepřetržité monitorování.

Vyškolte zaměstnance k rozpoznání quishingu
Lidská chyba zůstává nejvíce zneužívanou zranitelností při útocích s QR kódy. Pravidelné, praktické školení by mělo zahrnovat:
- Nikdy neskenovat QR kódy z neočekávaných e-mailů, textových zpráv, balíčků nebo letáků – i když se zdá, že pocházejí z důvěryhodného zdroje
- Vždy si před otevřením URL po naskenování prohlédnout a zkontrolovat překlepy, neshodné domény nebo chybějící HTTPS
- Fyzicky kontrolovat QR kódy na pracovišti, zda nevykazují známky manipulace, zejména na platebních terminálech, značení nebo tištěných materiálech
- Ověřit zdroj QR kódu prostřednictvím samostatného, důvěryhodného kanálu před zadáním jakýchkoli přihlašovacích údajů nebo platebních informací
- Okamžitě hlásit jakékoli podezřelé QR kódy prostřednictvím jasného interního procesu eskalace
FBI konkrétně doporučuje zavést formální interní protokoly pro hlášení podezřelých kódů, aby bylo možné incidenty rychle eskalovat a řešit.
Implementujte silné ověřování a řízení přístupu
Přihlašovací údaje odcizené prostřednictvím quishingových útoků mohou způsobit vážné škody pouze v případě, že umožňují nekontrolovaný přístup. FBI a orgány pro kybernetickou bezpečnost doporučují:
- Vyžadování vícefaktorové ověřování (MFA) odolné proti phishingu pro veškerý vzdálený přístup a citlivé systémy
- Používání řízení přístupu na základě rolí, aby zaměstnanci měli přístup pouze k systémům a datům relevantním pro jejich roli
- Zvážení strategie nulové důvěry (zero-trust), která nepřetržitě ověřuje požadavky na přístup namísto udělování plošné důvěry v síti
Udržujte systémy a software aktualizované
Technická bezpečnostní opatření snižují útočnou plochu dostupnou pro zločince. Zajistěte, aby vaše organizace udržovala:
- Aktuální operační systémy, antivirový software a bezpečnostní záplaty na všech zařízeních
- Aktivní spamové a webové filtry na e-mailových a síťových systémech
- Silné požadavky na hesla pro všechny účty
FTC doporučuje aktualizovat operační systémy telefonů konkrétně za účelem ochrany proti malwaru doručovanému prostřednictvím QR kódů.
Zabezpečte QR kódy, které vaše firma vytváří a nasazuje
Vaše vlastní QR kódy se mohou stát vektory podvodů, pokud nejsou řádně spravovány. Převzetí kontroly nad vašimi kódy je jedním z nejpřímějších způsobů, jak chránit své zákazníky i svou pověst.

Používejte dynamické QR kódy namísto statických. Na rozdíl od statických kódů, dynamické QR kódy lze je upravovat, monitorovat a deaktivovat i po vytištění. Pokud je kód zmanipulován nebo přesměrován na škodlivý cíl, můžete jej aktualizovat nebo zakázat bez nutnosti cokoli znovu tisknout. Statické kódy jsou naproti tomu trvalé – pokud je cíl kompromitován, neexistuje způsob, jak to napravit.
Použijte vlastní branding na každý kód. Kódy s vaším logem, barvami značky a vizuální identitou jsou pro zločince výrazně obtížnější k přesvědčivému napodobení. Značkové kódy také poskytují zákazníkům a zaměstnancům vizuální referenční bod – pokud kód nevypadá správně, vynikne. Toto je klíčové doporučení od osvědčené postupy pro bezpečnou generaci QR kódů.
Vždy odkazujte na cíle HTTPS. Zajistěte, aby každý QR kód, který zveřejníte, vedl na stránku s platným SSL certifikátem. Vyhněte se cílům HTTP pro jakýkoli kód používaný při platbách, přihlašovacích procesech nebo sběru dat.
Monitorujte aktivitu skenování kvůli anomáliím. Analýza v reálném čase vám umožní odhalit neobvyklé vzorce – náhlé nárůsty objemu skenování, geografické anomálie nebo neočekávané typy zařízení – které mohou naznačovat, že kód byl kompromitován nebo nahrazen. Nástroje pro sledování QR kódu vás může upozornit na tyto signály dříve, než dojde k významným škodám.
Pravidelně fyzicky kontrolujte nasazené kódy. Naplánujte si rutinní kontroly všech QR kódů zobrazených na veřejných místech. Vyfoťte každý kód při jeho prvním umístění, abyste měli referenci pro srovnání. Hledejte známky překrývajících se nálepek, nesouososti nebo manipulace.
Chraňte své kódy monitorováním v reálném čase Chcete odhalit podezřelou aktivitu skenování dříve, než se stane vážným problémem? Použijte Dynamický QR kód k vytvoření editovatelných, sledovatelných kódů s vestavěnou analýzou – a okamžitě aktualizujte nebo zakažte jakýkoli kód, pokud něco vypadá špatně.
Chraňte své zákazníky v místě skenování
Pokud vaše firma zobrazuje QR kódy pro platby, menu nebo interakce se zákazníky, podnikněte kroky, které zákazníkům pomohou ověřit, že skenují legitimní kód:
- Zobrazte jasné pokyny u každého kódu vysvětlující, k čemu vede a jaké informace budou zákazníci požádáni poskytnout
- Přidejte viditelné značení a název domény, aby si zákazníci mohli ověřit cíl před interakcí
- Poskytněte alternativní metodu pro přístup ke stejným informacím (přímá URL adresa, tištěné menu atd.), aby zákazníci nikdy nebyli nuceni skenovat, pokud si nejsou jisti
- Vyvěste viditelné oznámení povzbuzující zákazníky, aby nahlásili podezřelé kódy vašemu týmu
Více o snižování rizik QR kódů v platebních kontextech, včetně oborově specifických pokynů pro maloobchod a e-commerce, naleznete v dedikovaném průvodci zabezpečením plateb.
Když dojde k incidentu: Co dělat
Pokud zaměstnanec nebo zákazník nahlásí potenciálně kompromitovaný QR kód, jednejte okamžitě:
- Deaktivujte nebo aktualizujte dotčený dynamický QR kód, aby již nesměřoval na škodlivý cíl
- Zdokumentujte incident a uchovejte důkazy pro vyšetřování
- Informujte dotčené strany, aby mohly monitorovat účty a změnit hesla
- Nahlaste incident příslušným úřadům – Internet Crime Complaint Center (IC3) FBI pro kybernetické podvody související s podnikáním a FTC pro podvody zaměřené na spotřebitele
- Zkontrolujte své další nasazené kódy, zda nedošlo k podobnému manipulaci
Mít plán reakce na incidenty připravený dříve, než se něco pokazí, je mnohem méně nákladné než improvizovat pod tlakem.
Často kladené otázky
Quishing je phishing, který používá QR kódy namísto textových odkazů k přesměrování obětí na škodlivé webové stránky. Protože je škodlivá URL adresa vložena do obrázku, často obchází e-mailové bezpečnostní filtry, které by normálně zachytily podezřelé odkazy v prostém textu. Výsledek je stejný – ukradené přihlašovací údaje, platební údaje nebo instalace malwaru – ale způsob doručení to ztěžuje jak automatizovaným nástrojům, tak uživatelům detekovat.
Hledejte fyzické známky, jako jsou nálepky umístěné přes stávající kódy, nesouosost, škrábance nebo pixelizace. Zkontrolujte okolní kontext – má kód jasnou značku, která odpovídá organizaci? Odpovídá URL náhledu po naskenování očekávané doméně a používá HTTPS? Buďte obzvláště podezřívaví vůči kódům doprovázeným naléhavým jazykem nebo umístěným na neobvyklých místech bez jasného vysvětlení. V samotném vzoru QR kódu není žádný vizuální rozdíl, který by spolehlivě signalizoval zlý úmysl, takže kontext je vše.
Dynamické QR kódy lze upravovat, monitorovat a deaktivovat i po jejich vytištění – takže pokud je kód kompromitován, můžete jej okamžitě aktualizovat nebo deaktivovat bez nutnosti opětovného tisku. Poskytují také analýzu skenování v reálném čase, což vám umožňuje detekovat anomální aktivitu, jako jsou neočekávané geografické skeny nebo náhlé nárůsty objemu. Statické QR kódy mají pevné určení, které nelze změnit, což znamená, že jakýkoli kompromis vyžaduje vytvoření a opětovné nasazení zcela nového kódu bez možnosti obnovit to, co již bylo distribuováno.