Os códigos QR estão a colocar o seu negócio em risco? Códigos QR fraudulentos são uma ferramenta cada vez mais comum para cibercriminosos que visam empresas de todos os tamanhos – e a maioria dos funcionários não sabe como identificá-los. Este guia explica como funcionam os golpes de código QR, quais os sinais de alerta a procurar e os passos específicos que o seu negócio pode tomar para se manter protegido.
Por Que os Golpes de Código QR São uma Ameaça Crescente para as Empresas
Os códigos QR tornaram-se uma parte rotineira dos negócios – pagamentos, menus, materiais de marketing, check-ins de eventos e muito mais. Essa familiaridade é exatamente o que os torna atraentes para os criminosos.
Este tipo de ataque é conhecido como quishing (phishing de código QR). Os golpistas criam ou adulteram códigos QR para redirecionar as pessoas para websites fraudulentos concebidos para roubar credenciais de login, detalhes de pagamento ou outros dados sensíveis – ou para instalar silenciosamente malware nos seus dispositivos.
A escala é significativa. Entre maio e julho de 2023, uma campanha de phishing de código QR visando credenciais da Microsoft cresceu mais de 2.400%. A análise das tendências entre o 4º trimestre de 2023 e o 1º trimestre de 2024 encontrou um aumento de 433% nas referências a phishing de código QR. Os executivos estão particularmente em risco, recebendo 42 vezes mais ataques de código QR do que outros funcionários devido ao seu acesso mais amplo aos recursos da empresa.
Nenhuma indústria está imune. Energia, manufatura, seguros, tecnologia e serviços financeiros foram todos alvo de campanhas documentadas. Um único funcionário a digitalizar o código errado pode abrir a porta ao roubo de credenciais, fraude financeira ou uma violação completa da rede.
Como os Golpes de Código QR Visam as Empresas
Compreender os métodos que os criminosos usam é o primeiro passo para construir uma defesa eficaz. Os ataques de quishing geralmente seguem um de vários padrões:
E-mails de phishing com códigos QR incorporados. Os atacantes enviam e-mails contendo códigos QR que direcionam os destinatários para páginas de login falsas e convincentes – muitas vezes imitando o Microsoft 365, portais bancários ou sistemas internos. Como o link malicioso está escondido dentro de uma imagem em vez de ser digitado como texto, muitos filtros de segurança de e-mail não conseguem detetá-lo.
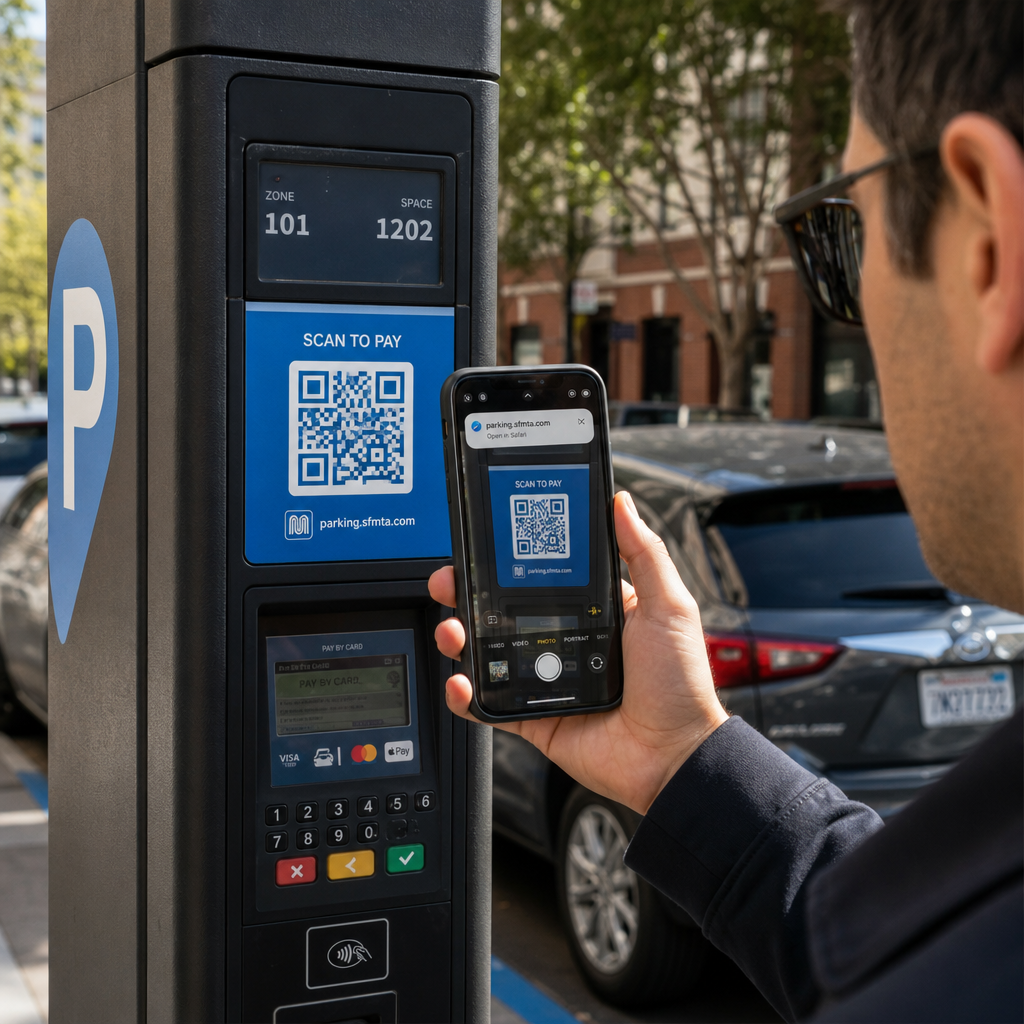
Substituição física de código. Os criminosos imprimem autocolantes de código QR fraudulentos e colocam-nos sobre códigos legítimos em sinalização, terminais de pagamento, menus, parquímetros ou embalagens de produtos. As vítimas digitalizam o que parece ser um código oficial e são redirecionadas para um site falso. Em Austin, Texas, a polícia descobriu 29 códigos QR falsos colocados em parquímetros da cidade. Em York, Reino Unido, códigos QR falsos em sinalização de estacionamento redirecionaram os condutores para sites de pagamento clonados, com algumas vítimas a perder até £400.
Pacotes e correspondência não solicitados. O Serviço de Inspeção Postal dos Estados Unidos alerta que golpistas enviam pacotes inesperados contendo pequenos presentes junto com códigos QR, pedindo aos destinatários para escanear o código para “registrar” o item. A leitura leva a um site falsificado que solicita detalhes pessoais ou financeiros.
Impersonificação de organizações confiáveis. Atacantes disfarçam-se de agências governamentais, bancos, serviços de entrega ou outras empresas conhecidas para criar urgência e baixar a guarda do alvo antes que o código QR seja escaneado.
Sinais de Alerta de um Código QR Fraudulento
Não há uma diferença visual confiável no próprio padrão QR que distinga consistentemente um código malicioso de um legítimo. Em vez disso, sua equipe precisa avaliar o contexto e o comportamento em torno do código. Treine os funcionários para tratar o seguinte como sinais de alerta:
- Sinais de adulteração física: O código aparece como um adesivo, está colado com fita, parece arranhado ou pixelizado, está desalinhado ou está claramente colocado sobre outro código impresso.
- Sem contexto ou marca claros: O código aparece em uma superfície aleatória, não tem explicação de seu propósito ou carece de uma marca consistente da organização que afirma representar.
- Linguagem urgente ou de alta pressão: O texto circundante exige ação imediata, pagamento ou login sem uma razão legítima clara.
- Inconsistências de marca: Erros de ortografia, logotipos incompatíveis, cores incomuns ou um design que não corresponde à aparência normal da organização.
- Uma URL de visualização suspeita: Após a leitura, a URL exibida não corresponde ao domínio esperado, é encurtada, está incorreta ou não possui HTTPS (sem ícone de cadeado no navegador).
- Pedidos inesperados de informações sensíveis: A página pede senhas, detalhes de pagamento ou dados pessoais sem uma razão clara e esperada.
- Entrega não solicitada: O código QR chegou em um e-mail, mensagem de texto ou pacote que você não estava esperando – particularmente com uma mensagem instando você a agir rapidamente.
Para uma análise mais aprofundada na identificação de códigos comprometidos, o guia de melhores práticas para segurança de códigos QR em defesa cibernética cobre detecção e resposta a incidentes em detalhes.
Como Proteger Seu Negócio: Uma Lista de Verificação Prática
Proteger sua organização contra golpes de código QR requer defesas em camadas – nenhuma medida isolada é suficiente por si só. O FBI recomenda uma estratégia multicamadas que combina educação de funcionários, controles técnicos, autenticação forte e monitoramento contínuo.

Treine Funcionários para Reconhecer Quishing
O erro humano continua sendo a vulnerabilidade mais explorada em ataques de código QR. O treinamento regular e prático deve cobrir:
- Nunca escanear códigos QR de e-mails, mensagens de texto, pacotes ou folhetos inesperados – mesmo que pareçam vir de uma fonte confiável
- Sempre pré-visualizar a URL antes de abri-la após escanear, e verificar se há erros de digitação, domínios incompatíveis ou HTTPS ausente
- Inspecionar fisicamente os códigos QR no local de trabalho em busca de sinais de adulteração, especialmente em terminais de pagamento, sinalização ou materiais impressos
- Verificar a fonte de um código QR através de um canal separado e confiável antes de inserir quaisquer credenciais ou informações de pagamento
- Reportar quaisquer códigos QR suspeitos imediatamente através de um processo claro de escalonamento interno
O FBI recomenda especificamente o estabelecimento de protocolos internos formais para relatar códigos suspeitos, para que os incidentes possam ser rapidamente escalados e resolvidos.
Implementar Autenticação Forte e Controles de Acesso
Credenciais roubadas através de ataques de quishing só podem causar danos graves se concederem acesso irrestrito. O FBI e as autoridades de cibersegurança recomendam:
- Exigir autenticação multifator (MFA) resistente a phishing para todo acesso remoto e sistemas sensíveis
- Aplicar controles de acesso baseados em função para que os funcionários possam acessar apenas sistemas e dados relevantes para sua função
- Considerar uma estratégia de confiança zero que verifica continuamente as solicitações de acesso em vez de conceder confiança irrestrita à rede
Manter Sistemas e Software Atualizados
Salvaguardas técnicas reduzem a superfície de ataque disponível para criminosos. Garanta que sua organização mantenha:
- Sistemas operacionais, software antivírus e patches de segurança atualizados em todos os dispositivos
- Filtros ativos de spam e web em sistemas de e-mail e rede
- Requisitos de senha forte em todas as contas
A FTC aconselha a atualização dos sistemas operacionais de telefones especificamente para proteger contra malware entregue por código QR.
Proteger os Códigos QR que Sua Empresa Cria e Implementa
Seus próprios códigos QR podem se tornar vetores para fraude se não forem gerenciados adequadamente. Assumir o controle de seus códigos é uma das maneiras mais diretas de proteger tanto seus clientes quanto sua reputação.

Use códigos QR dinâmicos em vez de estáticos. Ao contrário dos códigos estáticos, códigos QR dinâmicos podem ser editados, monitorizados e desativados depois de impressos. Se um código for adulterado ou redirecionado para um destino malicioso, pode atualizá-lo ou desativá-lo sem reimprimir nada. Os códigos estáticos, pelo contrário, são permanentes – se o destino for comprometido, não há forma de o corrigir.
Aplique branding personalizado a cada código. Códigos com o seu logótipo, cores da marca e identidade visual são significativamente mais difíceis de replicar de forma convincente por criminosos. Códigos com marca também dão aos clientes e funcionários um ponto de referência visual – se um código não parecer certo, ele destaca-se. Esta é uma recomendação central de melhores práticas de geração segura de código QR.
Sempre ligue para destinos HTTPS. Garanta que cada código QR que publica leva a um site com um certificado SSL válido. Evite destinos HTTP para qualquer código usado em pagamentos, fluxos de login ou recolha de dados.
Monitorize a atividade de leitura para anomalias. Análises em tempo real permitem-lhe detetar padrões incomuns – picos repentinos de volume de leitura, anomalias geográficas ou tipos de dispositivos inesperados – que podem indicar que um código foi comprometido ou substituído. Ferramentas de rastreamento de código QR pode alertá-lo para estes sinais antes que danos significativos sejam feitos.
Inspecione fisicamente os códigos implementados regularmente. Agende verificações de rotina de quaisquer códigos QR exibidos em locais públicos. Fotografe cada código quando for colocado pela primeira vez para ter uma referência para comparar. Procure sinais de autocolantes sobrepostos, desalinhamento ou adulteração.
Proteja os Seus Códigos Com Monitorização em Tempo Real Quer detetar atividade de leitura suspeita antes que se torne um problema sério? Use o Gerador de QR Code Dinâmico para criar códigos editáveis e rastreáveis com análises integradas – e atualize ou desative qualquer código instantaneamente se algo parecer errado.
Proteja os Seus Clientes no Ponto de Leitura
Se o seu negócio exibe códigos QR para pagamentos, menus ou interações com clientes, tome medidas para ajudar os clientes a verificar se estão a digitalizar um código legítimo:
- Exiba instruções claras perto de cada código, explicando para onde ele leva e que informações os clientes serão solicitados a fornecer
- Adicione branding visível e um nome de domínio para que os clientes possam verificar o destino antes de interagir
- Forneça um método alternativo para aceder à mesma informação (um URL direto, um menu impresso, etc.) para que os clientes nunca sejam forçados a digitalizar se estiverem incertos
- Publique avisos visíveis incentivando os clientes a reportar códigos suspeitos à sua equipa
Para mais informações sobre como reduzir os riscos de códigos QR em contextos de pagamento, incluindo orientações específicas da indústria para retalho e e-commerce, consulte o guia dedicado à segurança de pagamentos.
Quando Ocorre um Incidente: O Que Fazer
Se um funcionário ou cliente reportar um código QR potencialmente comprometido, aja imediatamente:
- Desative ou atualize o código QR dinâmico afetado para que não direcione mais para o destino malicioso
- Documente o incidente e preserve as provas para investigação
- Notifique as partes afetadas para que possam monitorizar contas e alterar palavras-passe
- Reporte o incidente às autoridades relevantes – o Internet Crime Complaint Center (IC3) do FBI para fraudes cibernéticas relacionadas com negócios, e a FTC para golpes focados no consumidor
- Revise os seus outros códigos implementados para verificar se há adulterações semelhantes
Ter um plano de resposta a incidentes em vigor antes que algo corra mal é muito menos dispendioso do que improvisar sob pressão.
Perguntas frequentes
Quishing é phishing que usa códigos QR em vez de links baseados em texto para direcionar as vítimas a sites maliciosos. Como o URL malicioso está incorporado em uma imagem, ele frequentemente contorna os filtros de segurança de e-mail que normalmente capturariam links suspeitos em texto simples. O resultado é o mesmo – credenciais roubadas, detalhes de pagamento ou instalação de malware – mas o método de entrega torna mais difícil para ferramentas automatizadas e usuários detectarem.
Procure por sinais físicos como adesivos colocados sobre códigos existentes, desalinhamento, arranhões ou pixelização. Verifique o contexto circundante – o código tem uma marca clara que corresponde à organização? A URL de pré-visualização após a digitalização corresponde ao domínio esperado e usa HTTPS? Desconfie especialmente de códigos acompanhados de linguagem urgente ou em locais incomuns sem uma explicação clara. Não há diferença visual no próprio padrão QR que sinalize de forma confiável uma intenção maliciosa, então o contexto é tudo.
Códigos QR dinâmicos podem ser editados, monitorizados e desativados depois de impressos – assim, se um código for comprometido, pode atualizá-lo ou desativá-lo imediatamente sem reimprimir. Eles também fornecem análises de leitura em tempo real, permitindo detetar atividades anómalas como leituras geográficas inesperadas ou picos de volume repentinos. Códigos QR estáticos têm um destino fixo que não pode ser alterado, o que significa que qualquer comprometimento exige a criação e redistribuição de um código inteiramente novo, sem forma de recuperar o que já foi distribuído.