Apakah kode QR membahayakan bisnis Anda? Kode QR palsu adalah alat yang semakin umum digunakan oleh penjahat siber yang menargetkan perusahaan dari berbagai ukuran – dan sebagian besar karyawan tidak tahu cara mengenalinya. Panduan ini menjelaskan cara kerja penipuan kode QR, tanda peringatan apa yang harus dicari, dan langkah-langkah spesifik yang dapat diambil bisnis Anda untuk tetap terlindungi.
Mengapa Penipuan Kode QR Menjadi Ancaman Bisnis yang Berkembang
Kode QR telah menjadi bagian rutin dalam berbisnis – pembayaran, menu, materi pemasaran, check-in acara, dan banyak lagi. Keakraban itulah yang justru membuatnya menarik bagi para penjahat.
Jenis serangan ini dikenal sebagai quishing (phishing kode QR). Penipu membuat atau merusak kode QR untuk mengarahkan orang ke situs web palsu yang dirancang untuk mencuri kredensial login, detail pembayaran, atau data sensitif lainnya – atau untuk secara diam-diam menginstal malware di perangkat mereka.
Skalanya signifikan. Antara Mei dan Juli 2023, kampanye phishing kode QR yang menargetkan kredensial Microsoft tumbuh lebih dari 2.400%. Analisis tren antara Q4 2023 dan Q1 2024 menemukan peningkatan 433% dalam referensi ke phishing kode QR. Para eksekutif sangat berisiko, menerima serangan kode QR 42 kali lebih banyak daripada karyawan lain karena akses mereka yang lebih luas ke sumber daya perusahaan.
Tidak ada industri yang kebal. Energi, manufaktur, asuransi, teknologi, dan layanan keuangan semuanya telah menjadi target dalam kampanye yang didokumentasikan. Satu karyawan yang memindai kode yang salah dapat membuka pintu bagi pencurian kredensial, penipuan keuangan, atau pelanggaran jaringan penuh.
Cara Penipuan Kode QR Menargetkan Bisnis
Memahami metode yang digunakan penjahat adalah langkah pertama menuju pembangunan pertahanan yang efektif. Serangan quishing umumnya mengikuti salah satu dari beberapa pola:
Email phishing dengan kode QR tertanam. Penyerang mengirim email yang berisi kode QR yang mengarahkan penerima ke halaman login palsu yang meyakinkan – seringkali meniru Microsoft 365, portal perbankan, atau sistem internal. Karena tautan berbahaya tersembunyi di dalam gambar daripada diketik sebagai teks, banyak filter keamanan email gagal mendeteksinya.
Penggantian kode fisik. Penjahat mencetak stiker kode QR palsu dan menempelkannya di atas kode sah pada rambu, terminal pembayaran, menu, meteran parkir, atau kemasan produk. Korban memindai apa yang tampak seperti kode resmi dan dialihkan ke situs palsu. Di Austin, Texas, polisi menemukan 29 kode QR palsu yang ditempatkan di meteran parkir kota. Di York, Inggris, kode QR palsu pada rambu parkir mengarahkan pengemudi ke situs pembayaran kloning, dengan beberapa korban kehilangan hingga £400.
Paket dan surat yang tidak diminta. Layanan Inspeksi Pos Amerika Serikat memperingatkan bahwa penipu mengirim paket tak terduga berisi hadiah kecil bersama dengan kode QR, meminta penerima untuk memindai kode tersebut untuk “mendaftarkan” barang. Pemindaian mengarah ke situs palsu yang meminta detail pribadi atau keuangan.
Peniruan identitas organisasi tepercaya. Penyerang menyamar sebagai lembaga pemerintah, bank, layanan pengiriman, atau perusahaan terkenal lainnya untuk menciptakan urgensi dan menurunkan kewaspadaan target sebelum kode QR dipindai.
Tanda Peringatan Kode QR Penipuan
Tidak ada perbedaan visual yang dapat diandalkan dalam pola QR itu sendiri yang secara konsisten membedakan kode berbahaya dari kode yang sah. Sebaliknya, tim Anda perlu mengevaluasi konteks dan perilaku di sekitar kode tersebut. Latih karyawan untuk menganggap hal-hal berikut sebagai tanda bahaya:
- Tanda-tanda perusakan fisik: Kode tersebut muncul sebagai stiker, ditempel, terlihat tergores atau berpiksel, tidak sejajar, atau jelas ditempatkan di atas kode cetak lainnya.
- Tidak ada konteks atau branding yang jelas: Kode tersebut muncul di permukaan acak, tidak ada penjelasan tentang tujuannya, atau tidak memiliki branding yang konsisten dari organisasi yang diklaimnya.
- Bahasa yang mendesak atau bertekanan tinggi: Teks di sekitarnya menuntut tindakan segera, pembayaran, atau login tanpa alasan sah yang jelas.
- Inkonsistensi branding: Salah eja, logo yang tidak cocok, warna yang tidak biasa, atau desain yang tidak sesuai dengan tampilan normal organisasi.
- URL pratinjau yang mencurigakan: Setelah memindai, URL yang ditampilkan tidak cocok dengan domain yang diharapkan, diperpendek, salah eja, atau tidak memiliki HTTPS (tidak ada ikon gembok di browser).
- Permintaan tak terduga untuk informasi sensitif: Halaman tersebut meminta kata sandi, detail pembayaran, atau data pribadi tanpa alasan yang jelas dan diharapkan.
- Pengiriman yang tidak diminta: Kode QR tiba dalam email, pesan teks, atau paket yang tidak Anda harapkan – terutama dengan pesan yang mendesak Anda untuk bertindak cepat.
Untuk melihat lebih dalam tentang mengidentifikasi kode yang disusupi, panduan praktik terbaik untuk keamanan kode QR dalam pertahanan siber mencakup deteksi dan respons insiden secara rinci.
Cara Melindungi Bisnis Anda: Daftar Periksa Praktis
Melindungi organisasi Anda dari penipuan kode QR memerlukan pertahanan berlapis – tidak ada satu pun tindakan yang cukup berdiri sendiri. FBI merekomendasikan strategi multi-lapis yang menggabungkan edukasi karyawan, kontrol teknis, autentikasi kuat, dan pemantauan berkelanjutan.

Latih Karyawan untuk Mengenali Quishing
Kesalahan manusia tetap menjadi kerentanan yang paling banyak dieksploitasi dalam serangan kode QR. Pelatihan praktis dan rutin harus mencakup:
- Jangan pernah memindai kode QR dari email, pesan teks, paket, atau selebaran yang tidak terduga – bahkan jika tampaknya berasal dari sumber tepercaya
- Selalu pratinjau URL sebelum membukanya setelah memindai, dan periksa salah eja, domain yang tidak cocok, atau HTTPS yang hilang
- Memeriksa secara fisik kode QR di tempat kerja untuk tanda-tanda perusakan, terutama pada terminal pembayaran, papan nama, atau materi cetak
- Memverifikasi sumber kode QR melalui saluran terpisah yang tepercaya sebelum memasukkan kredensial atau informasi pembayaran apa pun
- Melaporkan kode QR yang mencurigakan segera melalui proses eskalasi internal yang jelas
FBI secara khusus merekomendasikan pembentukan protokol internal formal untuk melaporkan kode mencurigakan agar insiden dapat dengan cepat ditingkatkan dan ditangani.
Terapkan Otentikasi Kuat dan Kontrol Akses
Kredensial yang dicuri melalui serangan quishing hanya dapat menyebabkan kerusakan serius jika memberikan akses tanpa batas. FBI dan otoritas keamanan siber merekomendasikan:
- Mewajibkan otentikasi multi-faktor (MFA) yang tahan phishing untuk semua akses jarak jauh dan sistem sensitif
- Menerapkan kontrol akses berbasis peran agar karyawan hanya dapat mengakses sistem dan data yang relevan dengan peran mereka
- Mempertimbangkan strategi zero-trust yang terus-menerus memverifikasi permintaan akses daripada memberikan kepercayaan jaringan secara menyeluruh
Perbarui Sistem dan Perangkat Lunak
Pengamanan teknis mengurangi permukaan serangan yang tersedia bagi penjahat. Pastikan organisasi Anda mempertahankan:
- Sistem operasi, perangkat lunak antivirus, dan patch keamanan yang mutakhir di semua perangkat
- Filter spam dan web aktif pada sistem email dan jaringan
- Persyaratan kata sandi yang kuat di semua akun
FTC menyarankan pembaruan sistem operasi ponsel secara khusus untuk melindungi dari malware yang dikirimkan melalui kode QR.
Amankan Kode QR yang Dibuat dan Diterapkan Bisnis Anda
Kode QR Anda sendiri dapat menjadi vektor penipuan jika tidak dikelola dengan benar. Mengambil kendali atas kode Anda adalah salah satu cara paling langsung untuk melindungi pelanggan dan reputasi Anda.

Gunakan kode QR dinamis alih-alih yang statis. Tidak seperti kode statis, kode QR dinamis dapat diedit, dipantau, dan dinonaktifkan setelah dicetak. Jika kode dirusak atau dialihkan ke tujuan berbahaya, Anda dapat memperbarui atau menonaktifkannya tanpa mencetak ulang apa pun. Kode statis, sebaliknya, bersifat permanen – jika tujuannya disusupi, tidak ada cara untuk memperbaikinya.
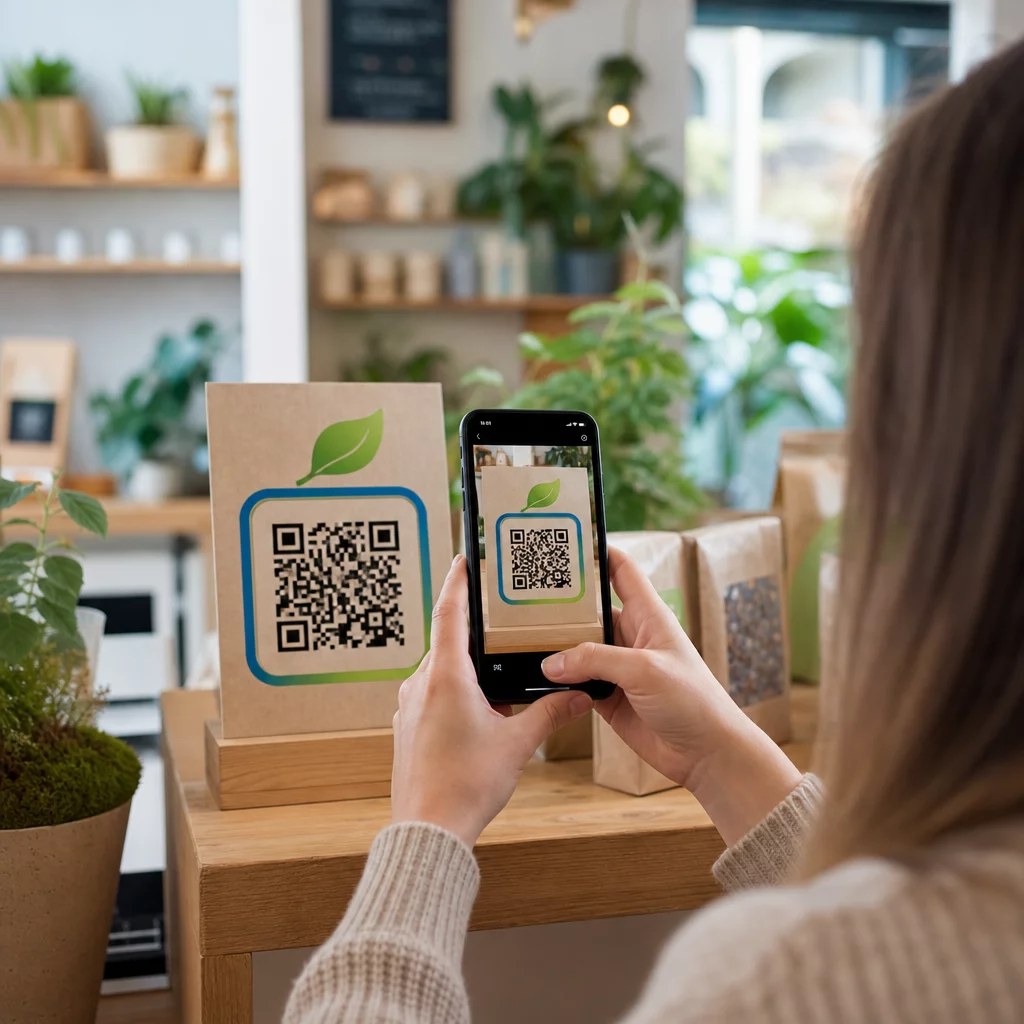
Terapkan branding kustom pada setiap kode. Kode dengan logo, warna merek, dan identitas visual Anda jauh lebih sulit direplikasi secara meyakinkan oleh penjahat. Kode bermerek juga memberikan titik referensi visual kepada pelanggan dan karyawan – jika kode terlihat tidak benar, itu akan menonjol. Ini adalah rekomendasi inti dari praktik terbaik pembuatan kode QR yang aman.
Selalu tautkan ke tujuan HTTPS. Pastikan setiap kode QR yang Anda publikasikan mengarah ke situs dengan sertifikat SSL yang valid. Hindari tujuan HTTP untuk kode apa pun yang digunakan dalam pembayaran, alur masuk, atau pengumpulan data.
Pantau aktivitas pemindaian untuk anomali. Analitik waktu nyata memungkinkan Anda melihat pola yang tidak biasa – lonjakan volume pemindaian yang tiba-tiba, anomali geografis, atau jenis perangkat yang tidak terduga – yang mungkin menunjukkan bahwa kode telah disusupi atau diganti. Alat pelacak kode QR dapat memberi tahu Anda tentang sinyal-sinyal ini sebelum kerusakan signifikan terjadi.
Periksa kode yang digunakan secara fisik secara teratur. Jadwalkan pemeriksaan rutin untuk setiap kode QR yang ditampilkan di lokasi yang menghadap publik. Foto setiap kode saat pertama kali ditempatkan agar Anda memiliki referensi untuk dibandingkan. Cari tanda-tanda stiker overlay, ketidaksejajaran, atau perusakan.
Lindungi Kode Anda Dengan Pemantauan Waktu Nyata Ingin mendeteksi aktivitas pemindaian yang mencurigakan sebelum menjadi masalah serius? Gunakan Generator QR Code Dinamis untuk membuat kode yang dapat diedit, dilacak, dengan analitik bawaan – dan perbarui atau nonaktifkan kode apa pun secara instan jika ada yang terlihat salah.
Lindungi Pelanggan Anda di Titik Pemindaian
Jika bisnis Anda menampilkan kode QR untuk pembayaran, menu, atau interaksi dengan pelanggan, ambil langkah-langkah untuk membantu pelanggan memverifikasi bahwa mereka memindai kode yang sah:
- Tampilkan instruksi yang jelas di dekat setiap kode yang menjelaskan tujuannya dan informasi apa yang akan diminta dari pelanggan
- Tambahkan branding yang terlihat dan nama domain agar pelanggan dapat memverifikasi tujuan sebelum berinteraksi
- Sediakan metode alternatif untuk mengakses informasi yang sama (URL langsung, menu cetak, dll.) agar pelanggan tidak pernah dipaksa untuk memindai jika mereka tidak yakin
- Pasang pemberitahuan yang terlihat yang mendorong pelanggan untuk melaporkan kode yang mencurigakan kepada tim Anda
Untuk lebih lanjut tentang mengurangi risiko kode QR dalam konteks pembayaran, termasuk panduan khusus industri untuk ritel dan e-commerce, lihat panduan keamanan pembayaran khusus.
Ketika Insiden Terjadi: Apa yang Harus Dilakukan
Jika seorang karyawan atau pelanggan melaporkan kode QR yang berpotensi disusupi, segera bertindak:
- Nonaktifkan atau perbarui kode QR dinamis yang terpengaruh agar tidak lagi mengarah ke tujuan berbahaya
- Dokumentasikan insiden tersebut dan simpan bukti untuk penyelidikan
- Beritahu pihak yang terpengaruh agar mereka dapat memantau akun dan mengubah kata sandi
- Laporkan insiden tersebut kepada pihak berwenang yang relevan – Internet Crime Complaint Center (IC3) FBI untuk penipuan siber terkait bisnis, dan FTC untuk penipuan yang berfokus pada konsumen
- Tinjau kode-kode lain yang Anda gunakan untuk memeriksa adanya gangguan serupa
Memiliki rencana respons insiden sebelum sesuatu yang buruk terjadi jauh lebih murah daripada berimprovisasi di bawah tekanan.
Pertanyaan yang sering diajukan
Quishing adalah phishing yang menggunakan kode QR alih-alih tautan berbasis teks untuk mengarahkan korban ke situs web berbahaya. Karena URL berbahaya tertanam dalam gambar, seringkali melewati filter keamanan email yang biasanya akan menangkap tautan mencurigakan dalam teks biasa. Hasilnya sama – kredensial yang dicuri, detail pembayaran, atau instalasi malware – tetapi metode pengirimannya membuatnya lebih sulit dideteksi baik oleh alat otomatis maupun pengguna.
Cari tanda-tanda fisik seperti stiker yang ditempel di atas kode yang sudah ada, ketidaksejajaran, goresan, atau pikselasi. Periksa konteks sekitarnya – apakah kode tersebut memiliki merek yang jelas yang sesuai dengan organisasi? Apakah URL pratinjau setelah memindai cocok dengan domain yang diharapkan dan menggunakan HTTPS? Sangat curigai kode yang disertai dengan bahasa yang mendesak atau di lokasi yang tidak biasa tanpa penjelasan yang jelas. Tidak ada perbedaan visual dalam pola QR itu sendiri yang secara andal menandakan niat jahat, jadi konteks adalah segalanya.
Kode QR dinamis dapat diedit, dipantau, dan dinonaktifkan setelah dicetak – jadi jika kode disusupi, Anda dapat memperbarui atau menonaktifkannya segera tanpa mencetak ulang. Mereka juga menyediakan analitik pemindaian waktu nyata, memungkinkan Anda mendeteksi aktivitas anomali seperti pemindaian geografis yang tidak terduga atau lonjakan volume mendadak. Kode QR statis memiliki tujuan tetap yang tidak dapat diubah, artinya setiap kompromi memerlukan pembuatan dan penyebaran ulang kode yang sama sekali baru tanpa cara untuk memulihkan apa yang sudah didistribusikan.