האם קודי QR מסכנים את העסק שלך? קודי QR מזויפים הם כלי נפוץ יותר ויותר עבור עברייני סייבר המכוונים לחברות מכל גודל – ורוב העובדים אינם יודעים לזהות אותם. מדריך זה מסביר כיצד פועלות הונאות קודי QR, אילו סימני אזהרה לחפש, ואת הצעדים הספציפיים שעסקך יכול לנקוט כדי להישאר מוגן.
מדוע הונאות קודי QR הן איום עסקי הולך וגובר
קודי QR הפכו לחלק שגרתי מניהול עסקים – תשלומים, תפריטים, חומרי שיווק, צ'ק-אין לאירועים ועוד. ההיכרות הזו היא בדיוק מה שהופך אותם לאטרקטיביים עבור עבריינים.
סוג זה של התקפה ידוע בשם קווישינג (quishing) (פישינג קודי QR). נוכלים יוצרים או משנים קודי QR כדי להפנות אנשים לאתרים מזויפים שנועדו לגנוב פרטי התחברות, פרטי תשלום או נתונים רגישים אחרים – או להתקין תוכנות זדוניות בשקט במכשיר שלהם.
ההיקף משמעותי. בין מאי ליולי 2023, קמפיין פישינג של קודי QR שכוון לפרטי התחברות של מיקרוסופט גדל ביותר מ-2,400%. ניתוח מגמות בין הרבעון הרביעי של 2023 לרבעון הראשון של 2024 מצא עלייה של 433% בהתייחסויות לפישינג של קודי QR. מנהלים נמצאים בסיכון מיוחד, ומקבלים פי 42 יותר התקפות קודי QR מעובדים אחרים בשל הגישה הרחבה יותר שלהם למשאבי החברה.
אף תעשייה אינה חסינה. אנרגיה, ייצור, ביטוח, טכנולוגיה ושירותים פיננסיים כולם היו יעד בקמפיינים מתועדים. עובד בודד הסורק קוד שגוי יכול לפתוח את הדלת לגניבת פרטי התחברות, הונאה פיננסית או פריצת רשת מלאה.
כיצד הונאות קודי QR מכוונות לעסקים
הבנת השיטות שבהן משתמשים עבריינים היא הצעד הראשון לקראת בניית הגנה יעילה. התקפות קווישינג בדרך כלל עוקבות אחר אחת מכמה דפוסים:
הודעות דוא"ל פישינג עם קודי QR מוטבעים. תוקפים שולחים הודעות דוא"ל המכילות קודי QR המפנים נמענים לדפי התחברות מזויפים ומשכנעים – לעיתים קרובות מחקים את Microsoft 365, פורטלי בנקאות או מערכות פנימיות. מכיוון שהקישור הזדוני מוסתר בתוך תמונה במקום להיות מוקלד כטקסט, מסנני אבטחת דוא"ל רבים אינם מצליחים לזהות אותו.
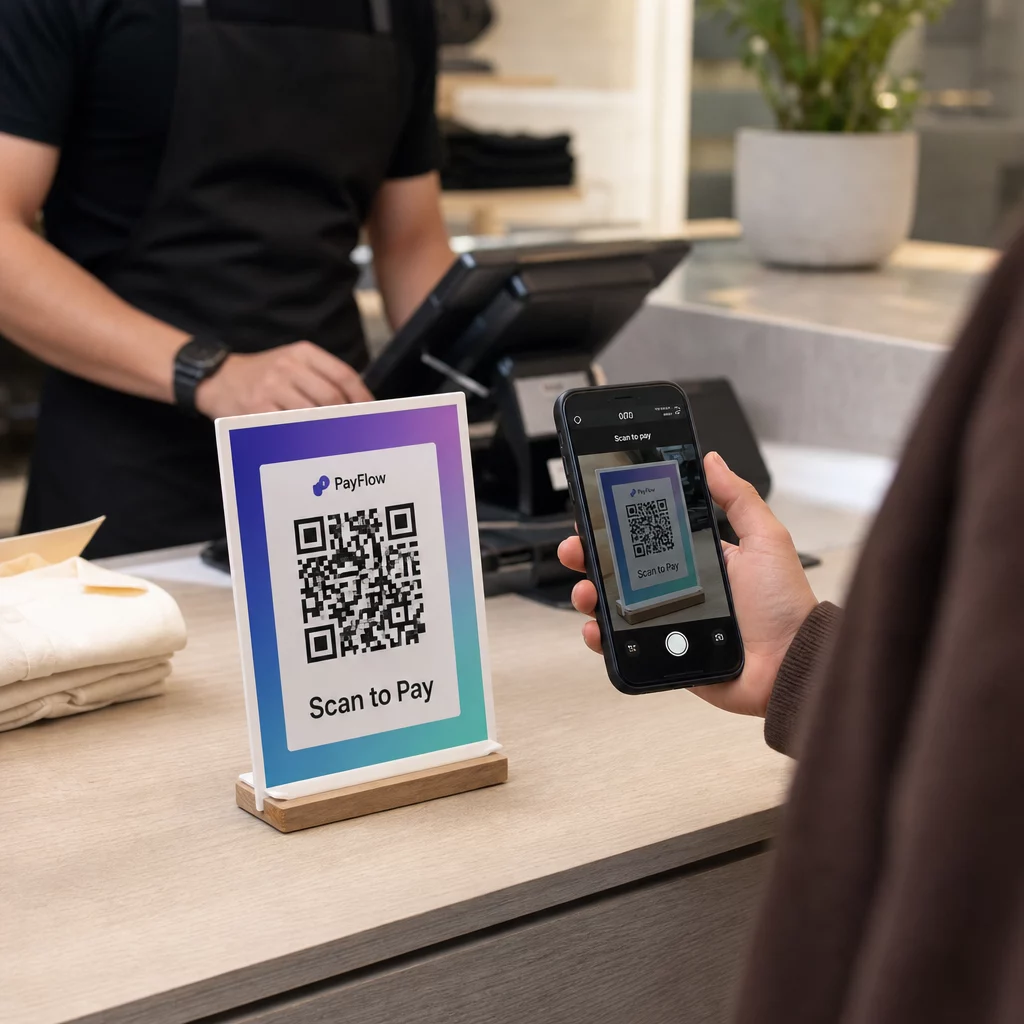
החלפת קוד פיזית. עבריינים מדפיסים מדבקות קוד QR מזויפות ומניחים אותן מעל קודים לגיטימיים על שלטים, מסופי תשלום, תפריטים, מדחני חניה או אריזות מוצרים. קורבנות סורקים את מה שנראה כקוד רשמי ומופנים לאתר מזויף. באוסטין, טקסס, המשטרה גילתה 29 קודי QR מזויפים שהוצבו על מדחני חניה עירוניים. ביורק, בריטניה, קודי QR מזויפים על שלטי חניה הפנו נהגים לאתרי תשלום משוכפלים, כאשר חלק מהקורבנות הפסידו עד 400 ליש"ט.
חבילות ודואר לא רצויים. שירות הפיקוח של דואר ארצות הברית מזהיר כי נוכלים שולחים חבילות בלתי צפויות המכילות מתנות קטנות לצד קודי QR, ומבקשים מהנמענים לסרוק את הקוד כדי “לרשום” את הפריט. סריקה מובילה לאתר מתחזה המבקש פרטים אישיים או פיננסיים.
התחזות לארגונים מהימנים. תוקפים מתחזים לסוכנויות ממשלתיות, בנקים, שירותי משלוחים או חברות ידועות אחרות כדי ליצור תחושת דחיפות ולהוריד את ערנות המטרה לפני סריקת קוד ה-QR.
סימני אזהרה לקוד QR הונאה
אין הבדל ויזואלי אמין בתבנית ה-QR עצמה שמבדיל באופן עקבי קוד זדוני מקוד לגיטימי. במקום זאת, הצוות שלך צריך להעריך את ההקשר וההתנהגות סביב הקוד. הכשר עובדים להתייחס לדברים הבאים כאל נורות אדומות:
- סימני חבלה פיזית: הקוד מופיע כמדבקה, מודבק, נראה שרוט או מפוקסל, אינו מיושר כראוי, או ממוקם בבירור מעל קוד מודפס אחר.
- אין הקשר ברור או מיתוג: הקוד מופיע על משטח אקראי, אין לו הסבר למטרתו, או חסר מיתוג עקבי מהארגון שהוא טוען לייצג.
- שפה דחופה או מלחיצה: טקסט מסביב דורש פעולה מיידית, תשלום או התחברות ללא סיבה לגיטימית ברורה.
- אי-התאמות במיתוג: שגיאות כתיב, לוגואים לא תואמים, צבעים חריגים, או עיצוב שאינו תואם למראה הרגיל של הארגון.
- כתובת URL חשודה בתצוגה מקדימה: לאחר הסריקה, כתובת ה-URL המוצגת אינה תואמת לדומיין הצפוי, מקוצרת, שגויה באיות, או חסרה HTTPS (אין סמל מנעול בדפדפן).
- בקשות בלתי צפויות למידע רגיש: הדף מבקש סיסמאות, פרטי תשלום או נתונים אישיים ללא סיבה ברורה וצפויה.
- מסירה בלתי רצויה: קוד ה-QR הגיע במייל, הודעת טקסט או חבילה שלא ציפיתם לה – במיוחד עם הודעה הדוחקת בכם לפעול במהירות.
למבט מעמיק יותר על זיהוי קודים שנפגעו, ה- מדריך לשיטות עבודה מומלצות לאבטחת קודי QR בהגנת סייבר מכסה זיהוי ותגובה לאירועים בפירוט.
כיצד להגן על העסק שלך: רשימת בדיקה מעשית
הגנה על הארגון שלך מפני הונאות קודי QR דורשת הגנות מרובות שכבות – אף אמצעי בודד אינו מספיק בפני עצמו. ה-FBI ממליץ על אסטרטגיה רב-שכבתית המשלבת חינוך עובדים, בקרות טכניות, אימות חזק וניטור מתמשך.

הכשר עובדים לזהות "קווישינג" (Quishing)
טעות אנוש נותרה הפגיעות המנוצלת ביותר בהתקפות קודי QR. הדרכה סדירה ומעשית צריכה לכלול:
- לעולם אל תסרוק קודי QR ממיילים, הודעות טקסט, חבילות או פליירים בלתי צפויים – גם אם הם נראים כאילו הגיעו ממקור מהימן
- תמיד הצג תצוגה מקדימה של כתובת האתר (URL) לפני פתיחתו לאחר הסריקה, ובדוק אם יש שגיאות כתיב, דומיינים לא תואמים או חוסר ב-HTTPS
- בדוק פיזית קודי QR במקום העבודה לאיתור סימני חבלה, במיוחד על מסופי תשלום, שילוט או חומרים מודפסים
- ודא את מקור קוד ה-QR דרך ערוץ נפרד ומהימן לפני הזנת פרטי כניסה או פרטי תשלום כלשהם
- דווח על כל קודי QR חשודים באופן מיידי באמצעות תהליך הסלמה פנימי ברור
ה-FBI ממליץ באופן ספציפי על קביעת פרוטוקולים פנימיים רשמיים לדיווח על קודים חשודים, כך שניתן יהיה להסלים ולטפל באירועים במהירות.
יישם אימות חזק ובקרות גישה
אישורים שנגנבו באמצעות התקפות "קווישינג" (quishing) יכולים לגרום נזק חמור רק אם הם מעניקים גישה בלתי מבוקרת. ה-FBI ורשויות אבטחת הסייבר ממליצים:
- דרישה ל- אימות רב-שלבי (MFA) עמיד בפני פישינג לכל גישה מרחוק ומערכות רגישות
- החלת בקרות גישה מבוססות תפקידים כך שעובדים יוכלו לגשת רק למערכות ונתונים הרלוונטיים לתפקידם
- שקול אסטרטגיית "אפס אמון" (zero-trust) המאמתת באופן רציף בקשות גישה במקום להעניק אמון גורף ברשת
שמור על מערכות ותוכנות מעודכנות
אמצעי הגנה טכניים מפחיתים את שטח התקיפה הזמין לעבריינים. ודא שהארגון שלך שומר על:
- מערכות הפעלה, תוכנות אנטי-וירוס ועדכוני אבטחה עדכניים בכל המכשירים
- מסנני ספאם ואינטרנט פעילים במערכות דוא"ל ורשת
- דרישות סיסמה חזקות בכל החשבונות
ה-FTC ממליץ לעדכן מערכות הפעלה של טלפונים במיוחד כדי להגן מפני תוכנות זדוניות המועברות באמצעות קודי QR.
אבטח את קודי ה-QR שהעסק שלך יוצר ופורס
קודי ה-QR שלך יכולים להפוך לווקטורים להונאה אם הם אינם מנוהלים כראוי. נטילת שליטה על הקודים שלך היא אחת הדרכים הישירות ביותר להגן הן על הלקוחות שלך והן על המוניטין שלך.

השתמשו בקודי QR דינמיים במקום סטטיים. בניגוד לקודים סטטיים, קודי QR דינמיים ניתן לערוך, לנטר ולבטל אותם לאחר הדפסתם. אם קוד שונה או הופנה ליעד זדוני, תוכלו לעדכן או להשבית אותו מבלי להדפיס מחדש דבר. קודים סטטיים, לעומת זאת, הם קבועים – אם היעד נפגע, אין דרך לתקן זאת.
החילו מיתוג מותאם אישית על כל קוד. קודים עם הלוגו שלכם, צבעי המותג והזהות החזותית שלכם קשים באופן משמעותי לפושעים לשכפל באופן משכנע. קודים ממותגים גם מעניקים ללקוחות ולעובדים נקודת התייחסות חזותית – אם קוד לא נראה תקין, הוא בולט. זוהי המלצת ליבה מ- שיטות עבודה מומלצות ליצירת קוד QR מאובטח.
קשרו תמיד ליעדי HTTPS. ודאו שכל קוד QR שאתם מפרסמים מוביל לאתר עם אישור SSL תקף. הימנעו מיעדי HTTP עבור כל קוד המשמש בתשלומים, זרימות התחברות או איסוף נתונים.
נטרו פעילות סריקה לאיתור חריגות. ניתוח נתונים בזמן אמת מאפשר לכם לזהות דפוסים חריגים – עליות פתאומיות בנפח הסריקות, חריגות גיאוגרפיות או סוגי מכשירים בלתי צפויים – שעשויים להעיד על כך שקוד נפגע או הוחלף. כלי מעקב אחר קוד QR יכול להתריע בפניכם על אותות אלה לפני שייגרם נזק משמעותי.
בדקו פיזית קודים פרוסים באופן קבוע. קבעו בדיקות שגרתיות לכל קודי ה-QR המוצגים במקומות הפונים לציבור. צלמו כל קוד כאשר הוא ממוקם לראשונה כדי שתהיה לכם התייחסות להשוואה. חפשו סימנים של מדבקות כיסוי, חוסר יישור או שינוי.
הגנו על הקודים שלכם באמצעות ניטור בזמן אמת רוצים לזהות פעילות סריקה חשודה לפני שהיא הופכת לבעיה רצינית? השתמשו ב- מחולל QR דינמי כדי ליצור קודים ניתנים לעריכה ולמעקב עם ניתוח נתונים מובנה – ועדכנו או השביתו כל קוד באופן מיידי אם משהו נראה לא תקין.
הגנו על הלקוחות שלכם בנקודת הסריקה
אם העסק שלך מציג קודי QR לתשלומים, תפריטים או אינטראקציות מול לקוחות, נקוט בצעדים כדי לעזור ללקוחות לוודא שהם סורקים קוד לגיטימי:
- הצג הוראות ברורות ליד כל קוד המסבירות לאן הוא מוביל ואיזה מידע יתבקשו הלקוחות לספק
- הוסף מיתוג גלוי ושם דומיין כדי שהלקוחות יוכלו לאמת את היעד לפני האינטראקציה
- ספק שיטה חלופית לגישה לאותו מידע (כתובת URL ישירה, תפריט מודפס וכו') כך שלקוחות לעולם לא יחויבו לסרוק אם אינם בטוחים
- פרסם הודעות גלויות המעודדות לקוחות לדווח על קודים חשודים לצוות שלך
למידע נוסף על הפחתת סיכוני קודי QR בהקשרי תשלום, כולל הנחיות ספציפיות לתעשייה עבור קמעונאות ומסחר אלקטרוני, עיין במדריך הייעודי לאבטחת תשלומים.
כאשר מתרחש אירוע: מה לעשות
אם עובד או לקוח מדווח על קוד QR שעלול להיות פרוץ, פעל מיד:
- השבת או עדכן את קוד ה-QR הדינמי המושפע כך שלא יפנה עוד ליעד הזדוני
- תעד את האירוע ושמור ראיות לחקירה
- הודע לצדדים המושפעים כדי שיוכלו לנטר חשבונות ולשנות סיסמאות
- דווח על האירוע לרשויות הרלוונטיות – המרכז לתלונות על פשעי אינטרנט של ה-FBI (IC3) בגין הונאת סייבר הקשורה לעסקים, וה-FTC בגין הונאות ממוקדות צרכנים
- בדוק את הקודים האחרים שהוטמעו כדי לבדוק אם קיימת התעסקות דומה
קיום תוכנית תגובה לאירועים לפני שמשהו משתבש הוא הרבה פחות יקר מאשר לאלתר תחת לחץ.
שאלות נפוצות
קווישינג הוא פישינג המשתמש בקודי QR במקום קישורים מבוססי טקסט כדי להפנות קורבנות לאתרים זדוניים. מכיוון שה-URL הזדוני מוטמע בתמונה, הוא עוקף לעיתים קרובות מסנני אבטחת דוא"ל שאמורים בדרך כלל לזהות קישורים חשודים בטקסט רגיל. התוצאה זהה – גניבת פרטי התחברות, פרטי תשלום, או התקנת תוכנה זדונית – אך שיטת המסירה מקשה הן על כלים אוטומטיים והן על משתמשים לזהות.
חפשו סימנים פיזיים כגון מדבקות המודבקות על קודים קיימים, חוסר יישור, שריטות או פיקסלציה. בדקו את ההקשר הסביבתי – האם לקוד יש מיתוג ברור התואם לארגון? האם כתובת ה-URL לתצוגה מקדימה לאחר הסריקה תואמת לדומיין הצפוי ומשתמשת ב-HTTPS? היו חשדנים במיוחד כלפי קודים המלווים בשפה דחופה או במקומות חריגים ללא הסבר ברור. אין הבדל ויזואלי בתבנית ה-QR עצמה המאותת באופן מהימן על כוונה זדונית, לכן, ההקשר הוא הכל.
קודי QR דינמיים ניתנים לעריכה, ניטור וביטול לאחר שהם מודפסים – כך שאם קוד נפגע, תוכל לעדכן או לבטל אותו מיד ללא הדפסה מחדש. הם גם מספקים ניתוח סריקות בזמן אמת, המאפשר לך לזהות פעילות חריגה כמו סריקות גיאוגרפיות בלתי צפויות או עליות פתאומיות בנפח. לקודי QR סטטיים יש יעד קבוע שלא ניתן לשנותו, כלומר כל פגיעה דורשת יצירה ופריסה מחדש של קוד חדש לחלוטין ללא דרך לשחזר את מה שכבר הופץ.