1. QRコードはあなたのビジネスを危険にさらしていますか?不正なQRコードは、あらゆる規模の企業を標的とするサイバー犯罪者にとってますます一般的なツールとなっており、ほとんどの従業員はその見分け方を知りません。このガイドでは、QRコード詐欺の仕組み、注意すべき警告サイン、そしてあなたのビジネスが保護を維持するために取れる具体的な手順を説明します。.
2. QRコード詐欺がビジネスにとって増大する脅威である理由
3. QRコードは、支払い、メニュー、マーケティング資料、イベントのチェックインなど、ビジネスを行う上で日常的なものとなっています。その馴染み深さこそが、犯罪者にとって魅力的なものとなっているのです。.
4. この種の攻撃はとして知られています 5. クイッシング 6. (QRコードフィッシング)。詐欺師はQRコードを作成または改ざんし、人々を不正なウェブサイトにリダイレクトさせます。これらのウェブサイトは、ログイン情報、支払い詳細、その他の機密データを盗むように設計されているか、またはデバイスにマルウェアを密かにインストールするように設計されています。.
7. その規模は甚大です。2023年5月から7月の間に、Microsoftの認証情報を標的としたQRコードフィッシングキャンペーンは2,400%以上増加しました。2023年第4四半期から2024年第1四半期のトレンド分析では、QRコードフィッシングへの言及が433%増加していることが判明しました。役員は特にリスクが高く、会社の資源への広範なアクセスがあるため、他の従業員よりも42倍多くのQRコード攻撃を受けています。.
8. どの業界も無縁ではありません。エネルギー、製造、保険、テクノロジー、金融サービスはすべて、記録されたキャンペーンで標的とされてきました。一人の従業員が誤ったコードをスキャンするだけで、認証情報の盗難、金融詐欺、または完全なネットワーク侵害への扉を開く可能性があります。.
9. QRコード詐欺がビジネスを標的とする方法
10. 犯罪者が使用する手口を理解することが、効果的な防御を構築するための第一歩です。クイッシング攻撃は通常、いくつかのパターンのいずれかに従います。
11. QRコードが埋め込まれたフィッシングメール。. 12. 攻撃者は、受信者を説得力のある偽のログインページ(多くの場合、Microsoft 365、銀行ポータル、または社内システムを模倣したもの)に誘導するQRコードを含むメールを送信します。悪意のあるリンクはテキストとして入力されるのではなく画像内に隠されているため、多くのメールセキュリティフィルターはそれを検出できません。.
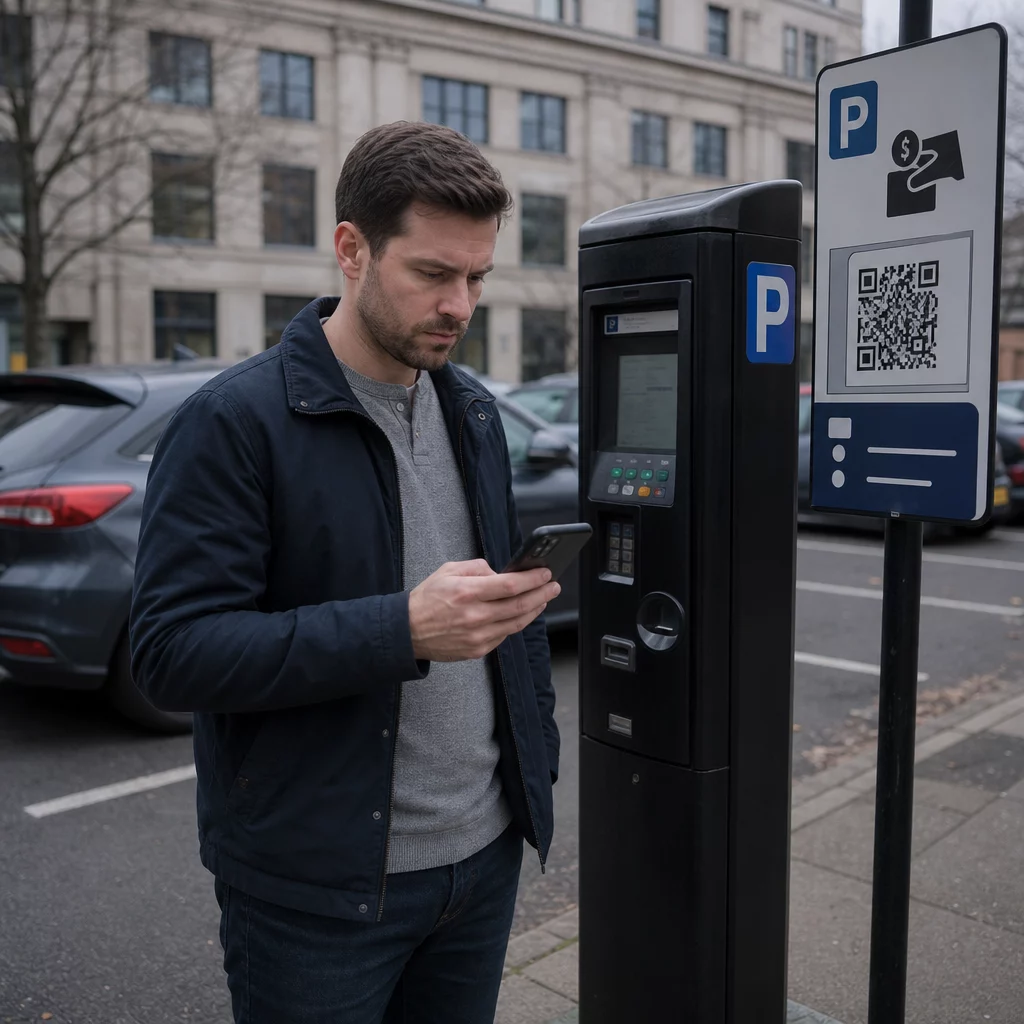
13. 物理的なコードの置き換え。. 14. 犯罪者は不正なQRコードステッカーを印刷し、看板、決済端末、メニュー、パーキングメーター、または製品パッケージ上の正規のコードの上に貼り付けます。被害者は公式のコードに見えるものをスキャンし、偽のサイトにリダイレクトされます。テキサス州オースティンでは、警察が市営パーキングメーターに貼られた29個の偽QRコードを発見しました。英国ヨークでは、, 15. 駐車場の看板に貼られた偽のQRコードがドライバーをクローンされた決済サイトにリダイレクトし、一部の被害者は最大400ポンドを失いました。, with some victims losing up to £400.
迷惑な荷物や郵便物。. 米国郵便監察局は、詐欺師が予期せぬ荷物(小さな贈り物とQRコードが含まれる)を送りつけ、受取人にそのアイテムを「登録」するためにコードをスキャンするよう求める、と警告しています。スキャンすると、個人情報や金融情報を要求する偽サイトに誘導されます。.
信頼できる組織のなりすまし。. 攻撃者は、政府機関、銀行、配送サービス、その他の有名企業になりすまし、緊急性を演出して、QRコードがスキャンされる前にターゲットの警戒心を解きます。.
不正なQRコードの警告サイン
QRパターン自体には、悪意のあるコードと正規のコードを一貫して区別できる信頼できる視覚的な違いはありません。代わりに、チームはコードを取り巻く状況と挙動を評価する必要があります。従業員に以下の点を危険信号として扱うよう訓練してください。
- 物理的な改ざんの兆候: コードがステッカーのように見える、テープで貼られている、傷ついているかピクセル化されている、位置がずれている、または明らかに別の印刷されたコードの上に貼られている。.
- 明確な文脈やブランド表示がない: コードがランダムな表面に表示されている、その目的の説明がない、またはそれが代表すると主張する組織の一貫したブランド表示がない。.
- 緊急または高圧的な言葉遣い: 周囲のテキストが、明確な正当な理由なしに、即座の行動、支払い、またはログインを要求している。.
- ブランドの不一致: スペルミス、ロゴの不一致、不自然な色、または組織の通常の見た目と一致しないデザイン。.
- 不審なプレビューURL: スキャン後、表示されるURLが期待されるドメインと一致しない、短縮されている、スペルミスがある、またはHTTPSではない(ブラウザに南京錠アイコンがない)。.
- 予期せぬ機密情報の要求: ページが、明確で予期される理由なしに、パスワード、支払い詳細、または個人データを要求する。.
- 未承諾の配信: QRコードが、予期していなかったメール、テキストメッセージ、または荷物で届いた場合 – 特に、迅速な行動を促すメッセージが添えられている場合。.
侵害されたコードを特定するためのより詳細な情報については、 サイバー防御におけるQRコードセキュリティのベストプラクティスガイド が、検出とインシデント対応について詳細に解説しています。.
ビジネスを保護する方法:実践的なチェックリスト
QRコード詐欺から組織を保護するには、多層的な防御が必要です。単一の対策だけでは不十分です。FBIは、従業員教育、技術的制御、強力な認証、および継続的な監視を組み合わせた多層戦略を推奨しています。.

従業員にクウィッシングを認識させるためのトレーニング
QRコード攻撃において、人的エラーは最も悪用される脆弱性です。定期的で実践的なトレーニングでは、以下を網羅する必要があります。
- 予期せぬメール、テキストメッセージ、荷物、またはチラシからのQRコードは、信頼できる情報源からのように見えても、決してスキャンしないこと
- スキャン後、URLを開く前に必ずプレビューし、スペルミス、不一致のドメイン、またはHTTPSの欠落がないか確認すること
- 職場にあるQRコードを物理的に検査し、特に決済端末、看板、または印刷物における改ざんの兆候がないか確認すること
- 資格情報や支払い情報を入力する前に、別の信頼できるチャネルを通じてQRコードのソースを確認すること
- 疑わしいQRコードは、明確な内部エスカレーションプロセスを通じて直ちに報告すること
FBIは、不審なコードを報告するための正式な内部プロトコルを確立し、インシデントを迅速にエスカレートして対処できるようにすることを具体的に推奨しています。.
強力な認証とアクセス制御を実装する
クウィッシング攻撃によって盗まれた認証情報は、無制限のアクセスを許可する場合にのみ深刻な損害を引き起こす可能性があります。FBIとサイバーセキュリティ当局は以下を推奨しています。
- 要求する フィッシング耐性のある多要素認証(MFA) すべてのリモートアクセスおよび機密システムに対して
- 従業員が自身の役割に関連するシステムとデータにのみアクセスできるように、ロールベースのアクセス制御を適用する
- ネットワーク全体への包括的な信頼を付与するのではなく、アクセス要求を継続的に検証するゼロトラスト戦略を検討する
システムとソフトウェアを最新の状態に保つ
技術的な保護策は、犯罪者が利用できる攻撃対象領域を減らします。組織が以下を維持していることを確認してください。
- すべてのデバイスで最新のオペレーティングシステム、アンチウイルスソフトウェア、およびセキュリティパッチ
- メールおよびネットワークシステムでのアクティブなスパムおよびウェブフィルター
- すべてのアカウントにおける強力なパスワード要件
FTCは、QRコードを介して配信されるマルウェアから保護するために、特にスマートフォンのオペレーティングシステムを更新することを推奨しています。.
ビジネスが作成および展開するQRコードを保護する
自社のQRコードは、適切に管理されていない場合、詐欺の媒介となる可能性があります。コードを管理することは、顧客と評判の両方を保護するための最も直接的な方法の1つです。.

静的QRコードではなく、動的QRコードを使用してください。. 静的コードとは異なり、, ダイナミックQRコード 印刷後も編集、監視、および無効化が可能です。コードが改ざんされたり、悪意のある宛先にリダイレクトされたりした場合でも、再印刷することなく更新または無効化できます。対照的に、静的コードは永続的であり、宛先が侵害された場合、修正する方法はありません。.
すべてのコードにカスタムブランディングを適用してください。. ロゴ、ブランドカラー、視覚的アイデンティティを持つコードは、犯罪者が説得力を持って複製することが著しく困難になります。ブランド化されたコードは、顧客や従業員に視覚的な参照点も提供します。コードが正しく見えない場合、それは目立ちます。これは、からの主要な推奨事項です。 安全なQRコード生成のベストプラクティス.
常にHTTPSの宛先にリンクしてください。. 公開するすべてのQRコードが、有効なSSL証明書を持つサイトに誘導されるようにしてください。支払い、ログインフロー、またはデータ収集に使用されるコードについては、HTTPの宛先を避けてください。.
スキャン活動の異常を監視してください。. リアルタイム分析により、突然のスキャン量の急増、地理的な異常、予期しないデバイスタイプなど、コードが侵害されたり置き換えられたりした可能性を示す異常なパターンを特定できます。. QRコード追跡ツール は、重大な損害が発生する前にこれらの信号を警告できます。.
展開されたコードを定期的に物理的に検査してください。. 公共の場所に表示されているQRコードの定期的なチェックをスケジュールしてください。最初に配置されたときに各コードを撮影し、比較するための参照としてください。オーバーレイステッカー、位置ずれ、または改ざんの兆候を探してください。.
リアルタイム監視でコードを保護する 疑わしいスキャン活動が深刻な問題になる前に検出したいですか? を使用して、 ダイナミックQRコード作成ツール 組み込みの分析機能を備えた編集可能で追跡可能なコードを作成し、何か問題があるように見える場合は、どのコードでも即座に更新または無効化できます。.
スキャン時に顧客を保護する
もしあなたのビジネスが支払い、メニュー、または顧客対応のためにQRコードを表示している場合、顧客が正規のコードをスキャンしていることを確認できるよう、以下の対策を講じてください。
- 各コードの近くに、それが何につながるか、そして顧客がどのような情報の提供を求められるかを説明する明確な指示を表示する
- 目に見えるブランディングとドメイン名を追加し、顧客が操作する前に宛先を確認できるようにする
- 同じ情報にアクセスするための代替方法(直接URL、印刷されたメニューなど)を提供し、顧客が不確かな場合にスキャンを強制されないようにする
- 顧客に不審なコードをチームに報告するよう促す目に見える通知を掲示する
削減に関する詳細については 決済状況におけるQRコードのリスク, 、小売業およびEコマース向けの業界固有のガイダンスを含め、専用の決済セキュリティガイドを参照してください。.
インシデント発生時:すべきこと
従業員または顧客が、侵害された可能性のあるQRコードを報告した場合、直ちに行動してください。
- 影響を受けた動的QRコードを無効にするか更新し、悪意のある宛先に誘導されないようにする
- インシデントを文書化し、調査のために証拠を保全する
- 影響を受けた関係者に通知し、アカウントを監視し、パスワードを変更できるようにする
- 関連当局にインシデントを報告する – ビジネス関連のサイバー詐欺についてはFBIのインターネット犯罪苦情センター(IC3)へ、消費者向け詐欺についてはFTCへ
- 他の展開されているコードを確認し、同様の改ざんがないかチェックする
何かが起こる前にインシデント対応計画を準備しておくことは、プレッシャーの中で即興で対応するよりもはるかに費用がかかりません。.
よくある質問
クイッシングは、テキストベースのリンクの代わりにQRコードを使用して、被害者を悪意のあるウェブサイトに誘導するフィッシングです。悪意のあるURLが画像に埋め込まれているため、通常プレーンテキスト内の疑わしいリンクを検出するメールセキュリティフィルターを回避することがよくあります。結果は同じです。つまり、認証情報、支払い詳細の盗難、またはマルウェアのインストールですが、その配信方法は自動ツールとユーザーの両方にとって検出を困難にします。.
既存のコードの上に貼られたステッカー、ずれ、傷、ピクセル化などの物理的な兆候を探してください。周囲の文脈を確認してください。そのコードには、組織と一致する明確なブランド表示がありますか?スキャン後のプレビューURLは、期待されるドメインと一致し、HTTPSを使用していますか?特に、緊急を要する言葉が添えられているコードや、明確な説明なしに異常な場所にあるコードには、注意してください。QRパターン自体には、悪意のある意図を確実に示す視覚的な違いはないため、文脈がすべてです。.
ダイナミックQRコードは、印刷後でも編集、監視、無効化が可能です。そのため、コードが侵害された場合でも、再印刷することなく直ちに更新または無効化できます。また、リアルタイムのスキャン分析を提供し、予期せぬ地理的スキャンや急激なスキャン数の増加といった異常なアクティビティを検出することも可能です。一方、静的QRコードは変更できない固定の宛先を持つため、何らかの侵害があった場合、すでに配布されたものを回復する手段がないまま、まったく新しいコードを作成して再展開する必要があります。.