¿No está seguro de si los códigos QR son lo suficientemente seguros para compartir información de salud protegida? Exponer datos de pacientes, incluso accidentalmente, puede significar violaciones de HIPAA, multas elevadas y la pérdida de confianza del paciente. Esta guía explica cómo implementar códigos QR de forma segura en entornos de atención médica, qué requisitos de cumplimiento se aplican y qué prácticas mantienen los datos del paciente protegidos en cada paso.
Cómo funcionan los códigos QR para compartir datos de salud
Los códigos QR codifican un enlace o token en un patrón escaneable. Cuando un miembro del personal o un paciente escanea el código, su dispositivo recupera el contenido asociado (un formulario de admisión de paciente, un resultado de laboratorio, una instrucción de alta o un portal seguro) sin necesidad de introducir datos manualmente ni de software especializado.
En el sector sanitario, esto es importante porque la alternativa suele ser una mezcla fragmentada de llamadas telefónicas, transmisiones de fax, formularios impresos y correos electrónicos sin cifrar. Los códigos QR consolidan estos puntos de contacto en una única interacción auditable. El guía de códigos QR para atención médica y hospitales los describe como una forma de mejorar el acceso de los pacientes, agilizar la comunicación y aumentar la seguridad operativa sin necesidad de un equipo técnico dedicado.
Una distinción crítica: el código QR en sí mismo nunca debe contener información de salud protegida (PHI). En su lugar, debe codificar un token opaco o una URL firmada que apunte a un sistema backend donde la ePHI se almacena y protege bajo las salvaguardias adecuadas. Esto mantiene el código físico seguro para imprimir en pulseras, tarjetas de citas o paquetes de alta sin exponer datos sensibles si el código es fotografiado o interceptado.
Requisitos de HIPAA que se aplican a los sistemas de códigos QR
La Regla de Seguridad de HIPAA establece estándares nacionales para proteger la información de salud protegida electrónica (ePHI). Cualquier sistema de códigos QR que cree, reciba, mantenga o transmita ePHI debe cumplir estos requisitos, al igual que cualquier proveedor externo involucrado en ese flujo de trabajo.
Las salvaguardias técnicas de la Regla de Seguridad cubren cuatro áreas directamente relevantes para los sistemas basados en QR:
- Control de acceso: Solo las personas o programas de software autorizados pueden acceder a los sistemas que contienen ePHI. Esto significa que los recursos vinculados a QR deben requerir autenticación antes de mostrar los datos del paciente.
- Controles de auditoría: Los mecanismos deben registrar y examinar la actividad en los sistemas que contienen o utilizan ePHI. Cada escaneo, intento de acceso y recuperación de datos debe registrarse con marcas de tiempo e identificadores de usuario.
- Seguridad de la transmisión: Las medidas técnicas deben proteger contra el acceso no autorizado a la ePHI transmitida a través de redes electrónicas, incluyendo el cifrado y los controles de integridad.
- Autenticación: Los sistemas deben verificar que los usuarios son quienes dicen ser antes de conceder el acceso.
La Regla de Privacidad añade el estándar de mínimo necesario: solo la información requerida para un propósito específico debe ser compartida. Los códigos QR dinámicos apoyan esto directamente: puedes configurar un código para mostrar solo la parte relevante de un registro de paciente, no el archivo completo.
Cuando utilizas una plataforma de códigos QR de terceros que maneja ePHI, HIPAA requiere un Acuerdo de Asociado Comercial (BAA) firmado. Este acuerdo vincula legalmente al proveedor a los mismos estándares de protección de datos y notificación de infracciones que se aplican a tu organización. Siempre verifica que un proveedor firmará un BAA y que sus controles de seguridad documentados –estándares de cifrado, registro de acceso, procedimientos de respuesta a incidentes– cumplen con los requisitos de HIPAA antes de implementar sus herramientas en un flujo de trabajo clínico.
Compartir Documentos Médicos de Forma Segura ¿Necesitas dar a los pacientes acceso instantáneo a formularios de consentimiento, instrucciones de alta o resultados de laboratorio? Utiliza el Generador de código QR para PDF para cargar archivos y generar códigos QR seguros y rastreables sin archivos adjuntos de correo electrónico ni entregas en papel.
Códigos QR Estáticos vs. Dinámicos para la Atención Médica
No todos los códigos QR ofrecen el mismo nivel de control, y para el uso en atención médica, la diferencia importa significativamente.
Códigos QR estáticos codifican datos fijos directamente en el código. Una vez impresos, no pueden ser actualizados, revocados o monitoreados. Si un código estático enlaza a un recurso que luego se vuelve obsoleto o comprometido, no tienes forma de deshabilitarlo sin reimprimir. Para aplicaciones de atención médica que involucren cualquier información específica del paciente, los códigos estáticos introducen un riesgo innecesario.
Códigos QR dinámicos enlazan a un destino en el lado del servidor que tú controlas. Esto significa que puedes:
- Actualizar el contenido enlazado sin reimprimir el código
- Establezca fechas de caducidad o reglas de acceso único en la URL
- Revoque el acceso inmediatamente si un código se pierde, se manipula o ya no es necesario
- Supervise la actividad de escaneo en tiempo real: quién accedió al recurso, cuándo y desde qué dispositivo
Por ejemplo, un médico que comparte resultados de pruebas con un especialista para una única consulta puede configurar el enlace para que caduque automáticamente después de la sesión. Si la lista de medicamentos de un paciente cambia, el código QR de su tarjeta de identificación médica sigue funcionando mientras el contenido vinculado se actualiza instantáneamente. Esta flexibilidad es lo que hace que los códigos dinámicos sean la opción adecuada para flujos de trabajo sanitarios sensibles.
El guía definitiva de códigos QR para la atención médica recomienda códigos estáticos solo para información permanente y no sensible – instrucciones de higiene, acceso Wi-Fi en salas de espera o datos de contacto fijos – y códigos dinámicos para cualquier cosa que requiera actualizaciones, seguimiento o controles de seguridad.
Cree códigos QR sanitarios rastreables y editables Gestione todos sus códigos QR sanitarios desde un único panel, actualice destinos sin reimprimir y supervise la actividad de escaneo en tiempo real con la solución de códigos QR sanitarios de Pageloot.
Controles de seguridad a implementar
Cumplir con los requisitos de salvaguardas técnicas de HIPAA en un flujo de trabajo de códigos QR requiere una configuración deliberada. Estos son los controles que más importan:

Cifrado en tránsito y en reposo
Todos los recursos vinculados a QR que manejan ePHI deben usar conexiones solo TLS con certificados válidos. Los datos almacenados en el servidor también deben cifrarse en reposo. AES-256 es el estándar utilizado por las instituciones financieras y las agencias gubernamentales, y satisface las especificaciones de implementación de cifrado de HIPAA. Cómo el cifrado protege los datos del código QR explica cómo el cifrado simétrico como AES funciona bien para aplicaciones QR dadas las limitaciones de almacenamiento del propio formato del código.
Autenticación y control de acceso
Requerir a los usuarios que verifiquen su identidad antes de ver la ePHI recuperada a través de un código QR. Esto puede incluir inicio de sesión único (SSO), autenticación multifactor (MFA) o tokens de sesión basados en el tiempo. El control de acceso basado en roles garantiza que un administrador de recepción y un médico tratante vean solo los datos que su rol requiere. Pageloot admite el control de acceso basado en roles para usuarios empresariales, lo que permite a las organizaciones prevenir ediciones no autorizadas y centralizar la gobernanza en todos los equipos.
Códigos protegidos con contraseña
Para códigos QR compartidos en contextos semipúblicos –impresos en documentos de alta, adheridos a equipos o incluidos en materiales enviados por correo– la protección con contraseña añade una capa de defensa. Incluso si alguien fotografía el código, no podrá acceder al recurso vinculado sin credenciales.
URLs firmadas de corta duración
En lugar de emitir enlaces permanentes, genere tokens que expiren después de un período establecido o después de un solo uso. Esto limita la ventana de exposición si un código es interceptado o compartido más allá de su destinatario previsto.
Registro de auditoría exhaustivo
Cada intento de escaneo, acceso exitoso y la interacción de datos debe registrarse automáticamente. Los registros deben capturar marcas de tiempo, identificadores de usuario y los recursos específicos a los que se accedió. Estos registros respaldan tanto las revisiones rutinarias de cumplimiento de HIPAA como la respuesta a incidentes si se sospecha una violación. Las organizaciones también pueden usar software dedicado software de protección de datos para monitorear información sensible, identificar posibles exposiciones y apoyar una respuesta más rápida cuando surgen problemas de seguridad.
Evite los acortadores de URL públicos y los rastreadores de terceros
Las páginas de ePHI vinculadas a códigos QR deben alojarse en dominios de atención médica de confianza y de primera parte. Los acortadores de URL públicos ocultan el destino y pueden enrutar el tráfico a través de infraestructura de terceros que no cumple con los estándares de HIPAA. Utilice análisis que preserven la privacidad en lugar de scripts de seguimiento de terceros que recopilan metadatos innecesarios.
Para una visión más amplia de las prácticas seguras de generación de códigos QR, la guía de mejores prácticas para la generación segura de códigos QR y la guía de seguridad de códigos QR en ciberdefensa cubren la encriptación, la detección de manipulaciones y el monitoreo en detalle.
Seguridad Física: Riesgos de Manipulación y Phishing
Los controles digitales protegen los datos en tránsito, pero los códigos QR en entornos clínicos también enfrentan amenazas físicas. Phishing de códigos QR – a veces llamado “quishing” – ocurre cuando un atacante coloca un código QR fraudulento sobre uno legítimo, redirigiendo los escaneos a un sitio malicioso diseñado para recolectar credenciales o instalar malware. Este riesgo es real en entornos de atención médica donde los códigos QR aparecen en la señalización de salas de espera, etiquetas de equipos y materiales impresos para pacientes.
Mitigar la manipulación física mediante:
- Uso de materiales a prueba de manipulaciones para códigos adheridos a superficies físicas
- Incrustar el logotipo y la marca de su organización directamente en el diseño del código QR para que los códigos alterados parezcan visualmente inconsistentes
- Establecer un programa de inspección rutinaria para todos los códigos QR colocados, con fotos de referencia para comparar
- Capacitar al personal para verificar que los destinos de los códigos QR coincidan con las URL esperadas antes de introducir cualquier credencial
La educación de pacientes y personal es igualmente importante. Capacite a su equipo para reconocer distribuciones sospechosas de códigos QR, usar aplicaciones de escaneo que previsualicen la URL de destino antes de abrirla, y nunca introducir credenciales de inicio de sesión en una página a la que se acceda escaneando un código desconocido. Leyes de privacidad y regulaciones clave de los códigos QR describe el contexto regulatorio para estos riesgos con más detalle.
Casos de Uso en el Sector Sanitario
Los controles de seguridad anteriores permiten una serie de aplicaciones prácticas en todo el continuo asistencial:
Registro y check-in de pacientes
Los pacientes escanean un código QR al llegar para acceder a un formulario de admisión seguro, actualizar los detalles del seguro o completar documentos de consentimiento en su propio dispositivo. Esto elimina los formularios en papel, reduce la carga de trabajo de la recepción y crea un registro digital de las presentaciones. Los flujos de trabajo de check-in sin contacto obtuvieron una amplia adopción durante el COVID-19 y continúan reduciendo los tiempos de espera y el riesgo de infección.

Distribución segura de documentos
Los resultados de laboratorio, informes de imágenes, planes de tratamiento e instrucciones de postratamiento pueden distribuirse como códigos QR en PDF. Los pacientes acceden a los documentos directamente en sus dispositivos sin necesidad de iniciar sesión en un portal o de una copia impresa. Cuando se modifican los resultados, el código dinámico refleja el contenido actualizado automáticamente. La función de carga de archivos en Pageloot admite el alojamiento seguro de PDF exactamente para este caso de uso.
Acceso de emergencia a información de salud crítica
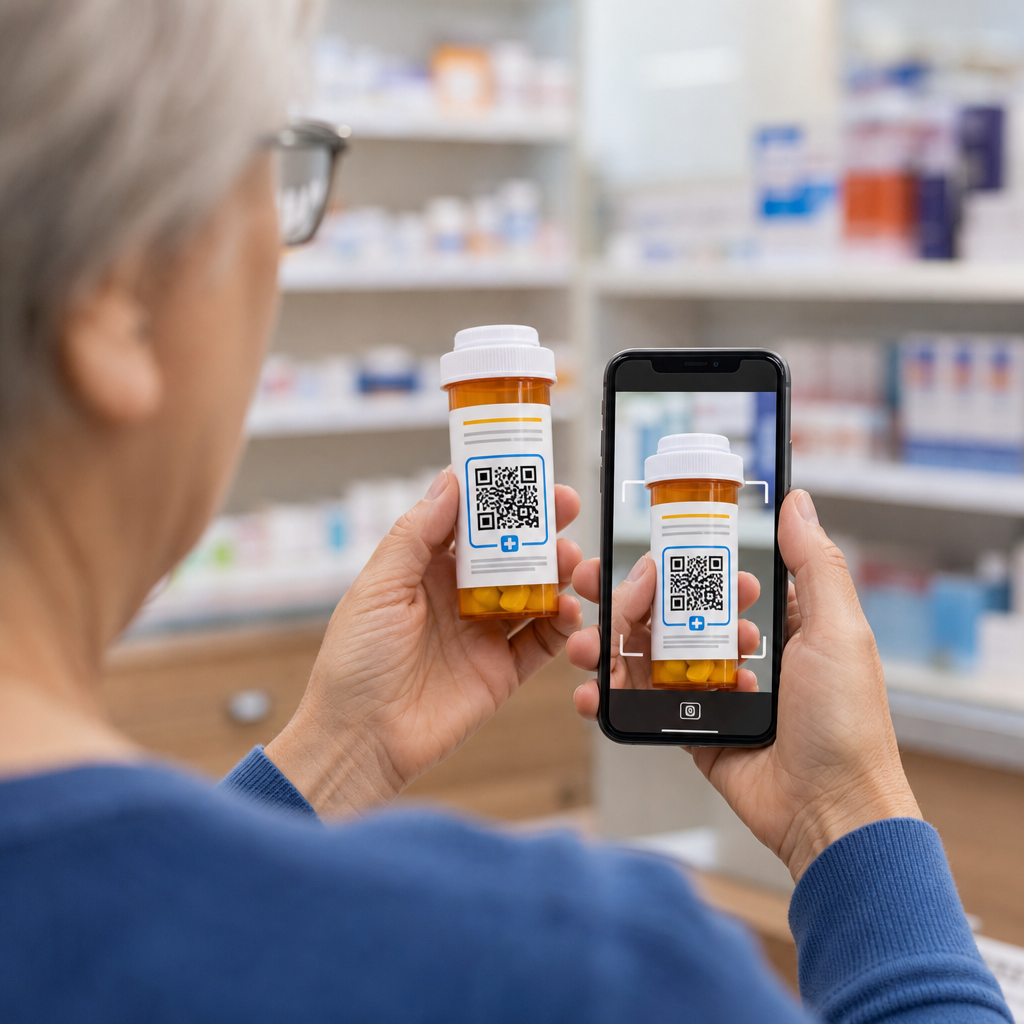
Los pacientes pueden llevar códigos QR en tarjetas o pulseras de alerta médica que enlazan a detalles críticos: alergias, medicamentos actuales, dispositivos implantados, contactos de emergencia. Los primeros intervinientes escanean el código para recuperar información vital cuando el paciente no puede comunicarse. Los códigos dinámicos aseguran que estos datos se mantengan actualizados sin necesidad de una nueva tarjeta cada vez que cambian los medicamentos.
Intercambio de datos entre proveedores
Al transferir la atención entre instalaciones o consultar a especialistas, un proveedor remitente genera un código QR con límite de tiempo vinculado a la parte relevante del historial del paciente. El proveedor receptor escanea para acceder a los datos de forma segura. El acceso expira automáticamente después del período de consulta, reduciendo el riesgo de acceso no autorizado en el futuro.
Gestión de medicamentos
Los códigos QR en los envases de los medicamentos recetados enlazan a los pacientes con instrucciones de dosificación, recursos multilingües, herramientas de recordatorio y programas de apoyo. Para la atención domiciliaria, los códigos QR pueden enlazar a planes de atención y horarios de medicación actualizados que reflejen las recetas más recientes sin necesidad de una nueva impresión.
Seguimiento y mantenimiento de equipos
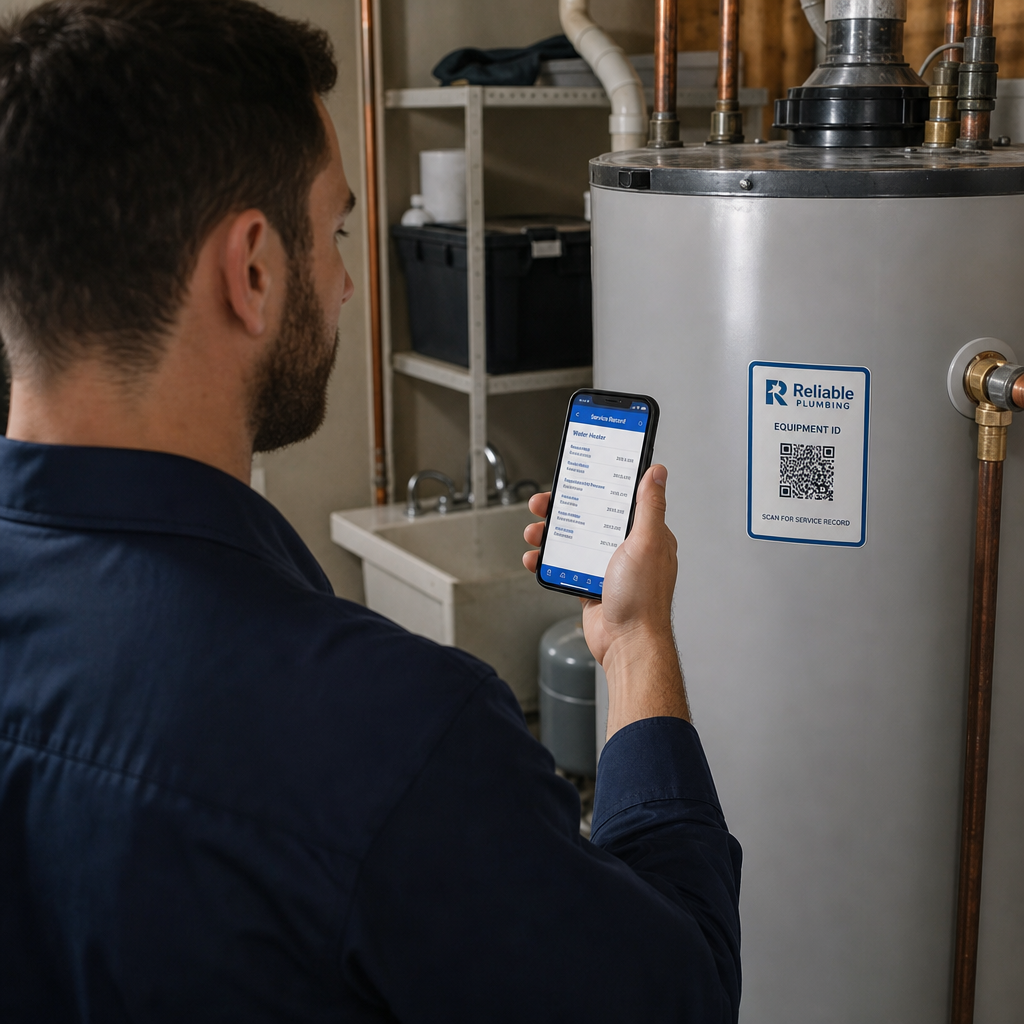
Los códigos QR en los dispositivos médicos dan al personal clínico acceso instantáneo a las especificaciones del dispositivo, programas de mantenimiento, registros de calibración y alertas de seguridad, reduciendo la carga administrativa y apoyando el cumplimiento de los requisitos de seguridad de los equipos.
Comparación de códigos QR con otros métodos de intercambio
| Método | Privacidad y seguridad | Usabilidad | Actualizaciones en tiempo real | Ruta de auditoría |
|---|---|---|---|---|
| Códigos QR dinámicos | Alta (cifrado, control de acceso) | Excelente (escaneo instantáneo) | Sí | Sí (registro automático) |
| Códigos QR Estáticos | Media (sin revocación) | Excelente (escaneo instantáneo) | No | Limitado |
| Portales de Pacientes | Alto (MFA compatible) | Pobre (fricción de inicio de sesión) | Sí | Sí |
| Correo electrónico/Fax | Bajo (a menudo sin cifrar) | Medio | No | No |
| Códigos de barras tradicionales | Medio (cifrado limitado) | Bueno (requiere escáner) | No | No |
Los códigos QR dinámicos ocupan un término medio práctico: ofrecen los controles de seguridad de un portal de pacientes sin la fricción de inicio de sesión que desalienta la participación del paciente. Superan al fax y al correo electrónico en todas las dimensiones de seguridad, y proporcionan los registros de auditoría que HIPAA exige, sin el costo de infraestructura de construir o mantener un sistema de portal dedicado.
Lista de verificación de implementación
Antes de implementar códigos QR en cualquier flujo de trabajo que involucre datos de pacientes, verifique que estos controles estén implementados:
- Los códigos QR codifican tokens opacos, no PHI directamente
- Todos los recursos vinculados utilizan HTTPS con certificados válidos
- La ePHI está cifrada en tránsito y en reposo
- Se requiere autenticación (MFA o SSO) antes de mostrar los datos del paciente
- El acceso está limitado por rol utilizando principios de mínimo privilegio
- Las URL son de tiempo limitado o de un solo uso para intercambios sensibles
- Cada evento de escaneo y acceso se registra automáticamente
- Los registros se revisan regularmente y se conservan según las políticas de su organización
- Existe un BAA firmado con su proveedor de plataforma de códigos QR
- Los códigos físicos están marcados, se inspeccionan regularmente y utilizan materiales a prueba de manipulaciones
- El personal ha recibido capacitación sobre los riesgos de quishing y el comportamiento de escaneo seguro
- Los códigos orientados al paciente enlazan solo con la información mínima necesaria
Para una mirada más profunda a las aplicaciones de códigos QR en entornos clínicos, la página de códigos QR para hospitales y atención médica cubre la identificación de pacientes, el seguimiento de equipos, la transparencia de medicamentos y más. También puede explorar soluciones de códigos QR por industria para ver cómo la misma tecnología se adapta a diferentes contextos operativos.
Los códigos QR funcionan en el sector de la salud cuando la implementación los trata como una interfaz segura para sistemas debidamente protegidos, no como un mecanismo de almacenamiento de datos sensibles. Si la arquitectura es correcta, se aplica la autenticación y el registro, los códigos QR se convierten en una de las formas de menor fricción para dar a pacientes y proveedores un acceso rápido y conforme a la información que necesitan.
Cree un flujo de trabajo de códigos QR compatible con HIPAA Genere códigos QR dinámicos y de marca con seguimiento de escaneo integrado, controles de acceso y análisis en tiempo real. El Generador de códigos QR de enlace de Pageloot le permite crear y administrar cada código desde un solo panel, y actualizar los destinos en cualquier momento sin reimprimir.
Preguntas frecuentes
No. El código QR solo debe codificar un token opaco o una URL firmada que apunte a un sistema de backend seguro. La PHI se almacena y protege en el lado del servidor bajo las salvaguardias adecuadas de HIPAA. De esta manera, fotografiar o interceptar el código no expone ningún dato del paciente – el acceso aún requiere autenticación en el destino vinculado.
Los códigos QR dinámicos le permiten actualizar el contenido vinculado, establecer fechas de vencimiento, revocar el acceso al instante y monitorear cada intento de escaneo en tiempo real. Los códigos estáticos son permanentes e irrevocables – si un recurso vinculado cambia o surge un problema de seguridad, no puede deshabilitar el código sin reimprimirlo. Para cualquier flujo de trabajo que involucre información específica del paciente o datos sensibles al tiempo, los códigos dinámicos son la elección apropiada.
Sí, si la plataforma del proveedor crea, recibe, mantiene o transmite ePHI como parte de su flujo de trabajo. HIPAA requiere un BAA firmado con cualquier asociado comercial involucrado en el manejo de información de salud protegida. Antes de seleccionar una plataforma, confirme que el proveedor firmará un BAA y que sus controles de seguridad – estándares de cifrado, registro de acceso, procedimientos de notificación de infracciones – cumplen con los requisitos de HIPAA.