Jeste li nesigurni jesu li QR kodovi dovoljno sigurni za dijeljenje zaštićenih zdravstvenih informacija? Izlaganje podataka pacijenata – čak i slučajno – može značiti kršenja HIPAA-e, visoke kazne i narušeno povjerenje pacijenata. Ovaj vodič objašnjava kako sigurno implementirati QR kodove u zdravstvenim ustanovama, koji se zahtjevi usklađenosti primjenjuju i koje prakse štite podatke pacijenata na svakom koraku.
Kako QR kodovi funkcioniraju za dijeljenje zdravstvenih podataka
QR kodovi kodiraju vezu ili token u skenirajući uzorak. Kada član osoblja ili pacijent skenira kod, njihov uređaj dohvaća povezani sadržaj – obrazac za prijem pacijenta, laboratorijski nalaz, upute za otpust ili siguran portal – bez potrebe za ručnim unosom podataka ili specijaliziranim softverom.
U zdravstvu je to važno jer je alternativa često fragmentirana mješavina telefonskih poziva, faks prijenosa, tiskanih obrazaca i nešifrirane e-pošte. QR kodovi konsolidiraju ove dodirne točke u jednu, provjerljivu interakciju. The Vodič za QR kodove za zdravstvo i bolnice opisuje ih kao način za poboljšanje pristupa pacijenata, pojednostavljenje komunikacije i povećanje operativne sigurnosti bez potrebe za namjenskim tehničkim timom.
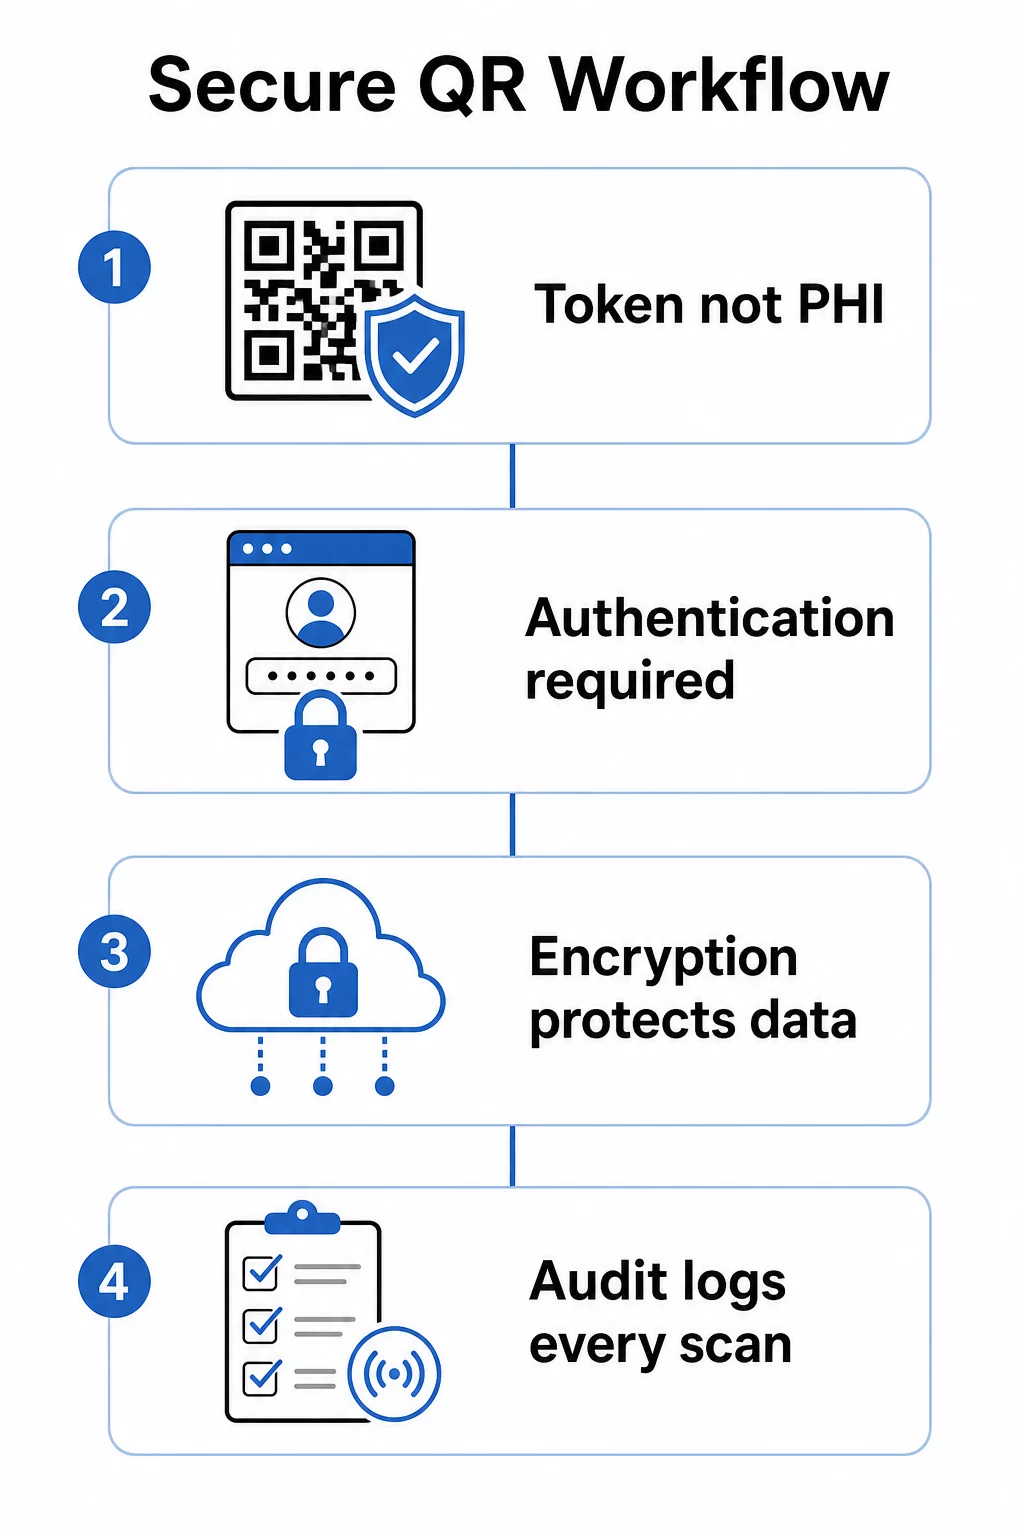
Ključna razlika: sam QR kod nikada ne bi smio sadržavati zaštićene zdravstvene informacije (PHI). Umjesto toga, trebao bi kodirati neprozirni token ili potpisani URL koji upućuje na pozadinski sustav gdje se ePHI pohranjuje i štiti pod odgovarajućim zaštitnim mjerama. To čuva fizički kod sigurnim za ispis na narukvicama, karticama za termine ili paketima za otpust bez izlaganja osjetljivih podataka ako se kod fotografira ili presretne.
HIPAA zahtjevi koji se primjenjuju na sustave QR kodova
HIPAA Sigurnosno pravilo uspostavlja nacionalne standarde za zaštitu elektroničkih zaštićenih zdravstvenih informacija (ePHI). Svaki sustav QR kodova koji stvara, prima, održava ili prenosi ePHI mora ispunjavati ove zahtjeve – kao i svaki dobavljač treće strane uključen u taj radni proces.
Tehničke zaštitne mjere Sigurnosnog pravila pokrivaju četiri područja izravno relevantna za sustave temeljene na QR kodovima:
- Kontrola pristupa: Samo ovlaštene osobe ili softverski programi smiju pristupati sustavima koji sadrže ePHI. To znači da resursi povezani s QR kodovima moraju zahtijevati autentifikaciju prije prikazivanja podataka pacijenata.
- Kontrole revizije: Mehanizmi moraju bilježiti i ispitivati aktivnost u sustavima koji sadrže ili koriste ePHI. Svako skeniranje, pokušaj pristupa i dohvaćanje podataka mora biti zabilježeno s vremenskim oznakama i korisničkim identifikatorima.
- Sigurnost prijenosa: Tehničke mjere moraju štititi od neovlaštenog pristupa ePHI-u prenesenom preko elektroničkih mreža, uključujući enkripciju i kontrole integriteta.
- Autentifikacija: Sustavi moraju provjeriti jesu li korisnici oni za koje se predstavljaju prije nego što im odobre pristup.
Pravilo o privatnosti dodaje standard minimalno potrebnog: samo informacije potrebne za određenu svrhu trebaju se dijeliti. Dinamički QR kodovi to izravno podržavaju – možete konfigurirati kod da prikazuje samo relevantni dio pacijentovog kartona, a ne cijelu datoteku.
Kada koristite platformu treće strane za QR kodove koja obrađuje ePHI, HIPAA zahtijeva potpisani Ugovor o poslovnoj suradnji (BAA). Ovaj ugovor pravno obvezuje dobavljača na iste standarde zaštite podataka i obavještavanja o povredama koji se primjenjuju na vašu organizaciju. Uvijek provjerite hoće li dobavljač potpisati BAA i jesu li njihove dokumentirane sigurnosne kontrole – standardi šifriranja, bilježenje pristupa, procedure odgovora na incidente – u skladu sa zahtjevima HIPAA-e prije implementacije njihovih alata u klinički radni proces.
Sigurno dijelite medicinske dokumente Trebate pacijentima omogućiti trenutačan pristup obrascima za pristanak, uputama za otpust ili laboratorijskim rezultatima? Koristite QR kod PDF generator za prijenos datoteka i generiranje QR kodova koji se mogu pratiti i sigurni su, bez privitaka e-pošte ili predaje papira.
Statički naspram dinamičkih QR kodova za zdravstvo
Nisu svi QR kodovi jednako kontrolirani, a za upotrebu u zdravstvu razlika je značajna.
Statički QR kodovi kodiraju fiksne podatke izravno u kod. Jednom ispisani, ne mogu se ažurirati, opozvati ili nadzirati. Ako statički kod povezuje s resursom koji kasnije postane zastario ili kompromitiran, nemate načina da ga onemogućite bez ponovnog ispisa. Za zdravstvene aplikacije koje uključuju bilo kakve informacije specifične za pacijenta, statički kodovi uvode nepotreban rizik.
Dinamički QR kodovi povezuju se s odredištem na strani poslužitelja koje vi kontrolirate. To znači da možete:
- Ažurirati povezani sadržaj bez ponovnog ispisa koda
- Postavite datume isteka ili pravila jednokratnog pristupa na URL-u
- Odmah opozovite pristup ako je kod izgubljen, neovlašteno mijenjan ili više nije potreban
- Pratite aktivnost skeniranja u stvarnom vremenu – tko je pristupio resursu, kada i s kojeg uređaja
Na primjer, liječnik koji dijeli rezultate pretraga sa specijalistom za jednu konzultaciju može konfigurirati vezu da automatski istekne nakon sesije. Ako se popis lijekova pacijenta promijeni, QR kod na njegovoj medicinskoj iskaznici nastavlja raditi dok se povezani sadržaj trenutačno ažurira. Ova fleksibilnost čini dinamičke kodove prikladnim izborom za osjetljive zdravstvene radne procese.
The ultimativni vodič za QR kodove u zdravstvu preporučuje statičke kodove samo za trajne, neosjetljive informacije – upute za higijenu, Wi-Fi pristup u čekaonicama ili fiksne kontakt podatke – i dinamičke kodove za sve što zahtijeva ažuriranja, praćenje ili sigurnosne kontrole.
Stvorite QR kodove za zdravstvo koji se mogu pratiti i uređivati Upravljajte svim svojim QR kodovima za zdravstvo s jedne nadzorne ploče, ažurirajte odredišta bez ponovnog ispisa i pratite aktivnost skeniranja u stvarnom vremenu pomoću Pageloot rješenja za QR kodove u zdravstvu.
Sigurnosne kontrole za implementaciju
Ispunjenje tehničkih sigurnosnih zahtjeva HIPAA-e u radnom procesu s QR kodovima zahtijeva namjernu konfiguraciju. Ovo su kontrole koje su najvažnije:
Enkripcija u prijenosu i u mirovanju
Svi resursi povezani s QR kodovima koji obrađuju ePHI moraju koristiti isključivo TLS veze s važećim certifikatima. Podaci pohranjeni na poslužitelju također moraju biti šifrirani u mirovanju. AES-256 je standard koji koriste financijske institucije i vladine agencije, te zadovoljava HIPAA-ine specifikacije za implementaciju enkripcije. Kako enkripcija osigurava podatke QR koda objašnjava kako simetrična enkripcija poput AES-a dobro funkcionira za QR aplikacije s obzirom na ograničenja pohrane samog formata koda.
Autentifikacija i kontrola pristupa
Zahtijevajte od korisnika da potvrde svoj identitet prije pregledavanja ePHI-ja dohvaćenog putem QR koda. To može uključivati jedinstvenu prijavu (SSO), višefaktorsku autentifikaciju (MFA) ili vremenski ograničene sesijske tokene. Kontrola pristupa temeljena na ulogama osigurava da administrator na recepciji i liječnik vide samo podatke koje njihova uloga zahtijeva. Pageloot podržava kontrolu pristupa temeljenu na ulogama za poslovne korisnike, omogućujući organizacijama da spriječe neovlaštene izmjene i centraliziraju upravljanje među timovima.
Kodovi zaštićeni lozinkom
Za QR kodove dijeljene u polujavnim kontekstima – ispisane na otpusnim dokumentima, pričvršćene na opremu ili uključene u poslane materijale – zaštita lozinkom dodaje sloj obrane. Čak i ako netko fotografira kod, ne može pristupiti povezanom resursu bez vjerodajnica.
Kratkotrajni, potpisani URL-ovi
Umjesto izdavanja trajnih poveznica, generirajte tokene koji istječu nakon određenog razdoblja ili nakon jednokratne upotrebe. To ograničava prozor izloženosti ako je kod presretnut ili podijeljen izvan namjeravanog primatelja.
Sveobuhvatno bilježenje revizije
Svaki pokušaj skeniranja, uspješan pristup i interakcija s podacima trebaju se automatski bilježiti. Zapisi moraju bilježiti vremenske oznake, korisničke identifikatore i specifične resurse kojima se pristupilo. Ovi zapisi podržavaju i rutinske preglede usklađenosti s HIPAA-om i odgovor na incidente ako se sumnja na povredu. Organizacije također mogu koristiti namjenski softver za zaštitu podataka za nadzor osjetljivih informacija, identificiranje potencijalne izloženosti i podršku bržem odgovoru kada se pojave sigurnosni problemi.
Izbjegavajte javne skraćivače URL-ova i alate za praćenje trećih strana
Stranice ePHI-ja povezane s QR kodovima trebaju biti hostirane pod pouzdanim, vlastitim domenama zdravstvene skrbi. Javni skraćivači URL-ova zamagljuju odredište i mogu preusmjeriti promet kroz infrastrukturu trećih strana koja ne zadovoljava HIPAA standarde. Koristite analitiku koja čuva privatnost umjesto skripti za praćenje trećih strana koje prikupljaju nepotrebne metapodatke.
Za širi pogled na prakse sigurnog generiranja QR kodova, vodič za najbolje prakse sigurnog generiranja QR kodova and the vodič za sigurnost QR kodova u kibernetičkoj obrani detaljno pokrivaju enkripciju, detekciju neovlaštenog pristupa i nadzor.
Fizička sigurnost: Rizici neovlaštenog pristupa i krađe identiteta
Digitalne kontrole štite podatke u tranzitu, ali QR kodovi u kliničkim okruženjima također se suočavaju s fizičkim prijetnjama. Krađa identiteta putem QR koda – ponekad nazvana “quishing” – događa se kada napadač postavi lažni QR kod preko legitimnog, preusmjeravajući skeniranja na zlonamjernu stranicu dizajniranu za prikupljanje vjerodajnica ili instaliranje zlonamjernog softvera. Ovaj rizik je stvaran u zdravstvenim ustanovama gdje se QR kodovi pojavljuju na natpisima u čekaonicama, naljepnicama opreme i ispisanim materijalima za pacijente.
Ublažite fizičko neovlašteno mijenjanje putem:
- Korištenje materijala otpornih na neovlašteno mijenjanje za kodove pričvršćene na fizičke površine
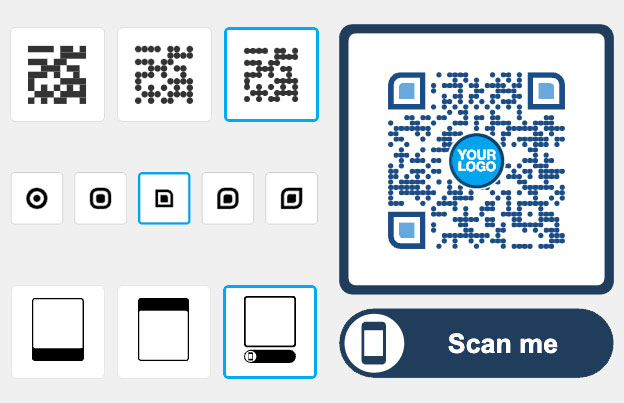
- Ugrađivanje logotipa i brendiranja vaše organizacije izravno u dizajn QR koda tako da izmijenjeni kodovi izgledaju vizualno nedosljedno
- Uspostavljanje rasporeda rutinskih inspekcija za sve postavljene QR kodove, s referentnim fotografijama za usporedbu
- Obuka osoblja za provjeru podudaraju li se odredišta QR kodova s očekivanim URL-ovima prije unosa bilo kakvih vjerodajnica
Edukacija pacijenata i osoblja jednako je važna. Obučite svoj tim da prepoznaje sumnjive distribucije QR kodova, koristi aplikacije za skeniranje koje prikazuju pregled odredišnog URL-a prije otvaranja i nikada ne unosi vjerodajnice za prijavu na stranicu do koje se došlo skeniranjem nepoznatog koda. Zakoni o privatnosti QR kodova i ključni propisi detaljnije opisuje regulatorni kontekst za ove rizike.
Slučajevi upotrebe u zdravstvu
Gore navedene sigurnosne kontrole omogućuju niz praktičnih primjena u cijelom kontinuumu skrbi:
Registracija i prijava pacijenata
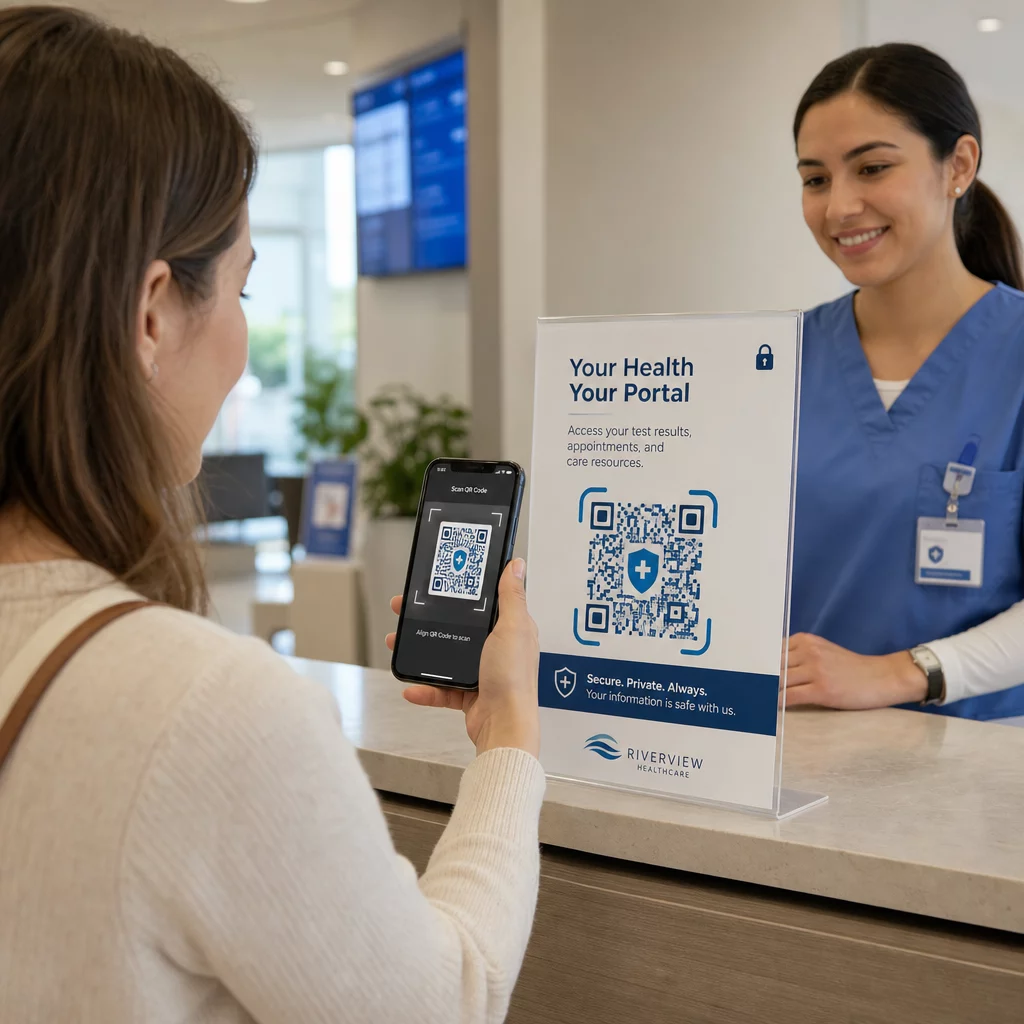
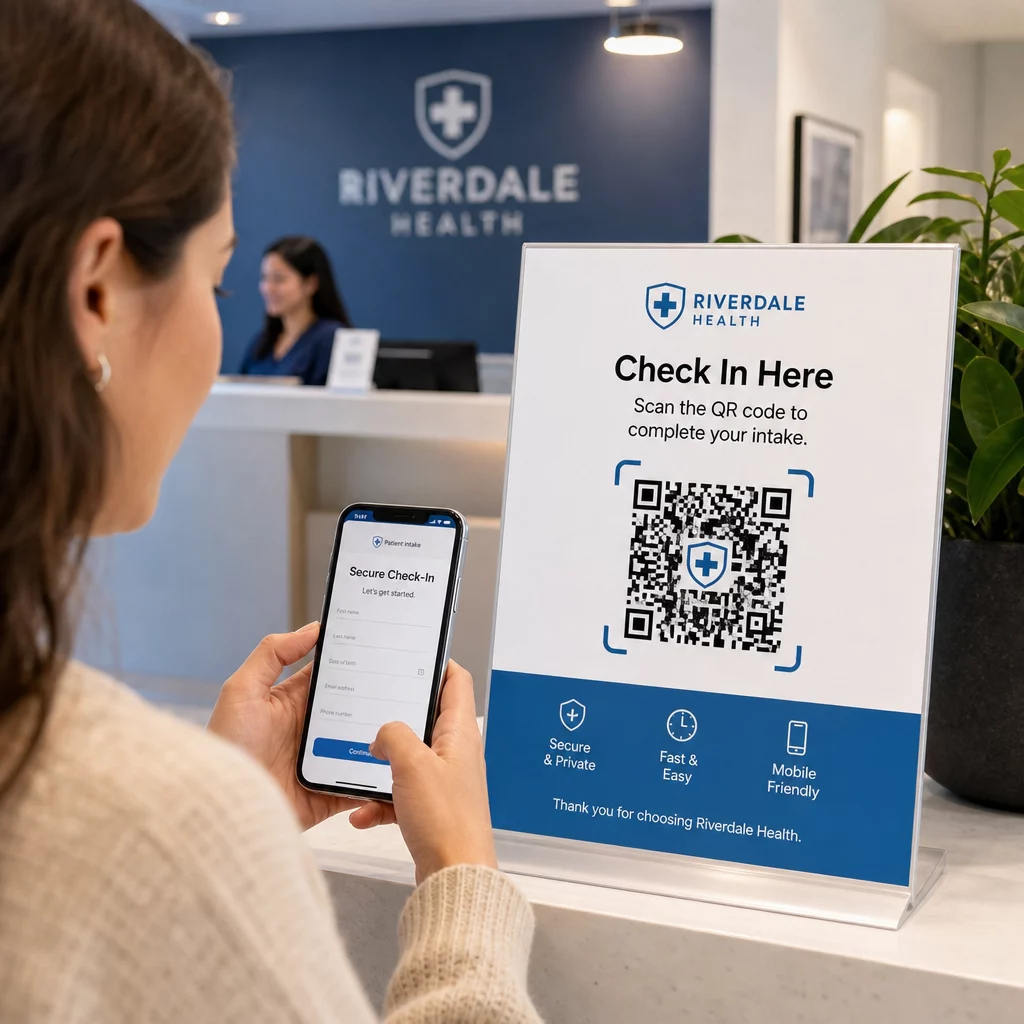
Pacijenti skeniraju QR kod po dolasku kako bi pristupili sigurnom obrascu za prijem, ažurirali podatke o osiguranju ili ispunili dokumente o pristanku na vlastitom uređaju. Time se eliminiraju papirnati obrasci, smanjuje opterećenje recepcije i stvara digitalni zapis podnesaka. Beskontaktni procesi prijave široko su prihvaćeni tijekom COVID-19 i nastavljaju smanjivati vrijeme čekanja i rizik od infekcije.
Sigurna distribucija dokumenata
Rezultati laboratorijskih pretraga, izvješća o snimanju, planovi liječenja i upute za naknadnu njegu mogu se distribuirati kao PDF QR kodovi. Pacijenti pristupaju dokumentima izravno na svojim uređajima bez potrebe za prijavom na portal ili ispisanim materijalom. Kada se rezultati izmijene, dinamički kod automatski odražava ažurirani sadržaj. The značajka prijenosa datoteka na Pagelootu podržava sigurno hostiranje PDF-ova za upravo ovaj slučaj upotrebe.
Hitni pristup kritičnim zdravstvenim informacijama
Pacijenti mogu nositi QR kodove na medicinskim karticama upozorenja ili narukvicama koje povezuju s kritičnim detaljima – alergijama, trenutnim lijekovima, ugrađenim uređajima, kontaktima za hitne slučajeve. Prvi odgovoritelji skeniraju kod kako bi dohvatili informacije koje spašavaju život kada pacijent ne može komunicirati. Dinamički kodovi osiguravaju da ti podaci ostanu ažurni bez potrebe za novom karticom svaki put kada se lijekovi promijene.
Dijeljenje podataka između pružatelja usluga
Prilikom prijenosa skrbi između ustanova ili savjetovanja sa specijalistima, pružatelj koji šalje generira vremenski ograničen QR kod povezan s relevantnim dijelom pacijentovog kartona. Pružatelj koji prima skenira kod za siguran pristup podacima. Pristup automatski istječe nakon razdoblja savjetovanja, smanjujući rizik od neovlaštenog budućeg pristupa.
Upravljanje lijekovima
QR kodovi na pakiranju lijekova povezuju pacijente s uputama za doziranje, višejezičnim resursima, alatima za podsjetnike i programima podrške. Za kućnu njegu, QR kodovi mogu povezati s ažuriranim planovima skrbi i rasporedima lijekova koji odražavaju najnovije recepte bez potrebe za novim ispisom.
Praćenje i održavanje opreme
QR kodovi na medicinskim uređajima omogućuju kliničkom osoblju trenutačan pristup specifikacijama uređaja, rasporedima održavanja, zapisima o kalibraciji i sigurnosnim upozorenjima – smanjujući administrativne troškove i podržavajući usklađenost sa sigurnosnim zahtjevima opreme.
Usporedba QR kodova s drugim metodama dijeljenja
| metoda | Privatnost i sigurnost | Upotrebljivost | Ažuriranja u stvarnom vremenu | Revizijski trag |
|---|---|---|---|---|
| Dinamički QR kodovi | Visoka (šifrirano, kontroliran pristup) | Izvrsna (trenutačno skeniranje) | Da | Da (automatsko bilježenje) |
| Statični QR kodovi | Srednja (bez opoziva) | Izvrsna (trenutačno skeniranje) | Ne | ograničeno |
| Portali za pacijente | Visoko (podržan MFA) | Slabo (poteškoće pri prijavi) | Da | Da |
| E-pošta/Faks | Nisko (često nešifrirano) | Srednji | Ne | Ne |
| Tradicionalni barkodovi | Srednje (ograničena enkripcija) | Dobro (zahtijeva skener) | Ne | Ne |
Dinamički QR kodovi zauzimaju praktičnu sredinu: nude sigurnosne kontrole portala za pacijente bez poteškoća pri prijavi koje obeshrabruju angažman pacijenata. Nadmašuju faks i e-poštu u svakoj sigurnosnoj dimenziji i pružaju revizijske tragove koje zahtijeva HIPAA – bez troškova infrastrukture za izgradnju ili održavanje namjenskog sustava portala.
Popis za provjeru implementacije
Prije implementacije QR kodova u bilo koji radni proces koji uključuje podatke o pacijentima, provjerite jesu li ove kontrole na mjestu:
- QR kodovi kodiraju neprozirne tokene, a ne izravno PHI
- Svi povezani resursi koriste HTTPS s važećim certifikatima
- ePHI je šifriran u prijenosu i u mirovanju
- Autentifikacija (MFA ili SSO) je potrebna prije prikazivanja podataka o pacijentima
- Pristup je ograničen ulogom koristeći načela najmanje privilegije
- URL-ovi su vremenski ograničeni ili za jednokratnu upotrebu za osjetljive razmjene
- Svako skeniranje i događaj pristupa automatski se bilježi
- Zapisi se redovito pregledavaju i čuvaju prema pravilima vaše organizacije
- Potpisani BAA je na snazi s vašim dobavljačem platforme za QR kodove
- Fizički kodovi su brendirani, redovito se pregledavaju i koriste materijale otporne na neovlašteno otvaranje
- Osoblje je prošlo obuku o rizicima quishinga i sigurnom ponašanju pri skeniranju
- Kodovi namijenjeni pacijentima povezuju se samo s minimalno potrebnim informacijama
Za detaljniji uvid u primjene QR kodova u kliničkim okruženjima, stranica QR kodovi za bolnice i zdravstvo pokriva identifikaciju pacijenata, praćenje opreme, transparentnost lijekova i još mnogo toga. Također možete istražiti rješenja QR kodova po industriji kako biste vidjeli kako se ista tehnologija prilagođava različitim operativnim kontekstima.
QR kodovi funkcioniraju u zdravstvu kada ih implementacija tretira kao sigurno sučelje za pravilno zaštićene sustave – a ne kao mehanizam za pohranu osjetljivih podataka. Postavite arhitekturu ispravno, provedite autentifikaciju i bilježenje, i QR kodovi postaju jedan od načina s najmanje trenja da pacijentima i pružateljima omoguće brz, usklađen pristup informacijama koje trebaju.
Izgradite HIPAA-spremni radni tijek QR kodova Generirajte dinamične, brendirane QR kodove s ugrađenim praćenjem skeniranja, kontrolama pristupa i analitikom u stvarnom vremenu. Platforma Pageloot Veza Generator QR kodova omogućuje vam stvaranje i upravljanje svakim kodom s jedne nadzorne ploče – i ažuriranje odredišta bilo kada bez ponovnog ispisa.
Često postavljana pitanja
Ne. QR kod bi trebao kodirati samo neproziran token ili potpisani URL koji upućuje na siguran pozadinski sustav. PHI se pohranjuje i štiti na strani poslužitelja pod odgovarajućim HIPAA zaštitnim mjerama. Na taj način, fotografiranje ili presretanje koda ne otkriva nikakve podatke o pacijentu – pristup i dalje zahtijeva autentifikaciju na povezanoj destinaciji.
Dinamički QR kodovi omogućuju vam da ažurirate povezani sadržaj, postavite datume isteka, odmah opozovete pristup i pratite svaki pokušaj skeniranja u stvarnom vremenu. Statički kodovi su trajni i neopozivi – ako se povezani resurs promijeni ili nastane sigurnosni problem, ne možete onemogućiti kod bez ponovnog ispisa. Za bilo koji radni proces koji uključuje informacije specifične za pacijenta ili vremenski osjetljive podatke, dinamički kodovi su prikladan izbor.
Da, ako platforma dobavljača stvara, prima, održava ili prenosi ePHI kao dio vašeg radnog procesa. HIPAA zahtijeva potpisan BAA s bilo kojim poslovnim suradnikom uključenim u rukovanje zaštićenim zdravstvenim informacijama. Prije odabira platforme, potvrdite da će dobavljač potpisati BAA i da njihove sigurnosne kontrole – standardi šifriranja, bilježenje pristupa, procedure obavještavanja o povredi podataka – zadovoljavaju HIPAA zahtjeve.