هل أنت غير متأكد مما إذا كانت رموز QR آمنة بما يكفي لمشاركة معلومات الصحة المحمية؟ قد يؤدي كشف بيانات المرضى - حتى عن طريق الخطأ - إلى انتهاكات HIPAA وغرامات باهظة وفقدان ثقة المرضى. يشرح هذا الدليل كيفية تطبيق رموز QR بأمان في إعدادات الرعاية الصحية، وما هي متطلبات الامتثال التي تنطبق، والممارسات التي تحافظ على حماية بيانات المرضى في كل خطوة.
كيف تعمل رموز QR لمشاركة البيانات الصحية
تقوم رموز QR بترميز رابط أو رمز مميز في نمط قابل للمسح. عندما يقوم موظف أو مريض بمسح الرمز، يسترد جهازه المحتوى المرتبط – نموذج قبول مريض، نتيجة مختبر، تعليمات خروج، أو بوابة آمنة – دون الحاجة إلى إدخال بيانات يدوي أو برامج متخصصة.
في الرعاية الصحية، هذا مهم لأن البديل غالبًا ما يكون مزيجًا مجزأً من المكالمات الهاتفية، وإرسال الفاكسات، والنماذج المطبوعة، والبريد الإلكتروني غير المشفر. تعمل رموز QR على دمج نقاط الاتصال هذه في تفاعل واحد قابل للتدقيق. الـ دليل رموز QR للرعاية الصحية والمستشفيات يصفها بأنها وسيلة لتحسين وصول المرضى، وتبسيط الاتصالات، وزيادة السلامة التشغيلية دون الحاجة إلى فريق تقني مخصص.
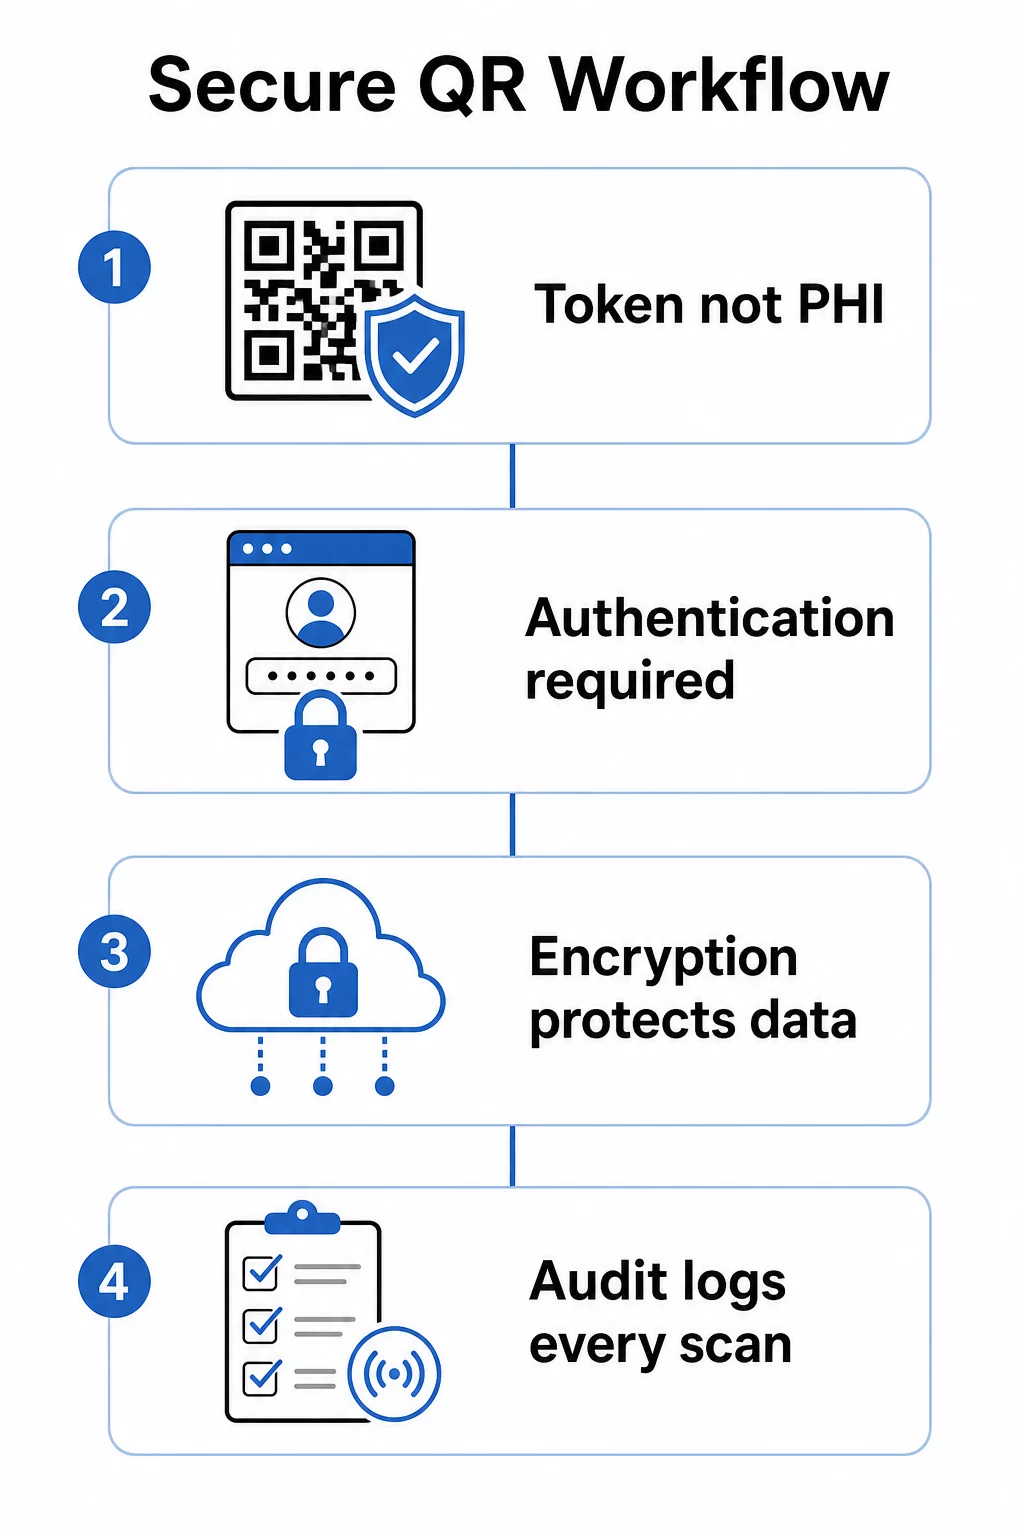
تمييز حاسم: يجب ألا يحتوي رمز QR نفسه أبدًا على معلومات صحية محمية (PHI). بدلاً من ذلك، يجب أن يقوم بترميز رمز مميز مبهم أو عنوان URL موقع يشير إلى نظام خلفي حيث يتم تخزين وحماية معلومات الصحة الإلكترونية المحمية (ePHI) بموجب ضمانات مناسبة. وهذا يحافظ على الرمز المادي آمنًا للطباعة على أساور المعصم، أو بطاقات المواعيد، أو حزم الخروج دون كشف البيانات الحساسة إذا تم تصوير الرمز أو اعتراضه.
متطلبات HIPAA التي تنطبق على أنظمة رموز QR
تحدد قاعدة أمان HIPAA معايير وطنية لحماية معلومات الصحة الإلكترونية المحمية (ePHI). يجب أن يفي أي نظام لرموز QR يقوم بإنشاء أو استقبال أو صيانة أو نقل معلومات الصحة الإلكترونية المحمية (ePHI) بهذه المتطلبات – وكذلك أي بائع طرف ثالث مشارك في سير العمل هذا.
تغطي الضمانات التقنية لقاعدة الأمان أربعة مجالات ذات صلة مباشرة بالأنظمة القائمة على رموز QR:
- التحكم في الوصول: لا يجوز إلا للأشخاص المصرح لهم أو برامج الكمبيوتر الوصول إلى الأنظمة التي تحتوي على معلومات الصحة الإلكترونية المحمية (ePHI). وهذا يعني أن الموارد المرتبطة برموز QR يجب أن تتطلب المصادقة قبل عرض بيانات المرضى.
- ضوابط التدقيق: يجب أن تسجل الآليات وتفحص النشاط في الأنظمة التي تحتوي على معلومات الصحة الإلكترونية المحمية (ePHI) أو تستخدمها. يجب تسجيل كل عملية مسح، ومحاولة وصول، واسترجاع بيانات مع طوابع زمنية ومعرفات المستخدم.
- أمان الإرسال: يجب أن تحمي التدابير التقنية من الوصول غير المصرح به إلى معلومات الصحة الإلكترونية المحمية (ePHI) المنقولة عبر الشبكات الإلكترونية، بما في ذلك التشفير وضوابط السلامة.
- المصادقة: يجب على الأنظمة التحقق من هوية المستخدمين قبل منحهم حق الوصول.
تضيف قاعدة الخصوصية معيار الحد الأدنى الضروري: يجب مشاركة المعلومات المطلوبة لغرض محدد فقط. تدعم رموز QR الديناميكية هذا مباشرةً – يمكنك تهيئة رمز لإظهار الجزء ذي الصلة فقط من سجل المريض، وليس الملف بأكمله.
عند استخدام منصة رمز QR تابعة لجهة خارجية تتعامل مع المعلومات الصحية الإلكترونية المحمية (ePHI)، تتطلب HIPAA توقيع اتفاقية شريك العمل (BAA). تلزم هذه الاتفاقية البائع قانونًا بنفس معايير حماية البيانات والإبلاغ عن الاختراقات التي تنطبق على مؤسستك. تحقق دائمًا من أن البائع سيوقع اتفاقية BAA وأن ضوابطه الأمنية الموثقة – معايير التشفير، وتسجيل الوصول، وإجراءات الاستجابة للحوادث – تلبي متطلبات HIPAA قبل نشر أدواته في سير العمل السريري.
مشاركة المستندات الطبية بأمان هل تحتاج إلى منح المرضى وصولاً فوريًا إلى نماذج الموافقة، أو تعليمات الخروج، أو نتائج المختبر؟ استخدم مولد باركود QR لملف PDF لتحميل الملفات وإنشاء رموز QR آمنة وقابلة للتتبع دون مرفقات بريد إلكتروني أو تسليم ورقي.
رموز QR الثابتة مقابل الديناميكية للرعاية الصحية
لا تقدم جميع رموز QR نفس مستوى التحكم، وبالنسبة للاستخدام في الرعاية الصحية، فإن الفرق مهم بشكل كبير.
رموز QR الثابتة تقوم بتشفير البيانات الثابتة مباشرة في الرمز. بمجرد طباعتها، لا يمكن تحديثها أو إلغاؤها أو مراقبتها. إذا كان الرمز الثابت يربط بمورد أصبح قديمًا أو مخترقًا لاحقًا، فلا توجد لديك طريقة لتعطيله دون إعادة الطباعة. بالنسبة لتطبيقات الرعاية الصحية التي تتضمن أي معلومات خاصة بالمريض، فإن الرموز الثابتة تقدم مخاطر غير ضرورية.
رموز QR الديناميكية تربط بوجهة على جانب الخادم تتحكم فيها. هذا يعني أنه يمكنك:
- تحديث المحتوى المرتبط دون إعادة طباعة الرمز
- تعيين تواريخ انتهاء الصلاحية أو قواعد الوصول لمرة واحدة على الرابط
- إلغاء الوصول فورًا إذا فُقد الرمز أو تم التلاعب به أو لم يعد هناك حاجة إليه
- مراقبة نشاط المسح في الوقت الفعلي – من وصل إلى المورد، ومتى، ومن أي جهاز
على سبيل المثال، يمكن للطبيب الذي يشارك نتائج الفحوصات مع أخصائي لاستشارة واحدة أن يقوم بتكوين الرابط لينتهي تلقائيًا بعد الجلسة. إذا تغيرت قائمة أدوية المريض، يستمر رمز الاستجابة السريعة (QR) الموجود على بطاقة هويته الطبية في العمل بينما يتم تحديث المحتوى المرتبط على الفور. هذه المرونة هي ما يجعل الرموز الديناميكية الخيار المناسب لسير عمل الرعاية الصحية الحساسة.
ال دليل شامل لرموز QR للرعاية الصحية يوصي بالرموز الثابتة فقط للمعلومات الدائمة وغير الحساسة – تعليمات النظافة، الوصول إلى شبكة Wi-Fi في غرف الانتظار، أو تفاصيل الاتصال الثابتة – والرموز الديناميكية لأي شيء يتطلب تحديثات أو تتبعًا أو ضوابط أمنية.
إنشاء رموز QR للرعاية الصحية قابلة للتتبع والتعديل إدارة جميع رموز QR للرعاية الصحية الخاصة بك من لوحة تحكم واحدة، وتحديث الوجهات دون إعادة الطباعة، ومراقبة نشاط المسح في الوقت الفعلي باستخدام حل Pageloot لرموز QR للرعاية الصحية.
ضوابط الأمان الواجب تطبيقها
يتطلب تلبية متطلبات الضمانات التقنية لقانون HIPAA في سير عمل رمز الاستجابة السريعة (QR) تكوينًا مدروسًا. هذه هي الضوابط الأكثر أهمية:
التشفير أثناء النقل وفي حالة السكون
يجب أن تستخدم جميع الموارد المرتبطة برموز QR التي تتعامل مع معلومات الصحة الإلكترونية المحمية (ePHI) اتصالات TLS فقط مع شهادات صالحة. يجب أيضًا تشفير البيانات المخزنة على الخادم في حالة السكون. AES-256 هو المعيار المستخدم من قبل المؤسسات المالية والوكالات الحكومية، ويلبي مواصفات تنفيذ التشفير الخاصة بقانون HIPAA. كيف يؤمن التشفير بيانات رمز الاستجابة السريعة (QR) يشرح كيف يعمل التشفير المتماثل مثل AES بشكل جيد لتطبيقات QR نظرًا لقيود التخزين لتنسيق الرمز نفسه.
المصادقة والتحكم في الوصول
اطلب من المستخدمين التحقق من هويتهم قبل عرض معلومات الصحة الإلكترونية المحمية (ePHI) المستردة عبر رمز الاستجابة السريعة (QR). يمكن أن يشمل ذلك تسجيل الدخول الموحد (SSO)، أو المصادقة متعددة العوامل (MFA)، أو رموز الجلسة المستندة إلى الوقت. يضمن التحكم في الوصول المستند إلى الدور أن يرى مسؤول الاستقبال والطبيب المعالج فقط البيانات التي يتطلبها دورهم. يدعم Pageloot التحكم في الوصول المستند إلى الدور للمستخدمين من الشركات، مما يمكّن المؤسسات من منع التعديلات غير المصرح بها ومركزية الحوكمة عبر الفرق.
رموز محمية بكلمة مرور
بالنسبة لرموز QR المشتركة في سياقات شبه عامة – المطبوعة على أوراق الخروج، أو الملصقة على المعدات، أو المضمنة في المواد البريدية – تضيف الحماية بكلمة مرور طبقة دفاعية. حتى لو قام شخص ما بتصوير الرمز، فلن يتمكن من الوصول إلى المورد المرتبط بدون بيانات الاعتماد.
عناوين URL قصيرة الأجل وموقعة
بدلاً من إصدار روابط دائمة، قم بإنشاء رموز مميزة تنتهي صلاحيتها بعد فترة محددة أو بعد استخدام واحد. هذا يحد من نافذة التعرض إذا تم اعتراض رمز أو مشاركته خارج المستلم المقصود.
تسجيل تدقيق شامل
كل محاولة مسح، وصول ناجح، و تفاعل البيانات يجب تسجيلها تلقائيًا. يجب أن تسجل السجلات الطوابع الزمنية، معرفات المستخدم، و الموارد المحددة التي تم الوصول إليها. تدعم هذه السجلات كلاً من مراجعات الامتثال الروتينية لقانون HIPAA و الاستجابة للحوادث إذا اشتبه في حدوث خرق. يمكن للمؤسسات أيضًا استخدام مخصص برنامج حماية البيانات لمراقبة المعلومات الحساسة، تحديد التعرض المحتمل، و دعم استجابة أسرع عندما تنشأ مشكلات أمنية.
تجنب أدوات اختصار عناوين URL العامة وأدوات التتبع التابعة لجهات خارجية
يجب استضافة صفحات ePHI المرتبطة برموز QR ضمن نطاقات رعاية صحية موثوقة ومن الطرف الأول. تعمل أدوات اختصار عناوين URL العامة على إخفاء الوجهة وقد توجه حركة المرور عبر بنية تحتية تابعة لجهة خارجية لا تفي بمعايير HIPAA. استخدم تحليلات تحافظ على الخصوصية بدلاً من نصوص التتبع التابعة لجهات خارجية التي تجمع بيانات وصفية غير ضرورية.
للحصول على نظرة أوسع على ممارسات إنشاء رموز QR الآمنة، فإن دليل أفضل ممارسات إنشاء رموز QR الآمنة و دليل أمان رموز QR في الدفاع السيبراني يغطي التشفير واكتشاف التلاعب والمراقبة بالتفصيل.
الأمن المادي: مخاطر التلاعب والتصيد الاحتيالي
تحمي الضوابط الرقمية البيانات أثناء النقل، ولكن رموز QR في البيئات السريرية تواجه أيضًا تهديدات مادية. التصيد الاحتيالي لرموز QR – يُطلق عليه أحيانًا “quishing” – يحدث عندما يضع مهاجم رمز QR احتياليًا فوق رمز شرعي، ويعيد توجيه عمليات المسح إلى موقع ضار مصمم لجمع بيانات الاعتماد أو تثبيت برامج ضارة. هذا الخطر حقيقي في مرافق الرعاية الصحية حيث تظهر رموز QR على لافتات غرف الانتظار، وملصقات المعدات، والمواد المطبوعة للمرضى.
التخفيف من العبث المادي عن طريق:
- استخدام مواد مقاومة للعبث للأكواد الملصقة على الأسطح المادية
- تضمين شعار مؤسستك وعلامتها التجارية مباشرة في تصميم رمز الاستجابة السريعة (QR) بحيث تبدو الأكواد المعدلة غير متناسقة بصريًا
- وضع جدول زمني للتفتيش الروتيني لجميع أكواد QR الموضوعة، مع صور مرجعية للمقارنة
- تدريب الموظفين على التحقق من أن وجهات أكواد QR تتطابق مع عناوين URL المتوقعة قبل إدخال أي بيانات اعتماد
تعليم المرضى والموظفين لا يقل أهمية. درّب فريقك على التعرف على توزيعات QR المشبوهة، واستخدام تطبيقات المسح التي تعرض عنوان URL الوجهة قبل فتحه، وعدم إدخال بيانات اعتماد تسجيل الدخول أبدًا في صفحة تم الوصول إليها عن طريق مسح رمز غير مألوف. قوانين خصوصية أكواد QR واللوائح الرئيسية يحدد السياق التنظيمي لهذه المخاطر بمزيد من التفصيل.
حالات الاستخدام في الرعاية الصحية
تتيح ضوابط الأمان المذكورة أعلاه مجموعة من التطبيقات العملية عبر سلسلة الرعاية:
تسجيل المرضى وتسجيل الدخول
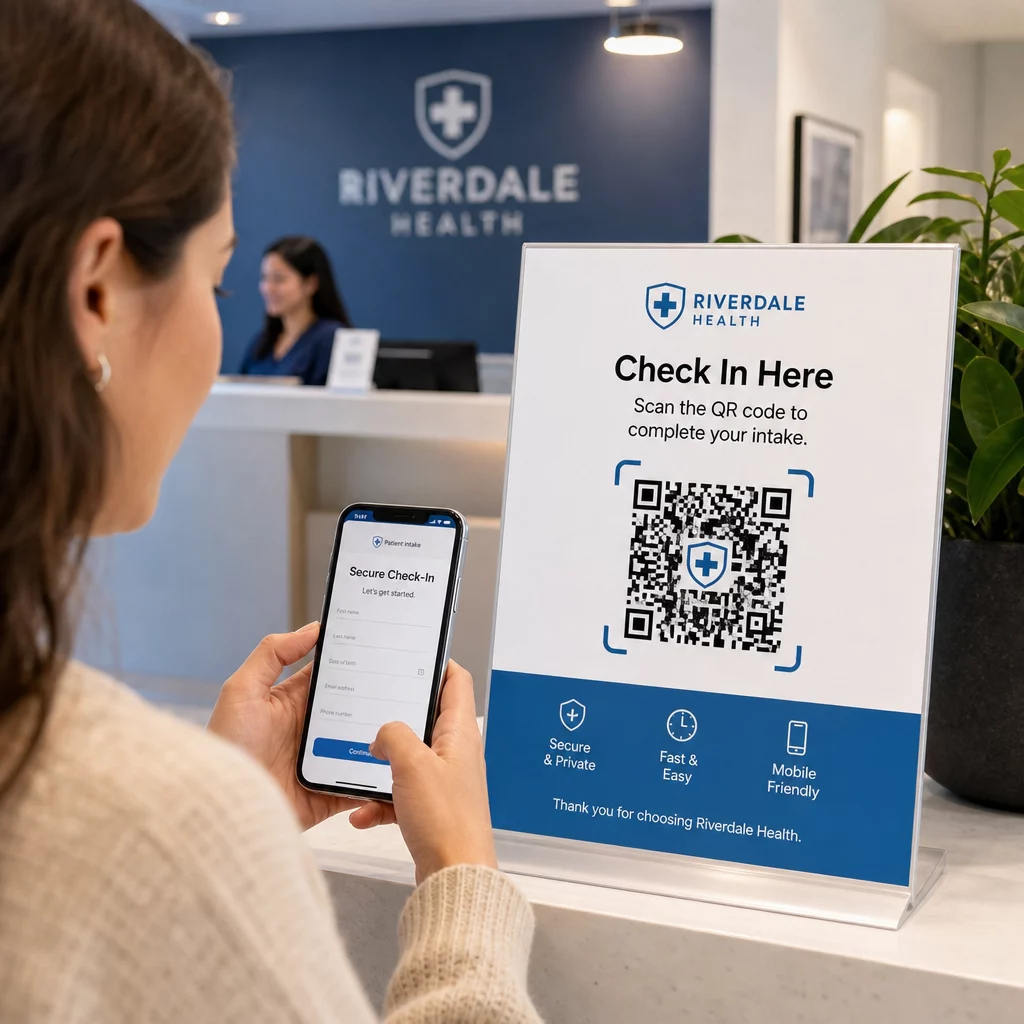
يقوم المرضى بمسح رمز QR عند الوصول للوصول إلى نموذج قبول آمن، أو تحديث تفاصيل التأمين، أو إكمال وثائق الموافقة على أجهزتهم الخاصة. هذا يلغي النماذج الورقية، ويقلل من عبء مكتب الاستقبال، وينشئ سجلًا رقميًا للمستندات المقدمة. اكتسبت إجراءات تسجيل الدخول بدون تلامس انتشارًا واسعًا خلال جائحة كوفيد-19 وتستمر في تقليل أوقات الانتظار ومخاطر العدوى.
التوزيع الآمن للمستندات
يمكن توزيع نتائج المختبرات، وتقارير التصوير، وخطط العلاج، وتعليمات الرعاية اللاحقة كأكواد QR لملفات PDF. يصل المرضى إلى المستندات مباشرة على أجهزتهم دون الحاجة إلى تسجيل دخول إلى بوابة أو نشرة مطبوعة. عند تعديل النتائج، يعكس الرمز الديناميكي المحتوى المحدث تلقائيًا. الـ ميزة تحميل الملفات على Pageloot تدعم استضافة ملفات PDF الآمنة خصيصًا لحالة الاستخدام هذه.
الوصول الطارئ إلى المعلومات الصحية الحيوية
يمكن للمرضى حمل رموز QR على بطاقات التنبيه الطبية أو الأساور التي تربطهم بتفاصيل حيوية – الحساسية، الأدوية الحالية، الأجهزة المزروعة، جهات الاتصال في حالات الطوارئ. يقوم المستجيبون الأوائل بمسح الرمز لاسترداد المعلومات المنقذة للحياة عندما لا يتمكن المريض من التواصل. تضمن الرموز الديناميكية بقاء هذه البيانات حديثة دون الحاجة إلى بطاقة جديدة في كل مرة تتغير فيها الأدوية.
مشاركة البيانات بين مقدمي الرعاية
عند نقل الرعاية بين المرافق أو استشارة الأخصائيين، يقوم مقدم الرعاية المرسل بإنشاء رمز QR محدود المدة مرتبط بالجزء ذي الصلة من سجل المريض. يقوم مقدم الرعاية المستلم بمسح الرمز للوصول إلى البيانات بشكل آمن. ينتهي الوصول تلقائيًا بعد فترة الاستشارة، مما يقلل من خطر الوصول غير المصرح به في المستقبل.
إدارة الأدوية
تربط رموز QR الموجودة على عبوات الوصفات الطبية المرضى بتعليمات الجرعات، والموارد متعددة اللغات، وأدوات التذكير، وبرامج الدعم. بالنسبة للرعاية المنزلية، يمكن لرموز QR أن تربط بخطط الرعاية المحدثة وجداول الأدوية التي تعكس أحدث الوصفات الطبية دون الحاجة إلى طباعة جديدة.
تتبع المعدات وصيانتها
تمنح رموز QR الموجودة على الأجهزة الطبية الطاقم السريري وصولاً فوريًا إلى مواصفات الجهاز، وجداول الصيانة، وسجلات المعايرة، وتنبيهات السلامة – مما يقلل من الأعباء الإدارية ويدعم الامتثال لمتطلبات سلامة المعدات.
مقارنة رموز QR بطرق المشاركة الأخرى
| طريقة | الخصوصية والأمان | سهولة الاستخدام | تحديثات في الوقت الحقيقي | سجل التدقيق |
|---|---|---|---|---|
| رموز QR الديناميكية | عالٍ (مشفر، متحكم بالوصول) | ممتاز (مسح فوري) | نعم | نعم (تسجيل تلقائي) |
| رموز QR الثابتة | متوسط (لا يوجد إلغاء) | ممتاز (مسح فوري) | لا | محدود |
| بوابات المرضى | مرتفع (يدعم المصادقة متعددة العوامل) | ضعيف (صعوبة تسجيل الدخول) | نعم | نعم |
| البريد الإلكتروني/الفاكس | منخفض (غالبًا غير مشفر) | متوسط | لا | لا |
| الرموز الشريطية التقليدية | متوسط (تشفير محدود) | جيد (يتطلب ماسحًا ضوئيًا) | لا | لا |
تحتل رموز QR الديناميكية مكانة وسطية عملية: فهي توفر ضوابط الأمان الخاصة ببوابة المريض دون صعوبة تسجيل الدخول التي تثبط مشاركة المريض. إنها تتفوق على الفاكس والبريد الإلكتروني في كل بُعد أمني، وتوفر مسارات التدقيق التي يتطلبها قانون HIPAA – دون تكلفة البنية التحتية لبناء أو صيانة نظام بوابة مخصص.
قائمة التحقق من التنفيذ
قبل نشر رموز QR في أي سير عمل يتضمن بيانات المريض، تحقق من وجود هذه الضوابط:
- ترمّز رموز QR رموزًا مميزة غير شفافة، وليس معلومات صحية محمية (PHI) مباشرةً
- تستخدم جميع الموارد المرتبطة بروتوكول HTTPS مع شهادات صالحة
- يتم تشفير المعلومات الصحية الإلكترونية المحمية (ePHI) أثناء النقل وفي حالة السكون
- المصادقة (المصادقة متعددة العوامل أو تسجيل الدخول الموحد) مطلوبة قبل عرض بيانات المريض
- يتم تحديد نطاق الوصول حسب الدور باستخدام مبادئ الحد الأدنى من الامتيازات
- عناوين URL محدودة المدة أو للاستخدام مرة واحدة للتبادلات الحساسة
- يتم تسجيل كل حدث مسح ووصول تلقائيًا
- تتم مراجعة السجلات بانتظام والاحتفاظ بها وفقًا لسياسات مؤسستك
- يوجد اتفاقية شراكة تجارية (BAA) موقعة مع بائع منصة رمز الاستجابة السريعة الخاص بك
- الرموز المادية تحمل علامة تجارية، ويتم فحصها بانتظام، وتستخدم مواد مقاومة للتلاعب
- تلقى الموظفون تدريبًا على مخاطر التصيد الاحتيالي عبر رموز الاستجابة السريعة (quishing) وسلوك المسح الآمن
- الرموز الموجهة للمرضى ترتبط فقط بالحد الأدنى من المعلومات الضرورية
لإلقاء نظرة أعمق على تطبيقات رموز الاستجابة السريعة عبر البيئات السريرية، فإن صفحة رموز الاستجابة السريعة للمستشفيات والرعاية الصحية تغطي تحديد هوية المريض، وتتبع المعدات، وشفافية الأدوية، والمزيد. يمكنك أيضًا استكشاف حلول رموز الاستجابة السريعة حسب الصناعة لمعرفة كيف تتكيف نفس التكنولوجيا عبر سياقات تشغيلية مختلفة.
تعمل رموز الاستجابة السريعة في الرعاية الصحية عندما يتعامل التنفيذ معها كواجهة آمنة لأنظمة محمية بشكل صحيح – وليس كآلية تخزين للبيانات الحساسة. احصل على البنية الصحيحة، وطبق المصادقة والتسجيل، وستصبح رموز الاستجابة السريعة إحدى أسهل الطرق لمنح المرضى ومقدمي الرعاية وصولاً سريعًا ومتوافقًا إلى المعلومات التي يحتاجونها.
بناء سير عمل لرموز الاستجابة السريعة متوافق مع HIPAA أنشئ رموز استجابة سريعة ديناميكية وذات علامة تجارية مع تتبع مدمج للمسح، وضوابط وصول، وتحليلات في الوقت الفعلي. الـ مولد رمز الاستجابة السريعة لرابط Pageloot يتيح لك إنشاء وإدارة كل رمز من لوحة تحكم واحدة – وتحديث الوجهات في أي وقت دون إعادة الطباعة.
الأسئلة الشائعة
لا. يجب أن يقوم رمز الاستجابة السريعة (QR code) بتشفير فقط رمز مميز غير شفاف أو رابط URL موقّع يشير إلى نظام خلفي آمن. يتم تخزين وحماية معلومات الصحة المحمية (PHI) على جانب الخادم بموجب الضمانات المناسبة لقانون HIPAA. وبهذه الطريقة، فإن تصوير الرمز أو اعتراضه لا يكشف عن أي بيانات للمريض – لا يزال الوصول يتطلب المصادقة في الوجهة المرتبطة.
تسمح لك رموز QR الديناميكية بتحديث المحتوى المرتبط، وتعيين تواريخ انتهاء الصلاحية، وإلغاء الوصول فورًا، ومراقبة كل محاولة مسح في الوقت الفعلي. الرموز الثابتة دائمة وغير قابلة للإلغاء – إذا تغير مورد مرتبط أو نشأت مشكلة أمنية، فلا يمكنك تعطيل الرمز دون إعادة طباعته. لأي سير عمل يتضمن معلومات خاصة بالمريض أو بيانات حساسة للوقت، تعد الرموز الديناميكية هي الخيار المناسب.
نعم، إذا كانت منصة البائع تنشئ أو تستقبل أو تحتفظ أو تنقل معلومات صحية إلكترونية محمية (ePHI) كجزء من سير عملك. تتطلب HIPAA اتفاقية شريك عمل (BAA) موقعة مع أي شريك عمل يشارك في التعامل مع المعلومات الصحية المحمية. قبل اختيار منصة، تأكد من أن البائع سيوقع اتفاقية شريك عمل (BAA) وأن ضوابطه الأمنية – معايير التشفير، تسجيل الوصول، إجراءات الإبلاغ عن الاختراقات – تلبي متطلبات HIPAA.