Vai jūsu klienti joprojām cīnās ar neveiklām autentifikācijas plūsmām, lēnu aizdevumu dokumentāciju un no kartēm atkarīgiem maksājumiem? Šie berzes punkti bankām izmaksā klientus un grauj uzticību. Šis ceļvedis precīzi izskaidro, kā QR kodi var racionalizēt šo pieredzi – no mobilajiem maksājumiem un bezkartes piekļuves bankomātiem līdz identitātes pārbaudei filiālē.
Kā QR kodu maksājumi pārveido banku darbību visā pasaulē
Uz QR balstīti maksājumi vairs nav reģionāla dīvainība. Valstis visā Āzijā, Dienvidamerikā un Āfrikā ir izveidojušas valsts mēroga QR maksājumu infrastruktūru, un ASV finanšu iestādes arvien vairāk to panāk.
Ķīnā tādas platformas kā Alipay un WeChat Pay pārvērta QR maksājumus par noklusējuma darījumu metodi visos ienākumu līmeņos. Indijas BharatQR sistēma kļuva par pasaulē pirmo savietojamo maksājumu pieņemšanas risinājumu, standartizējot QR pieņemšanu bankās un apstrādātājos. Tādas platformas kā Alipay un WeChat Pay ļauj klientiem maksāt, skenējot QR kodus, piedāvājot ātru, bezskaidras naudas darījumu metodi, kas piemērota jebkura lieluma tirgotājiem.
ASV lielākās maksājumu platformas, tostarp PayPal, Venmo un Square, ir integrējušas QR maksājumu plūsmas savos produktos. ASV bankas izmanto QR kodus, lai ļautu klientiem pārvaldīt ieguldījumus, apmaksāt rēķinus, piekļūt kontiem un pārskaitīt naudu – visu no viedtālruņa. Maksājumu detaļas tiek droši pārsūtītas starp klientu un iestādi, izmantojot pilnīgu šifrēšanu, ko pārbaudījusi banka.
Finanšu iestādēm, kas izvērtē ieviešanu, izpratne par kā QR kodu maksājumi darbojas uzņēmumiem ir praktisks pirmais solis.
Galvenie QR kodu izmantošanas gadījumi banku un finanšu jomā
Mobilie un bezkontakta maksājumi
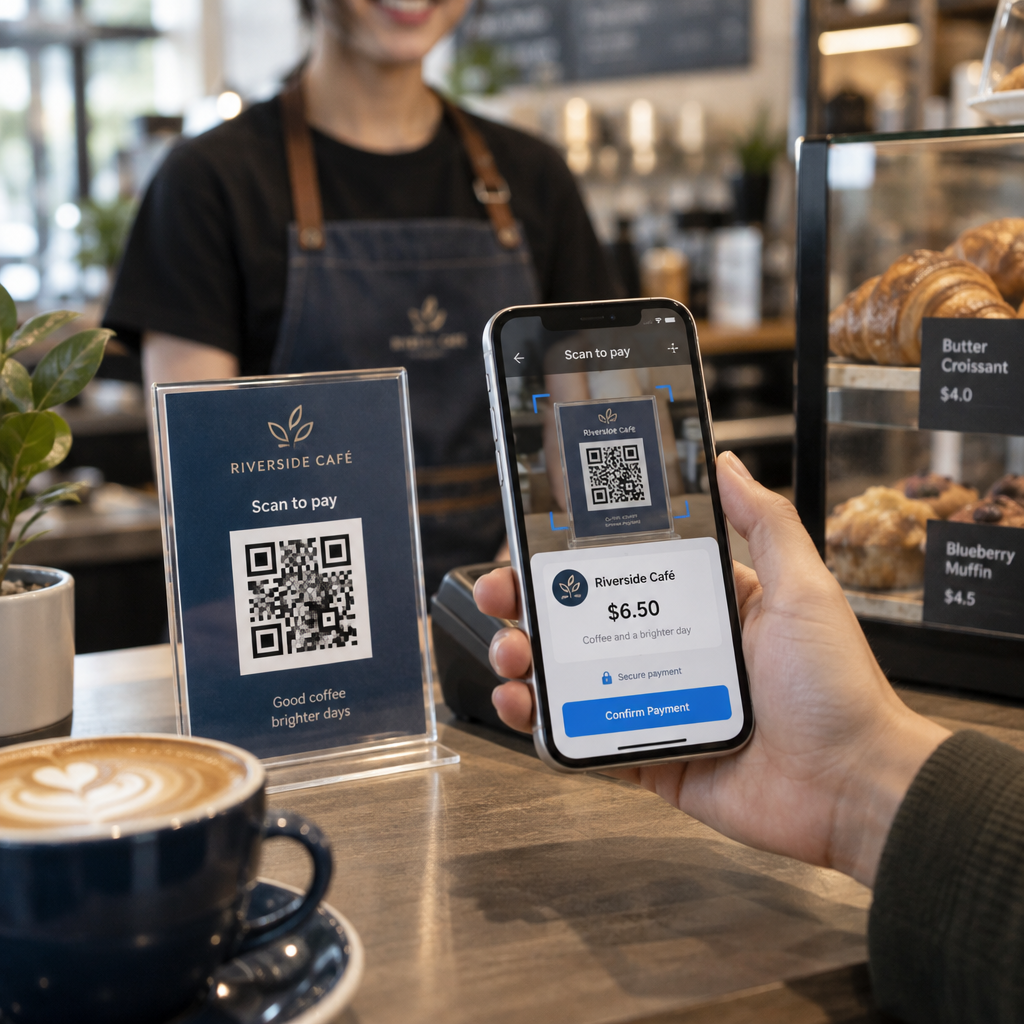
A maksājuma QR kodu ir skenējams kods, kas ļauj klientiem veikt finanšu darījumus, izmantojot tikai savus viedtālruņus. Tipiskā plūsma ir vienkārša: klients skenē kodu, nonāk norēķinu lapā vai maksājumu lietotnē, ievada maksājuma informāciju un pabeidz darījumu.

QR maksājumu sistēmas atbalsta plašu metožu klāstu:
- Mobilie maki un banku lietotnes
- PayPal, Venmo un līdzīgas uz QR balstītas platformas
- Kriptovalūtu maki
- Bezkontakta karšu piesaistītās plūsmas
- Mazumtirgotāju lietotnes un lojalitātes integrētie maksājumi
Bankas var izvietot QR kodus POS termināļos, rēķinos, mobilās bankas lietotnēs vai e-pasta un drukātā sarakstē. Klientiem nav nepieciešama fiziska karte – tikai lietotne un kamera.
Izveidojiet QR kodus finanšu pakalpojumiem Vai vēlaties ieviest QR kodus visos maksājumu saskares punktos vai filiāļu materiālos? Izpētiet QR kodu ģenerators finansēm lai sāktu darbu.
Bezkartes bankomātu piekļuve un autentifikācija
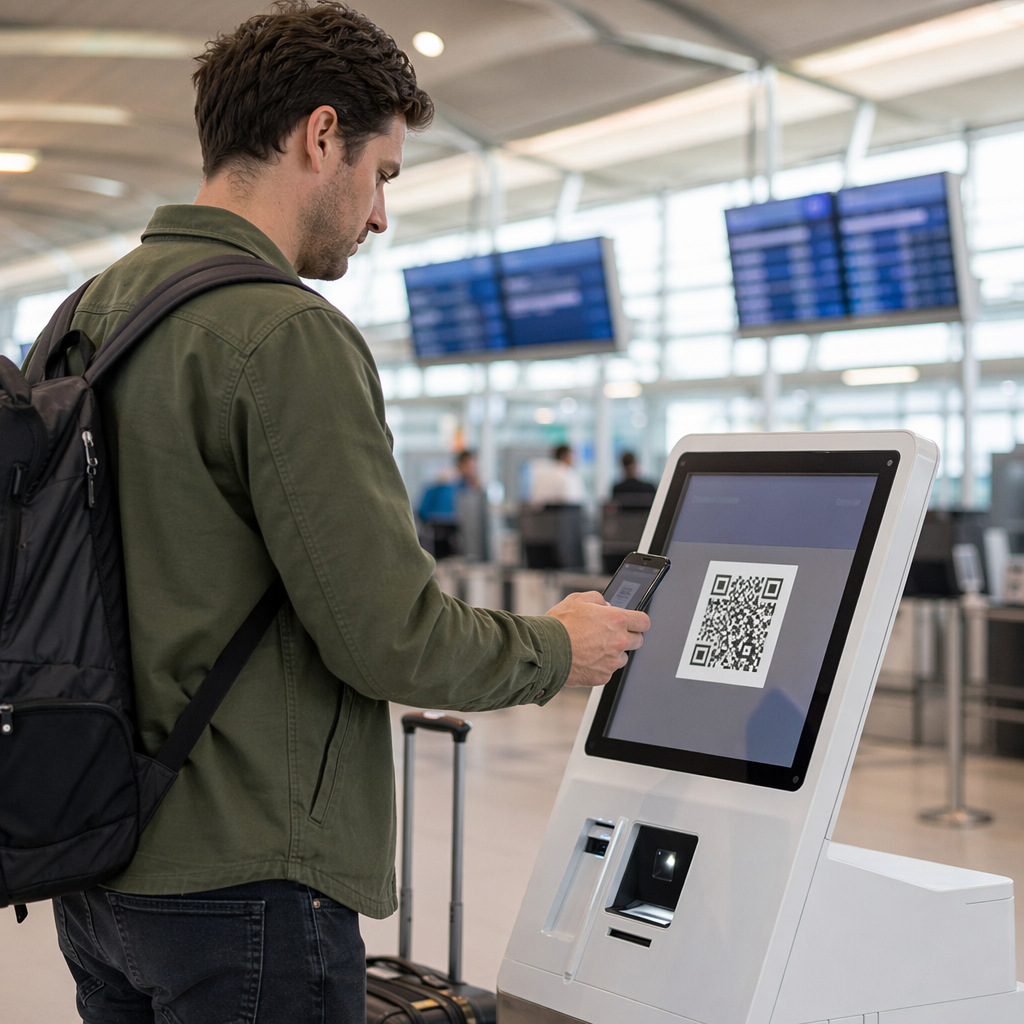
Dažas ASV bankas ir ieviesušas bezkartes bankomātu darbplūsmas, ko nodrošina QR kodi. Klients atver savu mobilās bankas lietotni, kas ģenerē QR kodu, ko viņš skenē bankomāta svītrkodu lasītājā. Bankomāts autentificē lietotāju un apstiprina darījumu, neprasot fizisku karti vai PIN ievadi.
Tas ievērojami samazina bankomātu datu zādzības risku, jo mašīnā nekad netiek atklāti kartes dati. Tas arī nāk par labu klientiem, kuri aizmirst savu karti vai nevēlas to nēsāt līdzi.
Daudzfaktoru autentifikācija un konta drošība
Finanšu iestādes iekļauj QR kodus daudzfaktoru autentifikācijas (MFA) darbplūsmās. Tā vietā, lai paļautos tikai uz vienreizēju paroli, kas nosūtīta ar SMS – metodi, kas ir neaizsargāta pret SIM karšu maiņas uzbrukumiem – bankas var izmantot laika ierobežotu QR kodu kā papildu verifikācijas slāni pieteikšanās, pārskaitījumu vai liela apjoma darījumu veikšanai.
MFA, izmantojot QR kodus, rada lietotājam draudzīgāku pieredzi, vienlaikus uzlabojot drošību. Klienti skenē kodu ar savu autentificēto bankas lietotni, kas apstiprina viņu identitāti pirms darījuma veikšanas.
Identitātes pārbaude filiālē
Krājaizdevu sabiedrības un kopienas bankas izmanto QR kodus, lai racionalizētu identitātes pārbaudi filiālē. Biedrs ierodas filiālē, skenē pie letes redzamo QR kodu, izvēlas savu iestādi, ievada savus biedra datus, augšupielādē ID dokumentu un uzņem pašbildi – visu savā tālrunī. Pēc tam kasierim tiek parādīts vienreizējs piekļuves kods, lai pabeigtu verifikāciju.
Šī pieeja samazina laiku, ko kasieri pavada, apstrādājot dokumentus, un rada tīru, auditējamu katra verifikācijas notikuma digitālo ierakstu.
Ātrākas aizdevumu pieteikumu iesniegšanas
QR kodi samazina berzi daudzpakāpju procesos, piemēram, aizdevumu pieteikumos. Bankas var ģenerēt QR kodu, kas pieteikuma iesniedzējiem nodrošina tiešu piekļuvi:
- Nepieciešamie dokumenti un kontrolsaraksti
- Tiešsaistes pieteikuma veidlapas
- Pieteikuma statusa izsekošana
Pieteikuma iesniedzēji skenē vienreiz un viss nepieciešamais ir vienuviet. Bankas saņem strukturētus iesniegumus, nevis sadrumstalotus dokumentus. Rezultāts ir ātrāka apstrāde abās pusēs un augstāks pieteikumu pabeigšanas līmenis.
Tūlītēji konta izraksti un verifikācija
Bankas var ģenerēt klientam specifiskus QR kodus, kas nodrošina tūlītēju, autentificētu piekļuvi konta izrakstiem. Lietošanas gadījumi ietver:
- Tīrās vērtības apliecinājums aizdevējiem vai izīrētājiem
- Ienākumu pārbaude trešajām personām
- Personīgo finanšu izsekošana
Šo QR kodu aizsardzība ar paroli pievieno papildu piekļuves kontroles slāni, lai izrakstu varētu apskatīt tikai persona ar pareizajiem akreditācijas datiem.
Statiskie pret dinamiskajiem QR kodiem: Kas bankām jāzina
Ne visi QR kodi darbojas vienādi finanšu kontekstā. Atšķirība starp statiskie un dinamiskie QR kodi ir tiešas sekas drošībai, atbilstībai un darbības elastībai.
| FUNKCIJA | Statiskais QR kods | Dinamiskais QR kods |
|---|---|---|
| Rediģējams pēc izveides | Nē | Jā |
| Skenēšanas analītika | Nav | Reāllaika izsekošana |
| Var deaktivēt | Nē | Jā |
| Unikāli kodi katram darījumam | Nē | Jā |
| Atjaunošana pēc viltošanas | Nepieciešama atkārtota drukāšana | Uzreiz atjaunināt galamērķi |
Dinamiskie QR kodi ir ļoti ieteicami finanšu pakalpojumiem. Tos var ģenerēt katram darījumam, tie automātiski beidzas, tos var reāllaikā pārbaudīt banka un nekavējoties deaktivēt, ja tiek atklāta krāpšana. Statiskie kodi, savukārt, ir fiksēti – ja viens tiek kompromitēts vai ar to manipulēts, to nevar atjaunināt bez atkārtotas drukāšanas.
Pastāvīgām kampaņām, konta piekļuves kodiem un visam, kas saistīts ar finanšu darījumiem, QR kodu veiktspējas izsekošana ar dinamiskajiem kodiem ļauj iestādēm arī uzraudzīt skenēšanas modeļus un atklāt anomālijas, pirms tās saasinās.
Drošības apsvērumi un riska kontrole
Maksājumiem vai konta piekļuvei izmantotie QR kodi nenodrošina iebūvētu drošību. Lietojumprogrammai, banku platformai vai maksājumu apstrādātājam ir jāievieš šifrēšana, autentifikācija un krāpšanas kontrole. Risku izpratne ir pirmais solis to mazināšanā.

Kvišings (QR pikšķerēšana) ir viens no visbiežāk sastopamajiem draudiem. Ļaunprātīgi kodi novirza lietotājus uz viltotiem banku portāliem, kas iegūst pieteikšanās akreditācijas datus vai maksājumu datus. Šīs vietnes var izskatīties identiskas oficiālajām banku lapām.
Fiziska bojāšana ir arī dokumentēts risks. Krāpnieki uzlīmē uzlīmes uz likumīgiem QR kodiem – vai nu uz filiāļu materiāliem, rēķiniem vai POS termināliem – novirzot maksājumus uz uzbrucēju kontrolētiem kontiem. Vienā dokumentētā gadījumā policija Ostinā, Teksasā, atklāja 29 viltotus QR kodus, kas bija novietoti uz pilsētas stāvvietu skaitītājiem.
Bankas un finanšu iestādes var samazināt šos riskus, ievērojot noteiktos Drošu QR kodu ģenerēšanas labākā prakse:
- Izmantojiet dinamiskos QR kodus, kurus var deaktivizēt un nekavējoties atjaunināt
- Zīmolojiet visus QR kodus ar iestādes logotipiem un krāsām, lai padarītu viltošanu redzamu
- Veiciet regulāras fiziskas pārbaudes QR kodiem, kas izvietoti filiālēs un bankomātos
- Konfigurējiet koda derīguma termiņu darījumiem specifiskām plūsmām
- Pārraugiet skenēšanas analītiku neierastiem ģeogrāfiskiem modeļiem vai pīķa aktivitātei
Iestādēm, kas pieņem QR maksājumus, PCI-DSS atbilstība ir obligāta. Tas nozīmē QR ģenerēšanas infrastruktūras nodrošināšanu, TLS izmantošanu datu pārraidei un nekad neuzglabāt sensitīvus datus pēc autorizācijas. Uzņēmumi, kas novirza uz trešo pušu apstrādātājiem, var kvalificēties vienkāršotam SAQ A atbilstības ceļam.
Detalizēts risku sadalījums, kas raksturīgi maksājumu QR plūsmām – tostarp pikšķerēšana, datu pārtveršana un ļaunprātīgas programmatūras izplatīšana – ir aplūkots rokasgrāmatā par QR kodu riskiem maksājumos un to mazināšanu.
Klientiem ieteicamās drošas prakses ietver koda avota pārbaudi, fiziskas viltošanas pazīmju pārbaudi, jutīgu bankas datu ievadīšanas izvairīšanos pēc nezināma koda skenēšanas un zināmu bankas URL manuālu ievadīšanu šaubu gadījumā.
Atbilstības un privātuma apsvērumi
Papildus PCI-DSS, finanšu iestādēm, kas darbojas starptautiski vai apkalpo klientus dažādās jurisdikcijās, jāņem vērā datu privātuma noteikumi, kas attiecas uz QR kodu skenēšanu. Katrs skenējums var apkopot IP adresi, ierīces veidu, atrašanās vietu un uzvedības datus – visi šie dati var tikt regulēti saskaņā ar GDPR, CCPA vai citiem regulējumiem atkarībā no klientu atrašanās vietas.
Pilns pārskats par piemērojamajiem noteikumiem un atbilstības rīkiem ir pieejams QR kodu privātuma likumu un galveno noteikumu rokasgrāmatā.
Dinamiskie QR kodi palīdz nodrošināt atbilstību, ļaujot iestādēm atjaunināt privātuma atklāšanas informāciju bez kodu atkārtotas drukāšanas, konfigurēt datu saglabāšanu un uzturēt audita pēdas – viss noderīgs regulatīvo novērtējumu laikā.
QR kodu veiktspējas uzraudzība finanšu kontekstos
Viena nepietiekami izmantota QR kodu priekšrocība finanšu pakalpojumos ir analītikas slānis, ko nodrošina dinamiskie kodi. QR kodu pārvaldības platforma var apkopot:
- Skenējumu skaits katram kodam un katrai atrašanās vietai
- Katras skenēšanas laiks un datums
- Skenēšanas aktivitātes ģeogrāfiskais sadalījums
- Ierīces tips un operētājsistēma
Bankām šie dati atbalsta vairākus darbības mērķus. Neparasti skenēšanas modeļi – piemēram, filiāles maksājumu kods pēkšņi ģenerē skenējumus no negaidītām starptautiskām atrašanās vietām – var izraisīt brīdinājumus un mudināt veikt drošības pārbaudi. Apkopotie dati par aizdevuma pieteikumu QR iesaisti var parādīt, kur pieteikuma iesniedzēji atkrīt. Filiāļu apmeklējumu QR kodi atklāj, kuras atrašanās vietas redz vislielāko digitālo iesaisti.
Izsekojiet QR kodu veiktspēju visā jūsu iestādē Izmantojiet dinamiskos QR kodus ar iebūvētu analītiku lai uzraudzītu skenēšanas aktivitāti, atklātu anomālijas un saprastu, kā klienti mijiedarbojas ar jūsu digitālajiem saskares punktiem.
Darba sākšana ar QR kodiem jūsu finanšu iestādei
QR kodi darbojas gandrīz katrā klientu saskares punktā, ko banka izmanto: filiāļu galdi, bankomātu vestibils, drukāti izraksti, e-pasta saziņa, mobilās bankas lietotnes un digitālās izkārtnes. Tehnoloģija prasa minimālas aparatūras investīcijas, jo lielākā daļa klientu jau nēsā vienīgo skeneri, kas viņiem nepieciešams – savu viedtālruni.
Iestādēm, kas sāk darbu, Pageloot QR kodu ģenerators atbalsta gan statiskos, gan dinamiskos QR kodus, ar pielāgošanas iespējām zīmolvedībai un iebūvētu analītikas informācijas paneli. Maksājumiem specifiskām implementācijām, PayPal QR kodu ģenerators nodrošina vienkāršu ceļu uz QR kodu iespējotu maksājumu pieņemšanu.
Pareizais sākumpunkts ir atkarīgs no jūsu iestādes prioritātēm – vai tas ir autentifikācijas berzes samazināšana, aizdevumu pieteikumu apstrādes paātrināšana vai bezkontakta maksājumu iespējošana filiāles līmenī. Katrs lietošanas gadījums ir sasniedzams ar to pašu pamattehnoloģiju, un katrs no tiem veido vienmērīgāku, drošāku pieredzi jūsu klientiem.
Biežāk uzdotie jautājumi
Statisks QR kods glabā fiksētu informāciju, ko nevar mainīt pēc izveides un nenodrošina skenēšanas analīzi. Dinamisks QR kods izmanto novirzīšanas URL, ko var atjaunināt, deaktivizēt vai aizstāt bez atkārtotas drukāšanas. Banku lietošanas gadījumos – īpaši maksājumiem un konta piekļuvei – dinamiskie kodi ir vēlamāki, jo tos var ģenerēt katram darījumam, konfigurēt ar derīguma termiņu, uzraudzīt, lai atklātu neparastu aktivitāti, un nekavējoties atspējot, ja tiek atklāta krāpšana.
Paši QR kodi nav pēc būtības droši vai nedroši – drošība ir atkarīga no platformas un ap tiem izveidotajām vadības sistēmām. Bankām, kas izmanto QR kodus maksājumiem, būtu jāievieš pilnīga šifrēšana, jāizmanto dinamiski kodi ar ģenerēšanu katram darījumam, jāpieprasa autentifikācija, izmantojot verificētu bankas lietotni, un jāuzrauga skenēšanas analīze, lai atklātu anomālijas. Iestādēm, kas pieņem QR maksājumus, ir arī jāievēro PCI-DSS prasības. Fiziskie kodi filiālēs un bankomātos regulāri jāpārbauda, vai tie nav bojāti.
ASV finanšu iestādēm, kas pieņem QR kodu maksājumus, jāievēro PCI-DSS, kas regulē karšu īpašnieku datu drošību visā maksājumu dzīves ciklā. Iestādēm, kas apkalpo starptautiskus klientus vai darbojas dažādās jurisdikcijās, var būt jāievēro arī GDPR, CCPA vai citi reģionālie privātuma likumi, atkarībā no datiem, kas tiek vākti QR mijiedarbības laikā. Dinamiskie QR kodi atbalsta atbilstību, nodrošinot audita pierakstus, datu saglabāšanas kontroli un spēju atjaunināt privātuma paziņojumus bez atkārtotas drukāšanas.