Müşterileriniz hala hantal kimlik doğrulama akışları, yavaş kredi evrakları ve karta bağımlı ödemelerle mi mücadele ediyor? Bu sürtünme noktaları bankalara müşteri kaybettiriyor ve güveni aşındırıyor. Bu kılavuz, mobil ödemelerden kartsız ATM erişimine ve şube içi kimlik doğrulamaya kadar QR kodlarının bu deneyimleri nasıl kolaylaştırabileceğini tam olarak açıklıyor.
QR Kod Ödemeleri Küresel Bankacılığı Nasıl Yeniden Şekillendiriyor?
QR tabanlı ödemeler artık bölgesel bir merak olmaktan çıktı. Asya, Güney Amerika ve Afrika'daki ülkeler ulusal ölçekte QR ödeme altyapısı kurdu ve ABD finans kurumları giderek bu duruma ayak uyduruyor.
Çin'de Alipay ve WeChat Pay gibi platformlar, QR ödemelerini tüm gelir seviyelerinde varsayılan işlem yöntemi haline getirdi. Hindistan'ın BharatQR sistemi, bankalar ve işlemciler arasında QR kabulünü standartlaştıran dünyanın ilk birlikte çalışabilir ödeme kabul çözümü oldu. Gibi platformlar Alipay ve WeChat Pay, müşterilerin QR kodlarını tarayarak ödeme yapmasına olanak tanır, her büyüklükteki tüccar için çalışan hızlı, nakitsiz bir işlem yöntemi sunar.
ABD'de PayPal, Venmo ve Square dahil olmak üzere büyük ödeme platformları, QR ödeme akışlarını ürünlerine entegre etti. ABD bankaları, müşterilerin yatırımları yönetmesine, faturaları ödemesine, hesaplara erişmesine ve para transfer etmesine olanak tanımak için QR kodlarını kullanır – hepsi bir akıllı telefondan. Ödeme detayları, banka tarafından doğrulanan uçtan uca şifreleme aracılığıyla müşteri ve kurum arasında güvenli bir şekilde iletilir.
Benimsemeyi değerlendiren finans kurumları için, anlamak QR kod ödemelerinin işletmeler için nasıl çalıştığını pratik bir ilk adımdır.
Bankacılık ve Finansta QR Kodları için Temel Kullanım Durumları
Mobil ve Temassız Ödemeler
Bir ödeme QR kodu müşterilerin yalnızca akıllı telefonlarını kullanarak finansal işlemleri tamamlamasına olanak tanıyan taranabilir bir koddur. Tipik akış basittir: müşteri kodu tarar, bir ödeme sayfasına veya ödeme uygulamasına yönlendirilir, ödeme ayrıntılarını girer ve işlemi tamamlar.

QR ödeme sistemleri geniş bir yöntem yelpazesini destekler:
- Mobil cüzdanlar ve banka uygulamaları
- PayPal, Venmo ve benzeri QR tabanlı platformlar
- Kripto para cüzdanları
- Temassız kart bağlantılı akışlar
- Perakendeci uygulamaları ve sadakat entegreli ödemeler
Bankalar, POS terminallerine, faturalara, mobil bankacılık uygulamalarına veya e-posta ve basılı yazışmalara QR kodları yerleştirebilir. Müşterilerin fiziksel bir karta ihtiyacı yoktur – sadece uygulama ve bir kamera yeterlidir.
Finansal Hizmetler için QR Kodları Oluşturun Ödeme temas noktalarında veya şube materyallerinde QR kodları dağıtmak mı istiyorsunuz? Keşfedin Finans için QR Kod Oluşturucu Başlamak için.
Kartsız ATM Erişimi ve Kimlik Doğrulama
Bazı ABD bankaları, QR kodlarıyla desteklenen kartsız ATM iş akışları başlattı. Bir müşteri mobil bankacılık uygulamasını açar ve bu uygulama, ATM'nin barkod okuyucusunda tarayacakları bir QR kodu oluşturur. ATM, fiziksel bir kart veya PIN girişi gerektirmeden kullanıcıyı doğrular ve işlemi onaylar.
Bu, makinede hiçbir kart verisi açığa çıkmadığı için ATM kopyalama riskini önemli ölçüde azaltır. Ayrıca kartını unutan veya kart taşımamayı tercih eden müşterilere de fayda sağlar.
Çok Faktörlü Kimlik Doğrulama ve Hesap Güvenliği
Finansal kuruluşlar, QR kodlarını çok faktörlü kimlik doğrulama (MFA) iş akışlarına dahil eder. Yalnızca SMS ile gönderilen tek kullanımlık bir şifreye (SIM takas saldırılarına karşı savunmasız bir yöntem) güvenmek yerine, bankalar oturum açma, havale veya yüksek değerli işlemler için ek bir doğrulama katmanı olarak zaman sınırlı bir QR kodu kullanabilir.
QR kodları kullanan MFA, güvenliği artırırken daha kullanıcı dostu bir deneyim yaratır. Müşteriler kodu doğrulanmış bankacılık uygulamalarıyla tarar ve bu uygulama, işlem devam etmeden önce kimliklerini onaylar.
Şubede Kimlik Doğrulama
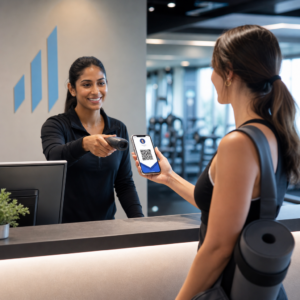
Kredi birlikleri ve yerel bankalar, şubede kimlik doğrulamasını kolaylaştırmak için QR kodları kullanır. Bir üye şubeye gelir, tezgahta görüntülenen bir QR kodunu tarar, kurumunu seçer, üye bilgilerini girer, bir kimlik belgesi yükler ve bir selfie çeker – tüm bunları kendi telefonunda yapar. Ardından doğrulama işlemini tamamlamak için gişe görevlisine tek kullanımlık bir şifre gösterilir.
Bu yaklaşım, gişe görevlilerinin belge işlemek için harcadığı süreyi azaltır ve her doğrulama olayının temiz, denetlenebilir bir dijital kaydını oluşturur.
Daha Hızlı Kredi Başvuruları
QR kodları, kredi başvuruları gibi çok adımlı süreçlerde sürtünmeyi azaltır. Bankalar, başvuru sahiplerine doğrudan erişim sağlayan bir QR kodu oluşturabilir:
- Gerekli belgeler ve kontrol listeleri
- Çevrimiçi başvuru formları
- Başvuru durumu takibi
Başvuru sahipleri bir kez tarar ve ihtiyaç duydukları her şeye tek bir yerden ulaşır. Bankalar, parçalanmış evrak işleri yerine yapılandırılmış başvurular alır. Sonuç, her iki tarafta da daha hızlı işlem ve başvurular için daha yüksek tamamlama oranıdır.
Anında Hesap Ekstreleri ve Doğrulama
Bankalar, hesap ekstrelerine anında, doğrulanmış erişim sağlayan müşteriye özel QR kodları oluşturabilir. Kullanım durumları şunları içerir:
- Borç verenler veya ev sahipleri için net değer kanıtı
- Üçüncü taraflar için gelir doğrulaması
- Kişisel finans takibi
Bu QR kodlarını parola ile korumak, ek bir erişim kontrolü katmanı ekler, böylece ekstre yalnızca doğru kimlik bilgilerine sahip biri tarafından görüntülenebilir.
Statik ve Dinamik QR Kodları: Bankaların Bilmesi Gerekenler
Tüm QR kodları finansal bağlamlarda aynı şekilde çalışmaz. Arasındaki ayrım statik ve dinamik QR kodları güvenlik, uyumluluk ve operasyonel esneklik için doğrudan sonuçlar doğurur.
| ÖZELLİK | Statik QR Kodu | Dinamik QR Kodu |
|---|---|---|
| Oluşturulduktan sonra düzenlenebilir | Hayır | Evet |
| Tarama analizi | Yok | Gerçek zamanlı takip |
| Devre dışı bırakılabilir | Hayır | Evet |
| İşlem başına benzersiz kodlar | Hayır | Evet |
| Kurcalama kurtarma | Yeniden basım gerektirir | Hedefi anında güncelleyin |
Dinamik QR kodları finansal hizmetler için şiddetle tercih edilmektedir. Bunlar işlem başına oluşturulabilir, otomatik olarak sona erebilir, gerçek zamanlı olarak banka tarafından doğrulanabilir ve dolandırıcılık tespit edildiğinde anında devre dışı bırakılabilir. Statik kodlar ise sabittir – eğer biri tehlikeye atılır veya kurcalanırsa, yeniden basılmadan güncellenemez.
Devam eden kampanyalar, hesap erişim kodları ve finansal işlemlerle bağlantılı her şey için, dinamik kodlarla QR kodu performansını izlemek kurumların tarama modellerini izlemesine ve anormallikleri büyümeden önce tespit etmesine de olanak tanır.
Güvenlik Hususları ve Risk Kontrolleri
Ödemeler veya hesap erişimi için kullanılan QR kodları yerleşik güvenlik sağlamaz. Uygulama, bankacılık platformu veya ödeme işlemcisi şifreleme, kimlik doğrulama ve dolandırıcılık kontrollerini uygulamalıdır. Riskleri anlamak, onları azaltmanın ilk adımıdır.

Quishing (QR kimlik avı) en yaygın tehditlerden biridir. Kötü amaçlı kodlar, kullanıcıları oturum açma kimlik bilgilerini veya ödeme verilerini ele geçiren sahte bankacılık portallarına yönlendirir. Bu siteler, resmi bankacılık sayfalarıyla aynı görünebilir.
Fiziksel kurcalama aynı zamanda belgelenmiş bir risktir. Dolandırıcılar, şube materyalleri, faturalar veya POS terminalleri üzerindeki meşru QR kodlarının üzerine etiket kaplamaları yerleştirerek ödemeleri saldırgan kontrolündeki hesaplara yönlendirir. Belgelenmiş bir vakada, Austin, Teksas polisi şehirdeki parkmetrelerin üzerine yerleştirilmiş 29 sahte QR kodu keşfetti.
Bankalar ve finans kuruluşları, belirlenmiş kurallara uyarak bu riskleri azaltabilir güvenli QR kodu oluşturma en iyi uygulamaları:
- Dinamik QR kodları kullanın, bunlar anında devre dışı bırakılabilir ve güncellenebilir
- Tüm QR kodlarını kurumsal logolar ve renklerle markalayın ki kurcalama görünür olsun
- Şubelere ve ATM'lere yerleştirilen QR kodlarının düzenli fiziksel denetimlerini yapın
- İşleme özel akışlar için kodun sona erme süresini yapılandırın
- Tarama analizlerini olağandışı coğrafi desenler veya ani aktivite artışları açısından izleyin
QR ödemelerini kabul eden kurumlar için, PCI-DSS uyumluluğu gereklidir. Bu, QR oluşturma altyapısını güvence altına almak, veri iletimi için TLS kullanmak ve hassas yetkilendirme sonrası verileri asla depolamamak anlamına gelir. Üçüncü taraf işlemcilere yönlendiren işletmeler, basitleştirilmiş SAQ A uyumluluk yoluna hak kazanabilir.
Kimlik avı, veri ele geçirme ve kötü amaçlı yazılım dağıtımı dahil olmak üzere ödeme QR akışlarına özgü risklerin ayrıntılı bir dökümü, rehberde ele alınmıştır: ödemelerde QR kodu riskleri ve bunları nasıl azaltılacağı.
Müşteriler için önerilen güvenli uygulamalar arasında kod kaynağını doğrulamak, fiziksel kurcalama belirtilerini kontrol etmek, tanıdık olmayan bir kodu taradıktan sonra hassas bankacılık verilerini girmekten kaçınmak ve şüphe duyulduğunda bilinen bankacılık URL'lerini manuel olarak yazmak yer alır.
Uyumluluk ve Gizlilik Hususları
PCI-DSS'in ötesinde, uluslararası faaliyet gösteren veya farklı yargı bölgelerindeki müşterilere hizmet veren finans kurumları, QR kod taramalarına uygulanan veri gizliliği düzenlemelerini dikkate almalıdır. Her tarama, IP adresi, cihaz türü, konum ve davranışsal verileri toplayabilir; bunların tümü, müşterilerin bulunduğu yere bağlı olarak GDPR, CCPA veya diğer çerçeveler kapsamında düzenlenebilir.
Uygulanabilir düzenlemeler ve uyumluluk araçlarına ilişkin tam bir genel bakış şurada mevcuttur: QR kodu gizlilik yasaları ve temel düzenlemeler rehberi.
Dinamik QR kodları, kurumların kodları yeniden yazdırmadan gizlilik açıklamalarını güncellemelerine, veri saklama sürelerini yapılandırmalarına ve denetim izlerini sürdürmelerine olanak tanıyarak uyumluluğa yardımcı olur; bunların hepsi düzenleyici değerlendirmeler sırasında faydalıdır.
Finansal Bağlamlarda QR Kodu Performansını İzleme
Finansal hizmetlerde QR kodlarının az kullanılan bir avantajı, dinamik kodların sağladığı analitik katmandır. Bir QR kod yönetim platformu şunları yakalayabilir:
- Kod başına ve konum başına tarama sayısı
- Her taramanın saati ve tarihi
- Tarama etkinliğinin coğrafi dağılımı
- Cihaz türü ve işletim sistemi
Bankalar için bu veriler çeşitli operasyonel hedefleri destekler. Olağandışı tarama modelleri – örneğin bir şube ödeme kodunun aniden beklenmedik uluslararası konumlardan taramalar üretmesi gibi – uyarıları tetikleyebilir ve bir güvenlik incelemesini başlatabilir. Kredi başvurusu QR etkileşimi üzerindeki toplu veriler, başvuru sahiplerinin nerede vazgeçtiğini gösterebilir. Şube ziyareti QR kodları, hangi konumların en fazla dijital etkileşim gördüğünü ortaya koyar.
Kurumunuz Genelinde QR Kodu Performansını Takip Edin Kullanım yerleşik analizlere sahip dinamik QR kodları tarama etkinliğini izlemek, anormallikleri tespit etmek ve müşterilerin dijital temas noktalarınızla nasıl etkileşim kurduğunu anlamak için.
Finans Kurumunuz İçin QR Kodlarına Başlarken
QR kodları, bir bankanın işlettiği hemen hemen her müşteri temas noktasında çalışır: şube masaları, ATM girişleri, basılı ekstreler, e-posta iletişimleri, mobil bankacılık uygulamaları ve dijital tabelalar. Teknoloji minimal donanım yatırımı gerektirir çünkü çoğu müşteri ihtiyaç duydukları tek tarayıcıyı – akıllı telefonlarını – zaten taşımaktadır.
Yeni başlayan kurumlar için, Pageloot QR Kodu Oluşturucu hem statik hem de dinamik QR kodlarını, markalama için özelleştirme seçenekleri ve yerleşik bir analitik panosu ile destekler. Ödemeye özel uygulamalar için, PayPal QR Kod Oluşturucu QR özellikli ödeme kabulüne basit bir yol sağlar.
Doğru başlangıç noktası kurumunuzun önceliklerine bağlıdır – bu, kimlik doğrulama sürtünmesini azaltmak, kredi alımını hızlandırmak veya şube düzeyinde temassız ödemeleri etkinleştirmek olsun. Her kullanım durumu aynı temel teknolojiyle başarılabilir ve her biri müşterileriniz için daha sorunsuz, güvenli bir deneyime doğru ilerler.
Sıkça sorulan sorular
Statik bir QR kodu, oluşturulduktan sonra değiştirilemeyen sabit bilgiler depolar ve tarama analizi sağlamaz. Dinamik bir QR kodu, yeniden yazdırmaya gerek kalmadan güncellenebilen, devre dışı bırakılabilen veya değiştirilebilen bir yönlendirme URL'si kullanır. Bankacılık kullanım durumları için – özellikle ödemeler ve hesap erişimi – dinamik kodlar tercih edilir çünkü bunlar işlem başına oluşturulabilir, süresi dolacak şekilde yapılandırılabilir, olağandışı etkinlikler için izlenebilir ve dolandırıcılık tespit edildiğinde anında devre dışı bırakılabilir.
QR kodlarının kendileri doğası gereği güvenli veya güvensiz değildir – güvenlik, platforma ve etraflarında oluşturulan kontrollere bağlıdır. Ödemeler için QR kodları kullanan bankalar, uçtan uca şifreleme uygulamalı, işlem başına oluşturulan dinamik kodlar kullanmalı, doğrulanmış bir bankacılık uygulaması aracılığıyla kimlik doğrulama talep etmeli ve anormallikler için tarama analizlerini izlemelidir. QR ödemelerini kabul eden kurumlar ayrıca PCI-DSS gereksinimlerine uymalıdır. Şubelerdeki ve ATM'lerdeki fiziksel kodlar, kurcalanmaya karşı düzenli olarak denetlenmelidir.
ABD'de, QR kod ödemelerini kabul eden finansal kuruluşlar, ödeme yaşam döngüsü boyunca kart sahibi verilerinin güvenliğini yöneten PCI-DSS'e uymak zorundadır. Uluslararası müşterilere hizmet veren veya farklı yargı bölgelerinde faaliyet gösteren kuruluşların, QR etkileşimleri sırasında toplanan verilere bağlı olarak GDPR, CCPA veya diğer bölgesel gizlilik yasalarını da ele alması gerekebilir. Dinamik QR kodları, denetim izleri, veri saklama kontrolleri ve gizlilik açıklamalarını yeniden basmaya gerek kalmadan güncelleme yeteneği sağlayarak uyumluluğu destekler.