האם הלקוחות שלכם עדיין מתמודדים עם תהליכי אימות מסורבלים, ניירת הלוואות איטית ותשלומים תלויי כרטיס? נקודות חיכוך אלו עולות לבנקים בלקוחות ושוחקות את האמון. מדריך זה מסביר בדיוק כיצד קודי QR יכולים לייעל חוויות אלו – מתשלומים ניידים וגישה לכספומט ללא כרטיס ועד לאימות זהות בסניף.
כיצד תשלומי קוד QR מעצבים מחדש את הבנקאות הגלובלית
תשלומים מבוססי QR אינם עוד סקרנות אזורית. מדינות ברחבי אסיה, דרום אמריקה ואפריקה בנו תשתית תשלום QR בקנה מידה לאומי, ומוסדות פיננסיים בארה"ב מצמצמים את הפערים בהתמדה.
בסין, פלטפורמות כמו Alipay ו-WeChat Pay הפכו את תשלומי ה-QR לשיטת העסקה המוגדרת כברירת מחדל בכל רמות ההכנסה. מערכת BharatQR של הודו הפכה לפתרון קבלת התשלומים הראשון בעולם שניתן להפעלה הדדית, ותקננה את קבלת ה-QR בבנקים ובמעבדים. פלטפורמות כמו Alipay ו-WeChat Pay מאפשרות ללקוחות לשלם באמצעות סריקת קודי QR, המציעות שיטת עסקה מהירה וללא מזומן המתאימה לסוחרים בכל גודל.
בארה"ב, פלטפורמות תשלום גדולות כולל PayPal, Venmo ו-Square הטמיעו זרימות תשלום QR במוצריהן. בנקים בארה"ב משתמשים בקודי QR כדי לאפשר ללקוחות לנהל השקעות, לשלם חשבונות, לגשת לחשבונות ולהעביר כסף – הכל מטלפון חכם. פרטי התשלום מועברים בצורה מאובטחת בין הלקוח למוסד באמצעות הצפנה מקצה לקצה מאומתת על ידי הבנק.
עבור מוסדות פיננסיים המעריכים אימוץ, הבנה של כיצד תשלומי קוד QR עובדים עבור עסקים היא צעד ראשון מעשי.
מקרי שימוש עיקריים עבור קודי QR בבנקאות ובפיננסים
תשלומים ניידים וללא מגע
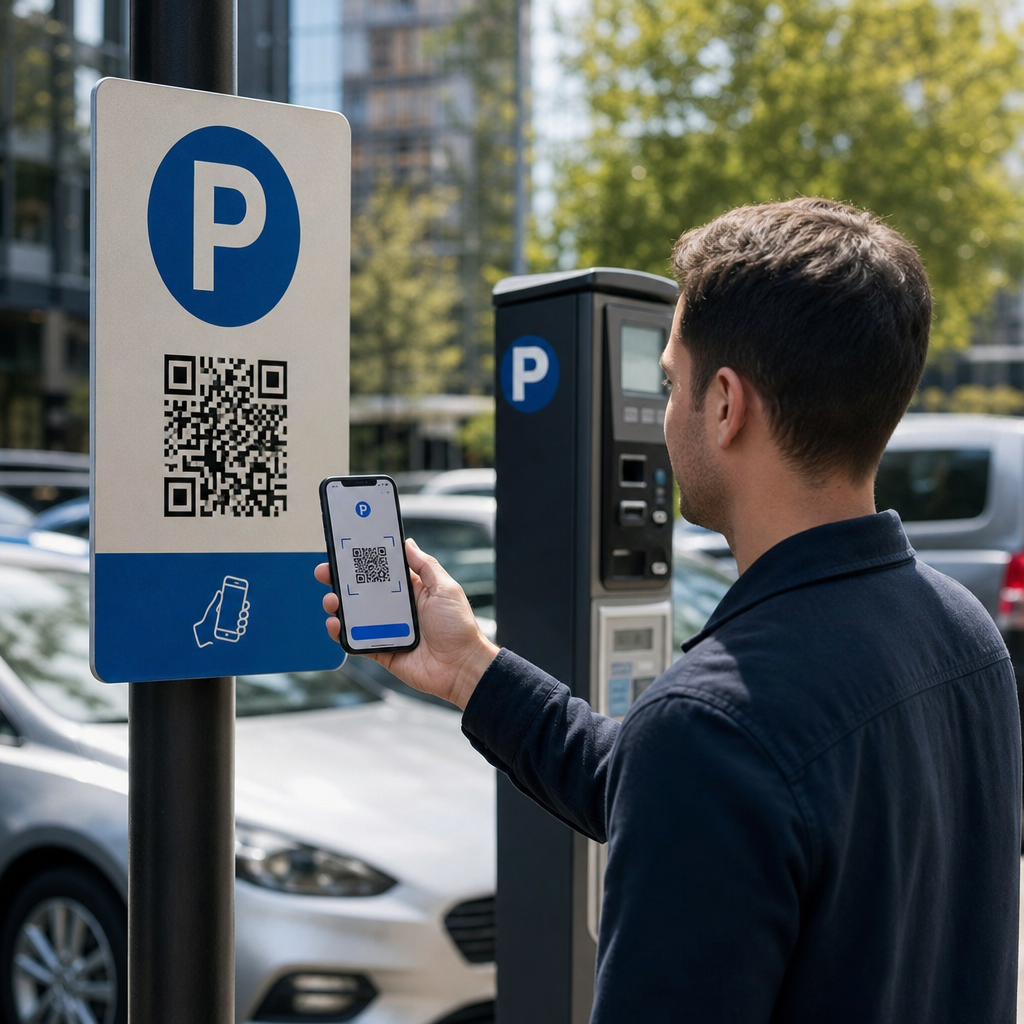
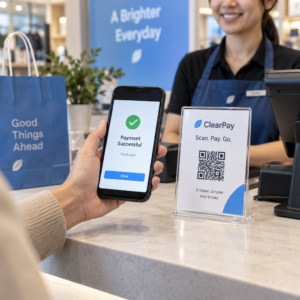
א קוד QR לתשלום הוא קוד סריקה המאפשר ללקוחות להשלים עסקאות פיננסיות באמצעות הטלפונים החכמים שלהם בלבד. התהליך הטיפוסי פשוט: הלקוח סורק את הקוד, נוחת בדף תשלום או באפליקציית תשלום, מזין פרטי תשלום ומשלים את העסקה.
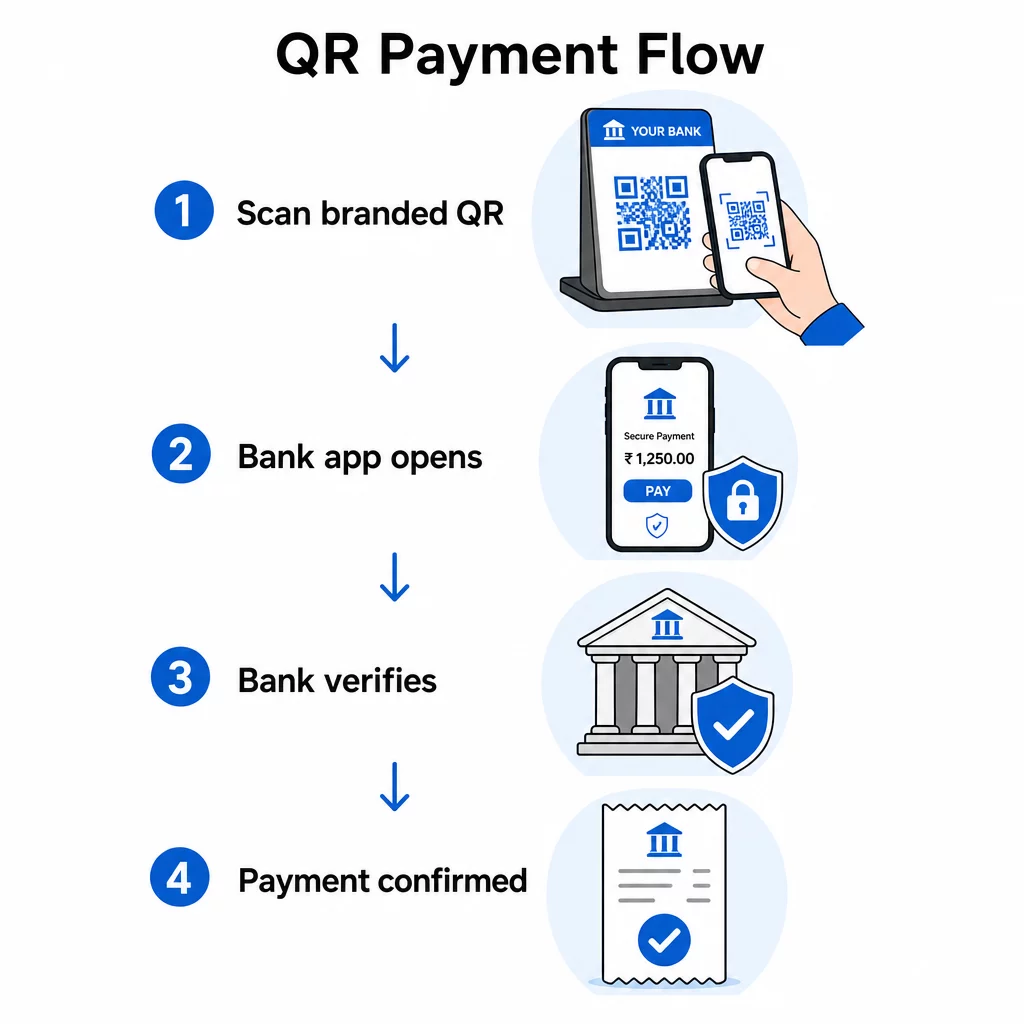
מערכות תשלום QR תומכות במגוון רחב של שיטות:
- ארנקים ניידים ואפליקציות בנקאיות
- PayPal, Venmo ופלטפורמות דומות מבוססות QR
- ארנקי מטבעות קריפטוגרפיים
- תהליכים מקושרים לכרטיסים ללא מגע
- אפליקציות קמעונאים ותשלומים משולבי נאמנות
בנקים יכולים למקם קודי QR במסופי קופה, על חשבוניות, באפליקציות בנקאות ניידת, או בהתכתבויות דוא"ל והדפסה. לקוחות אינם זקוקים לכרטיס פיזי – רק לאפליקציה ולמצלמה.
יצירת קודי QR לשירותים פיננסיים מעוניינים לפרוס קודי QR בנקודות מגע של תשלום או בחומרי סניפים? חקרו את ה מחולל קודי QR לפיננסים להתחיל.
גישה ואימות כספומט ללא כרטיס
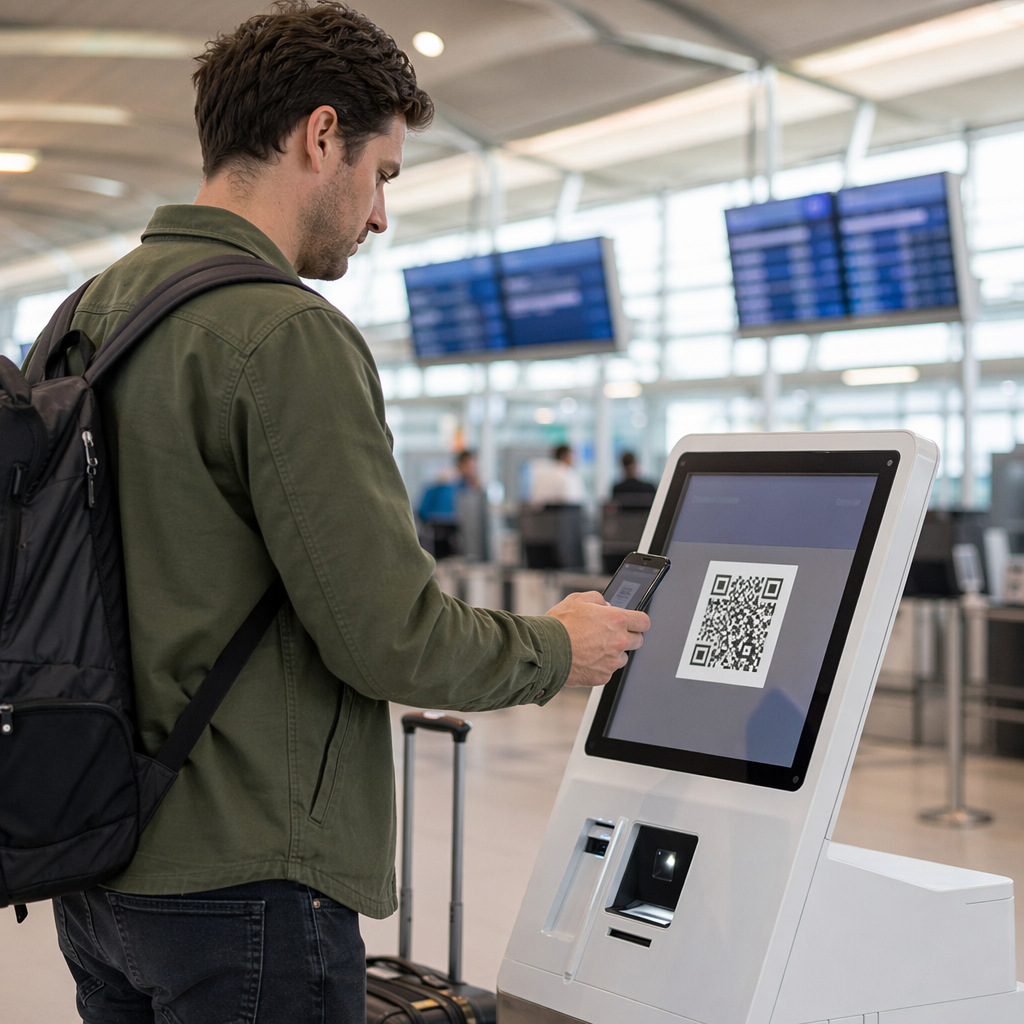
חלק מהבנקים בארה"ב הציגו תהליכי עבודה של כספומט ללא כרטיס המופעלים על ידי קודי QR. לקוח פותח את אפליקציית הבנקאות הניידת שלו, המייצרת קוד QR אותו הוא סורק בקורא הברקוד של הכספומט. הכספומט מאמת את המשתמש ומאשר את העסקה ללא צורך בכרטיס פיזי או בהזנת קוד אישי.
זה מפחית משמעותית את הסיכון לגניבת נתונים מכספומטים, מכיוון ששום נתוני כרטיס אינם נחשפים במכונה. זה גם מועיל ללקוחות ששוכחים את כרטיסם או מעדיפים לא לשאת אחד.
אימות רב-גורמי ואבטחת חשבון
מוסדות פיננסיים משלבים קודי QR בתהליכי עבודה של אימות רב-גורמי (MFA). במקום להסתמך אך ורק על סיסמה חד-פעמית הנשלחת באמצעות SMS – שיטה הפגיעה להתקפות החלפת SIM – בנקים יכולים להשתמש בקוד QR מוגבל בזמן כשכבת אימות נוספת לכניסה, העברות בנקאיות, או עסקאות בעלות ערך גבוה.
MFA באמצעות קודי QR יוצר חוויה ידידותית יותר למשתמש תוך שיפור האבטחה. לקוחות סורקים את הקוד באמצעות אפליקציית הבנקאות המאומתת שלהם, המאשרת את זהותם לפני שהעסקה מתבצעת.
אימות זהות בסניף
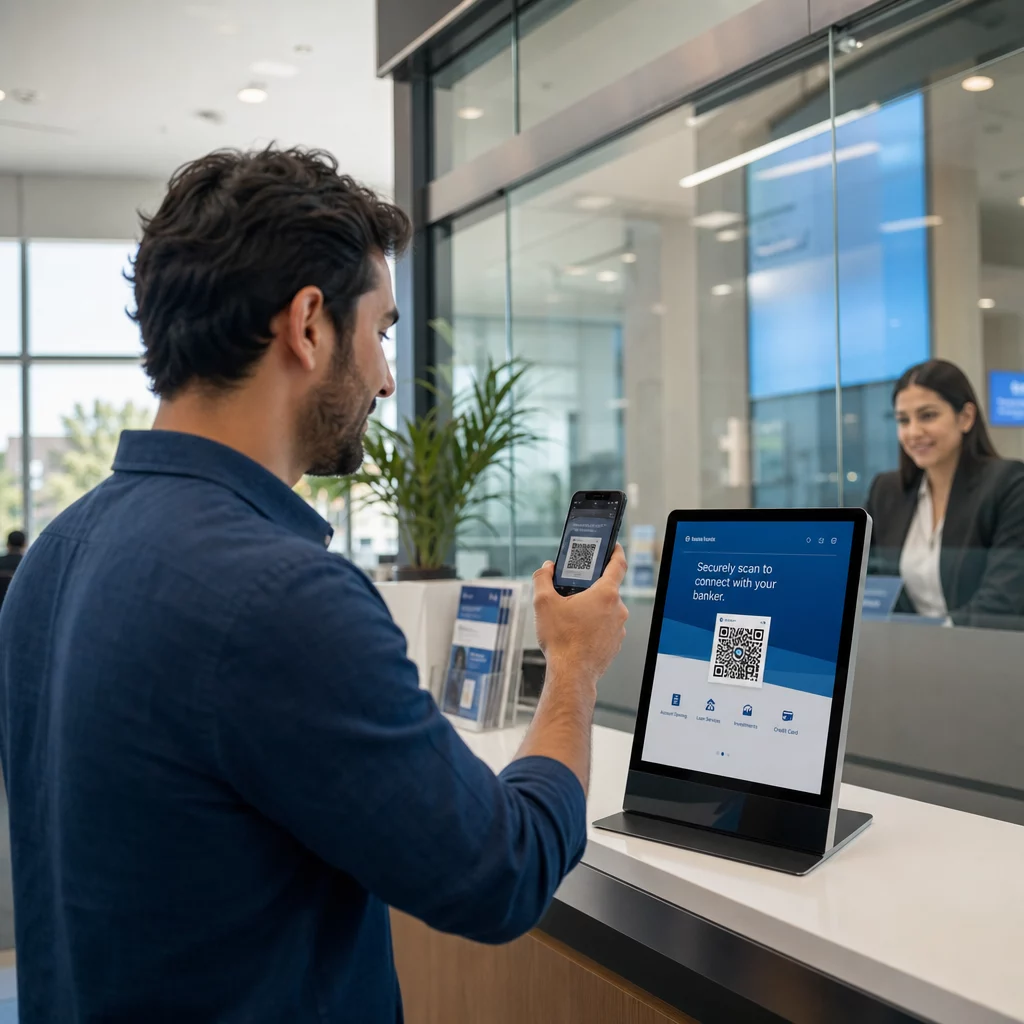
איגודי אשראי ובנקים קהילתיים משתמשים בקודי QR כדי לייעל את אימות הזהות בסניף. חבר מגיע לסניף, סורק קוד QR המוצג בדלפק, בוחר את המוסד שלו, מזין את פרטי החבר שלו, מעלה מסמך זיהוי, ומצלם סלפי – הכל בטלפון שלו. קוד חד-פעמי מוצג לאחר מכן לפקיד כדי להשלים את האימות.
גישה זו מפחיתה את הזמן שפקידים מבלים בטיפול במסמכים ויוצרת תיעוד דיגיטלי נקי וניתן לביקורת של כל אירוע אימות.
יישומי הלוואה מהירים יותר
קודי QR מפחיתים חיכוך בתהליכים מרובי שלבים כמו בקשות הלוואה. בנקים יכולים ליצור קוד QR המעניק למבקשים גישה ישירה ל:
- מסמכים נדרשים ורשימות בדיקה
- טפסי בקשה מקוונים
- מעקב אחר סטטוס בקשה
מועמדים סורקים פעם אחת ויש להם את כל מה שהם צריכים במקום אחד. בנקים מקבלים הגשות מובנות במקום ניירת מקוטעת. התוצאה היא עיבוד מהיר יותר משני הצדדים ושיעור השלמה גבוה יותר עבור הבקשות.
דפי חשבון ואימות מיידיים
בנקים יכולים ליצור קודי QR ספציפיים ללקוח המספקים גישה מיידית ומאומתת לדפי חשבון. מקרי שימוש כוללים:
- הוכחת שווי נקי למלווים או לבעלי בתים
- אימות הכנסה לצדדים שלישיים
- מעקב פיננסי אישי
הגנה באמצעות סיסמה על קודי QR אלה מוסיפה שכבת בקרת גישה נוספת, כך שניתן לצפות בדף החשבון רק על ידי מי שיש לו את האישורים הנכונים.
קודי QR סטטיים לעומת דינמיים: מה בנקים צריכים לדעת
לא כל קודי ה-QR פועלים באותה צורה בהקשרים פיננסיים. ההבחנה בין קודי QR סטטיים ודינמיים יש לה השלכות ישירות על אבטחה, תאימות וגמישות תפעולית.
| תכונה | קוד QR סטטי | קוד QR דינמי |
|---|---|---|
| ניתן לעריכה לאחר יצירה | לא | כן |
| ניתוח סריקות | אין | מעקב בזמן אמת |
| ניתן לנטרול | לא | כן |
| קודים ייחודיים לכל עסקה | לא | כן |
| שחזור משיבוש | דורש הדפסה מחדש | עדכון יעד באופן מיידי |
קודי QR דינמיים מועדפים מאוד עבור שירותים פיננסיים. ניתן ליצור אותם לכל עסקה, הם פג תוקף אוטומטית, ניתנים לאימות בנקאי בזמן אמת, וניתן לבטל אותם מיד אם מתגלה הונאה. קודים סטטיים, לעומת זאת, קבועים – אם אחד מהם נפגע או שונה, לא ניתן לעדכן אותו ללא הדפסה מחדש.
עבור קמפיינים מתמשכים, קודי גישה לחשבון, וכל דבר הקשור לעסקאות פיננסיות, מעקב אחר ביצועי קודי QR עם קודים דינמיים מאפשר גם למוסדות לנטר דפוסי סריקה ולזהות חריגות לפני שהן מסלימות.
שיקולי אבטחה ובקרות סיכונים
קודי QR המשמשים לתשלומים או לגישה לחשבון אינם מספקים אבטחה מובנית. היישום, פלטפורמת הבנקאות או מעבד התשלומים חייבים לאכוף הצפנה, אימות ובקרות הונאה. הבנת הסיכונים היא הצעד הראשון להפחתתם.
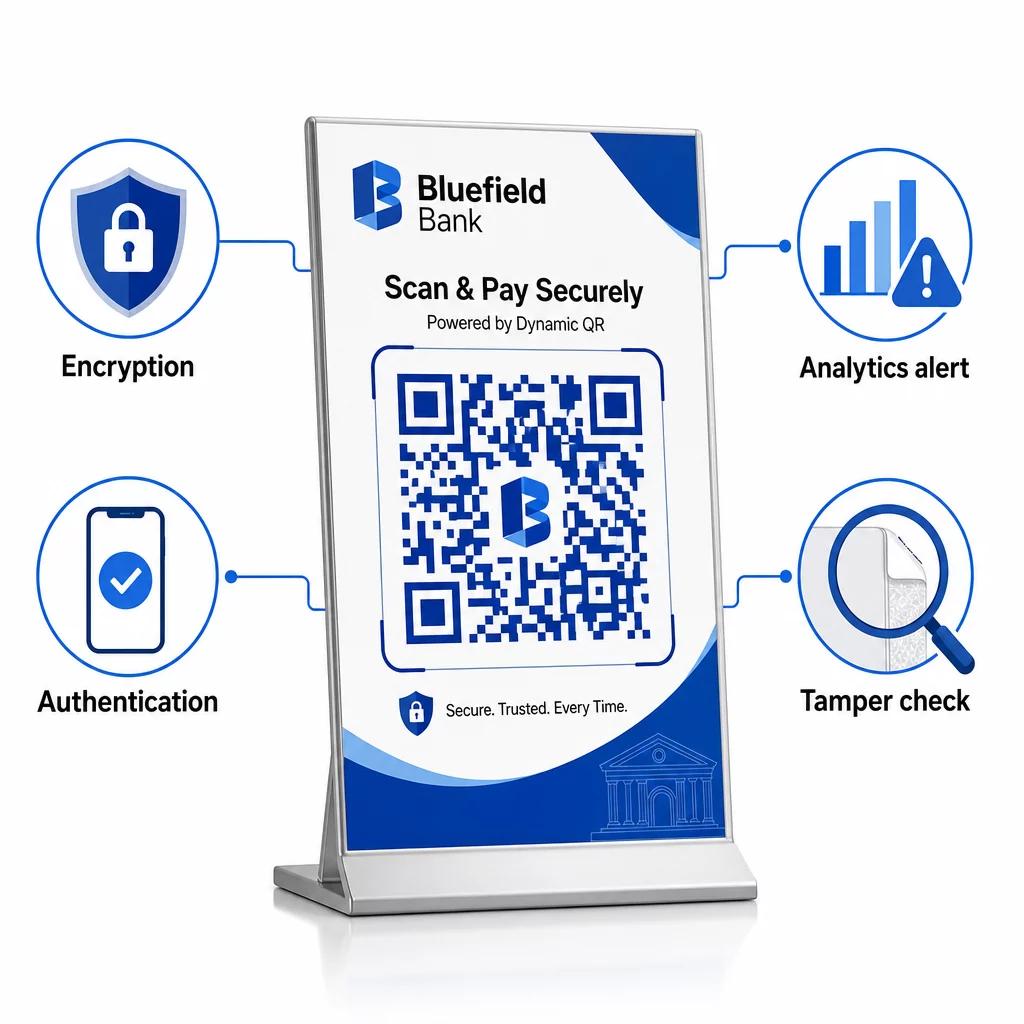
קווישינג (דיוג QR) הוא אחד האיומים הנפוצים ביותר. קודים זדוניים מפנים משתמשים לפורטלי בנקאות מזויפים הלוכדים פרטי התחברות או נתוני תשלום. אתרים אלה יכולים להיראות זהים לדפי בנקאות רשמיים.
שינוי פיזי הוא גם סיכון מתועד. רמאים מניחים מדבקות על גבי קודי QR לגיטימיים – בין אם על חומרים בסניף, חשבוניות או מסופי קופה – ומפנים תשלומים לחשבונות הנשלטים על ידי התוקף. במקרה מתועד אחד, המשטרה באוסטין, טקסס גילתה 29 קודי QR מזויפים שהוצבו על מדי חניה עירוניים.
בנקים ומוסדות פיננסיים יכולים להפחית סיכונים אלה על ידי הקפדה על נהלים מבוססים שיטות עבודה מומלצות ליצירת קוד QR מאובטח:
- השתמשו בקודי QR דינמיים שניתן לבטל ולעדכן באופן מיידי
- מיתוג כל קודי ה-QR עם סמלי לוגו וצבעים מוסדיים כדי להפוך חבלה לגלוי
- ביצוע בדיקות פיזיות קבועות של קודי QR המוצבים בסניפים ובכספומטים
- הגדרת תפוגת קוד עבור זרימות ספציפיות לעסקאות
- ניטור ניתוחי סריקה עבור דפוסים גיאוגרפיים חריגים או פעילות שיא
עבור מוסדות המקבלים תשלומי QR, עמידה בתקן PCI-DSS נדרשת. משמעות הדבר היא אבטחת תשתית יצירת קודי QR, שימוש ב-TLS להעברת נתונים, ולעולם לא לאחסן נתונים רגישים לאחר אישור. עסקים המפנים למעבדי צד שלישי עשויים להיות זכאים למסלול הציות המפושט של SAQ A.
פירוט מפורט של הסיכונים הספציפיים לזרימות תשלומי QR – כולל פישינג, יירוט נתונים והפצת תוכנות זדוניות – מכוסה במדריך בנושא סיכוני קודי QR בתשלומים וכיצד למתן אותם.
עבור לקוחות, שיטות עבודה מומלצות בטוחות כוללות אימות מקור הקוד, בדיקת סימני חבלה פיזית, הימנעות מהזנת נתוני בנקאות רגישים לאחר סריקת קוד לא מוכר, והקלדה ידנית של כתובות URL ידועות של בנקים במקרה של ספק.
שיקולי ציות ופרטיות
מעבר ל-PCI-DSS, מוסדות פיננסיים הפועלים בינלאומית או משרתים לקוחות על פני תחומי שיפוט חייבים להתחשב בתקנות פרטיות הנתונים החלות על סריקות קודי QR. כל סריקה יכולה לאסוף כתובת IP, סוג מכשיר, מיקום ונתונים התנהגותיים – שכולם עשויים להיות מוסדרים תחת GDPR, CCPA או מסגרות אחרות בהתאם למיקום הלקוחות.
סקירה מלאה של התקנות החלות וכלי ציות זמינה ב- מדריך חוקי פרטיות קודי QR ותקנות מפתח.
קודי QR דינמיים מסייעים בציות על ידי מתן אפשרות למוסדות לעדכן גילויים פרטיות ללא הדפסה מחדש של קודים, להגדיר שמירת נתונים ולתחזק מסלולי ביקורת – כל אלה שימושיים במהלך הערכות רגולטוריות.
ניטור ביצועי קודי QR בהקשרים פיננסיים
אחד היתרונות הלא מנוצלים מספיק של קודי QR בשירותים פיננסיים הוא שכבת הניתוח שקודים דינמיים מספקים. פלטפורמת ניהול קודי QR יכולה ללכוד:
- מספר סריקות לקוד ולמיקום
- שעה ותאריך של כל סריקה
- התפלגות גאוגרפית של פעילות סריקה
- סוג מכשיר ומערכת הפעלה
עבור בנקים, נתונים אלה תומכים במספר יעדים תפעוליים. דפוסי סריקה חריגים – כגון קוד תשלום בסניף המייצר לפתע סריקות ממיקומים בינלאומיים בלתי צפויים – יכולים להפעיל התראות ולעורר בדיקת אבטחה. נתונים מצטברים על מעורבות קודי QR בבקשות הלוואה יכולים להראות היכן מועמדים נושרים. קודי QR לביקור בסניף חושפים אילו מיקומים רואים את מירב המעורבות הדיגיטלית.
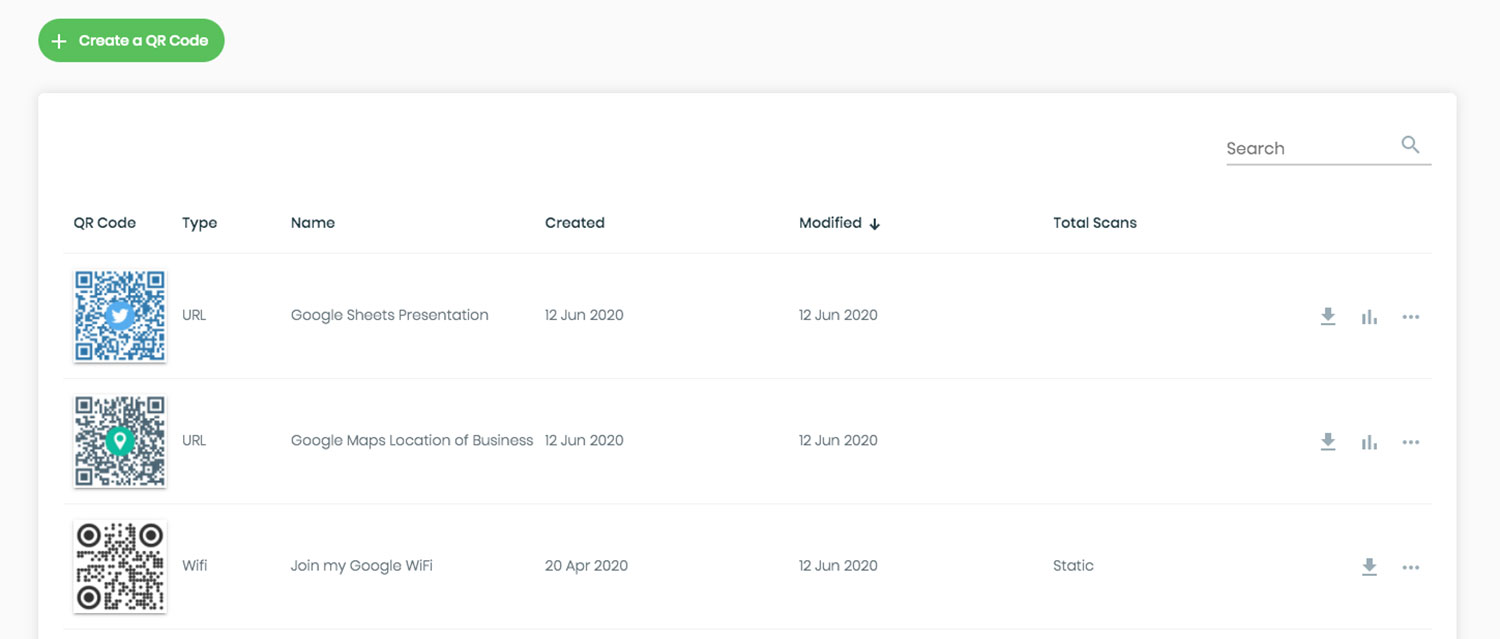
עקוב אחר ביצועי קודי QR ברחבי המוסד שלך להשתמש קודי QR דינמיים עם ניתוח מובנה כדי לנטר פעילות סריקה, לזהות חריגות ולהבין כיצד לקוחות מתקשרים עם נקודות המגע הדיגיטליות שלך.
תחילת העבודה עם קודי QR עבור המוסד הפיננסי שלך
קודי QR פועלים כמעט בכל נקודת מגע עם לקוחות שבנק מפעיל: דלפקי סניפים, מבואות כספומט, דפי חשבון מודפסים, תקשורת דוא"ל, אפליקציות בנקאות ניידת ושלטים דיגיטליים. הטכנולוגיה דורשת השקעת חומרה מינימלית מכיוון שרוב הלקוחות כבר נושאים את הסורק היחיד שהם צריכים – הסמארטפון שלהם.
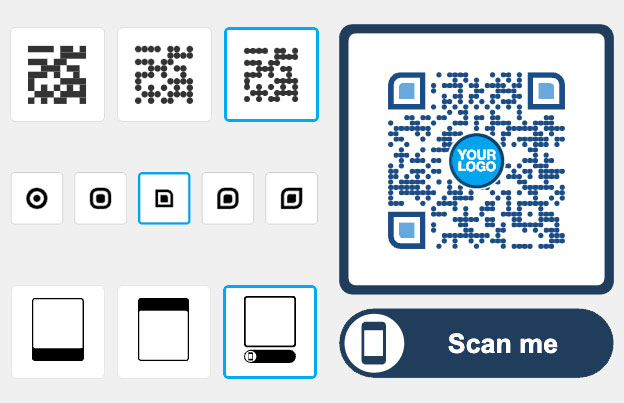
עבור מוסדות בתחילת דרכם, ה- מחולל קוד QR של Pageloot תומך הן בקודי QR סטטיים והן בדינמיים, עם אפשרויות התאמה אישית למיתוג ולוח מחוונים מובנה לניתוח נתונים. עבור יישומים ספציפיים לתשלומים, ה- מחולל קוד QR ל-PayPal מספק נתיב פשוט לקבלת תשלומים באמצעות QR.
נקודת ההתחלה הנכונה תלויה בסדרי העדיפויות של המוסד שלך – בין אם זה הפחתת חיכוך באימות, זירוז קבלת הלוואות, או הפעלת תשלומים ללא מגע ברמת הסניף. כל מקרה שימוש ניתן להשגה עם אותה טכנולוגיה בסיסית, וכל אחד מהם בונה לקראת חוויה חלקה ובטוחה יותר עבור הלקוחות שלך.
שאלות נפוצות
קוד QR סטטי מאחסן מידע קבוע שלא ניתן לשנותו לאחר היצירה ואינו מספק נתוני סריקה. קוד QR דינמי משתמש בכתובת URL להפניה מחדש שניתן לעדכן, לבטל או להחליף אותה ללא הדפסה מחדש. עבור מקרי שימוש בנקאיים – במיוחד תשלומים וגישה לחשבונות – קודים דינמיים עדיפים מכיוון שניתן ליצור אותם לכל עסקה, להגדיר אותם לפוג תוקף, לנטר אותם אחר פעילות חריגה, ולבטל אותם באופן מיידי אם מתגלה הונאה.
קודי QR עצמם אינם מאובטחים או לא מאובטחים מטבעם – האבטחה תלויה בפלטפורמה ובבקרות שנבנו סביבם. בנקים המשתמשים בקודי QR לתשלומים צריכים לאכוף הצפנה מקצה לקצה, להשתמש בקודים דינמיים עם יצירה לכל עסקה, לדרוש אימות באמצעות אפליקציית בנקאות מאומתת, ולנטר ניתוחי סריקות עבור חריגות. מוסדות המקבלים תשלומי QR חייבים גם לעמוד בדרישות PCI-DSS. קודים פיזיים בסניפים ובכספומטים צריכים להיבדק באופן קבוע לאיתור חבלות.
בארה"ב, מוסדות פיננסיים המקבלים תשלומי קוד QR חייבים לציית ל-PCI-DSS, אשר מסדיר את אבטחת נתוני בעלי הכרטיסים לאורך מחזור חיי התשלום. מוסדות המשרתים לקוחות בינלאומיים או הפועלים במספר תחומי שיפוט עשויים גם להצטרך להתייחס ל-GDPR, CCPA, או חוקי פרטיות אזוריים אחרים, בהתאם לנתונים הנאספים במהלך אינטראקציות QR. קודי QR דינמיים תומכים בציות על ידי הפעלת מסלולי ביקורת, בקרות שמירת נתונים, והיכולת לעדכן גילויים פרטיות ללא הדפסה מחדש.