Apakah bisnis Anda menggunakan kode QR tanpa mengetahui mana yang telah dirusak? Phishing kode QR – yang biasa disebut “quishing” – mengubah kenyamanan sehari-hari menjadi jebakan pencurian kredensial, dan filter keamanan tradisional sering kali melewatkannya sepenuhnya. Panduan ini mencakup cara kerja serangan ini, biaya yang ditimbulkannya bagi bisnis, dan kontrol spesifik yang dapat Anda terapkan untuk menghentikannya.
Cara Kerja Phishing Kode QR
Phishing kode QR mengeksploitasi kelemahan mendasar: kode QR tidak dapat dibaca manusia. Dengan URL tradisional, mata yang terlatih sering kali dapat menangkap domain palsu atau string yang mencurigakan. Kode QR menyembunyikan semua itu. Seperti yang dijelaskan oleh Alex Mosher, wakil presiden global di MobileIron:
“Kode QR secara inheren menyembunyikan tujuannya. Oleh karena itu, kemampuan untuk mengubah kode QR agar mengarah ke sumber daya alternatif tanpa terdeteksi adalah sederhana dan sangat efektif.”
Penyerang menyematkan URL berbahaya di dalam kode QR yang mengarahkan korban ke halaman login palsu yang dirancang untuk mengumpulkan kredensial, atau ke situs yang memicu unduhan malware. Memperparah masalah, banyak sistem keamanan email tidak dapat mendekode gambar kode QR – mereka melihat gambar, bukan tautan – sehingga muatan tersebut lolos dari filter yang akan menangkap URL phishing biasa.
Pada tahun 2023, phishing kode QR menyumbang 22% dari semua serangan phishing. Satu kampanye quishing berskala besar tumbuh sebesar 2.400% dalam hitungan bulan, dan analisis operasi yang menargetkan perusahaan menemukan bahwa sekitar 29% email berbahaya berisi kode QR.
Di Mana Penyerang Menanam Kode QR Berbahaya
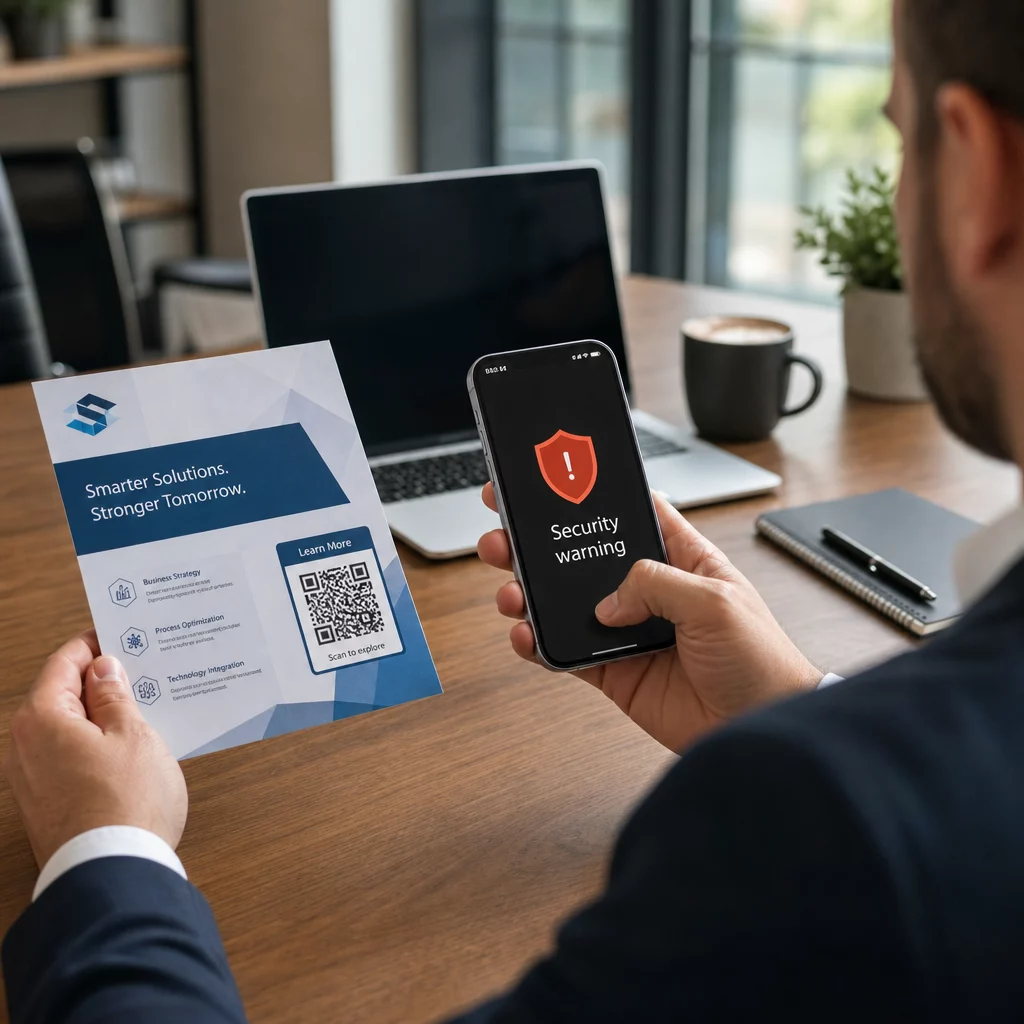
Serangan email dan dokumen adalah metode pengiriman yang paling umum. Penyerang menyematkan kode QR di dalam lampiran PDF atau Word untuk melewati filter keamanan email. Pada tahun 2023, 82% serangan quishing meniru merek tepercaya – Microsoft menjadi target dalam 51% kasus yang diamati, diikuti oleh DocuSign sebesar 31% dan Adobe sebesar 15%. Antara pertengahan 2024 dan akhir 2024, peneliti menemukan lebih dari 500.000 email phishing yang berisi kode QR yang disematkan dalam PDF.
Perusakan fisik sama berbahayanya. Penyerang menempelkan stiker kode QR palsu di atas kode yang sah di lokasi dengan lalu lintas tinggi – restoran, meteran parkir, bandara, dan ruang ritel. Di San Francisco, penjahat menempelkan kode QR palsu pada tiket parkir yang mengarahkan pengguna ke halaman transit palsu yang dirancang untuk mencuri detail kartu kredit. Administrasi Jaminan Sosial secara khusus memperingatkan bahwa kode QR yang sah pada rambu resmi biasanya bukan stiker; kode yang ditempel sebagai stiker harus dianggap mencurigakan.
Umpan rekayasa sosial melengkapi gambaran. Korban diminta untuk memindai kode QR untuk mengklaim diskon, terhubung ke Wi-Fi gratis, atau mengisi survei. Dalam satu kasus yang didokumentasikan di Singapura, seorang wanita memindai kode di toko bubble tea mengharapkan hadiah loyalitas. Sebaliknya, aplikasi berbahaya diunduh ke ponselnya, dan penyerang menguras $2.000 dari rekening banknya.
Biaya Serangan Ini bagi Bisnis
Pencurian Kredensial dan Data
Hampir 90% serangan quishing dirancang khusus untuk mencuri kredensial login dan data sensitif. Penyerang mengarahkan korban ke replika meyakinkan dari Microsoft 365, SharePoint, atau portal perbankan. Eksekutif menjadi target yang tidak proporsional karena kredensial mereka membuka sistem penting dan data istimewa.
Perangkat pribadi memperburuk hal ini. Ketika karyawan memindai kode QR di ponsel yang tidak terdaftar dalam manajemen perusahaan, tim IT tidak memiliki visibilitas tentang apa yang terjadi atau apa yang diakses.
Kerugian Finansial
Biaya rata-rata pelanggaran data mencapai $4,45 juta pada tahun 2023, dengan penipuan Business Email Compromise rata-rata $4,89 juta – sebelum memperhitungkan denda regulasi dan biaya hukum. Kerugian phishing langsung melonjak 76% dari tahun ke tahun. Insiden individu menggambarkan skalanya: penipuan stasiun kereta api di Inggris membuat satu korban berutang £13.000; sebuah keluarga di Calgary kehilangan $10.000 karena penipuan kode QR Facebook Marketplace.
Bisnis kecil menyerap bagian kerusakan yang tidak proporsional. Di Inggris, perusahaan kecil menghadapi sekitar 65.000 serangan siber setiap hari, dengan biaya rata-rata untuk menyelesaikan serangan yang berhasil sekitar $33.700.
Gangguan Operasional dan Kerusakan Reputasi
Kredensial yang dicuri seringkali menjadi titik masuk untuk penyebaran ransomware. Pada tahun 2023, organisasi menghabiskan rata-rata $1,82 juta untuk pulih dari insiden ransomware. Perusahaan konstruksi dan teknik menghadapi risiko serangan kode QR 19,2 kali lebih tinggi dari rata-rata; perusahaan jasa profesional menghadapi risiko 18,5 kali lebih tinggi.
Selain waktu henti operasional, bisnis menghadapi churn pelanggan, premi asuransi keamanan siber yang lebih tinggi, dan pengawasan regulasi ketika data pelanggan terekspos. Membangun kembali kepercayaan setelah pelanggaran membutuhkan waktu jauh lebih lama daripada menyelesaikan insiden teknis itu sendiri.
Cara Mencegah Phishing Kode QR: Pendekatan Berlapis
Tidak ada satu kontrol pun yang menghilangkan quishing. Rekomendasi yang konsisten dari peneliti keamanan, lembaga federal, dan tim keamanan perusahaan adalah pertahanan berlapis yang menggabungkan penyaringan email, kontrol identitas, perlindungan titik akhir, pelatihan karyawan, dan alur kerja pelaporan.
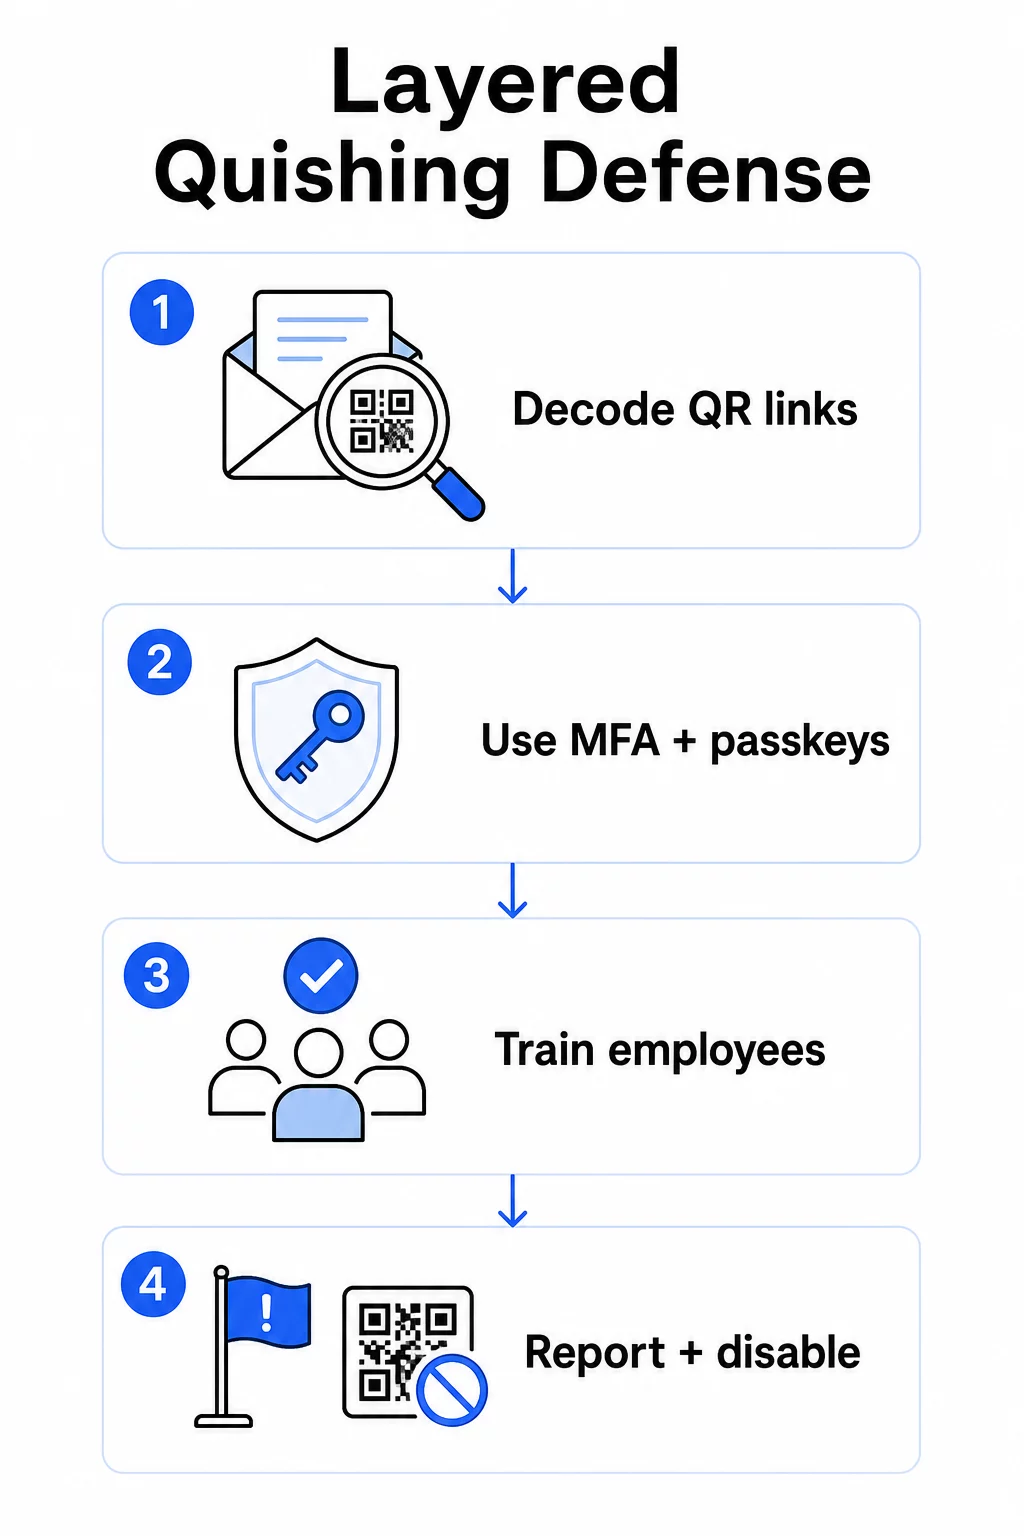
Kontrol Keamanan Email
Konfigurasikan sistem keamanan email dengan kemampuan yang melampaui pemindaian tautan standar. Kontrol yang efektif meliputi:
- Penyaringan berkemampuan OCR yang mendekode gambar kode QR dalam email dan menganalisis URL yang disematkan terhadap intelijen ancaman
- Kebijakan anti-phishing disesuaikan untuk menandai payload berbasis gambar, terutama kode QR yang disematkan dalam lampiran dokumen PDF atau Office
- Aturan gateway spam yang ketat yang memperlakukan kode QR yang tidak diminta dalam email sebagai risiko tinggi secara default
Khusus untuk lingkungan Microsoft 365, Microsoft Defender for Office 365 menyertakan dekode gambar kode QR untuk menampilkan URL yang disematkan untuk pemeriksaan reputasi dan evaluasi Tautan Aman.
Kontrol Identitas dan Akses
Kredensial yang dicuri hanya berguna jika dapat digunakan. Kontrol identitas berlapis mengurangi risiko tersebut secara signifikan:
- Autentikasi multi-faktor (MFA) di semua akun, dengan persyaratan autentikasi yang lebih kuat untuk pengguna dengan hak istimewa tinggi dan eksekutif
- Metode MFA yang tahan phishing seperti kunci keamanan perangkat keras atau passkey, yang terikat pada domain yang sah dan tidak dapat dicegat oleh situs penipuan
- Memblokir protokol autentikasi lama yang tidak mendukung MFA, menghilangkan rute bypass umum
- Kebijakan akses bersyarat yang menandai atau memblokir upaya masuk dari perangkat yang tidak terkelola
Untuk konteks lebih dalam tentang bagaimana kode QR berinteraksi dengan alur kerja autentikasi, lihat bagaimana kode QR menyederhanakan autentikasi multi-faktor.
Perlindungan Titik Akhir dan Perangkat
Perangkat terkelola dengan keamanan titik akhir yang mutakhir menyediakan jaring pengaman yang penting:
- Terapkan deteksi dan respons titik akhir (EDR) pada semua perangkat terkelola
- Aktifkan pemeriksaan reputasi browser (seperti Microsoft SmartScreen) yang memperingatkan pengguna sebelum mereka mencapai domain phishing yang dikenal
- Terapkan kebijakan Manajemen Perangkat Seluler (MDM) yang memberlakukan dasar keamanan pada ponsel yang digunakan untuk memindai kode QR untuk pekerjaan
- Batasi unduhan dari perangkat yang tidak terkelola di jaringan perusahaan
FTC menyarankan untuk menjaga sistem operasi perangkat tetap mutakhir dan menggunakan kata sandi yang kuat dan unik di seluruh akun sebagai kebersihan dasar yang mengurangi dampak dari setiap upaya phishing yang berhasil.
Pelatihan dan Kesadaran Karyawan
Karyawan Anda adalah garis pertahanan paling langsung terhadap quishing, dan pelatihan harus eksplisit – kesadaran phishing umum tidak secara otomatis berpindah ke ancaman kode QR.
Program pelatihan yang efektif mencakup:
- Mengapa kode QR berbahaya: tujuan tersembunyi sampai setelah pemindaian
- Tanda bahaya dalam email yang berisi kode QR: urgensi, sapaan umum, pesan yang tidak diminta dari merek terkenal, dan permintaan kredensial login
- Tanda-tanda perusakan fisik: kode yang ditempel sebagai stiker di atas materi cetak, kode pada papan nama tidak resmi
- Kebiasaan verifikasi: jika kode QR tiba dalam email yang tidak terduga, hubungi pengirim melalui nomor telepon yang dikenal atau situs web resmi daripada memindai kode tersebut
- Pemeriksaan URL: setelah memindai, periksa URL di bilah browser sebelum memasukkan kredensial apa pun – cari salah eja, huruf yang tertukar, atau domain yang tidak dikenal
Departemen Kesehatan dan Layanan Kemanusiaan A.S. merekomendasikan pelatihan pengguna akhir untuk mempertahankan tingkat skeptisisme yang sehat dan mengenali indikator seperti alamat pengirim yang mencurigakan, tautan palsu, dan tata bahasa yang tidak tepat – semua ini muncul dalam kampanye phishing berbasis QR sama seperti dalam kampanye berbasis teks.
Jalankan latihan quishing simulasi bersamaan dengan simulasi phishing standar. Targetkan kelompok berisiko tinggi – eksekutif, tim keuangan, dan siapa pun dengan hak istimewa administratif – dengan skenario yang lebih sering dan realistis.
Untuk pandangan yang lebih luas tentang praktik terbaik keamanan kode QR dalam pertahanan siber, termasuk enkripsi dan pemasangan autentikasi, panduan tersebut mencakup kontrol teknis secara lebih mendalam.
Pelaporan dan Respons Insiden
Karyawan memerlukan cara yang jelas dan mudah untuk melaporkan kode QR yang mencurigakan – baik dalam email maupun di ruang fisik. Tombol laporkan-phishing di klien email menghilangkan hambatan untuk laporan digital. Untuk kode fisik, berikan panduan tentang cara menandai dan memotret stiker mencurigakan atau materi yang dirusak.
Rencana respons insiden Anda harus secara spesifik mengatasi skenario quishing dengan langkah-langkah yang terdefinisi:
- Isolasi akun apa pun yang mungkin telah mengirimkan kredensial melalui kode QR berbahaya
- Cabut sesi aktif dan segera atur ulang kata sandi
- Periksa akses tidak sah atau pergerakan data dalam jendela waktu antara pemindaian dan respons
- Beri tahu individu yang terpengaruh sesuai dengan kebijakan pemberitahuan pelanggaran Anda
- Lakukan tinjauan pasca-insiden untuk mengidentifikasi bagaimana kode QR melewati kontrol yang ada
Jalankan pengujian penetrasi yang mencakup skenario quishing untuk menemukan celah sebelum penyerang melakukannya.
Kode QR yang Diterapkan Bisnis Anda: Mengamankan Kode Anda Sendiri
Mencegah quishing juga berarti memastikan kode QR yang diterbitkan bisnis Anda tidak dapat dipersenjatai terhadap pelanggan atau karyawan Anda.
Gunakan kode QR dinamis alih-alih yang statis. Kode statis secara permanen mengkodekan URL tujuan. Jika tujuan tersebut pernah disusupi, kode tersebut menjadi kewajiban yang tidak dapat Anda perbaiki tanpa mencetak ulang. Kode QR dinamis menunjuk ke URL pengalihan singkat yang Anda kontrol – Anda dapat memperbarui tujuan, mengalihkan ke halaman baru, atau menonaktifkan kode sepenuhnya dari dasbor manajemen tanpa menyentuh materi cetak.
Jaga Kode QR yang Anda Publikasikan Tetap Terkendali Jika Anda mencurigai salah satu kode yang Anda terapkan telah dirusak atau mengarah ke tempat yang tidak aman, Anda dapat memperbarui atau menonaktifkannya secara instan. Gunakan Generator QR Code Dinamis untuk mengelola semua kode Anda dari dasbor terpusat dengan analitik pemindaian waktu nyata.
Terapkan branding yang konsisten pada kode Anda. Tujuh puluh satu persen orang tidak dapat membedakan kode QR palsu dari yang asli secara andal. Kode QR bermerek – dengan logo Anda, warna perusahaan, dan domain kustom di URL tujuan – memberikan sinyal visual kepada pengguna bahwa kode tersebut asli. Kode QR hitam-putih generik dengan URL pendek yang tidak jelas tidak memberikan jaminan seperti itu.
Pantau analitik pemindaian untuk anomali. Kode QR dinamis mengumpulkan data pemindaian termasuk stempel waktu, jenis perangkat, dan lokasi geografis. Peningkatan pemindaian yang tiba-tiba dari wilayah yang tidak terduga, atau aktivitas pemindaian di luar jam kerja normal, dapat mengindikasikan bahwa salah satu kode Anda telah disalin dan didistribusikan secara jahat. Dasbor analitik Pageloot menampilkan pola-pola ini sehingga Anda dapat menyelidiki dan merespons dengan cepat.
Untuk melihat secara rinci data pemindaian apa yang dikumpulkan kode Anda dan cara menafsirkannya secara bertanggung jawab, lihat memahami data apa yang dilacak oleh kode QR dinamis Anda.
Lakukan audit fisik secara teratur. Untuk setiap kode QR yang ditampilkan di ruang publik atau semi-publik – meja restoran, papan nama acara, tampilan kendaraan, atau jendela toko – periksa kode secara fisik sesuai jadwal rutin. Cari stiker yang ditempel di atas kode asli dan uji tujuan setiap kode sebelum pelanggan menemukannya.
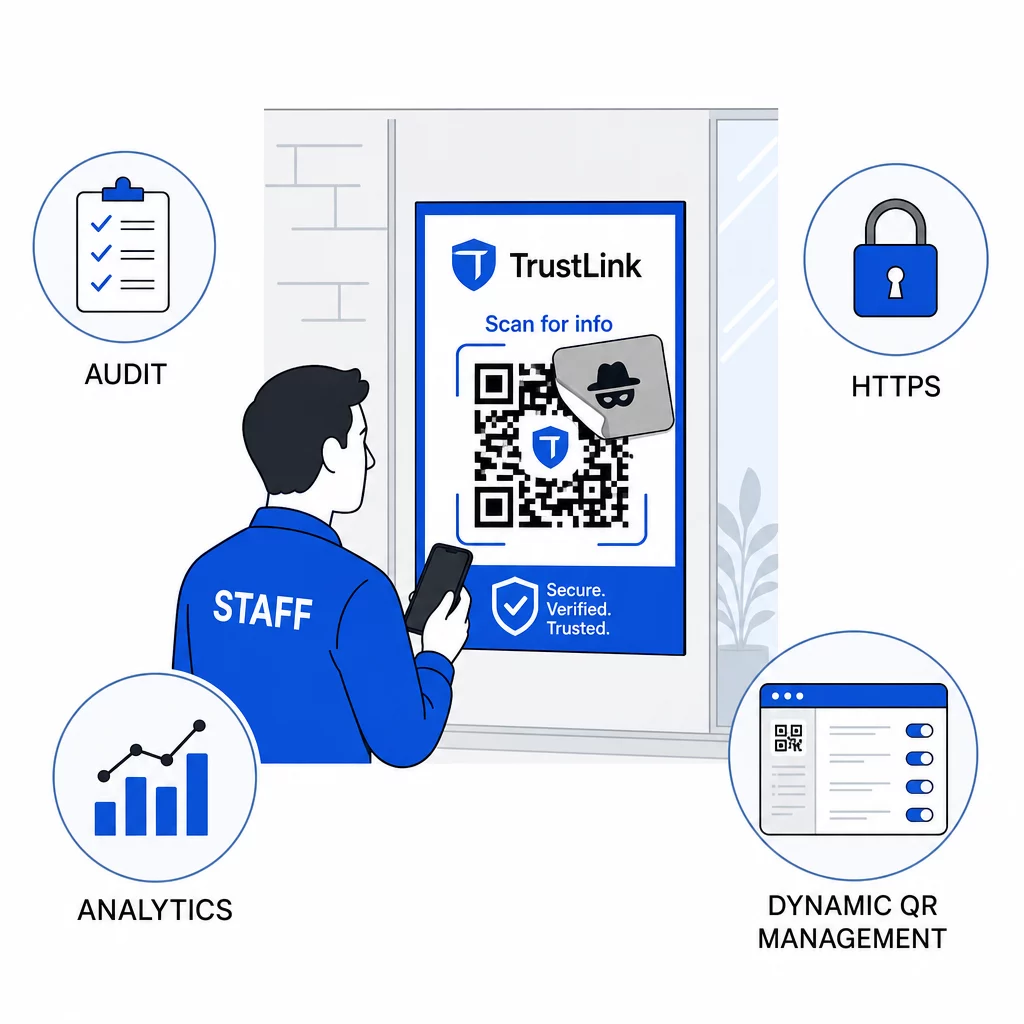
Gunakan tujuan HTTPS secara eksklusif. Setiap URL yang ditautkan oleh kode QR Anda harus menggunakan HTTPS. Mengirim pengguna ke tujuan HTTP yang tidak terenkripsi merusak kepercayaan dan mengekspos data dalam perjalanan.
Untuk panduan tambahan tentang risiko privasi kode QR dan cara menghindarinya, termasuk cara menyeimbangkan analitik dengan privasi pengguna, sumber daya tersebut mencakup pertimbangan data yang sering diabaikan oleh bisnis.
Mengevaluasi Alat Deteksi
Pelatihan karyawan dan kontrol platform mengatasi sebagian besar risiko, tetapi alat deteksi khusus menambahkan lapisan lain – terutama untuk organisasi dengan volume email tinggi atau penerapan kode QR yang kompleks. Jika Anda sedang mengevaluasi opsi, alat yang dirancang untuk mendeteksi phishing kode QR berkisar dari platform analitik perilaku perusahaan hingga add-on gateway email dan aplikasi pemindaian seluler dengan pemeriksaan reputasi bawaan.
Kombinasi yang tepat bergantung pada tumpukan keamanan Anda yang ada, volume kode QR yang Anda terima versus yang Anda terapkan, dan apakah perusakan fisik merupakan kekhawatiran yang signifikan untuk lokasi Anda. Quishing bukanlah ancaman hipotetis. Ini menyumbang bagian yang signifikan dari aktivitas phishing di dunia nyata, melewati kontrol yang sudah dimiliki sebagian besar organisasi, dan secara tidak proporsional menargetkan bisnis dan pengguna yang paling tidak siap untuk mengenalinya. Menutup celah ini membutuhkan tindakan yang disengaja di seluruh keamanan email, kontrol identitas, pelatihan karyawan, dan kode QR yang Anda publikasikan sendiri.
Mulailah dengan kontrol yang dapat Anda terapkan segera – MFA, kesadaran karyawan, dan beralih kode yang Anda publikasikan ke manajemen dinamis – lalu bangun menuju pertahanan berlapis yang membuat serangan quishing secara konsisten tidak berhasil terhadap organisasi Anda.
Pertanyaan yang sering diajukan
Phishing biasa umumnya menggunakan URL yang terlihat dalam teks email atau hyperlink yang dapat diperiksa oleh pengguna terlatih sebelum mengklik. Phishing kode QR menyembunyikan tujuan sepenuhnya – URL berbahaya dikodekan di dalam gambar, tidak terlihat sampai setelah dipindai. Ini juga mempersulit filter keamanan email untuk mendeteksi, karena mereka melihat gambar daripada tautan. Hasilnya adalah phishing kode QR melewati banyak kontrol yang secara efektif menangkap phishing berbasis teks.
Fokus pada kontrol dengan dampak tertinggi terlebih dahulu: aktifkan autentikasi multi-faktor pada semua akun, latih karyawan untuk menganggap kode QR yang tidak terduga sebagai mencurigakan dan verifikasi melalui saluran independen, dan ubah kode QR yang dipublikasikan dari statis menjadi dinamis sehingga Anda dapat memperbarui atau menonaktifkannya jika terdeteksi masalah. Langkah-langkah ini membutuhkan sedikit biaya dan menghilangkan jalur serangan paling umum. Gunakan pemindai kode QR dengan kemampuan pratinjau URL sebelum memindai kode yang tidak dikenal, dan tetapkan proses yang jelas bagi karyawan untuk melaporkan kode mencurigakan kepada IT.
Kode QR statis secara permanen menyandikan URL tujuan. Jika URL tersebut disusupi – atau jika penyerang menyalin kode Anda dan mendistribusikannya kembali yang mengarah ke situs berbahaya – Anda tidak memiliki cara untuk mengoreksi kode cetak asli tanpa mencetak ulang semuanya. Kode QR dinamis mengarahkan melalui URL pengalihan singkat yang Anda kendalikan secara terpusat. Anda dapat mengubah tujuan, menambahkan perlindungan kata sandi, menetapkan tanggal kedaluwarsa, dan memantau aktivitas pemindaian secara real time. Jika ada yang salah, Anda dapat menonaktifkan kode tersebut segera. Kombinasi fleksibilitas dan visibilitas tersebut membuat kode dinamis secara signifikan lebih aman untuk setiap kode QR yang digunakan dalam konteks bisnis yang berhadapan dengan publik atau berkelanjutan.