Käyttääkö yrityksesi QR-koodeja tietämättä, mitkä niistä on peukaloitu? QR-koodihuijaus – jota kutsutaan yleisesti “quishingiksi” – muuttaa arkipäiväisen mukavuuden tunnusten varastamiseen tähtääväksi ansaaksi, ja perinteiset tietoturvasuodattimet jättävät sen usein kokonaan huomiotta. Tämä opas käsittelee, miten nämä hyökkäykset toimivat, mitä ne maksavat yrityksille ja mitä erityisiä hallintatoimia voit ottaa käyttöön niiden pysäyttämiseksi.
Miten QR-koodihuijaus toimii
QR-koodihuijaus hyödyntää perustavanlaatuista heikkoutta: QR-koodit eivät ole ihmisen luettavissa. Perinteisen URL-osoitteen avulla harjaantunut silmä voi usein havaita väärennetyn verkkotunnuksen tai epäilyttävän merkkijonon. QR-koodi kätkee kaiken tämän. Kuten Alex Mosher, MobileIronin globaali varatoimitusjohtaja, selittää:
“QR-koodit kätkevät luonnostaan määränpäänsä. Siksi kyky muuttaa QR-koodia osoittamaan vaihtoehtoiseen resurssiin jäämättä kiinni on yksinkertaista ja erittäin tehokasta.”
Hyökkääjät upottavat haitallisia URL-osoitteita QR-koodeihin, jotka ohjaavat uhrit väärennetyille kirjautumissivuille, jotka on suunniteltu keräämään tunnuksia, tai sivustoille, jotka käynnistävät haittaohjelmien latauksia. Ongelmaa pahentaa se, että monet sähköpostin tietoturvajärjestelmät eivät pysty purkamaan QR-koodikuvia – ne näkevät kuvan, eivät linkkiä – joten haitallinen sisältö livahtaa suodattimien läpi, jotka sieppaisivat tavallisen tietojenkalastelu-URL-osoitteen.
Vuonna 2023 QR-koodihuijaukset muodostivat 22 % kaikista tietojenkalasteluhyökkäyksistä. Yksi laajamittainen quishing-kampanja kasvoi 2 400 % muutamassa kuukaudessa, ja yrityksiin kohdistuneen operaation analyysi osoitti, että noin 29 % haitallisista sähköposteista sisälsi QR-koodeja.
Minne hyökkääjät istuttavat haitallisia QR-koodeja
Sähköposti- ja dokumenttihyökkäykset ovat yleisin toimitustapa. Hyökkääjät upottavat QR-koodeja PDF- tai Word-liitteisiin ohittaakseen sähköpostin tietoturvasuodattimet. Vuonna 2023 82 % quishing-hyökkäyksistä teeskenteli olevansa luotettavia brändejä – Microsoft oli kohteena 51 % havaituista tapauksista, jota seurasivat DocuSign 31 %:lla ja Adobe 15 %:lla. Keskikesän 2024 ja loppuvuoden 2024 välisenä aikana tutkijat löysivät yli 500 000 tietojenkalastelusähköpostia, jotka sisälsivät PDF-tiedostoihin upotettuja QR-koodeja.
Fyysinen peukalointi on yhtä vaarallista. Hyökkääjät asettavat vilpillisiä QR-kooditarroja laillisten koodien päälle vilkkaasti liikennöidyillä paikoilla – ravintoloissa, pysäköintimittareissa, lentokentillä ja vähittäiskaupoissa. San Franciscossa rikolliset asettivat väärennettyjä QR-koodeja pysäköintisakkoihin, jotka ohjasivat käyttäjiä väärennetylle joukkoliikennesivulle, joka oli suunniteltu varastamaan luottokorttitietoja. Sosiaaliturvavirasto varoittaa erityisesti, että virallisissa kylteissä olevat lailliset QR-koodit eivät tyypillisesti ole tarroja; tarrana kiinnitettyä koodia tulisi pitää epäilyttävänä.
Sosiaalisen manipuloinnin houkuttimet täydentävät kuvan. Uhreja kehotetaan skannaamaan QR-koodi saadakseen alennuksen, yhdistääkseen ilmaiseen Wi-Fiin tai täyttääkseen kyselyn. Eräässä dokumentoidussa tapauksessa Singaporessa nainen skannasi koodin kuplateekaupassa odottaen kanta-asiakasetua. Sen sijaan hänen puhelimeensa ladattiin haitallinen sovellus, ja hyökkääjät tyhjensivät hänen pankkitililtään 2 000 dollaria.
Mitä nämä hyökkäykset maksavat yrityksille
Tunnusten ja tietojen varkaus
Lähes 90 % quishing-hyökkäyksistä on suunniteltu erityisesti varastamaan kirjautumistunnuksia ja arkaluonteisia tietoja. Hyökkääjät ohjaavat uhrit vakuuttaviin kopioihin Microsoft 365:stä, SharePointista tai pankkiportaaleista. Johtajat ovat suhteettoman usein kohteena, koska heidän tunnuksensa avaavat kriittisiä järjestelmiä ja etuoikeutettuja tietoja.
Henkilökohtaiset laitteet pahentavat tätä. Kun työntekijät skannaavat QR-koodeja puhelimilla, jotka eivät ole yrityksen hallinnassa, IT-tiimeillä ei ole näkyvyyttä siihen, mitä tapahtui tai mihin päästiin käsiksi.
Taloudelliset menetykset
Tietomurron keskimääräiset kustannukset nousivat 4,45 miljoonaan dollariin vuonna 2023, ja Business Email Compromise -huijausten keskimääräiset kustannukset olivat 4,89 miljoonaa dollaria – ennen sääntelysakkojen ja oikeudellisten kulujen huomioimista. Suorat tietojenkalasteluhäviöt kasvoivat 76 % edellisvuodesta. Yksittäiset tapaukset havainnollistavat mittakaavaa: Yhdistyneen kuningaskunnan rautatieaseman huijaus jätti yhden uhrin 13 000 punnan velkoihin; Calgaryn perhe menetti 10 000 dollaria Facebook Marketplace -QR-koodihuijauksessa.
Pienyritykset kantavat suhteettoman suuren osan vahingoista. Yhdistyneessä kuningaskunnassa pienyritykset kohtaavat arviolta 65 000 kyberhyökkäystä päivittäin, ja onnistuneen hyökkäyksen ratkaisemisen keskimääräiset kustannukset ovat noin 33 700 dollaria.
Toiminnan häiriöt ja mainevahingot
Varastetut tunnukset toimivat usein kiristysohjelmien käyttöönoton aloituspisteenä. Vuonna 2023 organisaatiot käyttivät keskimäärin 1,82 miljoonaa dollaria kiristysohjelmatapausten toipumiseen. Rakennus- ja insinööritoimistot kohtaavat QR-koodihyökkäysriskin, joka on 19,2 kertaa korkeampi kuin keskimäärin; ammattipalveluyritykset kohtaavat riskin, joka on 18,5 kertaa korkeampi.
Toiminnan seisokkien lisäksi yritykset kohtaavat asiakaskatoa, korkeampia kyberturvallisuusvakuutusmaksuja ja sääntelyvalvontaa, kun asiakastietoja paljastuu. Luottamuksen rakentaminen uudelleen tietomurron jälkeen kestää paljon kauemmin kuin teknisen tapauksen ratkaiseminen.
Kuinka estää QR-koodin tietojenkalastelu: Kerroksellinen lähestymistapa
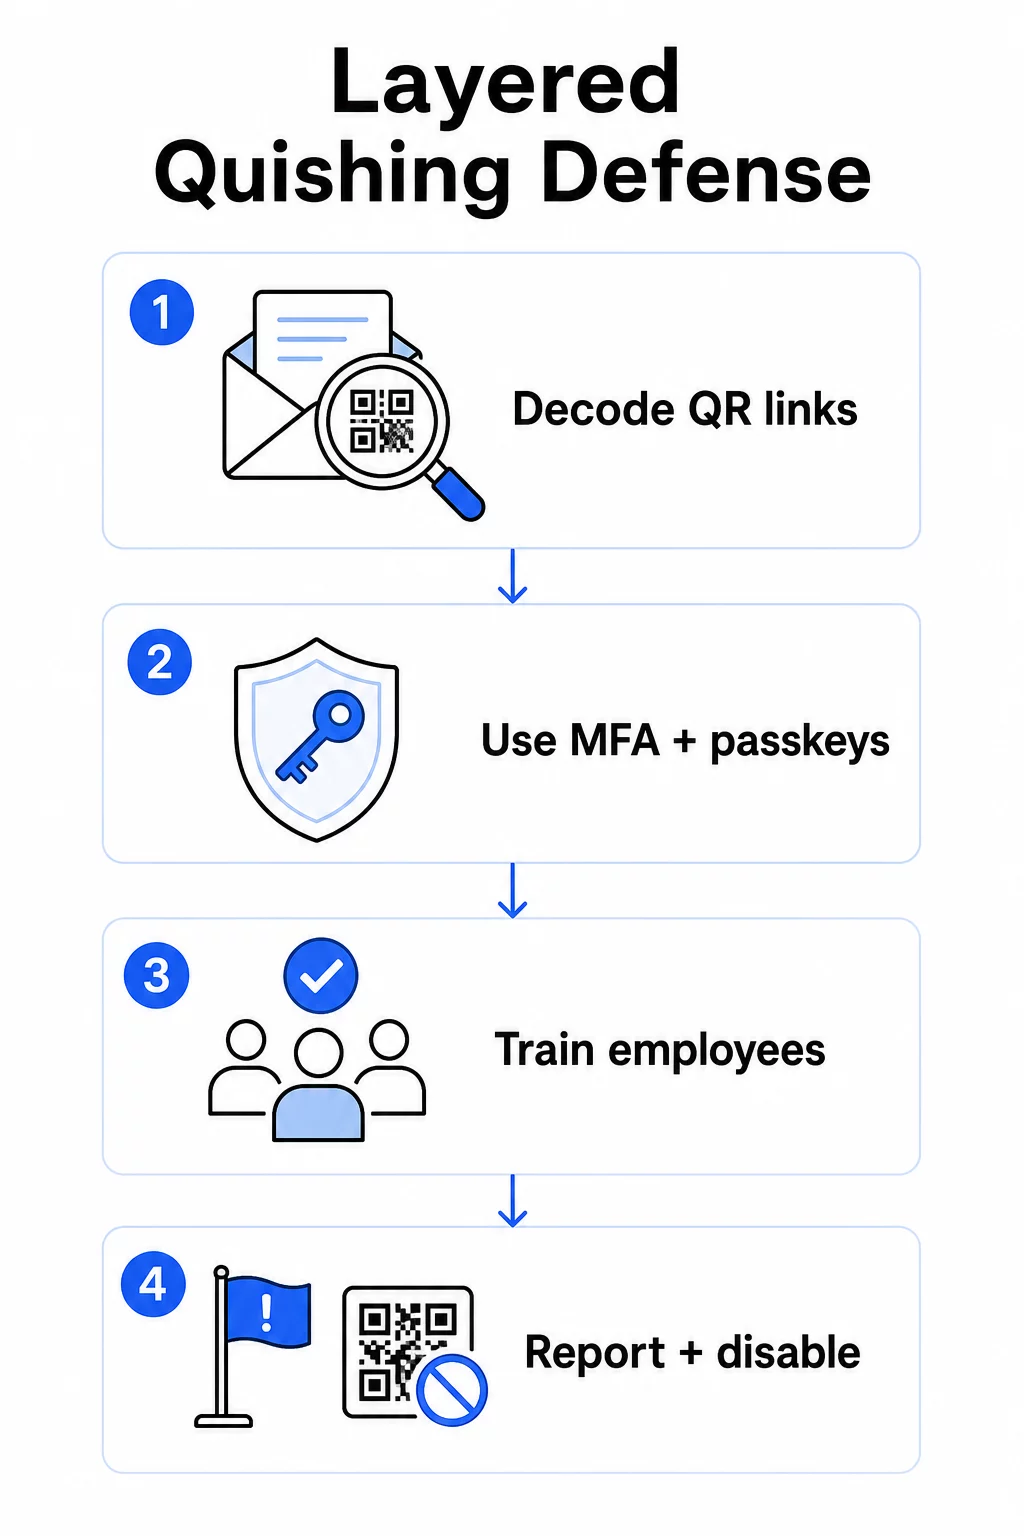
Yksikään yksittäinen hallintatoimi ei poista quishingia. Turvallisuustutkijoiden, liittovaltion virastojen ja yritysten tietoturvatiimien johdonmukainen suositus on kerroksellinen puolustus, joka yhdistää sähköpostisuodatuksen, identiteetin hallinnan, päätepisteiden suojauksen, työntekijöiden koulutuksen ja raportointityönkulut.
Sähköpostin suojausohjaimet
Määritä sähköpostin suojausjärjestelmät ominaisuuksilla, jotka ylittävät tavallisen linkkien skannauksen. Tehokkaita ohjaimia ovat:
- OCR-kykyinen suodatus joka purkaa QR-koodikuvia sähköposteista ja analysoi upotetun URL-osoitteen uhkatiedustelua vastaan
- Tietojenkalastelun vastaiset käytännöt viritetty merkitsemään kuvapohjaisia hyötykuormia, erityisesti PDF- tai Office-asiakirjaliitteisiin upotettuja QR-koodeja
- Tiukat roskapostiyhdyskäytävän säännöt, jotka käsittelevät pyytämättömiä QR-koodeja sähköpostissa oletusarvoisesti korkean riskin kohteina
Erityisesti Microsoft 365 -ympäristöissä Microsoft Defender for Office 365 sisältää QR-koodikuvien dekoodauksen upotettujen URL-osoitteiden paljastamiseksi maineen tarkistusta ja Safe Links -arviointia varten.
Identiteetti- ja pääsynhallinta
Varastetut tunnukset ovat hyödyllisiä vain, jos niitä voidaan käyttää. Kerrokselliset identiteetin hallintatoimet vähentävät tätä riskiä merkittävästi:
- Monivaiheinen todennus (MFA) kaikilla tileillä, vahvemmilla todennusvaatimuksilla korkean etuoikeuden käyttäjille ja johtajille
- Tietojenkalastelua kestävät MFA-menetelmät kuten laitteistoturva-avaimet tai pääsyavaimet, jotka on sidottu lailliseen verkkotunnukseen eivätkä huijaussivustot voi siepata niitä
- Perinteisten todennusprotokollien estäminen, jotka eivät tue MFA:ta, eliminoiden yleisen ohitusreitin
- Ehdollisen pääsyn käytännöt, jotka merkitsevät tai estävät kirjautumisyritykset hallitsemattomilta laitteilta
Syvemmän kontekstin saamiseksi siitä, miten QR-koodit risteävät todennusprosessien kanssa, katso miten QR-koodit yksinkertaistavat monivaiheista tunnistautumista.
Päätepiste- ja laitesuojaus
Hallitut laitteet ajantasaisella päätepistesuojauksella tarjoavat kriittisen turvaverkon:
- Ota käyttöön päätepisteen tunnistus ja reagointi (EDR) kaikilla hallituilla laitteilla
- Ota käyttöön selaimen maineen tarkistukset (kuten Microsoft SmartScreen), jotka varoittavat käyttäjiä ennen kuin he saapuvat tunnettuun tietojenkalasteluverkkotunnukseen
- Ota käyttöön mobiililaitteiden hallinnan (MDM) käytännöt, jotka pakottavat tietoturvan peruslinjat puhelimiin, joita käytetään QR-koodien skannaamiseen työssä
- Rajoita latauksia hallitsemattomilta laitteilta yritysverkoissa
FTC neuvoo pitämään laitteiden käyttöjärjestelmät ajan tasalla ja käyttämään vahvoja, yksilöllisiä salasanoja kaikilla tileillä perustavanlaatuisena hygieniana, joka vähentää minkä tahansa onnistuneen tietojenkalasteluyrityksen vaikutusta.
Työntekijöiden koulutus ja tietoisuus
Työntekijäsi ovat suorin puolustuslinja QR-tietojenkalastelua vastaan, ja koulutuksen on oltava nimenomaista – yleinen tietojenkalastelutietoisuus ei automaattisesti siirry QR-koodiuhkiin.
Tehokkaat koulutusohjelmat kattavat:
- Miksi QR-koodit ovat vaarallisia: kohde on piilotettu skannauksen jälkeiseen aikaan asti
- Punaiset liput sähköposteissa, jotka sisältävät QR-koodeja: kiireellisyys, yleiset tervehdykset, tunnetuilta brändeiltä tulevat pyytämättömät viestit ja kirjautumistietojen pyynnöt
- Fyysisen manipuloinnin merkit: tarrana painettujen materiaalien päälle liimatut koodit, koodit epävirallisissa kylteissä
- Tarkistustottumukset: jos QR-koodi saapuu odottamattomassa sähköpostissa, ota yhteyttä lähettäjään tunnetun puhelinnumeron tai virallisen verkkosivuston kautta koodin skannaamisen sijaan
- URL-osoitteen tarkastus: skannauksen jälkeen tarkista URL-osoite selaimen osoitepalkista ennen tunnistetietojen syöttämistä – etsi kirjoitusvirheitä, vaihdettuja kirjaimia tai tuntemattomia verkkotunnuksia
Yhdysvaltain terveys- ja henkilöstöministeriö suosittelee loppukäyttäjien kouluttamista ylläpitämään tervettä skeptisyyttä ja tunnistamaan indikaattoreita, kuten epäilyttäviä lähettäjäosoitteita, väärennettyjä linkkejä ja virheellistä kielioppia – jotka kaikki esiintyvät QR-pohjaisissa tietojenkalastelukampanjoissa aivan kuten tekstipohjaisissakin.
Suorita simuloituja QR-tietojenkalasteluharjoituksia tavallisten tietojenkalastelusimulaatioiden rinnalla. Kohdista korkean riskin ryhmiin – johtajiin, talousryhmiin ja kaikkiin, joilla on järjestelmänvalvojan oikeudet – useammin ja realistisemmilla skenaarioilla.
Laajemman näkemyksen saamiseksi QR-koodien tietoturvan parhaista käytännöistä kyberpuolustuksessa, mukaan lukien salaus ja todennuksen paritus, tämä opas käsittelee teknisiä kontrolleja syvemmin.
Raportointi ja tapausten hallinta
Työntekijät tarvitsevat selkeän, vähäkitkaisen tavan ilmoittaa epäilyttävistä QR-koodeista – sekä sähköpostissa että fyysisissä tiloissa. Sähköpostiohjelmien "ilmoita tietojenkalastelusta" -painike poistaa kitkaa digitaalisista ilmoituksista. Fyysisten koodien osalta anna ohjeita epäilyttävien tarrojen tai manipuloitujen materiaalien merkitsemiseen ja valokuvaamiseen.
Tapaturman vastaussuunnitelmasi tulisi käsitellä erityisesti quishing-skenaarioita määriteltyine vaiheineen:
- Eristä kaikki tilit, jotka ovat saattaneet lähettää tunnistetietoja haitallisen QR-koodin kautta
- Peruuta aktiiviset istunnot ja nollaa salasanat välittömästi
- Tarkista luvaton pääsy tai tietojen siirto skannauksen ja vastauksen välisenä aikana
- Ilmoita asianosaisille tietomurtoilmoituskäytäntösi mukaisesti
- Suorita jälkiselvitys tunnistaaksesi, miten QR-koodi ohitti olemassa olevat hallintatoimet
Suorita tunkeutumistestaus, joka sisältää quishing-skenaarioita, löytääksesi aukkoja ennen hyökkääjiä.
Yrityksesi käyttämät QR-koodit: Omien koodien turvaaminen
Quishingin estäminen tarkoittaa myös sen varmistamista, että yrityksesi julkaisemia QR-koodeja ei voida käyttää aseena asiakkaitasi tai työntekijöitäsi vastaan.
Käytä dynaamisia QR-koodeja staattisten sijaan. Staattiset koodit koodaavat pysyvästi kohde-URL-osoitteen. Jos kohde vaarantuu, koodista tulee vastuu, jota et voi korjata ilman uudelleenpainatusta. Dynaamiset QR-koodit osoittavat lyhyeen ohjaus-URL-osoitteeseen, jota hallitset – voit päivittää kohteen, ohjata uudelle sivulle tai poistaa koodin kokonaan käytöstä hallintapaneelista koskematta painettuun materiaaliin.
Pidä julkaisemasi QR-koodit hallinnassa Jos epäilet, että jokin käyttämistäsi koodeista on peukaloitu tai se osoittaa johonkin turvattomaan paikkaan, voit päivittää tai poistaa sen käytöstä välittömästi. Käytä Dynaaminen QR-koodi generaattori hallitaksesi kaikkia koodejasi keskitetystä hallintapaneelista reaaliaikaisella skannausanalytiikalla.
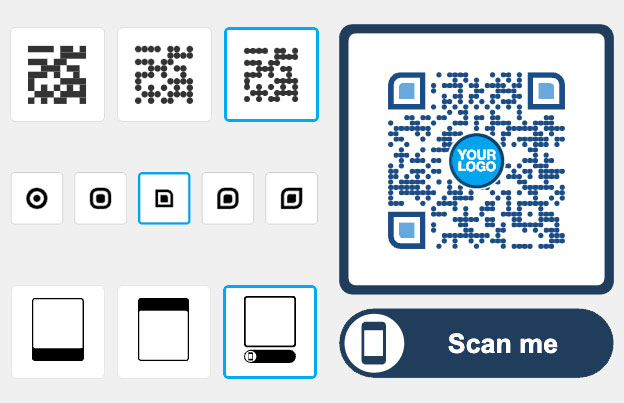
Käytä johdonmukaista brändäystä koodeissasi. Seitsemänkymmentäyksi prosenttia ihmisistä ei pysty luotettavasti erottamaan väärennettyä QR-koodia aidosta. Brändätyt QR-koodit – joissa on logosi, yrityksesi värit ja mukautettu verkkotunnus kohde-URL-osoitteessa – antavat käyttäjille visuaalisen signaalin siitä, että koodi on aito. Yleiset mustavalkoiset QR-koodit läpinäkymättömillä lyhyillä URL-osoitteilla eivät tarjoa tällaista varmuutta.
Seuraa skannausanalytiikkaa poikkeamien varalta. Dynaamiset QR-koodit keräävät skannaustietoja, kuten aikaleimoja, laitetyyppejä ja maantieteellisiä sijainteja. Äkillinen piikki skannauksissa odottamattomilta alueilta tai skannaustoiminta normaalien työaikojen ulkopuolella voi viitata siihen, että jokin koodeistasi on kopioitu ja jaettu uudelleen haitallisesti. Pagelootin analytiikan hallintapaneeli tuo nämä kuviot esiin, jotta voit tutkia ja reagoida nopeasti.
Yksityiskohtaisen katsauksen siitä, mitä skannaustietoja koodisi keräävät ja miten niitä tulkitaan vastuullisesti, löydät kohdasta ymmärtäminen, mitä tietoja dynaamiset QR-koodisi seuraavat.
Suorita säännöllisiä fyysisiä tarkastuksia. Kaikkien julkisissa tai puolijulkisissa tiloissa näkyvien QR-koodien – ravintolapöydät, tapahtumakyltit, ajoneuvonäytöt tai myymäläikkunat – osalta tarkasta koodit fyysisesti säännöllisesti. Etsi alkuperäisen koodin päälle asetettuja tarroja ja testaa kunkin koodin kohde ennen kuin asiakkaat kohtaavat sen.
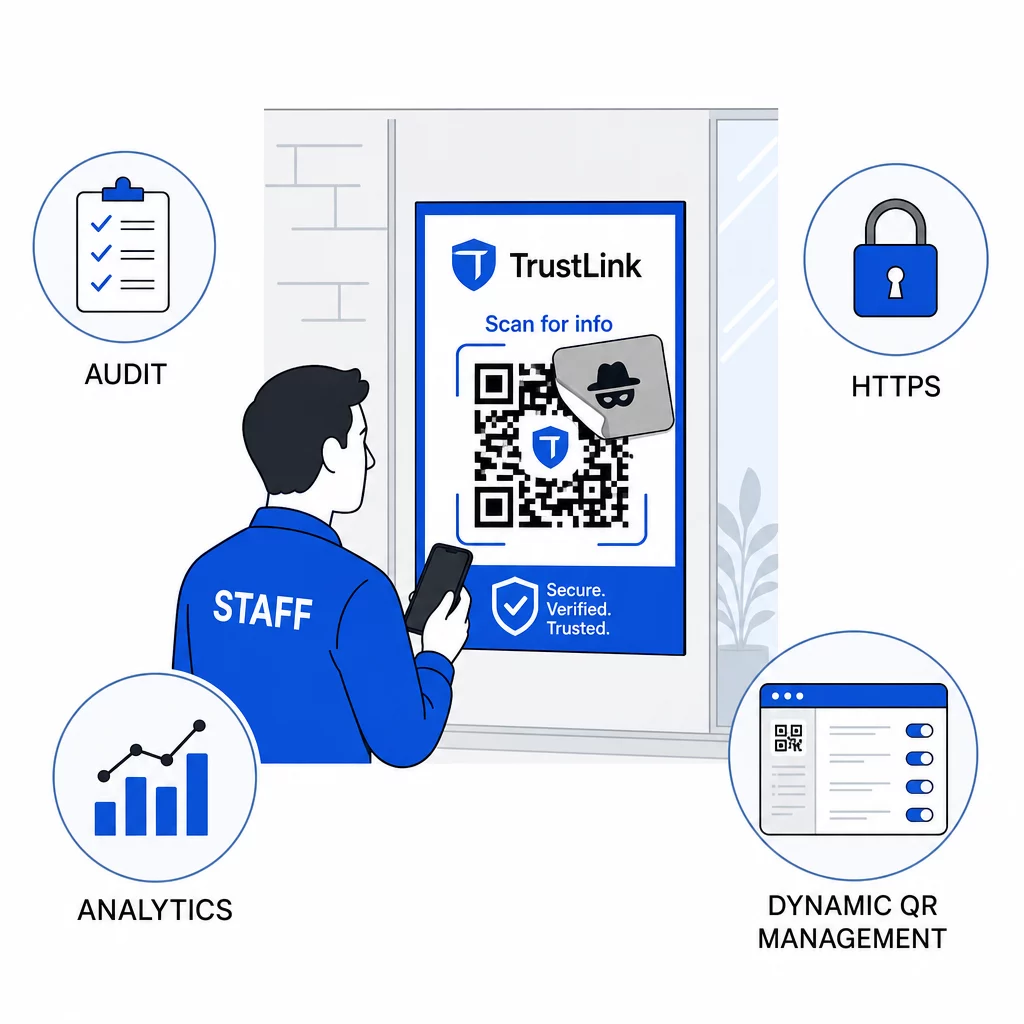
Käytä yksinomaan HTTPS-kohteita. Jokaisen URL-osoitteen, johon QR-koodisi linkittävät, tulisi käyttää HTTPS:ää. Käyttäjien lähettäminen salaamattomaan HTTP-kohteeseen heikentää luottamusta ja paljastaa tietoja siirron aikana.
Lisäohjeita koskien QR-koodien tietosuojariskit ja niiden välttäminen, mukaan lukien analytiikan ja käyttäjien yksityisyyden tasapainottaminen, tämä resurssi kattaa tietokysymykset, jotka yritykset usein jättävät huomiotta.
Havaitsemistyökalujen arviointi
Työntekijöiden koulutus ja alustan hallintalaitteet kattavat merkittävän osan riskistä, mutta omistetut havaitsemistyökalut lisäävät uuden kerroksen – erityisesti organisaatioille, joilla on suuri sähköpostimäärä tai monimutkaisia QR-koodien käyttöönottoja. Jos arvioit vaihtoehtoja, QR-koodien tietojenkalastelun havaitsemiseen suunnitellut työkalut vaihtelevat yritystason käyttäytymisanalytiikka-alustoista sähköpostiyhdyskäytävän lisäosiin ja mobiiliskannaussovelluksiin, joissa on sisäänrakennetut mainetarkistukset.
Oikea yhdistelmä riippuu olemassa olevasta tietoturvapinostasi, vastaanottamiesi ja käyttöönotettavien QR-koodien määrästä sekä siitä, onko fyysinen manipulointi merkittävä huolenaihe sijainneissasi. Quishing ei ole hypoteettinen uhka. Se muodostaa merkittävän osan todellisesta tietojenkalastelutoiminnasta, ohittaa useimpien organisaatioiden jo käytössä olevat hallintalaitteet ja kohdistuu suhteettomasti yrityksiin ja käyttäjiin, jotka ovat vähiten varustautuneita tunnistamaan sen. Kuilun umpeen kurominen edellyttää harkittuja toimia sähköpostin tietoturvan, identiteetin hallinnan, työntekijöiden koulutuksen ja itse julkaisemiesi QR-koodien osalta.
Aloita hallintalaitteista, jotka voit ottaa käyttöön välittömästi – MFA, työntekijöiden tietoisuus ja julkaistujen koodien vaihtaminen dynaamiseen hallintaan – ja rakenna sitten kerroksellista puolustusta, joka tekee quishing-hyökkäyksistä jatkuvasti epäonnistuneita organisaatiotasi vastaan.
Usein kysytyt kysymykset
Tavallinen tietojenkalastelu käyttää tyypillisesti näkyviä URL-osoitteita sähköpostitekstissä tai hyperlinkkejä, jotka koulutettu käyttäjä voi tarkistaa ennen napsauttamista. QR-koodihuijaus kätkee kohteen kokonaan – haitallinen URL-osoite on koodattu kuvan sisään, näkymätön, kunnes se on skannattu. Tämä vaikeuttaa myös sähköpostin suojaussuodattimien havaitsemista, koska ne näkevät kuvan linkin sijaan. Tuloksena on, että QR-koodihuijaus ohittaa monet hallintatoimet, jotka tehokkaasti havaitsevat tekstipohjaisen tietojenkalastelun.
Keskity ensin vaikuttavimpiin hallintatoimiin: ota käyttöön monivaiheinen tunnistautuminen kaikilla tileillä, kouluta työntekijät käsittelemään odottamattomia QR-koodeja epäilyttävinä ja varmistamaan ne riippumattomien kanavien kautta, ja vaihda kaikki julkaistut QR-koodit staattisista dynaamisiksi, jotta voit päivittää tai poistaa ne käytöstä, jos ongelma havaitaan. Nämä toimet maksavat vähän ja poistavat yleisimmät hyökkäysreitit. Käytä QR-koodinlukijaa, jossa on URL-esikatseluominaisuus, ennen tuntemattomien koodien skannaamista, ja luo selkeä prosessi työntekijöille epäilyttävien koodien ilmoittamiseksi IT-osastolle.
Staattiset QR-koodit koodaavat pysyvästi kohde-URL-osoitteen. Jos URL-osoite vaarantuu – tai jos hyökkääjä kopioi koodisi ja jakaa sen uudelleen ohjaten sen haitalliselle sivustolle – sinulla ei ole tapaa korjata alkuperäistä painettua koodia ilman kaiken uudelleen painamista. Dynaamiset QR-koodit ohjautuvat lyhyen uudelleenohjaus-URL-osoitteen kautta, jota hallitset keskitetysti. Voit muuttaa kohdetta, lisätä salasanasuojauksen, asettaa vanhenemispäiviä ja seurata skannausaktiivisuutta reaaliaikaisesti. Jos jokin näyttää väärältä, voit poistaa koodin käytöstä välittömästi. Tämä joustavuuden ja näkyvyyden yhdistelmä tekee dynaamisista koodeista huomattavasti turvallisempia kaikille QR-koodeille, joita käytetään julkisissa tai jatkuvissa liiketoimintayhteyksissä.