Ali ste prepričani, da je QR koda na parkomatu legitimna? Ponarejene nalepke s QR kodami, nameščene na parkirnih avtomatih in signalizaciji, kradejo podatke o karticah tisočim britanskim voznikom – in prevare se hitro širijo. Ta vodnik natančno pojasnjuje, kako te prevare delujejo, na katere opozorilne znake morate biti pozorni in katere praktične korake lahko storite, da se zaščitite.
Kako deluje prevara s QR kodami za parkiranje v Združenem kraljestvu
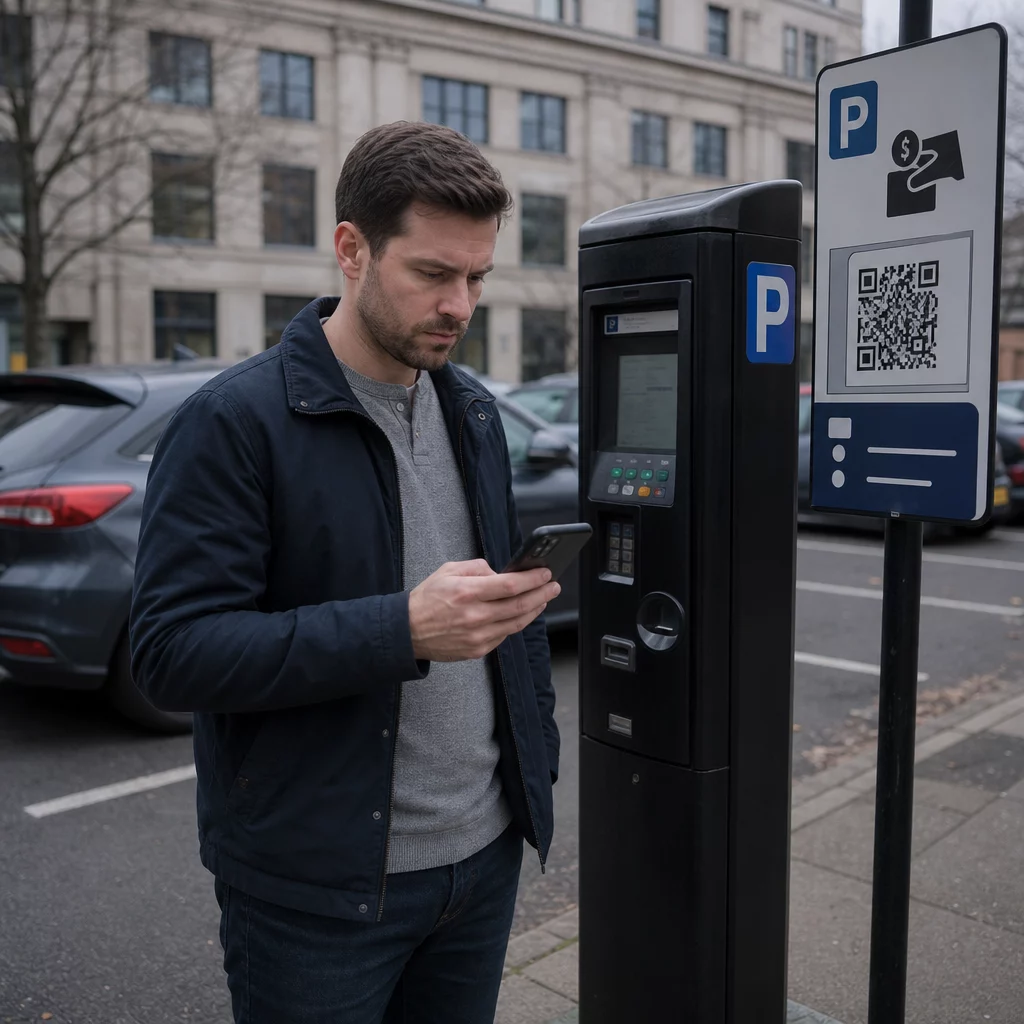
Tehnika goljufije je znana kot “quishing” – skovanka iz QR kode in phisinga. Kriminalci natisnejo ponarejene nalepke s QR kodami in jih namestijo neposredno čez ali ob legitimno signalizacijo na avtomatih za parkirne listke, zapornicah parkirišč in plačilnih znakih. Glede na raziskavo o svobodi informacij je 123 od 373 lokalnih oblasti v Združenem kraljestvu poročalo, da so bila njihova parkirišča tarča v enem letu, pri čemer je samo mestni svet Sheffielda poročal, da je bilo prizadetih vseh 370 njegovih avtomatov za parkirne listke.
Ko voznik skenira ponarejeno kodo, je preusmerjen na prepričljivo, a goljufivo spletno stran, ki posnema pravo platformo za plačevanje parkirnine. Stran običajno prikazuje znano blagovno znamko – logotipe, barve in postavitve, kopirane iz legitimnih storitev, kot je PayByPhone – da ustvari iluzijo pristnosti. Ko žrtve vnesejo podatke o svoji plačilni kartici, kriminalci zajamejo te informacije in jih uporabijo za nepooblaščene dvige.
Prevara se ne ustavi pri enem samem ukradenem plačilu. Poročila opisujejo ponavljajoči se vzorec, pri katerem začetni majhen “parkirni” strošek sledijo večji ponavljajoči se dvigi, zaračunani kot lažne spletne naročnine. Action Fraud je v 12 mesecih do aprila 2025 prejel skoraj 800 poročil o goljufijah s QR kodami, s skupnimi izgubami v višini približno 3,5 milijona funtov.
Vožniki se soočajo z dvojnim tveganjem: ne le, da so njihovi finančni podatki predani neposredno prevarantom, ampak ker niso plačali po uradnih kanalih, lahko prejmejo tudi legitimno obvestilo o kazni za neplačilo.
Katera območja in lokacije so bile tarča
Prevare s QR kodami za parkiranje so bile zabeležene v mestih po Združenem kraljestvu, vključno z Yorkom, londonskim kraljevim okrožjem Kensington in Chelsea, območjem West Bay v Dorsetu in mnogimi drugimi. Mestni svet Yorka je potrdil, da je bilo prizadetih več parkirišč – med njimi Castle, Nunnery Lane, St George’s Field, Bootham Row, Monk Bar, Marygate, Union Terrace in Bishopthorpe Road, pri čemer so nekatere žrtve poročale o posameznih izgubah do 400 funtov.
Poleg parkirišč, ki jih upravljajo občine, so prevaranti ciljali tudi na več kot 20 parkirišč britanskih bolnišnic. Vsako mesto, kjer se vozniki soočajo s časovnim pritiskom in se zanašajo na hitre plačilne metode, velja za potencialno tarčo.
Opozorilni znaki ponarejene QR kode za parkiranje
Vedeti, kaj iskati, je vaša prva obrambna linija. Bodite pozorni na te rdeče zastavice, preden karkoli skenirate:
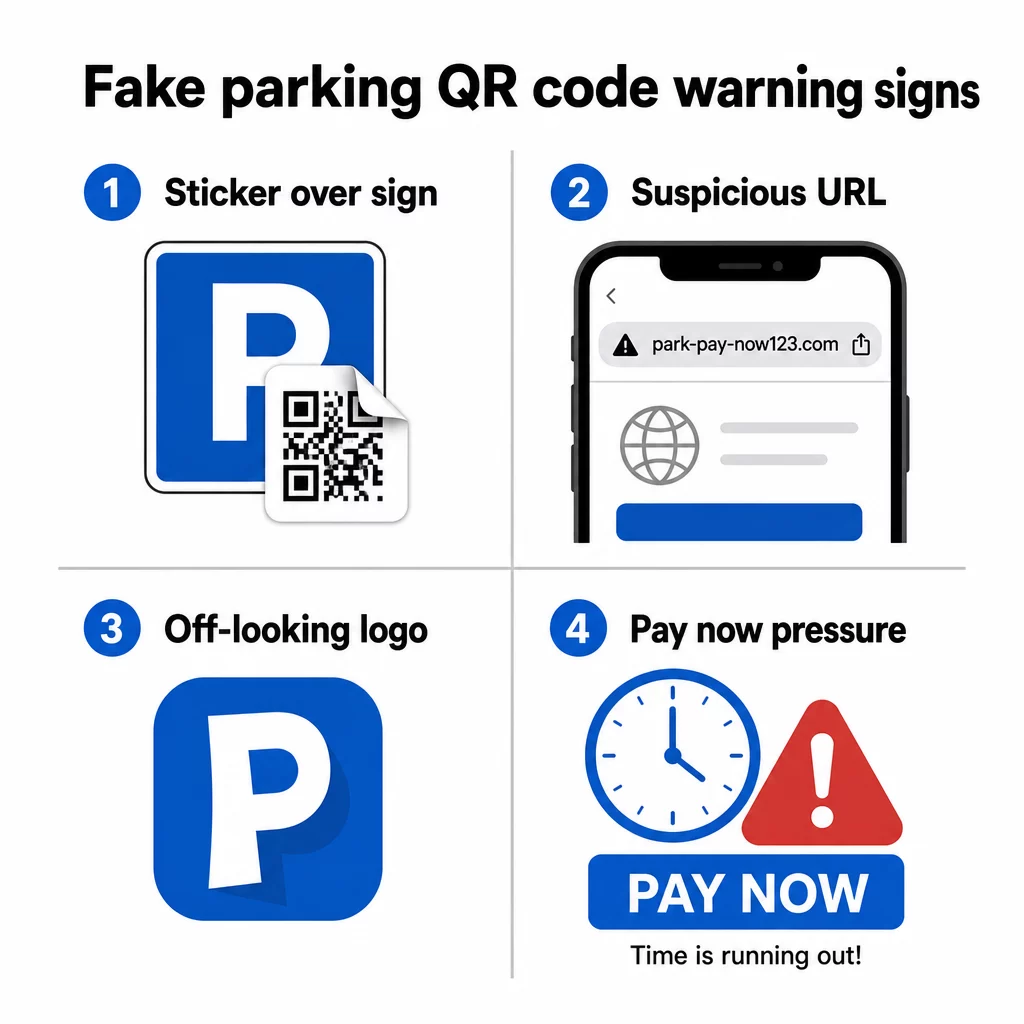
- Nalepka s QR kodo, nameščena čez obstoječo signalizacijo – legitimni upravljavci parkirišč namestijo signalizacijo profesionalno; prekrivajoča se nalepka je močan pokazatelj poseganja
- QR kode na občinah ali pri upravljavcih, ki jih ne uporabljajo – Sveti Kensington in Chelsea, Svet Dorset in mnogi drugi so izrecno navedli, da njihovi parkirni sistemi sploh ne uporabljajo QR kod; vsaka QR koda na teh lokacijah vodi do prevarantov
- Logotipi, ki so videti nekoliko nenavadni – goljufive nalepke pogosto kopirajo blagovno znamko storitev, kot je PayByPhone, vendar je kakovost tiska ali razmerja logotipa lahko nedosledna
- URL, ki se ne ujema z uradno storitvijo – pred odprtjem katere koli povezave si oglejte ciljni naslov; legitimne parkirne storitve uporabljajo prepoznavne, uradne domene (in uradne strani svetov vedno vsebujejo “gov.uk”)
- Zahteve za plačilo prek neznanega spletnega mesta – če spletno mesto, na katerega pristanete, zahteva podatke o kartici, vendar se URL ne ujema z aplikacijo ali storitvijo, ki ste jo pričakovali, ga takoj zaprite
John Wilmot, glavni izvršni direktor spletnega mesta za primerjavo najema avtomobilov LeaseLoco, je jasno povedal: “Veliko teh prevar vas bo pozvalo, da hitro plačate pristojbino, da se izognete večjim kaznim. Ko vidimo kaj takega, pogosto hitimo s plačilom, namesto da bi se ustavili in preverili legitimnost sporočila ali pisma.”
Ta nujnost je ustvarjena. Dovolj je 30 sekund preverjanja, preden skenirate, da se izognete večini teh napadov.
Kako varno plačati parkiranje
Najvarnejši pristop je, da se popolnoma izognete skeniranju QR kod na parkirnih avtomatih, in več britanskih svetov in potrošniških organizacij zdaj priporoča prav to.
- Prenesite uradno aplikacijo za parkiranje, preden jo potrebujete – aplikacije, kot sta RingGo in PayByPhone, so predvideni način plačila za večino parkirišč v Združenem kraljestvu; nastavite jih doma, da ne boste v naglici pri avtomatu
- Plačajte po telefonu, SMS-u ali PayPointu – večina svetov ponuja več možnosti plačila; uporabite uradno metodo, ki ne zahteva skeniranja kode na kraju samem
- Vnesite URL neposredno – če je spletno mesto za plačilo natisnjeno na tabli kot besedilo, ga ročno vnesite v brskalnik, namesto da se zanašate na QR kodo, ki vas preusmeri
- Preverite fizično poseganje – potegnite s prstom po tabli; dvignjen rob nalepke je znak, da je bilo nekaj nameščeno čez prvotno površino
- Predogled URL-ja, preden mu sledite – vgrajena aplikacija kamere vašega telefona vam bo pokazala ciljni naslov, preden ga odprete; če je karkoli sumljivo, ne nadaljujte
- Uporabite vgrajeno kamero telefona namesto aplikacije za skeniranje tretjih oseb – ločene aplikacije za skeniranje QR kod lahko povečajo tveganje za zlonamerno programsko opremo ali zavajajoče preusmeritve
Varnejše skeniranje QR kod Niste prepričani, ali je QR koda legitimna, preden jo skenirate? Uporabite brezplačen spletni čitalnik QR kod za dekodiranje kode iz naložene slike in preverite ciljni URL, preden ga obiščete.
Kaj storiti, če ste že skenirali lažno kodo
Če ste vnesli podatke o kartici na spletnem mestu, do katerega ste prišli prek sumljive QR kode, ukrepajte hitro:
- Takoj se obrnite na svojo banko – prijavite transakcijo kot goljufijo in zahtevajte novo kartico; večina bank v Združenem kraljestvu bo povrnila nepooblaščena plačila, če so prijavljena takoj
- Prijavite Action Fraud – nacionalna služba Združenega kraljestva za prijavo goljufij (actionfraud.police.uk) obravnava goljufije s QR kodami in spletnimi plačili
- Poročajte Nacionalnemu centru za kibernetsko varnost – sumljive spletne strani prevar je mogoče prijaviti na report.ncsc.gov.uk
- Povejte občini ali upravljavcu parkirišča – obvestite svojo lokalno občino, da lahko odstranijo lažne nalepke in opozorijo druge voznike; prijaviti bi morali tudi policiji
- Preverite svoje izpiske – spremljajte svoj račun v naslednjih tednih za morebitne ponavljajoče se stroške neznanih naročniških storitev
Prevara z lažnimi SMS sporočili o parkirni kazni
Sorodna prevara vključuje besedilna sporočila ali e-pošto, ki trdijo, da so vozniki prejeli neplačano parkirno kazen, s povezavo ali QR kodo, ki vodi na lažno spletno mesto za plačilo. Občinski svet Rugbyja je opozoril prebivalce na tovrstna sporočila, ki posnemajo uradne vladne komunikacije, vendar so gostovana na nepovezanih domenah.
Mestni svet Yorka in drugi organi so potrdili, da so zakonita obvestila o kazni za prekršek nikoli izdana prek besedilnega sporočila. Uradna obvestila o kazni za prekršek so bodisi pritrjena na vozilo, izročena vozniku osebno ali poslana po pošti registriranemu lastniku vozila. Vsako besedilno sporočilo, ki zahteva takojšnje plačilo parkirne kazni, je treba obravnavati kot goljufivo, dokler ni preverjeno po uradnih kanalih. Če ste v dvomih, se obrnite neposredno na parkirni oddelek vaše lokalne občine, uporabite številko, navedeno na njihovi uradni spletni strani.
Zakaj je te prevare težko odkriti
Del tega, kar dela prevaro s QR kodami za parkiranje tako učinkovito, je, da tveganja plačevanja s QR kodo niso očitna na prvi pogled. Za razliko od sumljivega e-poštnega sporočila, kjer lahko premaknete kazalec miške nad povezavo, vam QR koda ne daje vidnih informacij o svoji destinaciji, dokler je ne skenirate. Raziskava, ki jo navaja Pageloot, kaže, da je skoraj 21 % vseh skeniranih QR kod zlonamernih, in quishing je predstavljal 51 % vseh phishing napadov v letu 2023.
Goljufi namerno izkoriščajo to nepreglednost. Klonirana spletna mesta, ki jih ustvarijo, so pogosto vizualno enaka legitimnim storitvam, z edino razliko v imenu domene – nekaj, česar večina ljudi ne preveri natančno, ko se jim mudi plačati parkiranje, preden jim zmanjka časa.
Razumevanje tveganja za zasebnost QR kod širše vam lahko pomaga razviti boljše navade skeniranja v vsakdanjih situacijah, ne le pri parkirnih avtomatih.
Kaj legitimna podjetja delajo drugače
Vredno je razumeti, kako izgledajo zaupanja vredne implementacije QR kod, da lahko opazite razliko, ko je nekaj narobe. Legitimna podjetja in občine, ki uporabljajo QR kode za plačila ali informacije:
- Uporabljajo profesionalno natisnjene oznake, ne ročno nalepljene nalepke
- Povezujejo na domene, ki se ujemajo z njihovo uradno spletno stranjo ali z znanim, imenovanim ponudnikom plačil
- Ne pritiskajo na vas, da skenirate QR kodo kot edino možnost plačila
- Zagotavljajo jasno vidne alternativne načine plačila poleg katere koli QR kode
Organizacije, ki odgovorno implementirajo QR kode, uporabljajo tudi dinamične QR kode namesto statičnih. Dinamične kode je mogoče posodobiti, spremljati za nenavadno aktivnost in takoj deaktivirati, če se zazna poseg – nekaj, česar statične nalepke s kodami ne morejo. Če ste podjetje, ki namešča QR kode na javnih mestih, je razumevanje najboljših praks za varnost QR kod bistveno za zaščito vaših strank.
Zaščitite svoje poslovne stranke pred prevarami z QR kodami Če vaše podjetje uporablja QR kode na oznakah, menijih ali plačilnih mestih, vam dinamične kode omogočajo spremljanje aktivnosti skeniranja in takojšnjo deaktivacijo ogroženih kod. Izvedite več o kako zaščititi svoje podjetje pred prevarami z QR kodami in raziščite Generator QR kod Pageloot za ustvarjanje varnih, sledljivih kod, ki jim lahko zaupajo vaše stranke.
Ostanite varni pri parkirnem avtomatu
Osnovno pravilo je preprosto: ne skenirajte QR kod na parkirnih avtomatih. Uporabite uradno aplikacijo, pokličite številko na znaku ali plačajte na PayPointu. Če pa skenirate kodo kjerkoli v javnosti, vedno predhodno preverite ciljni URL v kameri telefona, preden kliknete naprej, preverite morebitne fizične posege in zaupajte svojemu instinktu, če se vam zdi kaj narobe.
Trenutek preverjanja, preden plačate, lahko prepreči izgube, ki so v nekaterih primerih dosegle na stotine funtov – in zaščiti vaše podatke o kartici pred ponavljajočimi se goljufivimi bremenitvami dolgo po prvotnem incidentu.
Pogosta vprašanja
Bodite pozorni na nalepke, ki so bile očitno nalepljene čez obstoječo signalizacijo, neenakomerno poravnane ali nekakovostno natisnjene logotipe in na morebitne kode, ki se pojavijo na opremi, ki pripada občini ali operaterju, ki uradno ne uporablja QR kod za plačilo. Preden karkoli skenirate, uporabite vgrajeno kamero telefona za predogled ciljnega URL-ja – če se naslov ne ujema z uradno parkirno storitvijo, ne nadaljujte.
Takoj se obrnite na svojo banko, da prijavite goljufijo in zahtevate zamenjavo kartice. Prijavite zadevo pri Action Fraud (actionfraud.police.uk) in spletno stran prevare prijavite Nacionalnemu centru za kibernetsko varnost na report.ncsc.gov.uk. Obvestite tudi svojo lokalno občino, da se lažna nalepka lahko odstrani. Pozorno spremljajte svoje bančne izpiske v naslednjih tednih za nepričakovane stroške naročnin.
Najvarnejši pristop, ki ga priporočajo številni sveti Združenega kraljestva in potrošniške organizacije, je, da se popolnoma izogibate uporabi QR kod na parkirnih avtomatih in namesto tega plačate prek uradne parkirne aplikacije, telefona ali storitve plačevanja s sporočili SMS. Če pa uporabljate QR kodo, vedno preverite ciljni URL, preden dokončate kakršnokoli plačilo, in natančno preverite oznake za znake poseganja.