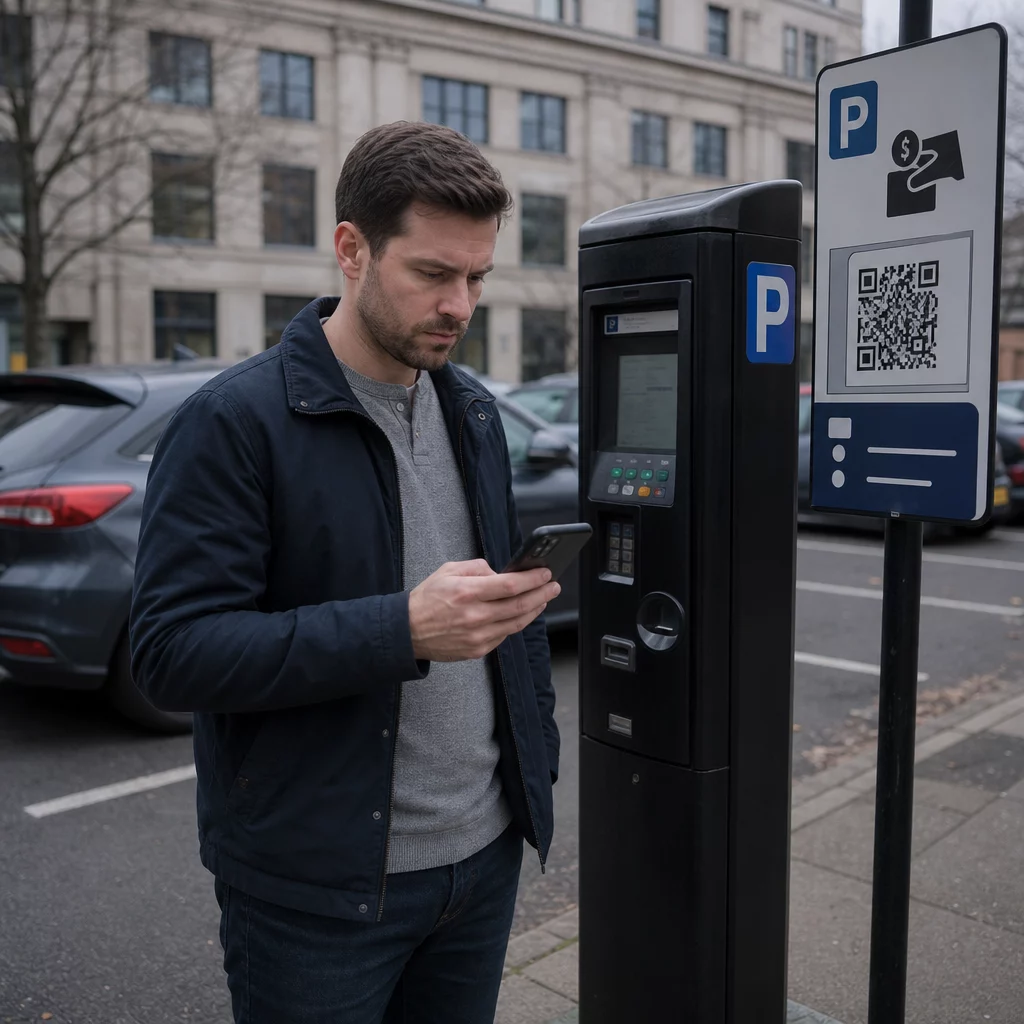
क्या आपको यकीन है कि पार्किंग मीटर पर वह क्यूआर कोड वैध है? पार्किंग मशीनों और साइनेज पर लगाए गए नकली क्यूआर कोड स्टिकर हजारों यूके ड्राइवरों से कार्ड विवरण चुरा रहे हैं – और ये घोटाले तेजी से फैल रहे हैं। यह मार्गदर्शिका बताती है कि ये घोटाले कैसे काम करते हैं, किन चेतावनी संकेतों को देखना है, और खुद को बचाने के लिए आप कौन से व्यावहारिक कदम उठा सकते हैं।.
यूके पार्किंग क्यूआर कोड घोटाला कैसे काम करता है
धोखाधड़ी की इस तकनीक को कहा जाता है “क्विशिंग” – क्यूआर कोड और फ़िशिंग का एक पोर्टमैंट्यू। अपराधी नकली क्यूआर कोड स्टिकर छापते हैं और उन्हें पार्किंग टिकट मशीनों, कार पार्क बैरियरों और भुगतान संकेतों पर वैध साइनेज के ठीक ऊपर या बगल में लगाते हैं। सूचना की स्वतंत्रता सर्वेक्षण के अनुसार, 373 यूके स्थानीय प्राधिकरणों में से 123 ने बताया कि उनके कार पार्कों को एक ही वर्ष में निशाना बनाया गया था, जिसमें अकेले शेफ़ील्ड काउंसिल ने बताया कि उसकी सभी 370 पार्किंग टिकट मशीनें प्रभावित हुई थीं।.
जब कोई ड्राइवर नकली कोड स्कैन करता है, तो उसे एक विश्वसनीय लेकिन धोखाधड़ी वाली वेबसाइट पर रीडायरेक्ट किया जाता है जो एक वास्तविक पार्किंग भुगतान प्लेटफॉर्म की नकल करती है। साइट आमतौर पर परिचित ब्रांडिंग - लोगो, रंग और PayByPhone जैसी वैध सेवाओं से कॉपी किए गए लेआउट - को प्रदर्शित करती है ताकि प्रामाणिकता का भ्रम पैदा हो सके। एक बार जब पीड़ित अपने भुगतान कार्ड का विवरण दर्ज करते हैं, तो अपराधी उस जानकारी को कैप्चर कर लेते हैं और उसका उपयोग अनधिकृत निकासी करने के लिए करते हैं।.
यह घोटाला केवल एक चोरी हुए भुगतान पर नहीं रुकता। रिपोर्टों में एक आवर्ती पैटर्न का वर्णन किया गया है जिसमें एक प्रारंभिक छोटे “पार्किंग” शुल्क के बाद बड़े आवर्ती निकासी होते हैं जिन्हें नकली ऑनलाइन सदस्यता के रूप में बिल किया जाता है। एक्शन फ्रॉड को अप्रैल 2025 तक के 12 महीनों में लगभग 800 क्यूआर धोखाधड़ी रिपोर्टें मिलीं, जिसमें कुल नुकसान लगभग £3.5 मिलियन था।.
ड्राइवरों को दोहरा जोखिम होता है: न केवल उनकी वित्तीय जानकारी सीधे स्कैमर्स को सौंप दी जाती है, बल्कि क्योंकि उन्होंने आधिकारिक चैनलों के माध्यम से भुगतान नहीं किया है, इसलिए उन्हें गैर-भुगतान के लिए एक वैध जुर्माना शुल्क नोटिस भी मिल सकता है।.
किन क्षेत्रों और स्थानों को निशाना बनाया गया है
यूके के कस्बों और शहरों में पार्किंग क्यूआर कोड घोटालों की सूचना मिली है, जिनमें यॉर्क, लंदन का रॉयल बरो ऑफ केंसिंग्टन एंड चेल्सी, डोरसेट का वेस्ट बे क्षेत्र और कई अन्य शामिल हैं। सिटी ऑफ यॉर्क काउंसिल ने पुष्टि की कि कई कार पार्क प्रभावित हुए थे - उनमें कैसल, ननरी लेन, सेंट जॉर्ज फील्ड, बूथहम रो, मोंक बार, मैरीगेट, यूनियन टेरेस और बिशपथोर्प रोड शामिल थे, कुछ पीड़ितों ने £400 तक के व्यक्तिगत नुकसान की सूचना दी।.
परिषद द्वारा संचालित कार पार्कों के अलावा, स्कैमर्स ने 20 से अधिक यूके अस्पताल कार पार्कों को भी निशाना बनाया है। कहीं भी जहां ड्राइवरों को समय का दबाव होता है और वे त्वरित भुगतान विधियों पर निर्भर रहते हैं, उसे एक संभावित लक्ष्य माना जाता है।.
नकली पार्किंग क्यूआर कोड के चेतावनी संकेत
क्या देखना है यह जानना आपकी रक्षा की पहली पंक्ति है। कुछ भी स्कैन करने से पहले इन लाल झंडों पर ध्यान दें:
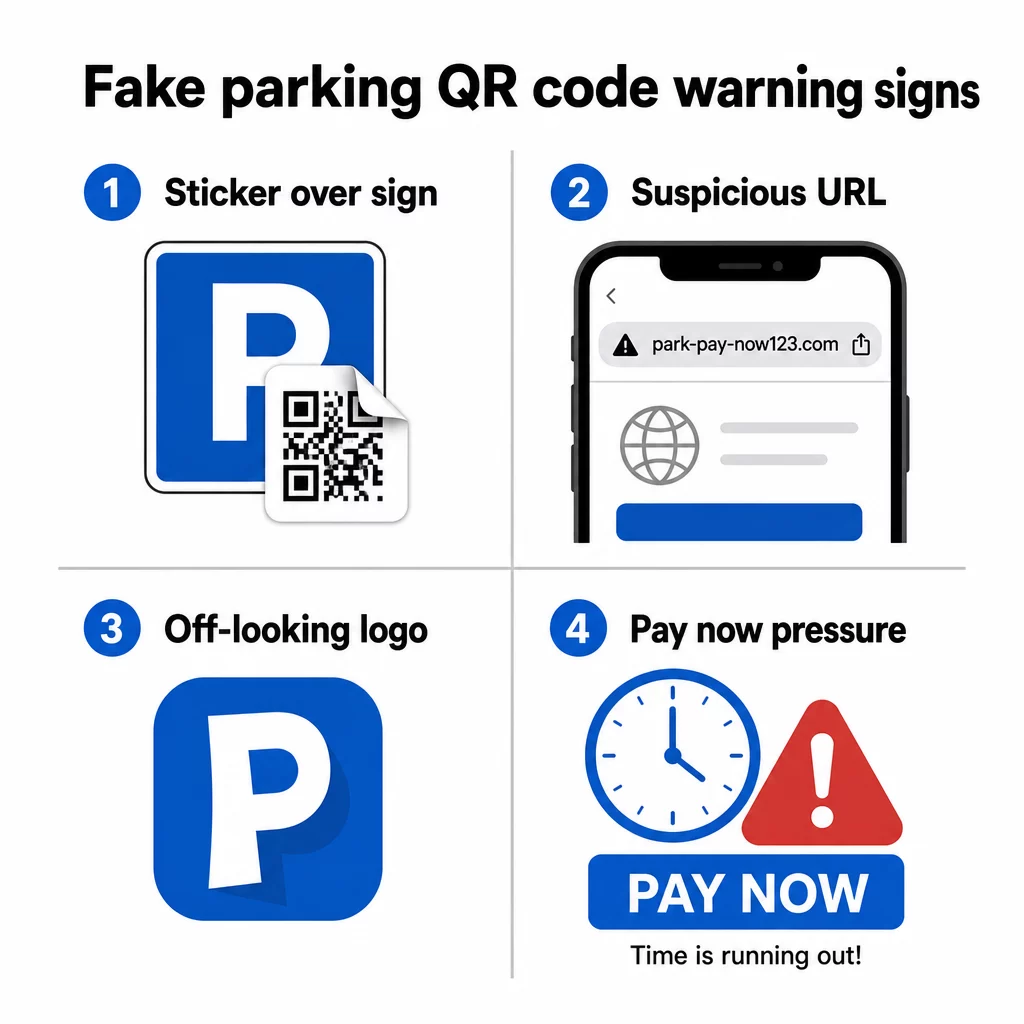
- मौजूदा साइनेज पर चिपकाया गया क्यूआर कोड स्टिकर – वैध पार्किंग ऑपरेटर पेशेवर रूप से साइनेज स्थापित करते हैं; एक ओवरलैपिंग स्टिकर छेड़छाड़ का एक मजबूत संकेतक है
- उन परिषदों या ऑपरेटरों पर क्यूआर कोड जो उनका उपयोग नहीं करते हैं – केंसिंग्टन और चेल्सी काउंसिल, डोरसेट काउंसिल और कई अन्य लोगों ने स्पष्ट रूप से कहा है कि उनके पार्किंग सिस्टम बिल्कुल भी क्यूआर कोड का उपयोग नहीं करते हैं; उन स्थानों पर कोई भी क्यूआर कोड स्कैमर्स की ओर ले जाता है।
- लोगो जो थोड़े अलग दिखते हैं – धोखाधड़ी वाले स्टिकर अक्सर PayByPhone जैसी सेवाओं से ब्रांडिंग की नकल करते हैं, लेकिन प्रिंटिंग की गुणवत्ता या लोगो का अनुपात असंगत हो सकता है।
- एक यूआरएल जो आधिकारिक सेवा से मेल नहीं खाता – किसी भी लिंक को खोलने से पहले, गंतव्य पते का पूर्वावलोकन करें; वैध पार्किंग सेवाएं पहचानने योग्य, आधिकारिक डोमेन का उपयोग करती हैं (और आधिकारिक परिषद पृष्ठों में हमेशा “gov.uk” होता है)।
- एक अपरिचित वेबसाइट के माध्यम से भुगतान के लिए अनुरोध – यदि आप जिस साइट पर पहुंचते हैं वह कार्ड विवरण मांगती है लेकिन यूआरएल उस ऐप या सेवा से मेल नहीं खाता जिसकी आप उम्मीद कर रहे थे, तो उसे तुरंत बंद कर दें।
कार लीज तुलना वेबसाइट LeaseLoco के मुख्य कार्यकारी जॉन विल्मोट ने इसे सीधे शब्दों में कहा: “इनमें से कई घोटाले आपको बड़े जुर्माने से बचने के लिए तुरंत शुल्क का भुगतान करने का आग्रह करेंगे। जब हम ऐसा कुछ देखते हैं, तो हम अक्सर संदेश या पत्र की वैधता को रोकने और जांचने के बजाय भुगतान करने की जल्दी करते हैं।”
वह तात्कालिकता मनगढ़ंत है। स्कैन करने से पहले जांचने के लिए 30 सेकंड का समय लेना इनमें से अधिकांश हमलों से बचने के लिए पर्याप्त है।.
पार्किंग के लिए सुरक्षित रूप से भुगतान कैसे करें
सबसे सुरक्षित तरीका पार्किंग मशीनों पर क्यूआर कोड स्कैन करने से पूरी तरह बचना है, और कई यूके परिषदें और उपभोक्ता संगठन अब ठीक यही सलाह देते हैं।.
- आवश्यकता पड़ने से पहले आधिकारिक पार्किंग ऐप डाउनलोड करें – RingGo और PayByPhone जैसे ऐप अधिकांश यूके कार पार्कों के लिए इच्छित भुगतान विधि हैं; उन्हें घर पर सेट करें ताकि मशीन पर आपको जल्दबाजी न हो।
- फोन, टेक्स्ट या PayPoint द्वारा भुगतान करें – अधिकांश परिषदें कई भुगतान विकल्प प्रदान करती हैं; एक आधिकारिक विधि का उपयोग करें जिसके लिए ऑन-साइट कोड स्कैन करने की आवश्यकता नहीं होती है।
- यूआरएल सीधे टाइप करें – यदि किसी भुगतान वेबसाइट को साइनेज पर टेक्स्ट के रूप में मुद्रित किया गया है, तो उसे QR कोड पर निर्भर रहने के बजाय मैन्युअल रूप से अपने ब्राउज़र में टाइप करें जो आपको रीडायरेक्ट करे
- भौतिक छेड़छाड़ की जाँच करें – साइनेज पर अपनी उंगली फेरें; एक उठा हुआ स्टिकर किनारा इस बात का संकेत है कि मूल सतह पर कुछ रखा गया है
- URL का अनुसरण करने से पहले उसका पूर्वावलोकन करें – आपके फ़ोन का अंतर्निहित कैमरा ऐप आपको गंतव्य पता खोलने से पहले दिखाएगा; यदि कुछ भी संदिग्ध लगे, तो आगे न बढ़ें
- किसी तीसरे पक्ष के स्कैनिंग ऐप के बजाय अपने फ़ोन के अंतर्निहित कैमरे का उपयोग करें – अलग QR कोड स्कैनर ऐप मैलवेयर या भ्रामक रीडायरेक्ट के जोखिम को बढ़ा सकते हैं
QR कोड को अधिक सुरक्षित रूप से स्कैन करें सुनिश्चित नहीं हैं कि QR कोड वैध है या नहीं, इसे स्कैन करने से पहले? उपयोग करें निःशुल्क ऑनलाइन क्यूआर कोड स्कैनर अपलोड की गई छवि से कोड को डीकोड करने और उस पर जाने से पहले गंतव्य URL का निरीक्षण करने के लिए।.
यदि आपने पहले ही एक नकली कोड स्कैन कर लिया है तो क्या करें
यदि आपने किसी संदिग्ध QR कोड के माध्यम से पहुँची साइट पर कार्ड विवरण दर्ज किया है, तो तुरंत कार्रवाई करें:
- तुरंत अपने बैंक से संपर्क करें – लेनदेन को धोखाधड़ी के रूप में रिपोर्ट करें और एक नए कार्ड का अनुरोध करें; अधिकांश यूके बैंक अनधिकृत भुगतानों को तुरंत रिपोर्ट करने पर वापस कर देंगे
- एक्शन फ्रॉड को रिपोर्ट करें – यूके की राष्ट्रीय धोखाधड़ी रिपोर्टिंग सेवा (actionfraud.police.uk) QR कोड और ऑनलाइन भुगतान धोखाधड़ी को संभालती है
- राष्ट्रीय साइबर सुरक्षा केंद्र को रिपोर्ट करें – संदिग्ध घोटाले वाली वेबसाइटों की रिपोर्ट report.ncsc.gov.uk पर की जा सकती है
- परिषद या पार्किंग ऑपरेटर को बताएं – अपनी स्थानीय परिषद को सूचित करें ताकि वे नकली स्टिकर हटा सकें और अन्य ड्राइवरों को चेतावनी दे सकें; आपको इसकी सूचना पुलिस को भी देनी चाहिए
- अपने विवरणों की जाँच करें – अगले कुछ हफ्तों तक अपने खाते की निगरानी करें ताकि अपरिचित सदस्यता सेवाओं से किसी भी आवर्ती शुल्क का पता चल सके
नकली पार्किंग जुर्माना टेक्स्ट घोटाला
एक संबंधित घोटाले में टेक्स्ट संदेश या ईमेल शामिल होते हैं जिनमें दावा किया जाता है कि ड्राइवरों को एक अवैतनिक पार्किंग जुर्माना मिला है, जिसमें एक लिंक या क्यूआर कोड एक नकली भुगतान साइट पर ले जाता है। रग्बी बरो काउंसिल ने निवासियों को इस तरह के संदेशों के बारे में चेतावनी दी है, जो आधिकारिक सरकारी संचार की नकल करते हैं लेकिन असंबंधित डोमेन पर होस्ट किए जाते हैं।.
यॉर्क सिटी काउंसिल और अन्य अधिकारियों ने पुष्टि की है कि वैध पेनल्टी चार्ज नोटिस कभी नहीं टेक्स्ट संदेश द्वारा जारी किए जाते हैं। आधिकारिक पीसीएन या तो वाहन पर चिपकाए जाते हैं, ड्राइवर को व्यक्तिगत रूप से सौंपे जाते हैं, या पंजीकृत वाहन मालिक को डाक द्वारा भेजे जाते हैं। पार्किंग जुर्माने के तत्काल भुगतान की मांग करने वाले किसी भी टेक्स्ट को आधिकारिक चैनलों के माध्यम से सत्यापित होने तक धोखाधड़ी माना जाना चाहिए। यदि संदेह हो, तो अपनी स्थानीय परिषद के पार्किंग विभाग से सीधे उनकी आधिकारिक वेबसाइट पर सूचीबद्ध नंबर का उपयोग करके संपर्क करें।.
ये घोटाले पहचानना क्यों मुश्किल हैं
पार्किंग क्यूआर कोड धोखाधड़ी को इतना प्रभावी बनाने का एक हिस्सा यह है कि क्यूआर कोड भुगतान जोखिम एक नज़र में स्पष्ट नहीं होते हैं। एक संदिग्ध ईमेल के विपरीत जहां आप एक लिंक पर होवर कर सकते हैं, एक क्यूआर कोड आपको स्कैन करने के बाद तक उसके गंतव्य के बारे में कोई दृश्य जानकारी नहीं देता है। पैगेलूट द्वारा उद्धृत शोध से पता चलता है कि स्कैन किए गए सभी क्यूआर कोड में से लगभग 21% दुर्भावनापूर्ण होते हैं, और 2023 में सभी फ़िशिंग हमलों का 51% क्विशिंग था।.
धोखेबाज जानबूझकर इस अस्पष्टता का फायदा उठाते हैं। वे जो क्लोन की गई वेबसाइटें बनाते हैं, वे अक्सर वैध सेवाओं के समान दिखती हैं, जिसमें एकमात्र अंतर डोमेन नाम होता है – कुछ ऐसा जिसे अधिकांश लोग सावधानी से जांचते नहीं हैं जब वे अपना समय समाप्त होने से पहले पार्किंग के लिए भुगतान करने की जल्दी में होते हैं।.
समझना क्यूआर कोड गोपनीयता जोखिम व्यापक रूप से आपको रोजमर्रा की स्थितियों में बेहतर स्कैनिंग आदतें विकसित करने में मदद कर सकता है, न कि केवल पार्किंग मशीनों पर।.
वैध व्यवसाय क्या अलग करते हैं
यह समझना महत्वपूर्ण है कि भरोसेमंद क्यूआर कोड परिनियोजन कैसे दिखते हैं, ताकि जब कुछ गलत हो तो आप अंतर को पहचान सकें। वैध व्यवसाय और परिषदें जो भुगतान या जानकारी के लिए क्यूआर कोड का उपयोग करती हैं:
- पेशेवर रूप से मुद्रित साइनेज का उपयोग करें, हाथ से लगाए गए स्टिकर का नहीं
- उन डोमेन से लिंक करें जो उनकी आधिकारिक वेबसाइट या एक प्रसिद्ध, नामित भुगतान प्रदाता से मेल खाते हों
- आपको क्यूआर कोड स्कैन करने के लिए दबाव न डालें क्योंकि यह एकमात्र भुगतान विकल्प है
- किसी भी क्यूआर कोड के साथ स्पष्ट रूप से दिखाई देने वाले वैकल्पिक भुगतान तरीके प्रदान करें
जो संगठन जिम्मेदारी से क्यूआर कोड तैनात करते हैं वे भी उपयोग करते हैं डायनामिक क्यूआर कोड स्थिर कोड के बजाय। डायनामिक कोड को अपडेट किया जा सकता है, असामान्य गतिविधि के लिए मॉनिटर किया जा सकता है, और यदि छेड़छाड़ का पता चलता है तो तुरंत निष्क्रिय किया जा सकता है - ऐसा कुछ जो स्थिर स्टिकर कोड नहीं कर सकते। यदि आप सार्वजनिक स्थानों पर क्यूआर कोड तैनात करने वाले व्यवसाय हैं, तो समझना QR कोड सुरक्षा के लिए सर्वोत्तम अभ्यास आपके ग्राहकों की सुरक्षा के लिए आवश्यक है।.
अपने व्यावसायिक ग्राहकों को क्यूआर धोखाधड़ी से बचाएं यदि आपका व्यवसाय साइनेज, मेनू या भुगतान बिंदुओं पर क्यूआर कोड का उपयोग करता है, तो डायनामिक कोड आपको स्कैन गतिविधि की निगरानी करने और समझौता किए गए कोड को तुरंत निष्क्रिय करने की सुविधा देते हैं। इसके बारे में और जानें क्यूआर कोड घोटालों से अपने व्यवसाय की सुरक्षा कैसे करें और अन्वेषण करें पेज्लूट QR कोड जनरेटर सुरक्षित, ट्रैक करने योग्य कोड बनाने के लिए जिन पर आपके ग्राहक भरोसा कर सकें।.
पार्किंग मशीन पर सुरक्षित रहना
मूल नियम सीधा है: पार्किंग मशीनों पर QR कोड स्कैन न करें. आधिकारिक ऐप का उपयोग करें, साइन पर दिए गए नंबर पर कॉल करें, या PayPoint पर भुगतान करें। यदि आप सार्वजनिक स्थान पर कहीं भी कोई कोड स्कैन करते हैं, तो हमेशा टैप करने से पहले अपने फोन के कैमरे में गंतव्य URL का पूर्वावलोकन करें, भौतिक छेड़छाड़ की जांच करें, और यदि कुछ भी गलत लगे तो अपनी प्रवृत्ति पर भरोसा करें।.
भुगतान करने से पहले सत्यापित करने के लिए एक क्षण लेना उन नुकसानों को रोक सकता है, जो कुछ मामलों में, सैकड़ों पाउंड तक पहुंच गए हैं – और मूल घटना के बहुत बाद भी आपके कार्ड विवरण को बार-बार धोखाधड़ी वाले शुल्कों में उपयोग होने से बचा सकता है।.
अक्सर पूछे जाने वाले सवाल
ऐसे स्टिकर देखें जो मौजूदा साइनेज पर चिपकाए गए प्रतीत होते हैं, गलत संरेखित या निम्न-गुणवत्ता वाले मुद्रित लोगो, और कोई भी कोड जो किसी परिषद या ऑपरेटर के उपकरण पर दिखाई देता है जो आधिकारिक तौर पर भुगतान के लिए QR कोड का उपयोग नहीं करता है। कुछ भी स्कैन करने से पहले, गंतव्य URL का पूर्वावलोकन करने के लिए अपने फोन के मूल कैमरे का उपयोग करें – यदि पता आधिकारिक पार्किंग सेवा से मेल नहीं खाता है, तो आगे न बढ़ें।.
धोखाधड़ी की रिपोर्ट करने और कार्ड बदलने का अनुरोध करने के लिए तुरंत अपने बैंक से संपर्क करें। एक्शन फ्रॉड (actionfraud.police.uk) के साथ एक रिपोर्ट दर्ज करें और नेशनल साइबर सिक्योरिटी सेंटर को report.ncsc.gov.uk पर घोटाले वाली वेबसाइट की रिपोर्ट करें। अपने स्थानीय परिषद को भी सूचित करें ताकि नकली स्टिकर हटाया जा सके। अगले कुछ हफ्तों तक अप्रत्याशित सदस्यता शुल्कों के लिए अपने बैंक विवरणों की बारीकी से निगरानी करें।.
कई यूके परिषदों और उपभोक्ता संगठनों द्वारा अनुशंसित सबसे सुरक्षित तरीका यह है कि पार्किंग मशीनों पर क्यूआर कोड का उपयोग पूरी तरह से करने से बचें और इसके बजाय आधिकारिक पार्किंग ऐप, फोन या टेक्स्ट भुगतान सेवा के माध्यम से भुगतान करें। यदि आप क्यूआर कोड का उपयोग करते हैं, तो कोई भी भुगतान पूरा करने से पहले हमेशा गंतव्य यूआरएल को सत्यापित करें, और छेड़छाड़ के संकेतों के लिए साइनेज को ध्यान से जांचें।.