Biztos benne, hogy a parkolóórára ragasztott QR-kód valódi? Hamis QR-kód matricák, amelyeket parkolóautomatákra és táblákra helyeznek, kártyaadatokat lopnak el több ezer brit sofőrtől – és a csalások gyorsan terjednek. Ez az útmutató pontosan elmagyarázza, hogyan működnek ezek a csalások, milyen figyelmeztető jeleket kell keresni, és milyen gyakorlati lépéseket tehet a védelem érdekében.
Hogyan működik a brit parkolási QR-kód csalás
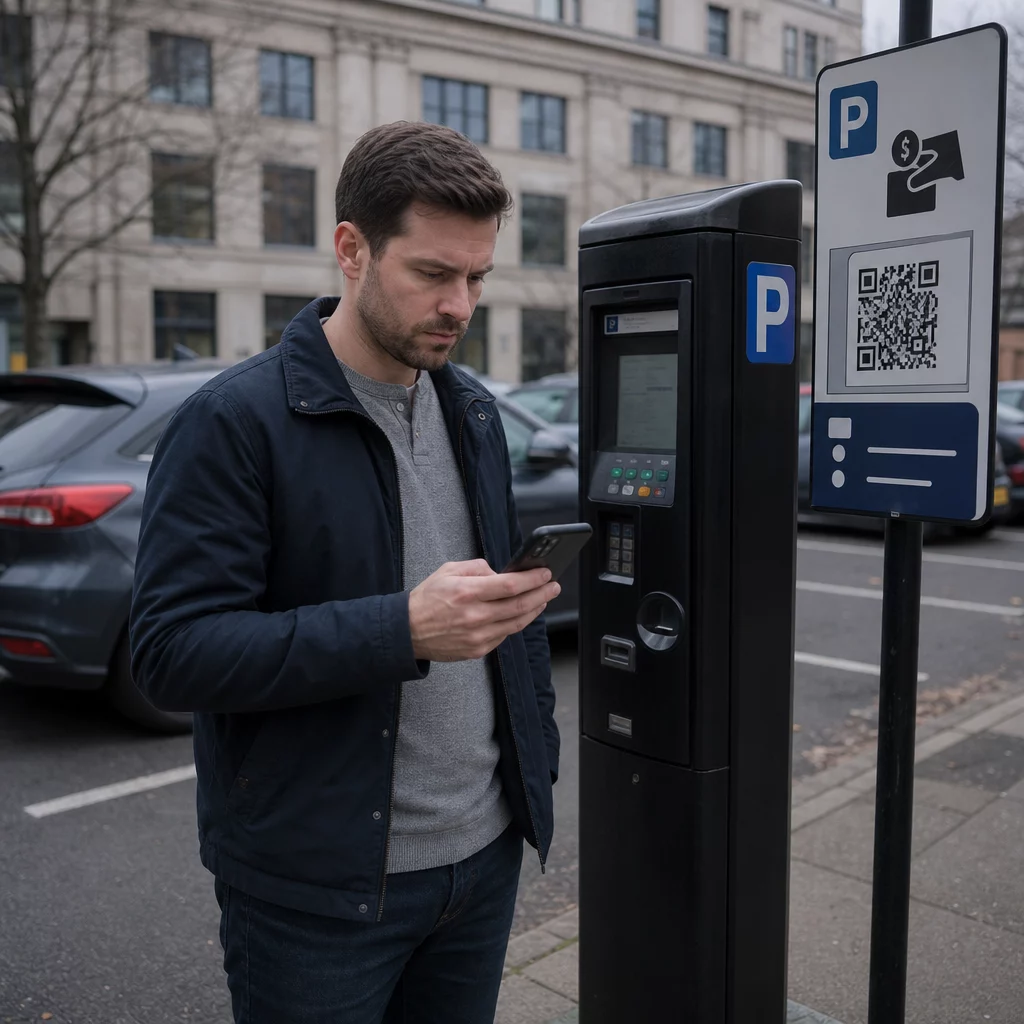
A csalási technika ismert néven “quishing” – a QR-kód és az adathalászat (phishing) szavak összevonása. A bűnözők hamis QR-kód matricákat nyomtatnak, és közvetlenül a parkolójegy-automaták, parkolókorlátok és fizetési táblák hivatalos jelzéseire vagy mellé helyezik őket. Egy információszabadsági felmérés szerint 373 brit helyi önkormányzat közül 123 jelentette, hogy parkolóikat egyetlen év alatt célba vették, és a Sheffieldi Tanács önmagában arról számolt be, hogy mind a 370 parkolójegy-automatáját érintette a probléma.
Amikor egy sofőr beolvassa a hamis kódot, egy meggyőző, de csaló weboldalra irányítják át, amely egy valódi parkolási fizetési platformot utánoz. Az oldal jellemzően ismerős márkajelzéseket – logókat, színeket és elrendezéseket, amelyeket legitim szolgáltatásoktól, például a PayByPhone-tól másoltak – jelenít meg, hogy a hitelesség illúzióját keltse. Amint az áldozatok megadják bankkártyaadataikat, a bűnözők rögzítik ezeket az információkat, és jogosulatlan pénzfelvételekre használják fel.
A csalás nem áll meg egyetlen ellopott fizetésnél. A jelentések ismétlődő mintázatot írnak le, amelyben egy kezdeti kis “parkolási” díjat nagyobb, ismétlődő pénzfelvételek követnek, amelyeket hamis online előfizetésekként számláznak ki. Az Action Fraud közel 800 QR-csalási jelentést kapott a 2025. áprilisáig tartó 12 hónapban, a teljes veszteség megközelítőleg 3,5 millió font volt.
A sofőrök kettős kockázattal néznek szembe: nemcsak pénzügyi adataik kerülnek közvetlenül a csalók kezébe, hanem mivel nem hivatalos csatornákon keresztül fizettek, jogos büntetést is kaphatnak a nem fizetés miatt.
Mely területeket és helyszíneket célozták meg
Parkolási QR-kód csalásokat jelentettek az Egyesült Királyság számos városában, többek között Yorkban, London Kensington és Chelsea királyi kerületében, Dorset West Bay területén és még sok más helyen. A Yorki Városi Tanács megerősítette, hogy több parkoló is érintett volt – köztük a Castle, Nunnery Lane, St George’s Field, Bootham Row, Monk Bar, Marygate, Union Terrace és Bishopthorpe Road, egyes áldozatok akár 400 font egyéni veszteségről is beszámoltak.
Az önkormányzati üzemeltetésű parkolókon túl a csalók több mint 20 brit kórházi parkolót is célba vettek. Bárhol, ahol a sofőrök időnyomás alatt állnak, és gyors fizetési módokra támaszkodnak, potenciális célpontnak számít.
Hamis parkolási QR-kód figyelmeztető jelei
Az, hogy tudja, mit kell keresni, az első védelmi vonala. Figyeljen ezekre a vörös zászlókra, mielőtt bármit is beolvasna:
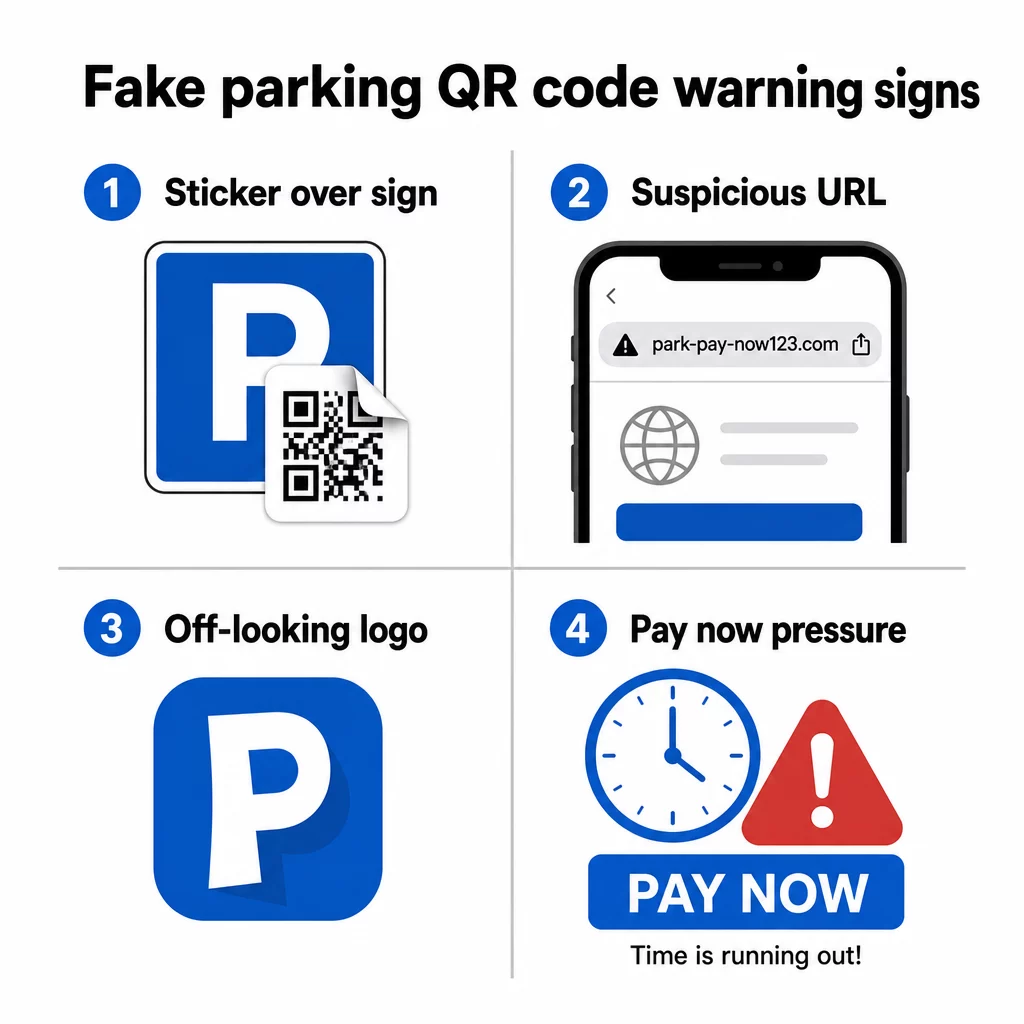
- Egy QR-kód matrica, amelyet meglévő táblára helyeztek – a legitim parkolóüzemeltetők professzionálisan telepítik a táblákat; egy átfedő matrica erős jele a manipulációnak
- QR-kódok olyan önkormányzatoknál vagy üzemeltetőknél, amelyek nem használják azokat – Kensington és Chelsea Tanács, Dorset Tanács és sok más egyértelműen kijelentette, hogy parkolási rendszereik egyáltalán nem használnak QR-kódokat; bármely QR-kód ezeken a helyeken csalókhoz vezet
- Enyhén eltérőnek tűnő logók – a csaló matricák gyakran másolják az olyan szolgáltatások márkajelzését, mint a PayByPhone, de a nyomtatás minősége vagy a logó arányai eltérőek lehetnek
- Egy URL, amely nem egyezik a hivatalos szolgáltatással – mielőtt bármilyen linket megnyitna, ellenőrizze a célcímet; a legitim parkolási szolgáltatások felismerhető, hivatalos domaineket használnak (és a hivatalos tanácsi oldalak mindig tartalmazzák a “gov.uk” kifejezést)
- Fizetési kérések ismeretlen weboldalon keresztül – ha az oldal, amelyre érkezik, kártyaadatokat kér, de az URL nem egyezik azzal az alkalmazással vagy szolgáltatással, amit várt, azonnal zárja be
John Wilmot, a LeaseLoco autólízing-összehasonlító weboldal vezérigazgatója világosan fogalmazott: “Sok ilyen csalás arra ösztönzi Önt, hogy gyorsan fizessen be egy díjat, hogy elkerülje a nagyobb bírságokat. Amikor ilyesmit látunk, gyakran sietünk a fizetéssel, ahelyett, hogy megállnánk és ellenőriznénk az üzenet vagy levél jogszerűségét.”
Ez a sürgősség mesterséges. Harminc másodperc ellenőrzés a szkennelés előtt elegendő ahhoz, hogy elkerülje a legtöbb ilyen támadást.
Hogyan fizessünk biztonságosan a parkolásért
A legbiztonságosabb megközelítés az, ha egyáltalán elkerüljük a QR-kódok szkennelését a parkolóautomatáknál, és számos brit tanács és fogyasztói szervezet pontosan ezt javasolja most.
- Töltse le a hivatalos parkoló alkalmazást, mielőtt szüksége lenne rá – az olyan alkalmazások, mint a RingGo és a PayByPhone, a legtöbb brit parkolóban a szándékolt fizetési mód; állítsa be őket otthon, hogy ne kelljen sietnie az automatánál
- Fizessen telefonon, SMS-ben vagy PayPoint-on keresztül – a legtöbb tanács többféle fizetési lehetőséget kínál; használjon hivatalos módszert, amely nem igényel helyszíni kód szkennelését
- Írja be közvetlenül az URL-t – ha egy fizetési weboldal szövegként van feltüntetve a táblán, írja be manuálisan a böngészőjébe, ahelyett, hogy egy QR-kódra támaszkodna az átirányításhoz
- Ellenőrizze a fizikai manipulációt – húzza végig az ujját a táblán; egy megemelkedett matrica széle annak a jele, hogy valamit az eredeti felületre helyeztek
- Tekintse meg az URL-t, mielőtt követné – a telefon beépített kameraalkalmazása megmutatja a célcímet, mielőtt megnyitná; ha bármi gyanúsnak tűnik, ne folytassa
- Használja a telefon beépített kameráját egy harmadik féltől származó szkennelő alkalmazás helyett – különálló QR-kód olvasó alkalmazások növelhetik a rosszindulatú szoftverek vagy félrevezető átirányítások kockázatát
Biztonságosabb QR-kód szkennelés Nem biztos abban, hogy egy QR-kód legitim, mielőtt beolvasná? Használja a ingyenes online QR-kód olvasót a kódot egy feltöltött képből dekódolni, és megvizsgálni a cél URL-t, mielőtt meglátogatná.
Mit tegyen, ha már beolvasott egy hamis kódot
Ha kártyaadatokat adott meg egy gyanús QR-kódon keresztül elért oldalon, cselekedjen gyorsan:
- Azonnal lépjen kapcsolatba bankjával – jelentse a tranzakciót csalásként, és kérjen új kártyát; a legtöbb brit bank visszatéríti az illetéktelen kifizetéseket, ha azokat azonnal jelentik
- Jelentse az Action Fraud-nak – az Egyesült Királyság nemzeti csalásbejelentő szolgálata (actionfraud.police.uk) kezeli a QR-kódos és online fizetési csalásokat
- Jelentés a Nemzeti Kiberbiztonsági Központnak – gyanús csaló weboldalak jelenthetők a report.ncsc.gov.uk címen
- Értesítse a tanácsot vagy a parkolóüzemeltetőt – értesítse a helyi tanácsot, hogy eltávolíthassák a hamis matricákat és figyelmeztethessék a többi sofőrt; jelentenie kell a rendőrségnek is
- Ellenőrizze a kivonatait – figyelje fiókját a következő hetekben az ismeretlen előfizetési szolgáltatásokból származó ismétlődő díjak miatt
A hamis parkolási bírság SMS-csalás
Egy kapcsolódó csalás SMS-üzeneteket vagy e-maileket foglal magában, amelyek azt állítják, hogy a sofőrök kifizetetlen parkolási bírságot kaptak, egy linkkel vagy QR-kóddal, amely egy hamis fizetési oldalra vezet. A Rugby Borough Council figyelmeztette a lakosokat az ilyen típusú üzenetekre, amelyek hivatalos kormányzati kommunikációt utánoznak, de nem kapcsolódó domaineken vannak tárolva.
A York Városi Tanács és más hatóságok megerősítették, hogy a jogszerű büntető díj értesítések soha nem SMS-ben kerülnek kiállításra. A hivatalos PCN-eket vagy a járműre ragasztják, személyesen átadják a sofőrnek, vagy postán küldik el a regisztrált járműtulajdonosnak. Bármely SMS, amely azonnali parkolási bírság befizetését követeli, csalásnak tekintendő, amíg hivatalos csatornákon keresztül nem ellenőrzik. Kétség esetén forduljon közvetlenül a helyi tanács parkolási osztályához a hivatalos weboldalukon feltüntetett számon.
Miért nehéz észrevenni ezeket a csalásokat
A parkolási QR-kód csalás hatékonyságának része az, hogy QR-kódos fizetési kockázatok nem nyilvánvalóak első pillantásra. Egy gyanús e-maillel ellentétben, ahol ráviheti az egeret egy linkre, egy QR-kód nem ad látható információt a céljáról, amíg be nem olvasta. A Pageloot által idézett kutatás szerint az összes beolvasott QR-kód közel 21%-a rosszindulatú, és a quishing tette ki az összes adathalász támadás 51%-át 2023-ban.
A csalók szándékosan kihasználják ezt az átláthatatlanságot. Az általuk épített klónozott weboldalak gyakran vizuálisan azonosak a jogszerű szolgáltatásokkal, az egyetlen különbség a domain név – amit a legtöbb ember nem ellenőriz alaposan, amikor siet, hogy kifizesse a parkolást, mielőtt lejár az ideje.
Megértés QR-kód adatvédelmi kockázatokat tágabb értelemben segíthet jobb szkennelési szokásokat kialakítani a mindennapi helyzetekben, nem csak parkolóautomatáknál.
Amit a megbízható vállalkozások másképp csinálnak
Érdemes megérteni, hogyan néznek ki a megbízható QR-kód telepítések, hogy észrevehesse a különbséget, ha valami nem stimmel. A megbízható vállalkozások és önkormányzatok, amelyek QR-kódokat használnak fizetésre vagy információra:
- Professzionálisan nyomtatott táblákat használnak, nem kézzel felragasztott matricákat
- Olyan domainekre mutatnak, amelyek megegyeznek a hivatalos weboldalukkal vagy egy jól ismert, nevesített fizetési szolgáltatóval
- Nem kényszerítik Önt QR-kód beolvasására, mint az egyetlen fizetési lehetőséget
- Jól látható alternatív fizetési módokat biztosítanak bármely QR-kód mellett
A QR-kódokat felelősségteljesen telepítő szervezetek szintén használnak dinamikus QR kódok a statikusak helyett. A dinamikus kódok frissíthetők, figyelhetők szokatlan tevékenységre, és azonnal deaktiválhatók, ha manipulációt észlelnek – amit a statikus matricás kódok nem tudnak. Ha Ön egy vállalkozás, amely QR-kódokat telepít nyilvános helyeken, a megértés QR-kód biztonsági legjobb gyakorlatok elengedhetetlen ügyfelei védelméhez.
Védje üzleti ügyfeleit a QR-csalástól Ha vállalkozása QR-kódokat használ táblákon, menükön vagy fizetési pontokon, a dinamikus kódok lehetővé teszik a szkennelési tevékenység nyomon követését és a kompromittált kódok azonnali deaktiválását. Tudjon meg többet arról, hogyan védheti meg vállalkozását a QR-kódos csalásoktól és fedezze fel a Pageloot QR-kód generátor biztonságos, nyomon követhető kódok létrehozásához, amelyekben ügyfelei megbízhatnak.
Biztonságban a parkolóautomatánál
Az alapvető szabály egyszerű: ne olvasson be QR-kódokat parkolóautomatáknál. Használja a hivatalos alkalmazást, hívja fel a táblán lévő számot, vagy fizessen egy PayPoint-on. Ha mégis beolvas egy kódot bárhol nyilvánosan, mindig tekintse meg a cél URL-t a telefonja kamerájában, mielőtt rákattintana, ellenőrizze a fizikai manipulációt, és bízzon az ösztöneiben, ha valami rossznak tűnik.
Egy pillanatnyi ellenőrzés fizetés előtt megelőzheti azokat a veszteségeket, amelyek bizonyos esetekben több száz fontot is elértek – és megvédheti kártyaadatait attól, hogy ismétlődő csalárd terhelésekre használják fel, jóval az eredeti incidens után is.
Gyakori kérdések
Keressen olyan matricákat, amelyek meglévő táblákra ragasztva tűnnek, rosszul illeszkedő vagy rossz minőségű nyomtatott logókat, és minden olyan kódot, amely olyan önkormányzat vagy üzemeltető berendezésén jelenik meg, amely hivatalosan nem használ QR-kódokat fizetésre. Mielőtt bármit beolvasna, használja telefonja natív kameráját a cél URL előnézetének megtekintéséhez – ha a cím nem egyezik a hivatalos parkolási szolgáltatással, ne folytassa.
Azonnal lépjen kapcsolatba bankjával, hogy jelentse a csalást és kérjen kártyacserét. Tegyen feljelentést az Action Fraudnál (actionfraud.police.uk), és jelentse a csaló weboldalt a Nemzeti Kiberbiztonsági Központnak a report.ncsc.gov.uk címen. Értesítse a helyi önkormányzatot is, hogy az hamis matrica eltávolítható legyen. Figyelje szorosan bankszámlakivonatait a következő hetekben a váratlan előfizetési díjak miatt.
A legbiztonságosabb megközelítés, amelyet több brit önkormányzat és fogyasztói szervezet ajánl, az, hogy teljesen kerüljük a QR-kódok használatát a parkolóautomatáknál, és ehelyett az hivatalos parkoló alkalmazáson, telefonon vagy SMS fizetési szolgáltatáson keresztül fizessünk. Ha mégis QR-kódot használ, mindig ellenőrizze a cél URL-t, mielőtt bármilyen fizetést végrehajtana, és alaposan ellenőrizze a táblákat a manipuláció jelei után.