Parkmetre üzerindeki o QR kodunun yasal olduğundan emin misiniz? Park makinelerine ve tabelalara yapıştırılan sahte QR kod etiketleri, binlerce Birleşik Krallık sürücüsünün kart bilgilerini çalıyor – ve dolandırıcılıklar hızla yayılıyor. Bu rehber, bu dolandırıcılıkların tam olarak nasıl çalıştığını, nelere dikkat etmeniz gerektiğini ve kendinizi korumak için atabileceğiniz pratik adımları açıklıyor.
Birleşik Krallık Park QR Kodu Dolandırıcılığı Nasıl Çalışır?
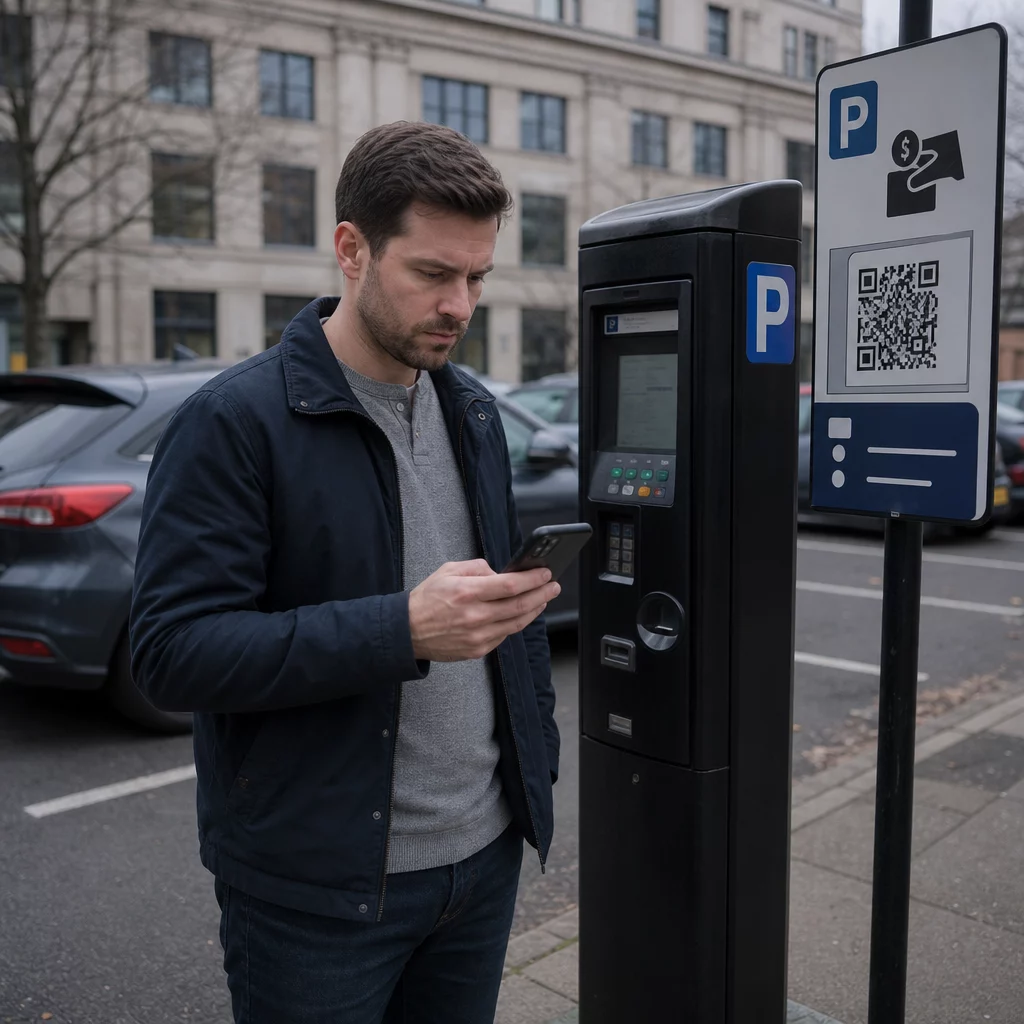
Dolandırıcılık tekniği şu şekilde bilinir: “quishing” – QR kodu ve kimlik avının (phishing) birleşimi. Suçlular sahte QR kod etiketleri basar ve bunları park bileti makineleri, otopark bariyerleri ve ödeme tabelalarındaki yasal tabelaların doğrudan üzerine veya yanına yapıştırır. Bir Bilgi Edinme Özgürlüğü anketine göre, 373 Birleşik Krallık yerel yönetiminden 123'ü, otoparklarının bir yıl içinde hedef alındığını bildirdi; yalnızca Sheffield Belediyesi, 370 park bileti makinesinin tamamının etkilendiğini rapor etti.
Bir sürücü sahte kodu taradığında, gerçek bir park ödeme platformunu taklit eden ikna edici ancak sahte bir web sitesine yönlendirilir. Site genellikle PayByPhone gibi yasal hizmetlerden kopyalanan tanıdık markaları – logoları, renkleri ve düzenleri – gerçeklik yanılsaması yaratmak için gösterir. Mağdurlar ödeme kartı bilgilerini girdikten sonra, suçlular bu bilgileri ele geçirir ve yetkisiz para çekme işlemleri yapmak için kullanır.
Dolandırıcılık tek bir çalınan ödemeyle sınırlı kalmıyor. Raporlar, başlangıçtaki küçük bir “park” ücretini, sahte çevrimiçi abonelikler olarak faturalandırılan daha büyük tekrarlayan para çekme işlemlerinin takip ettiği tekrarlayan bir deseni tanımlıyor. Action Fraud, Nisan 2025'e kadar olan 12 ayda yaklaşık 800 QR dolandırıcılığı raporu aldı ve toplam kayıp yaklaşık 3,5 milyon sterlin oldu.
Sürücüler çifte riskle karşı karşıya: sadece finansal bilgileri doğrudan dolandırıcılara teslim edilmekle kalmıyor, aynı zamanda resmi kanallardan ödeme yapmadıkları için, ödeme yapmama nedeniyle yasal bir Ceza Ücret Bildirimi de alabilirler.
Hangi Bölgeler ve Konumlar Hedef Alındı?
Park QR kodu dolandırıcılıkları, Birleşik Krallık genelindeki kasaba ve şehirlerde rapor edildi; bunlar arasında York, Londra'nın Kensington ve Chelsea Kraliyet Bölgesi, Dorset'in West Bay bölgesi ve daha birçok yer bulunuyor. York Şehir Konseyi, birden fazla otoparkın etkilendiğini doğruladı – bunlar arasında Castle, Nunnery Lane, St George’s Field, Bootham Row, Monk Bar, Marygate, Union Terrace ve Bishopthorpe Road vardı ve bazı mağdurlar 400 sterline kadar bireysel kayıplar bildirdi.
Belediye tarafından işletilen otoparkların ötesinde, dolandırıcılar 20'den fazla Birleşik Krallık hastane otoparkını da hedef aldı. Sürücülerin zaman baskısı altında olduğu ve hızlı ödeme yöntemlerine güvendiği her yer potansiyel bir hedef olarak kabul edilir.
Sahte Park QR Kodunun Uyarı İşaretleri
Nelere dikkat etmeniz gerektiğini bilmek, ilk savunma hattınızdır. Herhangi bir şeyi taramadan önce bu kırmızı bayraklara dikkat edin:
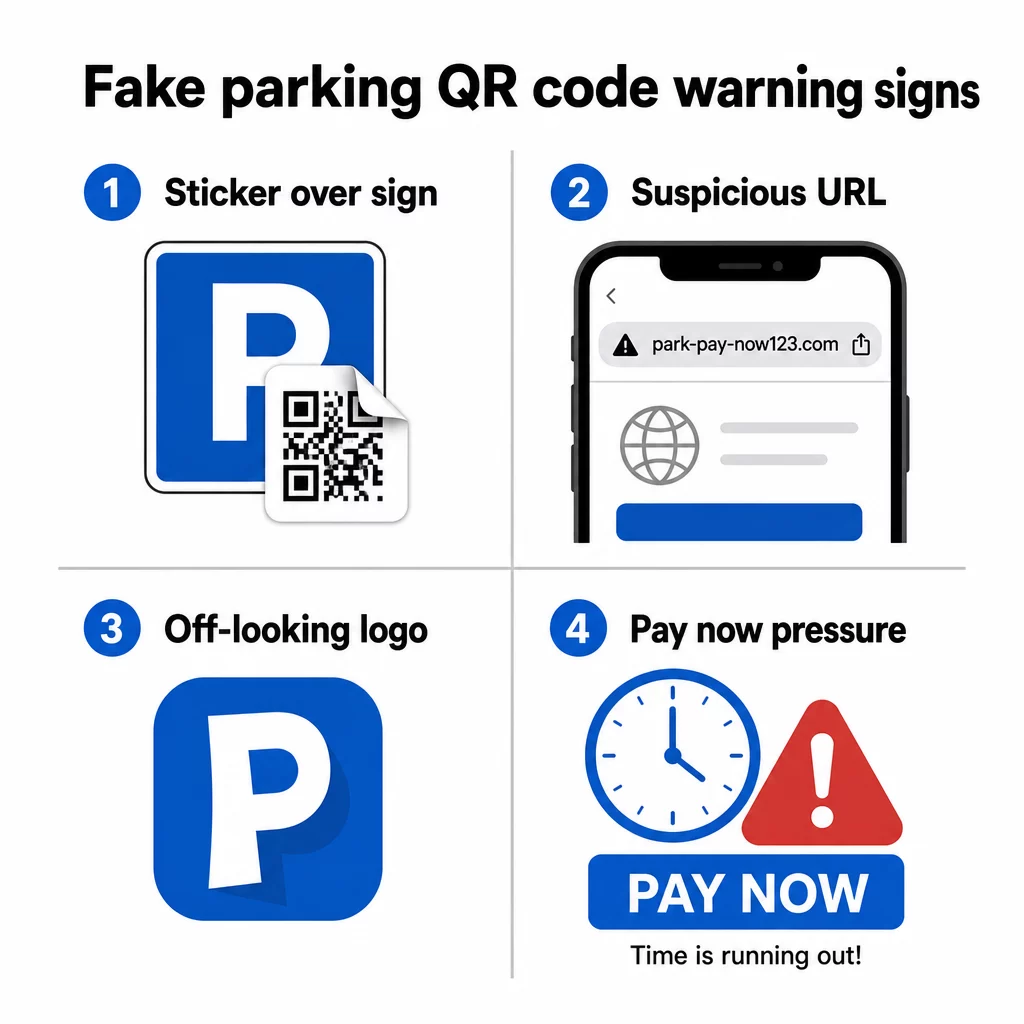
- Mevcut tabelanın üzerine yapıştırılmış bir QR kod etiketi – yasal park işletmecileri tabelaları profesyonelce kurar; üst üste binen bir etiket, kurcalamanın güçlü bir göstergesidir
- QR kodlarını kullanmayan belediyeler veya işletmecilerdeki QR kodları – Kensington ve Chelsea Belediyesi, Dorset Belediyesi ve diğer birçok belediye, park sistemlerinin hiçbir şekilde QR kod kullanmadığını açıkça belirtmiştir; bu konumlardaki herhangi bir QR kodu dolandırıcılara yönlendirir.
- Hafifçe farklı görünen logolar – sahte etiketler genellikle PayByPhone gibi hizmetlerin markalarını kopyalar, ancak baskı kalitesi veya logo oranları tutarsız olabilir
- Resmi hizmetle eşleşmeyen bir URL – herhangi bir bağlantıyı açmadan önce hedef adresi önizleyin; meşru park hizmetleri tanınabilir, resmi alan adları kullanır (ve resmi belediye sayfaları her zaman “gov.uk” içerir)
- Tanıdık olmayan bir web sitesi aracılığıyla ödeme talepleri – geldiğiniz site kart bilgilerinizi istiyor ancak URL beklediğiniz uygulama veya hizmetle eşleşmiyorsa, hemen kapatın
Araç kiralama karşılaştırma web sitesi LeaseLoco'nun CEO'su John Wilmot, durumu açıkça ifade etti: “Bu dolandırıcılıkların çoğu, daha büyük para cezalarıyla karşılaşmamak için bir ücreti hızlıca ödemenizi isteyecektir. Böyle bir şey gördüğümüzde, mesajın veya mektubun meşruiyetini durup kontrol etmek yerine genellikle ödemeyi hemen yapmaya acele ederiz.”
Bu aciliyet yapaydır. Tarama yapmadan önce 30 saniye kontrol etmek, bu saldırıların çoğundan kaçınmak için yeterlidir.
Park Ücretini Güvenli Bir Şekilde Nasıl Ödersiniz?
En güvenli yaklaşım, park makinelerindeki QR kodlarını taramaktan tamamen kaçınmaktır ve birçok Birleşik Krallık belediyesi ve tüketici kuruluşu artık tam da bunu önermektedir.
- Resmi park uygulamasını ihtiyacınız olmadan önce indirin – RingGo ve PayByPhone gibi uygulamalar, çoğu Birleşik Krallık otoparkı için amaçlanan ödeme yöntemidir; makinede acele etmemek için bunları evde kurun
- Telefon, SMS veya PayPoint ile ödeme yapın – çoğu belediye birden fazla ödeme seçeneği sunar; yerinde bir kodu taramayı gerektirmeyen resmi bir yöntem kullanın
- URL'yi doğrudan yazın – bir ödeme web sitesi tabelada metin olarak basılıysa, sizi yönlendirmesi için bir QR koduna güvenmek yerine tarayıcınıza manuel olarak yazın
- Fiziksel kurcalama olup olmadığını kontrol edin – parmağınızı tabelanın üzerinde gezdirin; kalkık bir etiket kenarı, orijinal yüzeyin üzerine bir şey yerleştirildiğinin işaretidir
- URL'yi takip etmeden önce önizleyin – telefonunuzun yerleşik kamera uygulaması, hedef adresi açmadan önce size gösterecektir; herhangi bir şey şüpheli görünüyorsa, devam etmeyin
- Üçüncü taraf bir tarama uygulaması yerine telefonunuzun yerleşik kamerasını kullanın – ayrı QR kod tarayıcı uygulamaları, kötü amaçlı yazılım veya yanıltıcı yönlendirme riskini artırabilir
QR Kodlarını Daha Güvenli Tarayın Bir QR kodunun meşru olup olmadığından emin değil misiniz? Kullanın ücretsiz çevrimiçi QR kod tarayıcı yüklenen bir görüntüden bir kodu çözmek ve ziyaret etmeden önce hedef URL'yi incelemek için.
Sahte Bir Kodu Zaten Taradıysanız Ne Yapmalısınız?
Şüpheli bir QR kodu aracılığıyla ulaşılan bir siteye kart bilgilerinizi girdiyseniz, hızlı hareket edin:
- Bankanızla hemen iletişime geçin – işlemi dolandırıcılık olarak bildirin ve yeni bir kart talep edin; çoğu Birleşik Krallık bankası, yetkisiz ödemeler zamanında bildirildiğinde iade edecektir
- Action Fraud'a Bildirin – Birleşik Krallık'ın ulusal dolandırıcılık bildirim hizmeti (actionfraud.police.uk) QR kodu ve çevrimiçi ödeme dolandırıcılığını ele alır
- Ulusal Siber Güvenlik Merkezi'ne Bildirin – şüpheli dolandırıcılık web siteleri report.ncsc.gov.uk adresinden bildirilebilir
- Belediyeye veya Otopark İşletmecisine Bildirin – sahte etiketleri kaldırabilmeleri ve diğer sürücüleri uyarabilmeleri için yerel belediyenizi bilgilendirin; ayrıca polise de bildirmelisiniz
- Hesap Ekstrelerinizi Kontrol Edin – sonraki haftalarda hesabınızı, bilmediğiniz abonelik hizmetlerinden gelen yinelenen ücretler için izleyin
Sahte Otopark Cezası Mesajı Dolandırıcılığı
İlgili bir dolandırıcılık, sürücülerin ödenmemiş bir otopark cezası aldığını iddia eden, sahte bir ödeme sitesine yönlendiren bir bağlantı veya QR kodu içeren kısa mesajlar veya e-postalar içerir. Rugby Borough Council, resmi hükümet iletişimlerini taklit eden ancak ilgisiz alan adlarında barındırılan bu tür mesajlar hakkında sakinlerini uyardı.
York Şehir Konseyi ve diğer yetkililer, meşru Ceza Bildirimlerinin asla kısa mesajla düzenlenmediğini doğruladı. Resmi PCN'ler ya araca yapıştırılır, sürücüye şahsen teslim edilir ya da kayıtlı araç sahibine posta yoluyla gönderilir. Otopark cezası için acil ödeme talep eden herhangi bir mesaj, resmi kanallar aracılığıyla doğrulanana kadar dolandırıcılık olarak kabul edilmelidir. Şüpheniz varsa, yerel belediyenizin otopark departmanıyla doğrudan resmi web sitelerinde listelenen numarayı kullanarak iletişime geçin.
Bu Dolandırıcılıkları Fark Etmek Neden Zor?
Otopark QR kodu dolandırıcılığını bu kadar etkili kılan şeylerden biri, QR kodu ödeme risklerinin ilk bakışta belirgin olmamasıdır. Bir bağlantının üzerine gelebileceğiniz şüpheli bir e-postanın aksine, bir QR kodu taranana kadar hedefi hakkında size görünür bir bilgi vermez. Pageloot tarafından alıntılanan araştırmalar, taranan tüm QR kodlarının yaklaşık 2%'sinin kötü amaçlı olduğunu ve 2023'teki tüm kimlik avı saldırılarının 51%'ini quishing'in oluşturduğunu göstermektedir.
Dolandırıcılar bu belirsizliği kasıtlı olarak kullanır. Oluşturdukları klonlanmış web siteleri genellikle meşru hizmetlerle görsel olarak aynıdır; tek fark alan adıdır – çoğu insanın, süreleri dolmadan otopark ücretini ödemek için acele ettiklerinde dikkatlice kontrol etmediği bir şeydir.
Anlamak QR kodu gizlilik riskleri daha geniş anlamda, sadece park makinelerinde değil, günlük durumlarda daha iyi tarama alışkanlıkları geliştirmenize yardımcı olabilir.
Meşru İşletmelerin Farklı Yaptıkları
Güvenilir QR kod dağıtımlarının nasıl göründüğünü anlamak önemlidir, böylece bir şeyler yanlış olduğunda farkı görebilirsiniz. Ödemeler veya bilgi için QR kodları kullanan meşru işletmeler ve belediyeler:
- Elle yapıştırılmış etiketler yerine profesyonelce basılmış tabelalar kullanın
- Resmi web siteleriyle veya iyi bilinen, adlandırılmış bir ödeme sağlayıcısıyla eşleşen alan adlarına bağlantı verin
- Sizi bir QR kodu taramaya zorlamazlar tek ödeme seçeneği
- Herhangi bir QR kodunun yanında açıkça görülebilen alternatif ödeme yöntemleri sunun
QR kodlarını sorumlu bir şekilde dağıtan kuruluşlar ayrıca dinamik QR kodları statik olanlar yerine. Dinamik kodlar güncellenebilir, olağandışı etkinlikler için izlenebilir ve kurcalama tespit edildiğinde anında devre dışı bırakılabilir – statik etiket kodlarının yapamayacağı bir şey. Kamusal alanlarda QR kodları dağıtan bir işletmeyseniz, anlamak QR kod güvenliği için en iyi uygulamaları benimsemek müşterilerinizi korumak için çok önemlidir.
İşletme Müşterilerinizi QR Dolandırıcılığından Koruyun İşletmeniz tabelalarda, menülerde veya ödeme noktalarında QR kodları kullanıyorsa, dinamik kodlar tarama etkinliğini izlemenize ve tehlikeye atılmış kodları anında devre dışı bırakmanıza olanak tanır. Daha fazla bilgi edinin: İşletmenizi QR Kod Dolandırıcılığından Nasıl Korursunuz ve keşfedin Pageloot QR kod oluşturucu müşterilerinizin güvenebileceği güvenli, izlenebilir kodlar oluşturmak için.
Park Makinesinde Güvende Kalmak
Temel kural basittir: park makinelerindeki QR kodlarını taramayın. Resmi uygulamayı kullanın, tabeladaki numarayı arayın veya bir PayPoint'te ödeme yapın. Herhangi bir yerde halka açık bir kodu tararsanız, dokunmadan önce telefonunuzun kamerasında hedef URL'yi her zaman önizleyin, fiziksel kurcalama olup olmadığını kontrol edin ve bir şeyler yanlış görünüyorsa içgüdülerinize güvenin.
Ödeme yapmadan önce doğrulamak için bir an ayırmak, bazı durumlarda yüzlerce sterline ulaşan kayıpları önleyebilir – ve kart bilgilerinizin orijinal olaydan çok sonra tekrarlanan dolandırıcılık amaçlı ücretlendirmelerde kullanılmasını engelleyebilir.
Sıkça sorulan sorular
Mevcut tabelaların üzerine yapıştırılmış gibi görünen etiketlere, hizasız veya düşük kaliteli basılmış logolara ve bir belediyeye veya resmi olarak QR kodlarını ödeme için kullanmayan bir operatöre ait ekipman üzerinde görünen herhangi bir koda dikkat edin. Herhangi bir şeyi taramadan önce, hedef URL'yi önizlemek için telefonunuzun yerel kamerasını kullanın – adres resmi park hizmetiyle eşleşmiyorsa, devam etmeyin.
Dolandırıcılığı bildirmek ve kart değişimi talep etmek için bankanızla hemen iletişime geçin. Action Fraud'a (actionfraud.police.uk) bir rapor sunun ve dolandırıcılık web sitesini Ulusal Siber Güvenlik Merkezi'ne report.ncsc.gov.uk adresinden bildirin. Sahte etiketin kaldırılabilmesi için yerel belediyenizi de bilgilendirin. Beklenmedik abonelik ücretleri için önümüzdeki haftalarda banka hesap dökümlerinizi yakından takip edin.
Birden fazla Birleşik Krallık belediyesi ve tüketici kuruluşu tarafından önerilen en güvenli yaklaşım, park makinelerindeki QR kodlarını tamamen kullanmaktan kaçınmak ve bunun yerine resmi park uygulaması, telefon veya kısa mesaj ödeme hizmeti aracılığıyla ödeme yapmaktır. QR kodu kullanırsanız, herhangi bir ödemeyi tamamlamadan önce her zaman hedef URL'yi doğrulayın ve tabelaları kurcalanma belirtileri açısından dikkatlice kontrol edin.